Microservices sind derzeit in aller Munde. Sie sind der neueste Trend bei Anwendungsarchitekturen und werden oft zusammen mit ihrem besten Freund, den Containern, erwähnt. Eine kürzlich von InfoQ durchgeführte Umfrage ergab, dass beide auf der Liste „bereits im Einsatz oder Einsatz geplant“ weit oben standen, wobei Container (71,79 % der Befragten) knapp vor Microservices (70,4 %) lagen. Interessanterweise zeigte dieselbe Untersuchung, dass Microservices derzeit häufiger eingesetzt wurden (32,21 %) als Container (29,44 %).
Unabhängig davon scheint unbestreitbar, dass Microservices und Container Technologien sind, die die meisten Unternehmen auf dem Radar haben.
Wie bei jeder bedeutenden Veränderung von Anwendungsarchitekturen vollzieht sich jedoch auch im Netzwerk ein vergleichbarer Wandel, da sich Anwendungsdienste und Netzwerkfunktionen an die Anforderungen dieser neuen Anwendungsarchitekturen anpassen. Dies liegt zum Teil daran, dass Veränderungen – insbesondere radikale – an Anwendungsarchitekturen die Netzwerkmuster verändern und häufig mit neuen Programmiersprachen, Webplattformen und den damit verbundenen Herausforderungen im Bereich der Sicherheit einhergehen.
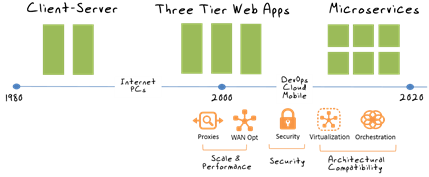
So brachte beispielsweise der Übergang von Client-Server-Systemen zur (heute) klassischen dreischichtigen Webanwendung nicht nur eine weitere Schicht in der Anwendungsarchitektur mit sich, sondern auch eine ergänzende Infrastrukturschicht, die für die Skalierbarkeit und Leistung sorgen sollte, die Anwendungen im aufstrebenden Internetzeitalter benötigten. Vielleicht erinnern Sie sich an die plötzliche Verbreitung von XML-Gateways, XML-Sicherheitsgateways, XML-Firewalls und anderen verwandten „Netzwerkgeräten“, die ausschließlich darauf ausgerichtet waren, die Herausforderungen der (damals) neuen Anwendungsarchitektur SOA zu bewältigen.
Als sich dann die Auswirkungen von Cloud und Mobiltechnologien bemerkbar machten, rückte die Sicherheit in den Vordergrund, und es entstand eine Vielzahl neuer Netzwerksicherheitslösungen. Diese konzentrierten sich auf die Verwaltung und Absicherung mobiler Geräte und der von ihnen genutzten Netzwerke sowie auf Cloud Access Security Broker. Dabei vollzog sich eine subtile Veränderung des Begriffs „Netzwerk“, die bis heute nachwirkt: Das „Netzwerk“ wurde praktisch auf das Internet ausgeweitet. Die fortschreitende Verteilung von Anwendungen auf mehrere Umgebungen wird zweifellos dazu führen, dass traditionell an das LAN gebundene Dienste – insbesondere Sicherheitsdienste – weiter ins Internet verlagert und „as a Service“ bereitgestellt werden.
Heute erleben wir den Aufstieg von Microservices und APIs, insbesondere von RESTful APIs in Anwendungsarchitekturen. Gleichzeitig sorgen das Internet der Dinge und das rasante Wachstum bei Anwendungen und menschlichen Nutzern weiterhin für einen steigenden Skalierungsbedarf, wobei der Schwerpunkt heute auf dem Betrieb liegt.
Infolgedessen muss das Netzwerk auf die Anforderungen reagieren – und tut dies in vielen Fällen bereits –, indem es sich um architektonische Kompatibilität mit den Anwendungen (Diensten) bemüht, deren Skalierung, Absicherung und Optimierung zu seinen Aufgaben gehören. Das bedeutet, virtuelle und containerisierte Bereitstellungsformen – einschließlich der Cloud – einzuführen und den Schwerpunkt auf Orchestrierung und Automatisierung zu legen. Das heutige Ziel sind Vorlagen, APIs und die Möglichkeit zur Integration in die Frameworks und Toolsets, die letztlich die Überführung von Anwendungen in den Produktivbetrieb steuern werden.
Das „Netzwerk“ reagiert. APIs gibt es in Hülle und Fülle. Vorlagen und die Unterstützung anderer Vorlagensysteme (wie wäre es mit OpenStack Heat und AWS CloudFormation Templates?) werden ebenso zum Standard wie die Möglichkeit, die Infrastruktur für die Anwendungsbereitstellung „als Code“ zu behandeln.
Diese Anpassung unterscheidet sich von herkömmlichen Anpassungen im Netzwerk, bei denen es vor allem auf die Geschwindigkeit und den Durchsatz von Datenpaketen ankommt. Bei dieser neuesten Anpassung geht es um die Geschwindigkeit der Bereitstellung und die Möglichkeiten von APIs als Datenquellen im Netzwerk. Der Schwerpunkt liegt auf der Umsetzung der architektonischen Kompatibilität mit der Anwendungsarchitektur – unabhängig davon, ob sie in einer öffentlichen oder privaten (lokalen) Cloud, als einzelne monolithische Anwendung oder als entkoppelter Verbund aus hundert Microservices bereitgestellt wird.
Täuschen Sie sich nicht: Netzwerke werden durch Veränderungen in den Anwendungsarchitekturen beeinflusst – und sogar vorangetrieben. Zwischen beiden besteht eine symbiotische Beziehung, die nicht ignoriert werden kann. Dies gilt insbesondere angesichts des Übergangs in eine auf den Betrieb ausgerichtete Ära, in der Koordination und Zusammenarbeit entscheidend dafür sind, dass Unternehmen die Anwendungen bereitstellen können, auf die sie heute angewiesen sind, um erfolgreich zu sein und zu wachsen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...