Einzelhändler bereiten sich monatelang auf den sprunghaften Anstieg des Datenverkehrs am Black Friday vor. Man könnte meinen, dass Angreifer genauso vorgehen und ihre automatisierten Aktivitäten stetig steigern, je näher das Shopping-Event rückt. Doch Telemetriedaten aus drei Jahren im Einzelhandel zeichnen ein anderes Bild.
Eine F5-Analyse des Datenverkehrs von Einzelhändlern mit Schutz durch F5 Distributed Cloud Bot Defense während der Black-Friday-Saisons 2023, 2024 und 2025 ergab, dass die automatisierten Aktivitäten im Vorfeld des Black Friday nicht durchgängig zunahmen und auch am Tag selbst nicht der höchste Anteil an automatisiertem Datenverkehr zu verzeichnen war. Stattdessen folgten die automatisierten Aktivitäten einem differenzierteren Muster und zielten auf bestimmte Customer Journeys und Geschäftsprozesse ab – lange bevor die Kunden ihre Warenkörbe füllten.
Für Verantwortliche für Sicherheit und digitalen Handel ist die Schlussfolgerung klar: Der Schutz des Black Friday beginnt lange vor dem Black Friday.
Der umsatzstärkste Tag ist nicht immer der Black Friday
Eine der beständigsten Erkenntnisse über alle drei Saisons hinweg war, dass die Automatisierungsquote am Black Friday selbst tatsächlich sank. Der Anteil automatisierter Transaktionen am Black Friday lag 2023 bei 11,6 %, 2024 bei 14,8 % und 2025 bei 14,6 % – und damit jeweils unter dem Novemberdurchschnitt des entsprechenden Jahres.
Das bedeutet nicht, dass Angreifer keine Einzelhändler mehr ins Visier nahmen.
2023 und 2024 stieg das automatisierte Transaktionsvolumen am Black Friday an. Die Einkaufsaktivität menschlicher Nutzer nahm jedoch deutlich stärker zu, sodass schädlicher Traffic einen geringeren Anteil am Gesamtaufkommen ausmachte. 2025 ging das automatisierte Volumen am Black Friday selbst zurück, doch das übergeordnete Muster blieb bestehen: Der Black Friday war nicht der Tag, an dem Einzelhändler den höchsten Anteil an automatisiertem Traffic verzeichneten.
Am überraschendsten ist vielleicht, dass der Tag mit der höchsten automatisierten Aktivität von Jahr zu Jahr stark variierte. Das höchste automatisierte Traffic-Aufkommen wurde 2023 bereits 23 Tage vor dem Black Friday verzeichnet, 2024 einen Tag danach und 2025 sogar 38 Tage davor.
Für Führungskräfte, die saisonale Sicherheitsmaßnahmen planen, hat dies wichtige Konsequenzen. Wenn Schutzmaßnahmen nur für die Thanksgiving-Woche verstärkt werden, könnten Unternehmen die Zeiträume verpassen, in denen Angreifer tatsächlich am aktivsten sind.
Angreifer nehmen Geschäftsprozesse ins Visier, nicht Shopping-Termine
Während der Zeitpunkt von Saison zu Saison variierte, blieb etwas anderes bemerkenswert konstant: Die Automatisierung konzentrierte sich auf bestimmte Arbeitsabläufe im Einzelhandel.
Die am häufigsten ins Visier genommenen Abläufe spiegelten die wirtschaftlichen Gegebenheiten der einzelnen Einzelhandelssegmente wider. Bei Modehändlern war die Automatisierung bei der Produktsuche am stärksten ausgeprägt, häufig im Zusammenhang mit dem automatisierten Auslesen von Produktkatalogen, Preisdaten und Verfügbarkeitsinformationen. Bei allgemeinen E-Commerce-Händlern waren die Automatisierungsraten beim Hinzufügen von Artikeln zum Warenkorb am höchsten – ein häufiger Hinweis auf das gezielte Blockieren von Warenbeständen und andere Formen der Kaufmanipulation. Bei Schnellrestaurantketten (QSR) wurden anhaltende Aktivitäten verzeichnet, die auf Geschenkkarten- und Kontofunktionen abzielten und auf den Missbrauch von Treueprogrammen sowie Geschenkkartenbetrug hindeuteten.
Diese Erkenntnisse deuten darauf hin, dass Angreifer ihr Vorgehen nicht in erster Linie an bestimmten Terminen im Kalender ausrichten, sondern an Gelegenheiten.
Ob es darum geht, Produktinformationen automatisiert abzugreifen, Werbeaktionen durch die Erstellung gefälschter Konten zu missbrauchen, gestohlene Zugangsdaten zu testen oder gespeicherte Guthaben abzuschöpfen – Angreifer nehmen immer wieder gezielt die digitalen Funktionen ins Visier, die geschäftlichen Mehrwert schaffen.
Dies erklärt auch, warum die Gestaltung der Website eines Einzelhändlers eine Rolle spielt. Unternehmen, die umfangreiche Produktinformationen, Treueprogramme, Werbeangebote oder kontobasierte Funktionen bereitstellen, schaffen unterschiedliche Anreize für Angreifer, was zu unterschiedlichen Automatisierungsprofilen führt.
Die Schlussfolgerung ist klar: Sicherheitsteams sollten vorrangig besonders wertvolle Customer Journeys schützen, statt davon auszugehen, dass der gesamte Datenverkehr das gleiche Risiko birgt.
Das Web bleibt vorerst der Hauptschauplatz
Über alle drei Jahre hinweg blieben Webanwendungen das Hauptziel für Automatisierung.
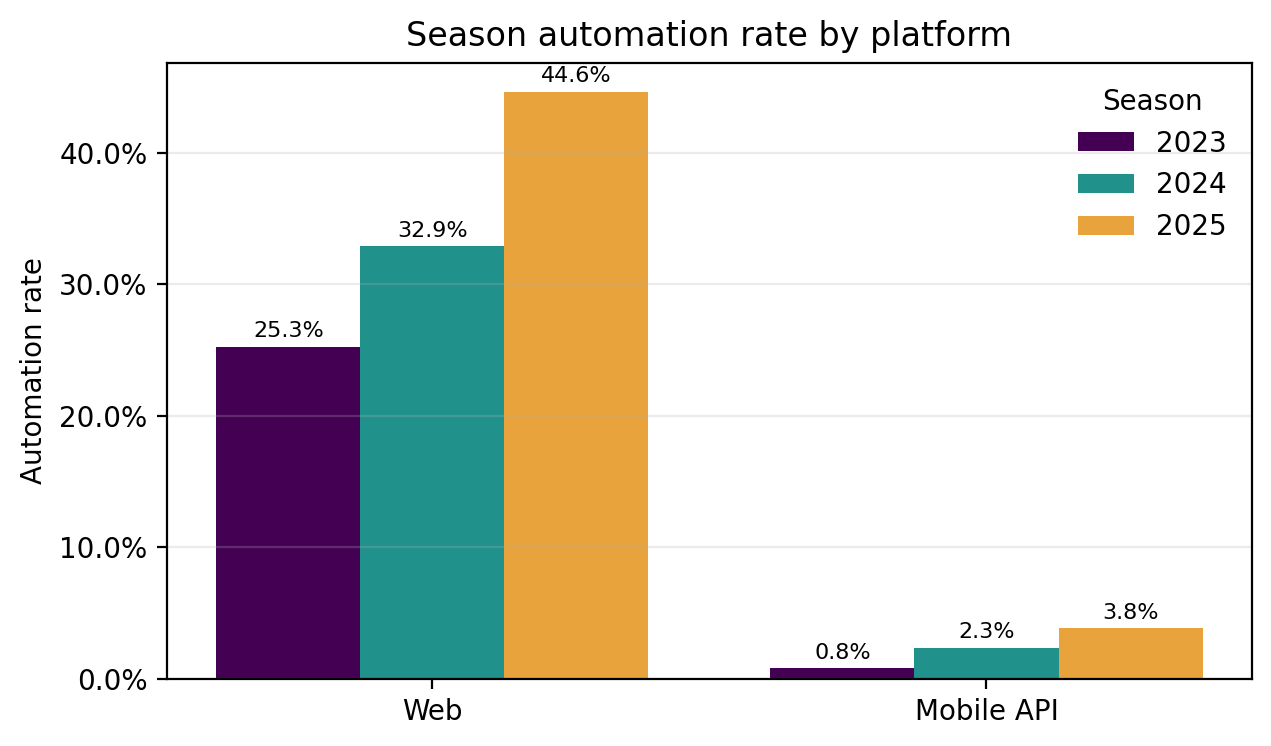
Der Automatisierungsanteil im Web stieg von 25,3 % im Jahr 2023 auf 44,6 % im Jahr 2025. Bei mobilen APIs erhöhte er sich im selben Zeitraum dagegen von 0,8 % auf 3,8 %. Obwohl der Automatisierungsanteil bei mobilen APIs prozentual schneller zunahm, blieb der Web-Traffic deutlich stärker im Visier: 2025 war die Wahrscheinlichkeit, dass eine Transaktion automatisiert erfolgte, im Web rund zwölfmal so hoch wie bei mobilen APIs.
Dieses Ergebnis sollte nicht als Beleg dafür verstanden werden, dass APIs grundsätzlich sicherer sind. Frühere Untersuchungen von F5 haben gezeigt, dass unzureichend geschützte APIs häufig zur bevorzugten Angriffsfläche werden. Vielmehr spiegeln diese Ergebnisse die Situation bei Einzelhändlern wider, die über beide Kanäle hinweg ein relativ einheitliches Schutzniveau aufrechterhalten haben.
Für Unternehmen, die in den digitalen Handel investieren, lautet die Schlussfolgerung nicht, sich zwischen Web- und API-Sicherheit zu entscheiden. Vielmehr gilt es, in beiden Umgebungen ein einheitliches Schutzniveau sicherzustellen, damit Angreifer keine schwächer geschützten Kanäle ausnutzen können.
Ausgefeilte Automatisierung wird immer häufiger eingesetzt
Eine weitere wichtige Erkenntnis ist, dass sich automatisierte Angriffe nicht einheitlich weiterentwickeln. Der technische Reifegrad der Automatisierung variierte je nach Einzelhandelssegment und Plattform erheblich. In einigen Bereichen war eine deutliche Entwicklung hin zu hochentwickelter Automatisierung zu beobachten, während in anderen weiterhin vergleichsweise einfache Techniken vorherrschten. Das deutlichste Beispiel lieferte der Web-Traffic im E-Commerce: Hier stieg der Anteil hochentwickelter Automatisierung von 5,5 % im Jahr 2023 auf 97 % im Jahr 2025.
Gleichzeitig entwickelten sich andere Segmente in die entgegengesetzte Richtung. Dies zeigt, dass es branchenweit keinen einheitlichen Trend hin zu fortschrittlicheren Bots gibt.
Dies unterstreicht die Notwendigkeit adaptiver Schutzmaßnahmen, die automatisiertes Verhalten unterschiedlichster Komplexität erkennen können – von einfachen skriptbasierten Angriffen bis hin zu Automatisierung, die gezielt darauf ausgelegt ist, legitime Nutzer nachzuahmen.
Worauf sich Einzelhändler im diesjährigen Weihnachtsgeschäft einstellen sollten
Aus den Daten der letzten drei Jahre lassen sich mehrere konkrete Erwartungen für das kommende Weihnachtsgeschäft ableiten:
- Die automatisierte Aktivität dürfte in den Wochen vor dem Black Friday durchgehend auf hohem Niveau bleiben, statt ausschließlich am Shoppingtag selbst einen Höchststand zu erreichen.
- Webanwendungen werden weiterhin das Hauptziel automatisierter Angriffe sein, wenn Web- und Mobilkanäle ähnlich gut geschützt sind.
- Modehändler sollten mit anhaltendem Druck auf die Produktsuchfunktionen rechnen, E-Commerce-Händler auf die Prozesse zum Hinzufügen von Artikeln zum Warenkorb und zur Kontoerstellung und Schnellrestaurantmarken auf Aktivitäten im Zusammenhang mit Konten und Geschenkkarten.
- Sowohl einfache als auch hochentwickelte Automatisierung wird es weiterhin parallel geben, was mehrstufige Strategien zur Erkennung und Abwehr erfordert.
Die wichtigste Erkenntnis ist jedoch das, was die Daten nicht zeigten. Über drei Saisons hinweg gab es keine Hinweise darauf, dass die automatisierte Aktivität mit dem Näherrücken des Black Friday kontinuierlich zunimmt oder dass sich Angreifer vorhersehbar auf einen bestimmten Tag konzentrieren.
Welche konkreten Maßnahmen sollten Einzelhändler also ergreifen? Fordern Sie zunächst Ihr Sicherheitsteam auf, die wichtigsten Customer Journeys und Geschäftsprozesse zu erfassen, um festzustellen, wo diese am stärksten durch unerwünschte Automatisierung gefährdet sind. Prüfen Sie anschließend, inwieweit diese Abläufe durch Maßnahmen zur Bot-Erkennung und -Abwehr abgedeckt sind – einschließlich der Web- und API-Kanäle. Stellen Sie drittens sicher, dass während der gesamten Einkaufssaison Überwachungs- und Schutzmaßnahmen greifen, statt diese nur rund um den Black Friday zu verstärken.
Statt die Planung auf einen bestimmten Tag auszurichten, ist es langfristig sinnvoller, die Geschäftsprozesse zu schützen, die Angreifer immer wieder ins Visier nehmen: Produktsuche, Kontozugriff, Werbeaktionen, die missbräuchlich ausgenutzt werden, Geschenkkartensysteme und Abläufe rund um den Bestellabschluss. Diese Angriffsflächen bestehen schon lange vor dem Black Friday und bleiben auch lange danach attraktiv.
Weitere Informationen finden Sie im vollständigen Bericht von F5 Labs.
Erfahren Sie außerdem, wie F5 Distributed Cloud Bot Defense dabei helfen kann, bösartige Automatisierung zu erkennen und abzuwehren und gleichzeitig legitimen Kunden ein reibungsloses Erlebnis zu bieten
Über den Autor
Ähnliche Blogbeiträge
Der Automatisierungstrend zum Black Friday, den alle falsch verstehen
F5-Daten aus drei Jahren zum Einzelhandel zeigen, dass Bot-Angriffe vor dem Black Friday ihren Höhepunkt erreichen und dabei auf besonders wertvolle Customer Journeys statt auf bestimmte Einkaufstage abzielen.

Wie CISOs KI-Sicherheitsrisiken messen können
Erfahren Sie, wie CASI, ARS und die Threat Intelligence von F5 Labs CISOs dabei unterstützen, KI-Sicherheitsrisiken über den gesamten KI-Lebenszyklus hinweg zu bewerten.
Drei Kräfte, die die Sicherheitsführung neu gestalten: verteilte KI-Inferenz, Bedrohungsentwicklung und hybride Multicloud
Entdecken Sie die neuesten KI-Trends, die die Sicherheitslandschaft rasant verändern.
F5-Bericht 2026: KI-Inferenz ist angekommen und macht eine ohnehin komplexe IT-Landschaft noch komplizierter
Neu veröffentlichte Forschungsergebnisse von F5 zeigen, dass die Mehrheit der Unternehmen KI-Inferenz intern durchführt und ein durchschnittliches Unternehmen inzwischen sieben KI-Modelle nutzt.
Inferenz: Der wichtigste Teil der KI, von dem du so tust, als gäbe es ihn nicht
KI zu skalieren bedeutet, die Inferenz zu skalieren. Erfahren Sie, warum Inferenzserver für die Verwaltung von Leistung, Telemetrie und Sicherheit bei produktiven KI-Workloads entscheidend sind.
Wie steht SecOps zu KI?
F5 führte eine umfassende Stimmungsanalyse unter Sicherheitsexperten auf Reddit durch, um ihre Ansichten zu KI zu untersuchen.