Es dürfte nicht überraschen, dass mit der Entwicklung einer neuen Generation von Anwendungsarchitekturen auch eine neue Generation des Load Balancings einhergeht. Seit den Anfängen des Load Balancings kurz vor der Jahrtausendwende hat sich die Technologie in einem vorhersehbaren Tempo weiterentwickelt – nun ist es Zeit für Innovationen.
Heute beobachten wir, dass sich die Einführung der fünften Generation von Anwendungsarchitekturen rasant beschleunigt. Die Verbreitung cloudnativer (auf Microservices basierender) Anwendungen nimmt schneller zu als erwartet. Die aktuelle Studie von Stackrox zur Sicherheit von Containern und Kubernetes zeigt, dass fast 30 % der Befragten mehr als die Hälfte ihrer Anwendungen containerisiert haben.
Ebenso nimmt die Zahl der Workloads zu, die durch diese Aufteilung von Anwendungen in ihre einzelnen Geschäftsfunktionen entstehen. Diese Zerlegung wird durch den Wunsch angetrieben, den Verbrauchern digitale Funktionen schneller bereitzustellen. Durch die Beschränkung des Umfangs auf einzelne Geschäftsfunktionen können diese unabhängig voneinander entwickelt, getestet und bereitgestellt werden, ohne andere Geschäftsfunktionen wesentlich zu beeinträchtigen. So können Unternehmen schneller skalieren, indem sie neue digitale Funktionen zügiger und häufiger bereitstellen. Das Ergebnis: Eine Anwendung besteht nun aus fünf oder mehr Workloads, die jeweils separat containerisiert und skaliert werden.
In modernen Architekturen haben sich diese traditionellen Schichten in mehrere Komponenten aufgelöst. Über 80 % einer modernen Anwendung bestehen aus extern bezogenen Komponenten: Präsentations-Frameworks, lokale Daten, Sitzungsdaten und Transaktionsdaten. Selbst die Logik wurde aufgeteilt und auf Workloads verteilt, die einzelne Geschäftsfunktionen abbilden.
Wenn eine monolithische Anwendung in verschiedene Funktionen aufgeteilt wird, nimmt der Ost-West-Datenverkehr zu. Die starke Abhängigkeit von APIs erfordert zusätzliche Skalierung und Optimierung sowie Zugriffe mit geringer Latenz. Load Balancing ist nach wie vor das wichtigste Mittel, um diese Skalierbarkeit zu erreichen. Es wird jedoch nicht immer über einen herkömmlichen Proxy bereitgestellt. Datenpfade sind heute komplexer und dynamischer. Dies hat zu einer neuen Generation des Load Balancings geführt, die ebenso verteilt ist wie die Workloads, die sie skaliert.
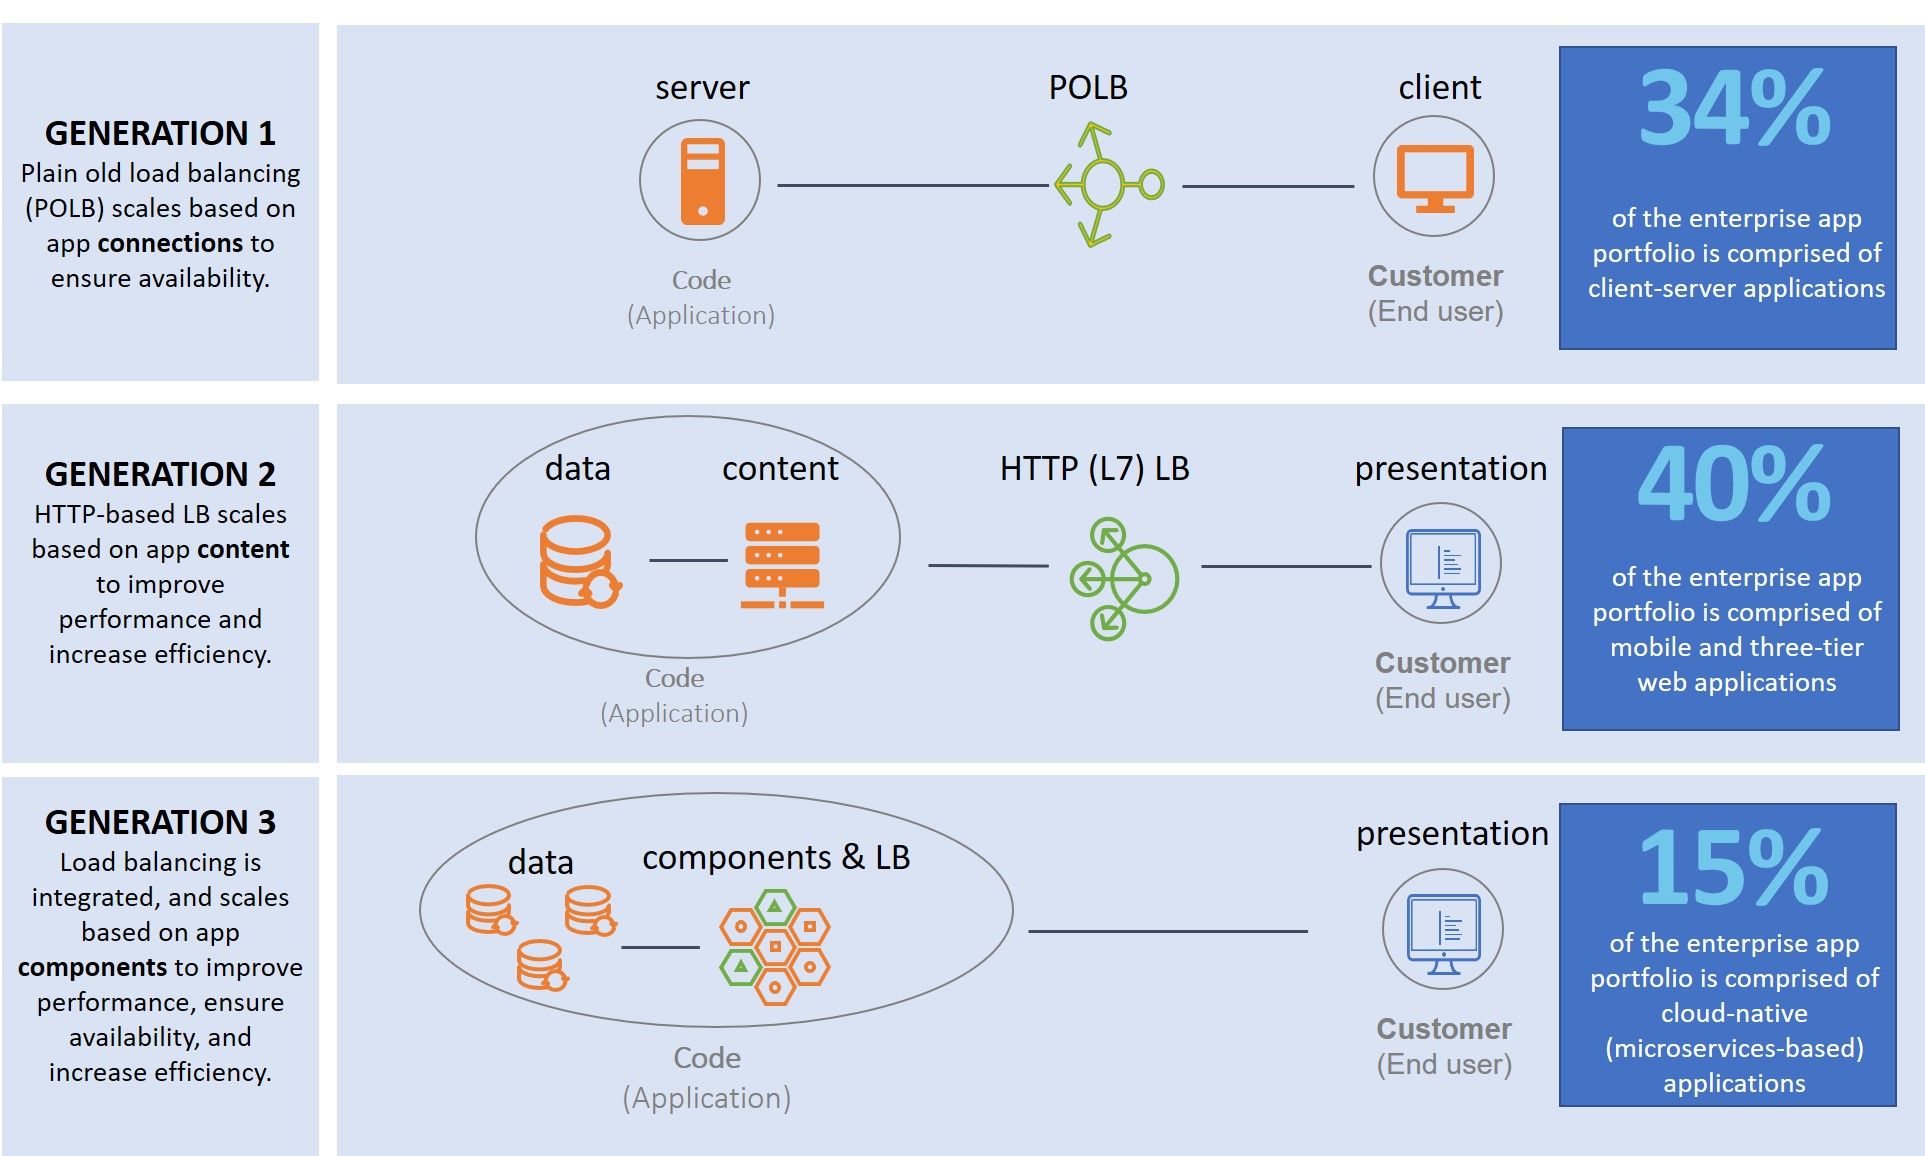
Der Lastenausgleich entwickelt sich weiter, um den Veränderungen der IT-Landschaft gerecht zu werden. Bei F5 bedeutet das, dass die Anwendung in den Mittelpunkt rückt.
Eine neue Generation von Anwendungsdiensten wird auf den Lastenausgleich folgen
Wir werden außerdem erleben, dass Anwendungsdienste wie Sicherheitsfunktionen dem Load Balancing hin zu einem neuen, entkoppelten Modell folgen, da auch die zu schützende Anwendung in einzelne Komponenten aufgeteilt wurde. In diesem Modell entsprechen Sicherheit und Skalierung auf der Ebene der Microservices (Komponenten) der Sicherheit und Skalierung zwischen Containern. Daher gewinnen Service Meshes im Zusammenhang mit Kubernetes-Clustern zunehmend an Bedeutung. Ein Service Mesh soll eine sichere, skalierbare Kommunikation zwischen Containern ermöglichen.
Wir beobachten, dass sich die Anforderungen und der Bedarf an Service Meshes verändern. Mit dem weiteren Wachstum gehen jedoch auch Herausforderungen einher. Die Komplexität stellt für diejenigen, die Container entwickeln, bereitstellen und betreiben, nach wie vor eine erhebliche Herausforderung dar. So ergab eine Studie von Reflex, dass fast die Hälfte (43 %) der Befragten die „Komplexität“ als größte Herausforderung beim Betrieb von Containern in Produktionsumgebungen bezeichnete.
Diese Herausforderungen müssen mithilfe einer Management- bzw. Steuerungsebene bewältigt werden, die es verschiedenen Rollen ermöglichen muss, diese neue Generation von Lastverteilungs- und Anwendungsdiensten bereitzustellen und zu betreiben. F5 ist hervorragend aufgestellt, um einen skalierbaren Betrieb zu ermöglichen, ohne von der Komplexität moderner Architekturen und Umgebungen überfordert zu werden.
So bieten wir beispielsweise Aspen Mesh an, um die Komplexität von Kubernetes- und Istio-Bereitstellungen zu bewältigen. Darüber hinaus arbeiten wir an Lösungen, die auf der Leistungsfähigkeit von NGINX basieren, um moderne Anwendungsbereitstellungen zu steuern und transparent zu machen.
Die Einführung moderner Anwendungsarchitekturen wird auch weiterhin einen tiefgreifenden Wandel bei Anwendungsdiensten wie Sicherheit und Transparenz bewirken, die dem Beispiel des Load Balancings folgen. Für F5 bedeutet das, über den Tellerrand hinauszudenken und einen Blick in den Container-Cluster zu werfen.
Über die Autoren
Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.