Wann sind Sie zuletzt in ein neues Haus gezogen?
Als Sie umgezogen sind, haben Sie da Ihre Möbel entsorgt? Ihre Dekoration? Ihre Bilder? Ihre Teppiche? Wahrscheinlich nicht. Vielleicht haben Sie die Gelegenheit genutzt, alte und abgenutzte Gegenstände durch neue zu ersetzen, aber den Großteil Ihres Hausrats haben Sie mitgenommen.
Wie sich zeigt, ähneln Anwendungsportfolios von Unternehmen den Dingen, aus denen sich ein Haushalt zusammensetzt. Wenn Unternehmen neue Architekturen einführen und neue Anwendungen entwickeln, werfen sie bereits vorhandene nicht einfach weg. Zwar wird das Portfolio im Laufe der Zeit immer wieder etwas bereinigt, doch im Allgemeinen bleiben Anwendungen, die vor Jahren auf Basis traditioneller Architekturen in Betrieb genommen wurden, weiterhin im Einsatz – vorausgesetzt, sie bieten nach wie vor einen geschäftlichen Mehrwert.
Jahrelang wurde dies als Tatsache dargestellt, obwohl es kaum Daten gab, die diese Behauptung untermauerten. Niemand bestreitet, dass diese Annahme zutrifft, aber es ist erfreulich, nun endlich empirische Daten zu haben, die sie belegen.
In unserer Studie „State of App Services“, fragen wir nach den Trends und Technologien, die unserer Ansicht nach die Zukunft der App-Services beeinflussen werden. Die Cloud ist einer davon. Automatisierung und Orchestrierung sind ein weiterer. Den vielleicht größten Einfluss auf App-Services haben jedoch naturgemäß die Anwendungen, die von diesen zwischengeschalteten Funktionen bereitgestellt und geschützt werden.
Daher haben wir nach den eingesetzten Anwendungsarchitekturen und der Zusammensetzung des Anwendungsportfolios von Unternehmen gefragt.
Die Ergebnisse dürften kaum jemanden überraschen, doch die rasche Einführung moderner Architekturen – insbesondere von Microservices – könnte durchaus von größerem Interesse sein.
Wie Sie aus einem früheren Beitrag wissen, ist die heute in Unternehmensportfolios am weitesten verbreitete Anwendungsarchitektur eine traditionelle: die dreischichtige Webanwendung (36 %). Dicht dahinter folgt jedoch ihr Vorgänger: die Client-Server-Architektur (34 %). Mainframes und Monolithen machen nach wie vor 11 % der Anwendungsportfolios aus, wurden aber von modernen Architekturen (hier definiert als mobile Anwendungen und Microservices) mit einem Anteil von 14 % beziehungsweise 15 % am Anwendungsportfolio überholt.
Das ist interessant, doch noch aufschlussreicher ist die Unterteilung in „traditionelle“ und „moderne“ Architekturen. Für diese Analyse zählen wir Monolithen, Client-Server-Architekturen und dreischichtige Webanwendungen zu den „traditionellen“ Architekturen. Als „moderne“ Architekturen gelten mobile Anwendungen und Microservices.
Unter Zugrundelegung dieser Kategorien stellen wir fest, dass die meisten (76 %) eine Mischung aus beiden verwenden.
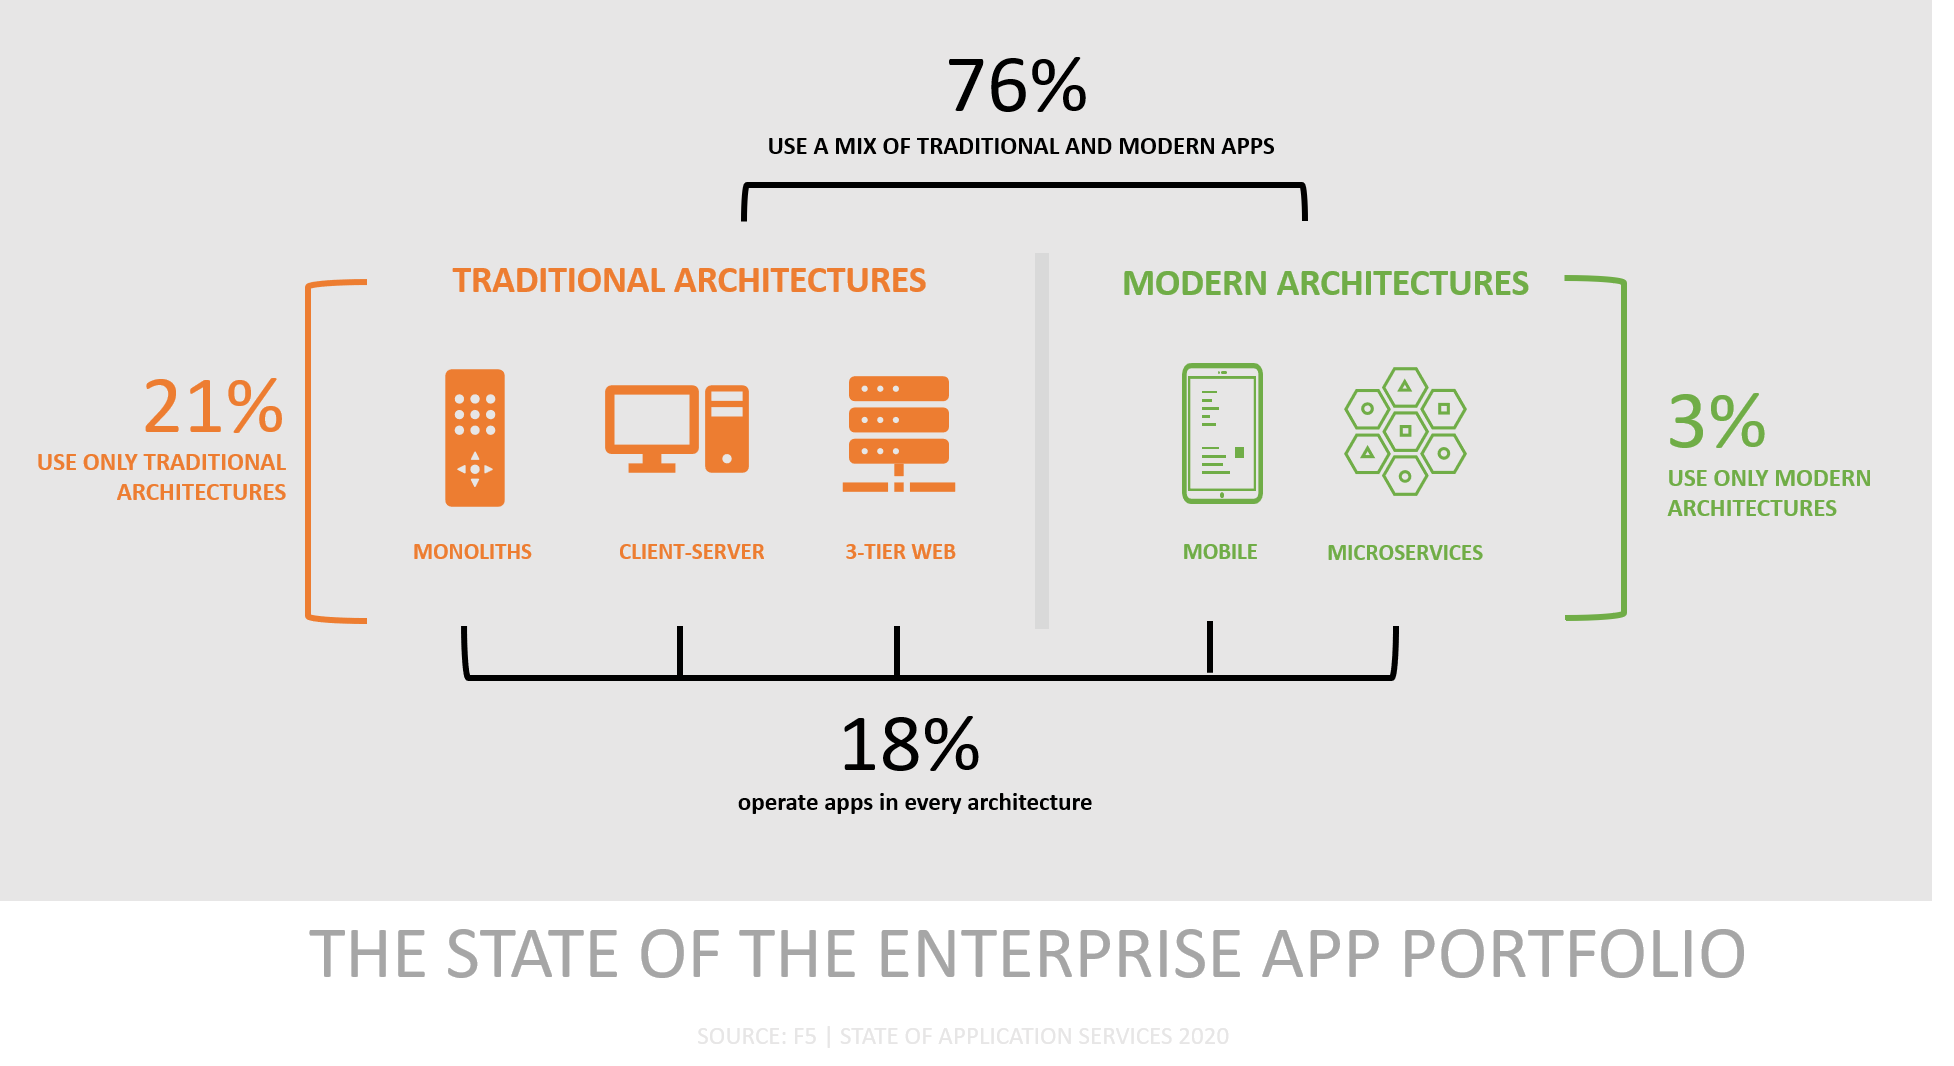
Die verbleibenden 24 % setzen überwiegend auf traditionelle Architekturen, wobei 21 % für ihr App-Portfolio ausschließlich traditionelle Architekturen verwenden. Den Rest könnte man als experimentierfreudig bezeichnen, da er ausschließlich auf moderne Architekturen setzt. Während ein App-Portfolio in Unternehmen durchschnittlich drei App-Architekturen umfasst, zeugt es von der Langlebigkeit mancher Unternehmen, dass 18 % der Organisationen Apps in jeder Architektur betreiben – in allen fünf.
Noch interessanter ist, dass 11 % der Unternehmen nur EINE einzige Architektur einsetzen.
Unternehmen unterhalten heterogene Anwendungsportfolios. Bei der Einführung moderner Architekturen nutzen sie weiterhin Anwendungen aus der Kategorie der traditionellen Architekturen und integrieren diese. Wir gehen zwar davon aus, dass sich die Zusammensetzung der Anwendungsportfolios im Laufe der Zeit verändern wird, wenn Anwendungen das Ende ihres Lebenszyklus erreichen und durch moderne Entsprechungen ersetzt werden, doch dieser Wandel braucht Zeit. In manchen Fällen sehr viel Zeit.
Ich gehe davon aus, dass Client-Server-Architekturen zurückgehen werden, bevor bei dreistufigen Webarchitekturen ein deutlicher Rückgang einsetzt, während auf Microservices basierende Anwendungen entsprechend stark zulegen werden. Angesichts der engen Verzahnung von Geschäftsprozessen und Anwendungen, die über solche Architekturen bereitgestellt werden, rechne ich jedoch nicht damit, dass Mainframes und Monolithen in absehbarer Zeit ein dramatisches Ende finden werden. Tatsächlich führt die digitale Transformation zu einer engeren Integration von Geschäft und Technologie, und „alte“ Monolithen auf Mainframes weisen häufig bereits eine derart enge Verzahnung auf.
So gaben zwar insgesamt weniger als ein Drittel (31 %) der Befragten an, dass ihre Anwendungen geschäftskritisch seien, doch bei denjenigen, deren Anwendungsportfolio zu mehr als der Hälfte aus Monolithen besteht, steigt dieser Anteil auf 38 %. Monolithen und Mainframes schaffen also trotz ihres möglicherweise hohen Alters weiterhin einen geschäftlichen Mehrwert.
Die Beziehung zu Anwendungsdiensten
Warum also beschäftigt sich ein Anbieter von Anwendungsdiensten und Sicherheitslösungen mit Anwendungsarchitekturen – abgesehen von der offensichtlichen Tatsache, dass Anwendungen skalierbar, sicher und schnell sein müssen?
Anwendungsarchitekturen hatten schon immer – und werden auch weiterhin – tiefgreifende Auswirkungen darauf, wie Anwendungsdienste bereitgestellt werden. Herkömmliche Architekturen eignen sich beispielsweise gut für traditionelle, proxybasierte Bereitstellungsmechanismen wie den Application Delivery Controller (ADC). Moderne Anwendungen hingegen, die stark auf APIs und verteilte Ausführungsmodelle setzen, bringen neue Bereitstellungsmechanismen mit sich, die den Betreibern solcher Anwendungen häufig besser gerecht werden. Container-native Optionen sowie „As-a-Service“-Modelle werden oft mit modernen Anwendungen kombiniert. Auch Plug-ins für Web- und Anwendungsserver (wie etwa NGINX-Module) werden als Bereitstellungsmechanismen für Anwendungsdienste zunehmend attraktiver.
Tatsache ist, dass Microservices das Netzwerk aufbrechen. Dadurch verlagert sich das Gravitationszentrum der Bereitstellungsarchitekturen hin zur Anwendung. Damit rücken einige wichtige Anwendungsdienste – insbesondere Verfügbarkeit und Sicherheit – näher an die Anwendung heran und werden in manchen Fällen sogar in sie integriert.
Das wird verändern, wie wir als Branche Anwendungsdienste bereitstellen und betreiben und wie F5 als Anbieter diese Dienste bereitstellt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...