Endlich ist es geschafft. Nach monatelanger Auswertung von über 2.600 Antworten auf unsere Umfrage State of Application Services liegt nun eine faszinierende Analyse der Auswirkungen der digitalen Transformation auf Unternehmen weltweit vor.
Wir haben festgestellt, dass sich Unternehmen mitten in einem technologischen Transformationsprozess befinden. Vier von fünf Führungskräften gaben an, Initiativen zur digitalen Transformation umzusetzen, die wiederum die Einführung cloudnativer Architekturen und Anwendungsdienste vorantreiben.
Und ich meine tatsächlich mit hohem Tempo. Im Durchschnitt besteht das Anwendungsportfolio von Unternehmen inzwischen zu 15 % aus modernen, auf Microservices basierenden Anwendungen. Das ist mittlerweile mehr als der beständige Anteil von 11 % monolithischer bzw. auf Mainframes gehosteter Anwendungen. Angesichts der Berichte über enorme Rückstände bei neuen Anwendungen in allen Branchen ist es schlichtweg beeindruckend, dass moderne Anwendungen einen so bedeutenden Anteil des Unternehmensportfolios erobert haben.
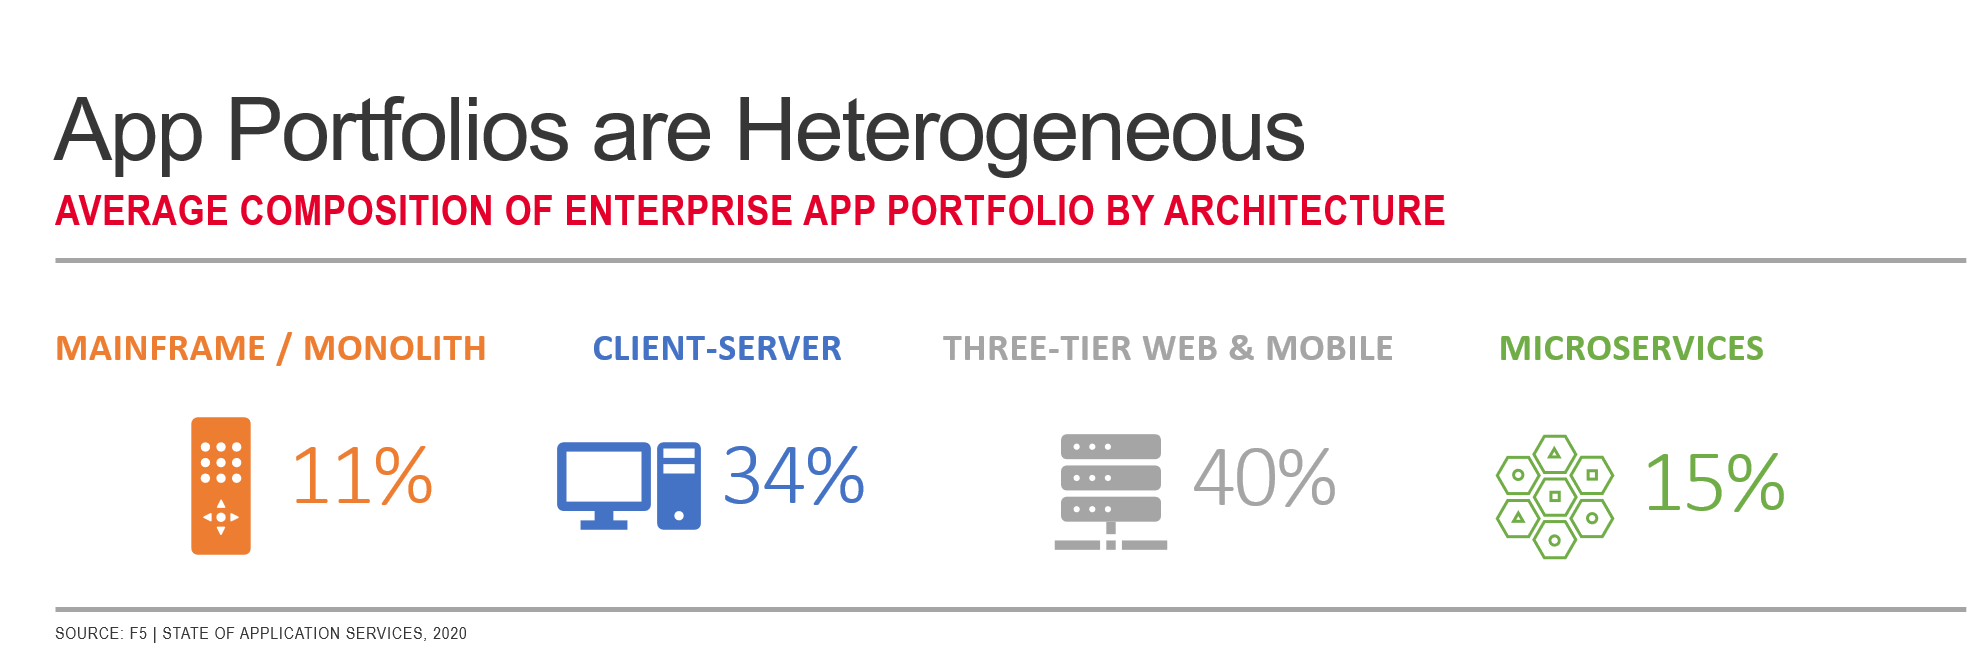
Der Aufstieg Cloud-nativer Architekturen sollte nicht auf die leichte Schulter genommen werden. Ihre Auswirkungen auf alles – von der Einführung der Automatisierung bis hin zur Bereitstellung von Anwendungsdiensten – sind erheblich. Die wechselseitige Abhängigkeit Cloud-nativer Anwendungen und Cloud-nativer Infrastruktur zeigt sich in unseren Erkenntnissen zu den bevorzugten Bereitstellungsformen für Anwendungsdienste in lokalen Umgebungen. 2018 wollten lediglich 9 % Anwendungsdienste in Containern bereitstellen. 2019 waren es bereits 14 %. Und heute? Heute liegt dieser Wert bei beeindruckenden 19 % und damit knapp über dem Anteil Cloud-nativer Anwendungen in einem durchschnittlichen Anwendungsportfolio. Diese Präferenz spiegelt sich deutlich in den Bereitstellungsraten verwandter Anwendungsdienste wie Service Mesh, Ingress-Steuerung, Service Discovery und API-Gateway wider.
Dies zeigt sich auch bei den Rollen, die für die Bereitstellung und den Betrieb dieser Anwendungsdienste zuständig sind. Wir haben festgestellt, dass DevOps-Fachkräfte zunehmend mehr Verantwortung für die Bereitstellung und den Betrieb der zugehörigen Anwendungsdienste übernehmen, je größer der Anteil Cloud-nativer Anwendungen am Anwendungsportfolio des Unternehmens wird.
Und dabei bringen sie die Tools mit, auf die sie zur Automatisierung der Bereitstellungspipeline setzen. Python (30 %), Ansible (25 %) und GitHub Enterprise (13 %) sind heute die drei am häufigsten eingesetzten Tools für die Automatisierung und Orchestrierung von Pipelines.
Überraschend ist vielleicht, dass diese cloudnativen Anwendungsdienste nicht nur in der Public Cloud bereitgestellt werden. Bei allen cloudnativen Anwendungsdiensten sind die Bereitstellungsraten in lokalen Umgebungen und in der Public Cloud nahezu gleich hoch. Dies beweist, dass „cloudnativ“ nicht einfach nur eine in der Public Cloud bereitgestellte Anwendung bezeichnet und dass die architektonischen Auswirkungen noch über Jahre hinweg in den Rechenzentren von Unternehmen zu spüren sein werden.
Auch die Einführung von Automatisierung geht Hand in Hand mit modernen Architekturen und der digitalen Transformation. In diesem Jahr konnten wir eine einheitlichere Automatisierung über alle vier zentralen Komponenten der Bereitstellungspipeline hinweg beobachten. Faszinierend ist, dass von den fünf Generationen von Anwendungsarchitekturen sowohl Monolithen/Mainframes als auch Cloud-native-Architekturen statistisch gesehen tendenziell stärker mit der Automatisierung der Bereitstellungspipeline korrelieren. Traditionelle Architekturen und mobile Apps? Hier sind die Pipelines größtenteils manuell.
Wir hatten zwar erwartet, dass Automatisierung mit modernen Architekturen einhergeht – schließlich ist sie ein wesentlicher Bestandteil ihres Betriebs –, waren jedoch überrascht, dass sie auch bei monolithischen Anwendungen und Mainframes zum Einsatz kommt. Unser Fazit? Manche Anwendungen sind für das Unternehmen so wichtig, dass ihr Betrieb modernisiert werden muss, um eine hohe Verfügbarkeit und regelmäßige Upgrades zu ermöglichen.
Diese Bedeutung von Apps und die in vielen Fällen bestehende Abhängigkeit von ihnen als Geschäftsgrundlage sollte angesichts der selbst angegebenen Defizite bei den Sicherheitskompetenzen Anlass zur Sorge geben. Das von den Befragten am häufigsten genannte Kompetenzdefizit ist Anwendungssicherheit. Noch beunruhigender ist, dass 56 % der Befragten in Sicherheitsfunktionen die Anwendungssicherheit als ihr größtes Kompetenzdefizit bezeichneten. Dies ist zweifellos eine Herausforderung, der sich Unternehmen in den kommenden Jahren stellen müssen. Die geschäftskritische Bedeutung von Apps dürfte weiter zunehmen, und die Sicherheit dieser Apps könnte der Schlüssel zum Erfolg sein – oder ihm im Wege stehen.
Der diesjährige Bericht enthält noch so viel mehr, dass ich unmöglich alles in einem einzigen Blogbeitrag unterbringen kann. Laden Sie sich daher ein Exemplar des Berichts herunter, und halten Sie Ausschau nach weiteren Blogbeiträgen von mir und meiner Co-Autorin Cindy Borovick sowie nach Einblicken unseres Principal Cloud Evangelist Tim Wagner.
Willkommen im Jahr 2020!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...