Eine schier unglaubliche Zahl von Anwendungen befindet sich völlig ungeschützt in der Cloud. Keine Web Application Firewall. Keine Identitäts- oder Zugriffskontrolle. Nichts. Sie sind einfach da draußen und Angriffen schutzlos ausgeliefert.
Für Unternehmen ist das ein Albtraum – und für Angreifer ein wahr gewordener Traum.
Dies ist auch angesichts der zunehmenden Aufmerksamkeit, die Anwendungen als Angriffszielen gilt, unklug. Ob es darum geht, einen Zugang zu umfangreichen Datenbeständen zu finden oder die App als Verbreitungsweg für andere böswillige Zwecke zu nutzen – Angriffe auf Anwendungen nehmen zu.
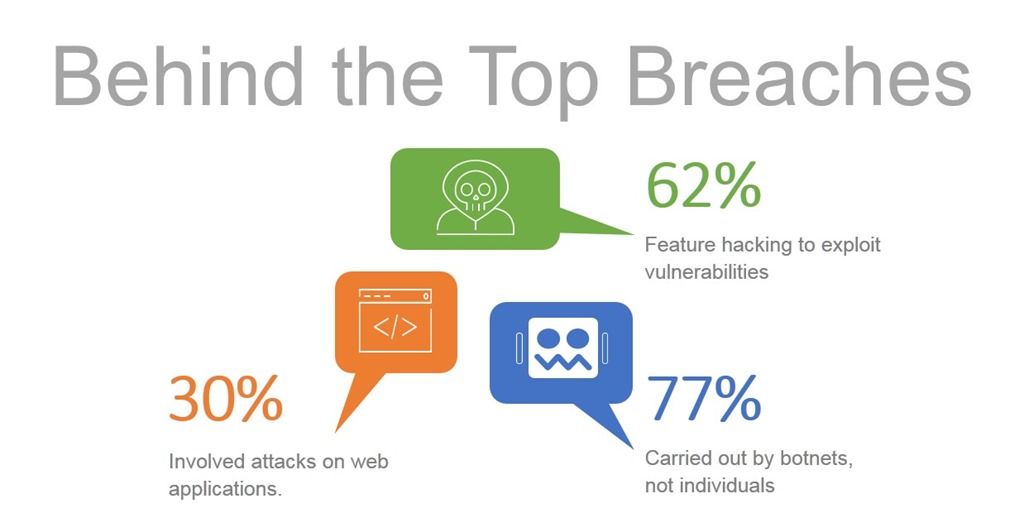
Tatsächlich zeigt eine Untersuchung der schwerwiegendsten Sicherheitsverletzungen, dass bei 30 % Angriffe auf Webanwendungen im Spiel waren. Bei beachtlichen 62 % nutzten Hacker eine Schwachstelle aus. Und erstaunliche 77 % wurden von Botnetzen verübt – nicht von Einzelpersonen.
Das bedeutet, dass Sie Ihre Anwendungen vor Bots und Sicherheitslücken schützen müssen, damit Sie nicht nur zu einer weiteren Zahl in der Statistik werden.
Und wenn ich von Ihren Anwendungen spreche, meine ich alle Ihre Anwendungen. Wenn es um Sicherheit geht, sind alle Anwendungen geschäftskritisch – selbst in der Cloud. Vielleicht gilt das für die Cloud sogar noch mehr, da Anwendungen dort möglicherweise bereitgestellt werden, ohne auch nur den grundlegenden Schutz, den eine Netzwerk-Firewall bietet.
Wir dürfen jedoch nicht außer Acht lassen (und sollten es auch nicht), dass Komplexität – insbesondere die von Sicherheitslösungen – den Schutz von Anwendungen in der Cloud mitunter erschweren kann. Etwas mehr als ein Drittel (34 %) der Befragten unserer Studie „State of Application Delivery 2018“ gab an, dass die „zunehmende Komplexität von Sicherheitslösungen“ eine der größten Herausforderungen im Bereich Sicherheit für das kommende Jahr darstelle.
Sicherheit kann schwierig sein. Das muss sie aber nicht sein – insbesondere in der Cloud.
Web-App-Sicherheit in der Cloud
Falls Sie es noch nicht wissen: AWS bietet eine ziemlich starke Plattform, auf der Sie nicht nur Ihre Apps bereitstellen können, sondern die auch von Anbietern um zusätzliche Funktionen erweitert werden kann. Im Sicherheitsbereich bietet die native Web Application Firewall von AWS verwaltete Regeln von Drittanbietern, die ihren Funktionsumfang erweitern. So können Sie sich vor den Bedrohungen schützen, die hinter den schwerwiegendsten Sicherheitsverletzungen stecken, ohne sich mit allen Einzelheiten einer Web Application Firewall vertraut machen zu müssen. Wenn Sie gerade erst anfangen, bieten die AWS WAF Managed Rules einen guten Einstieg in die Sicherheit von Webanwendungen und schützen vor den häufigsten Bedrohungen, denen Anwendungen (und Unternehmen) heute ausgesetzt sind.
AWS WAF Managed Rules sind genau das: Sicherheitsregeln für Webanwendungen, die den Funktionsumfang von AWS WAF erweitern und jede Anwendung schützen. Sie werden verwaltet, das heißt, Sicherheitsexperten pflegen und aktualisieren sie, sodass Sie sich darauf verlassen können, dass sie stets auf dem neuesten Stand sind und vor den aktuellsten Bedrohungen schützen. Sicherheit als Service aus der Cloud – für jede Anwendung.
Um Ihre Apps vor drei der häufigsten Bedrohungen – Bots, bekannten Schwachstellen und Hackerangriffen – zu schützen, sollten Sie jetzt die Bereitstellung von drei verschiedenen Regeln in Betracht ziehen. Wägen Sie jedoch sorgfältig ab, denn Sie können jeweils nur eine (also 1) verwaltete Regel auswählen.
OWASP Top Ten
Die OWASP Top Ten sind Entwicklern, DevOps- und Sicherheitsexperten gleichermaßen wohlbekannt. Viele davon kennen Sie bereits: SQLi, XSS, Command Injection, NoSQLi Injection, Path Traversal und Predictable Resource. Dies sind die zehn häufigsten Schwachstellen, die Unternehmen Kopfzerbrechen (und manchmal unerwünschte Schlagzeilen) bereiten, wenn sie ausgenutzt werden. Und das geschieht häufig – insbesondere, wenn sie in Anwendungen gefunden werden, die auf Datenquellen mit begehrten Verbraucher- oder Unternehmensdaten zugreifen.
Im Idealfall sollten Entwickler diese Schwachstellen direkt im Code beheben, sobald sie entdeckt werden. Realistisch betrachtet wissen wir jedoch, dass dies Monate dauern kann – sofern es überhaupt geschieht. Deshalb ist eine Web Application Firewall, die diese häufigen Schwachstellen abwehren kann, so wertvoll: Sie bietet sofortigen Schutz vor deren Ausnutzung. Ob als dauerhafte Lösung oder als Übergangsmaßnahme – der Einsatz eines Regelsatzes, der die OWASP Top Ten abdeckt, ist sinnvoll.
Allgemeine Schwachstellen und Gefährdungen (CVE)
Die Bedeutung des Schutzes vor bekannten CVEs kann nicht hoch genug eingeschätzt werden.
Bereits im Jahr 2015 berichtete Kenna Security über eine Studiefür die eine Stichprobe von 50.000 Unternehmen mit 250 Millionen Schwachstellen und über einer Milliarde (MILLIARDE) Sicherheitsvorfällen untersucht wurde. Dabei ergaben sich zwei sehr interessante Erkenntnisse zur Behebung von Schwachstellen:
- Im Durchschnitt benötigen Unternehmen 100 bis 120 Tage, um Sicherheitslücken zu beheben.
- Nach 40–60 Tagen liegt die Wahrscheinlichkeit, dass eine CVE ausgenutzt wird, bei über 90 Prozent.
- Zwischen dem Zeitpunkt, ab dem eine Schwachstelle wahrscheinlich ausgenutzt wird, und ihrer Behebung liegen etwa 60 Tage.
Mit anderen Worten: Bei den meisten Unternehmen wird eine CVE wahrscheinlich ausgenutzt, bevor sie die Gelegenheit haben, die Schwachstelle zu beheben. Falls Sie es noch nicht mitbekommen haben: Eine Reihe *äußerst* aufsehenerregender Sicherheitsverletzungen wurde auf CVEs zurückgeführt. Und zwar wirklich extrem aufsehenerregender. Man denke nur an einige der Plattformen und Bibliotheken mit CVEs: Apache, Apache Struts, Bash, Elasticsearch, IIS, JBoss, JSP, Java, Joomla, MySQL, Node.js, PHP, PHPMyAdmin, Perl, Ruby On Rails und WordPress. Damit ist heutzutage ein Großteil der Anwendungen im Internet abgedeckt.
Daher sollten Sie unbedingt Regeln einsetzen, die Ihre Anwendung virtuell gegen die Ausnutzung von CVEs absichern, sobald diese bekannt gegeben werden. Sie sollten die Schwachstellen dennoch an der Quelle beheben (in der Regel in der Plattform oder einer Drittanbieterbibliothek). Bis dahin ist Ihre Anwendung jedoch vor einem Sicherheitsvorfall geschützt.
Diese Lücke bei der Behebung von Sicherheitsproblemen – und der Mangel an Sicherheitsexpertise – machen verwaltete Regeln in der Cloud zu einer so guten Lösung. Experten pflegen sie und stellen sicher, dass sie auf dem neuesten Stand sind und Anwendungen vor Exploits schützen können. Sie müssen sie lediglich bereitstellen.
Bot-Schutz
Mehr als die Hälfte aller Besucher von Apps sind heutzutage Bots. Und damit sind nicht die guten Spider-Bots gemeint, die Ihre Website durchsuchen, um sie zu indexieren und über Suchmaschinen auffindbar zu machen. Die Rede ist von zwielichtigen Bots der Decepticon-Sorte, die nach Schwachstellen suchen, Ihre Communitys mit SPAM überfluten, Ihre Website auslesen oder sich an einem Botnet-basierten DDoS-Angriff beteiligen.
Die Abwehr von Bots ist nicht einfach. CAPTCHAs versuchen ständig, Bots mit neuen Methoden zu erkennen und zu blockieren. Doch wie die saisonale Grippe passen sich diese lästigen Plagegeister immer wieder an und umgehen die Schutzmaßnahmen.
Dennoch zeigen bösartige Bots Verhaltensweisen, die erkannt werden können und sie als unerwünscht identifizieren. Bot-Defense-Regeln können solche Verhaltensweisen und Aktivitäten überwachen, die auf böswillige Absichten hindeuten, und verhindern, dass diese Bots mit Ihrer Anwendung interagieren. In den vergangenen beiden Quartalen ist der Anteil der Unternehmen gestiegen, die Bot-Defense-Dienste nutzen. Angesichts der aktuellen Lage gehen wir davon aus, dass sich dieser Trend fortsetzen wird.
Die Implementierung einer Bot-Schutzregel für Anwendungen in der Cloud kann einen Schutzschirm bieten, der die Ausnutzung von CVEs verhindert, bevor sie stattfindet.
Web-App-Firewall oder verwaltete Regeln
Es ist wichtig zu beachten, dass einige Apps Schutz vor allen drei Bedrohungen benötigen. Andere wiederum müssen nicht nur vor Bots, CVEs und den OWASP Top Ten geschützt werden. Manche benötigen eine Datenbereinigung und Maßnahmen zur Verhinderung von Datenlecks sowie weitere anwendungsspezifische Schutzmechanismen. Ein gutes Beispiel ist die Schemavalidierung, insbesondere wenn Daten aus unbekannten Quellen angenommen werden. Ein weiteres Beispiel sind DDoS-Angriffe auf Layer 7 (Anwendungsschicht). Auch die Durchsetzung von Protokollvorgaben ist beim Schutz vor TCP- oder HTTP-basierten Schwachstellen von unschätzbarem Wert. Wenn Sie mehr als eine (1) Regel oder zusätzliche Schutzmaßnahmen benötigen, sollten Sie eine voll ausgestattete Advanced WAF in Betracht ziehen. Und wenn Ihre App an Funktionen und Kunden gewinnt, sollten Sie darauf achten, auch ihre Schutzmaßnahmen entsprechend auszubauen.
Unabhängig davon sind verwaltete Regeln eine hervorragende Möglichkeit, mit dem Schutz von Anwendungen in der Cloud zu beginnen. Sie bieten eine solide Grundlage für die Sicherheit von Webanwendungen, ohne dass Sie selbst zum Sicherheitsexperten werden müssen.
Erfahren Sie gemeinsam mit AWS und F5, wie die F5 WAF Ihnen dabei helfen kann, Ihre Daten zu schützen, Compliance-Vorgaben einzuhalten und Ihre Cloud-Workloads dauerhaft abzusichern.
Nehmen Sie am Webinar teil und erfahren Sie:
- Wichtige Anwendungs- und Architekturaspekte bei der Auswahl der richtigen WAF
- Wie F5 WAF-Lösungen Ihre Daten vor bekannten und unbekannten Bedrohungen schützen
- Wie Sie automatisierte Lernfunktionen nutzen können, um selbst die ausgefeiltesten Angriffe auf Ihre Daten abzuwehren
Datum und Uhrzeit des Webinars:
Mittwoch, 25. April 2018 | 10:00 Uhr PT
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...