Es gibt wahrscheinlich mehr als drei Dinge, die Sie wissen sollten, aber fangen wir erst einmal mit diesen drei an und sehen dann weiter, einverstanden?
Zunächst einmal ist es wichtig festzuhalten, dass KI real ist. Ja, sie wird übermäßig gehypt. Ja, ganze Portfolios werden mit einem „KI-Anstrich“ versehen, so wie vor über einem Jahrzehnt plötzlich alles zu einem „Cloud“-Produkt wurde. Doch laut denjenigen, die es wissen müssen – nämlich den Entscheidungsträgern in unserer jüngsten Umfrage zum Thema KI – ist sie real.
Während die meisten Unternehmen (69 %) Technologien und Anwendungsfälle untersuchen, geben 43 % an, KI bereits in großem Maßstab implementiert zu haben. Dabei handelt es sich entweder um generative oder prädiktive KI.
Etwas beunruhigend ist die Erkenntnis, dass 47 % derjenigen, die bereits in irgendeiner Form KI einsetzen, über keinerlei – null, nada, niente – definierte KI-Strategie verfügen. Wenn wir aus dem überstürzten Wechsel in die Public Cloud etwas gelernt haben, dann, dass ein Einstieg ohne Strategie später zu Problemen führen wird.
Um Ihnen bei der Ausarbeitung dieser Strategie zu helfen – insbesondere im Hinblick auf die betrieblichen und sicherheitsrelevanten Auswirkungen –, haben wir eine Liste mit drei Punkten zusammengestellt, die Sie berücksichtigen sollten.
1. KI-Anwendungen sind moderne Anwendungen
Eigentlich sollte es nicht nötig sein, das zu erwähnen, aber sagen wir es trotzdem: KI-Anwendungen sind moderne Anwendungen. Das Modell bildet zwar den Kern einer KI-Anwendung, doch zu einer „KI-Anwendung“ gehören noch viele weitere Komponenten – Inferenzserver, Datenquellen, Decoder, Encoder usw.
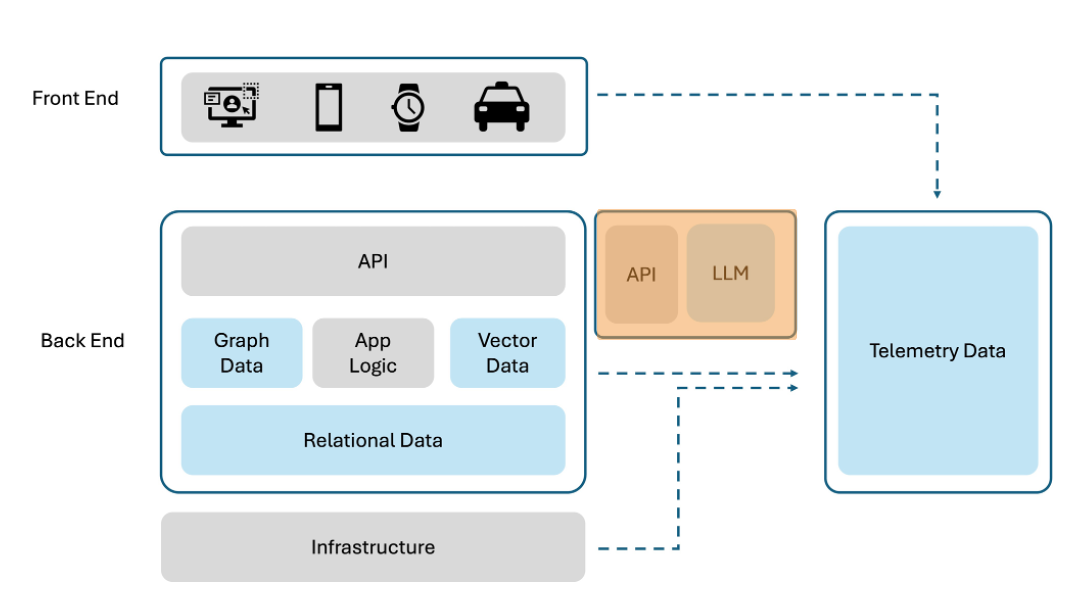
Diese Komponenten werden in der Regel als moderne Anwendungen bereitgestellt. Das heißt, sie nutzen Kubernetes und dessen Konstrukte für Skalierbarkeit, Scheduling und sogar Sicherheit. Da die verschiedenen Komponenten unterschiedliche Ressourcenanforderungen haben – einige Workloads profitieren von GPU-Beschleunigung, während andere lediglich herkömmliche CPUs benötigen –, ist die Bereitstellung als moderne Anwendung am sinnvollsten. Sie bietet zudem mehr Flexibilität, um sicherzustellen, dass jeder Workload einer KI-Anwendung entsprechend seinen spezifischen Rechenanforderungen optimal bereitgestellt und skaliert wird.
Das bedeutet, dass KI-Anwendungen vor vielen der gleichen Herausforderungen stehen wie jede andere moderne Anwendung. Die Erkenntnisse, die Sie bei der Skalierung und Absicherung bestehender moderner Anwendungen gewonnen haben, werden Ihnen helfen, dies auch bei KI-Anwendungen zu tun.
Strategische Erkenntnis: Nutzen Sie vorhandenes Wissen und bewährte Verfahren für die Anwendungsbereitstellung und -sicherheit, erweitern Sie diese jedoch um Ansätze, die berücksichtigen, dass verschiedene Komponenten von KI-Anwendungen unterschiedliche Ressourcenanforderungen haben können, etwa GPU-Beschleunigung für rechenintensive Aufgaben oder CPU-Ressourcen für weniger rechenintensive Workloads. Moderne Anwendungsbereitstellungen ermöglichen eine flexible Ressourcenzuweisung entsprechend den spezifischen Anforderungen der einzelnen Komponenten und optimieren so Leistung und Kosteneffizienz.
2. KI-Anwendungen unterscheiden sich von modernen Anwendungen
Ja, ich weiß, ich habe gerade noch nachdrücklich betont, dass es sich um moderne Anwendungen handelt. Dennoch gibt es Unterschiede, die sich auf Architektur, Betrieb und Sicherheit auswirken.
Erstens tauschen KI-Anwendungen unstrukturierte Daten aus. Für diese Prompts gibt es weder Formatvorgaben noch Anforderungen an Länge oder Datentyp, und die rasche Verbreitung multimodaler LLMs vergrößert das Chaos, das eine „Anfrage“ darstellt, nur noch weiter. Da die meisten KI-Anwendungen einen Prompt und die zugehörige Antwort in eine JSON-Nutzlast einbetten, könnte man sie wohl als strukturiert bezeichnen. Das sind sie jedoch nicht, denn die eigentliche Nutzlast ist nun einmal nicht definiert.
Zweitens kommunizieren KI-Anwendungen fast ausschließlich über eine API mit einem Modell. Das bedeutet, dass Lösungen zur Bot-Erkennung, die „Mensch“ oder „Maschine“ als grundlegendes Zugriffskriterium verwenden, weniger hilfreich sein werden. Sicherheitsdienste, die dabei helfen, „bösartige Bots“ von „gutartigen Bots“ zu unterscheiden, werden ein wichtiger Bestandteil jeder KI-Strategie sein. Die Abhängigkeit von APIs ist auch der Grund dafür, dass wir in unserer jährlichen Studie festgestellt haben, dass API-Sicherheit der wichtigste geplante Sicherheitsdienst zum Schutz von KI-Modellen ist.
Schließlich sind die Interaktionsmuster bei KI-Anwendungen häufig dynamisch, variabel und unvorhersehbar. Heutige Sicherheitsdienste achten in der Regel auf Auffälligkeiten bei der Anzahl der Mausklicks und der Tippgeschwindigkeit pro Seite, da sie anhand von Abweichungen von etablierten Durchschnittswerten für menschliches Verhalten auf das Verhalten eines „Bots“ schließen können. Das funktioniert nicht, wenn jemand eine dialogorientierte Benutzeroberfläche verwendet und Fragen in höchst unregelmäßigen Abständen eingibt, neu formuliert und absendet. Da viele Sicherheitslösungen heute auf Verhaltensanalysen setzen – einschließlich der API-Sicherheit –, werden einige Anpassungen erforderlich sein.
Strategische Erkenntnis: Sie benötigen zusätzliche Sicherheitsfunktionen, um KI-Anwendungen angemessen zu steuern. Überdenken Sie herkömmliche Sicherheitsansätze, die den Besonderheiten dialogbasierter Interaktionen möglicherweise nicht ausreichend Rechnung tragen. Prüfen Sie innovative Ansätze wie die Echtzeitüberwachung von Interaktionsmustern und adaptive Zugriffskontrollmechanismen auf Grundlage kontextbezogener Hinweise. Berücksichtigen Sie die entscheidende Rolle von APIs bei der Kommunikation mit KI-Modellen. Investieren Sie in robuste API-Sicherheitslösungen zum Schutz vor unbefugtem Zugriff, Datenschutzverletzungen und böswilligen Angriffen.
3. Verschiedene KI-Anwendungen werden unterschiedliche Modelle verwenden
Ähnlich wie bei der sich letztlich durchsetzenden Multicloud ist es äußerst unwahrscheinlich, dass sich Unternehmen auf ein einziges KI-Modell standardisieren werden. Denn unterschiedliche Modelle können für bestimmte Anwendungsfälle besser geeignet sein.
Daher überrascht es uns nicht, dass ein durchschnittliches Unternehmen bereits fast drei (2,9) verschiedene Modelle nutzt, darunter sowohl Open-Source- als auch proprietäre Modelle. Betrachtet man den Einsatz der Modelle nach Anwendungsfall, zeichnet sich ein Muster ab. So ist beispielsweise bei Anwendungsfällen, die in hohem Maße auf sensiblen Unternehmensdaten oder Ideen basieren – etwa im Sicherheitsbetrieb und bei der Erstellung von Inhalten –, ein deutlicher Trend zu Open-Source-Modellen zu erkennen. Bei Automatisierungsanwendungen hingegen kommt Microsoft zunehmend zum Einsatz, was vor allem auf die Möglichkeit zurückzuführen ist, die Modelle in die Tools und Prozesse zu integrieren, die in vielen Unternehmen bereits genutzt werden.
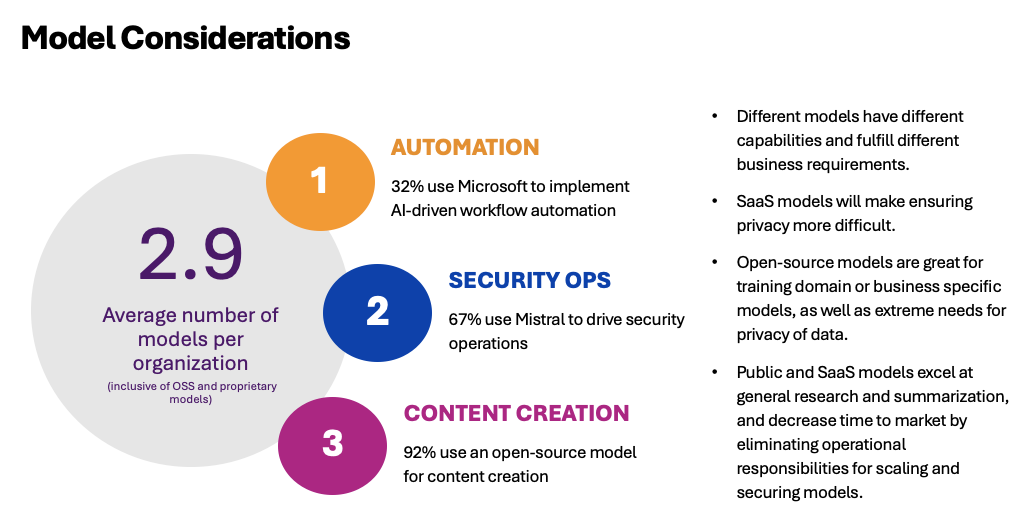
Dies ist wichtig zu verstehen, da sich die Verfahren, Tools und Technologien, die für die Bereitstellung und Absicherung eines SaaS-verwalteten KI-Modells erforderlich sind, von denen für ein Cloud-verwaltetes KI-Modell und wiederum von denen für ein selbstverwaltetes KI-Modell unterscheiden. Zwar gibt es durchaus Gemeinsamkeiten – insbesondere im Bereich der Sicherheit –, doch bestehen auch erhebliche Unterschiede, die bei jedem verwendeten Bereitstellungsmuster berücksichtigt werden müssen.
Strategische Erkenntnis: Analysieren Sie die Anwendungsfälle in Ihrem Unternehmen und identifizieren Sie Muster bei der Einführung verschiedener KI-Modelle. Berücksichtigen Sie dabei Faktoren wie Datensensibilität, Integrationsmöglichkeiten und die Abstimmung mit vorhandenen Tools und Prozessen. Passen Sie Ihren Ansatz für die Bereitstellung und Sicherheit an die spezifischen Merkmale des jeweiligen Bereitstellungsmusters an.
Beim Entwickeln, Betreiben und Absichern von KI-Anwendungen gilt es vieles zu berücksichtigen – nicht zuletzt die zahlreichen neuen Anforderungen an die Sicherheit und Skalierbarkeit von Modellen. Viele der Erkenntnisse, die in den vergangenen zehn Jahren bei der Bereitstellung moderner Anwendungen in Rechenzentren, in der Cloud und am Edge gewonnen wurden, werden Unternehmen jedoch zugutekommen. Die zentralen Herausforderungen bleiben dieselben. Wenn bei der Skalierung und Absicherung von KI-Anwendungen ebenso konsequent vorgegangen wird, trägt dies wesentlich zu einer erfolgreichen Implementierung bei.
Wer jedoch die Unterschiede außer Acht lässt und sich ohne zumindest eine halbwegs formalisierte Strategie zur Bewältigung der Bereitstellungs- und Sicherheitsherausforderungen ins Abenteuer stürzt, wird später unweigerlich enttäuscht werden.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.