
Seit die neue Spezifikation für Transport Layer Security (TLS) 1.3 im vergangenen August von der IETF veröffentlicht wurde, erwägen viele Unternehmen die Einführung des neuen Standards. F5 gab ein Forschungsprojekt in Auftrag, das gemeinsam mit Enterprise Management Associates durchgeführt wurde, um besser zu verstehen, wie Unternehmen mit der insgesamt zunehmenden Nutzung von Verschlüsselung umgehen. Einige Branchenverbände haben zwar erhebliche Bedenken geäußert, ob sich Datenverkehr bei Verwendung von TLS 1.3 zur Fehlerbehebung und Erkennung möglicher Schadsoftware entschlüsseln und untersuchen lässt. Erfreulich ist jedoch, dass ein beträchtlicher Anteil der Befragten TLS 1.3 entweder bereits aktiviert oder dies in naher Zukunft plant. Ein weiteres positives Zeichen ist, dass eine deutliche Mehrheit der Befragten angab, mit TLS 1.3 auf technischer Ebene vertraut zu sein.
Mehrere Faktoren haben zu den Plänen für eine schnelle Einführung des neuen Standards beigetragen. Einer davon ist, dass die großen Anbieter von Webservern und Browsern TLS 1.3 bereits in ihre Produkte integriert haben. Ein weiterer sind die erwarteten Vorteile hinsichtlich eines verbesserten Datenschutzes und einer höheren Ende-zu-Ende-Datensicherheit, die mit den Neuerungen von TLS 1.3 einhergehen. Kryptografische Protokolle wie TLS sollen verhindern, dass Angreifer Daten abhören oder manipulieren. Bedenken hinsichtlich der Überwachung der Anwendungssicherheit sorgen jedoch für Zurückhaltung.
Die Nutzung von Verschlüsselung im Internet hat in den letzten Jahren deutlich zugenommen. F5 Labs 2017 TLS Telemetry Report stellt fest, dass mittlerweile 81 % der Webseiten über HTTPS geladen werden. Während die Nutzung von Verschlüsselung in Rechenzentren und Unternehmensnetzwerken in den vergangenen 18 Monaten am stärksten zugenommen hat, werden Unternehmen ihre Aufmerksamkeit in den kommenden 18 Monaten auf intern entwickelte Anwendungen und Webdienste richten.
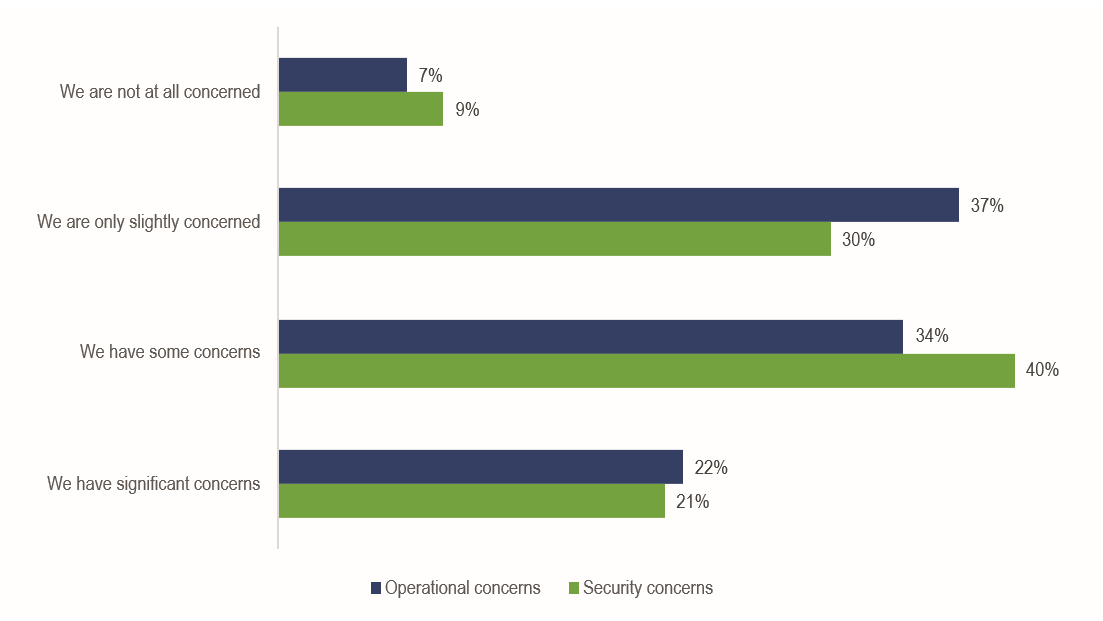
Angesichts der Auswirkungen der TLS-1.3-Spezifikation äußerte eine deutliche Mehrheit der Befragten sowohl betriebliche als auch sicherheitsbezogene Bedenken hinsichtlich der Implementierung von TLS 1.3 in ihren Unternehmen. Die Umfrage ergab, dass 56 % aller Befragten gewisse oder erhebliche betriebliche Bedenken hatten, während 61 % gewisse oder erhebliche Sicherheitsbedenken äußerten.
Die größte Sicherheitsbedenken betrafen die Transparenz der Anwendungssicherheit und des Rechenzentrums: 57 % der Befragten gaben an, dass die fehlende Möglichkeit zur Überwachung der Anwendungssicherheit ihre größte Sorge sei.
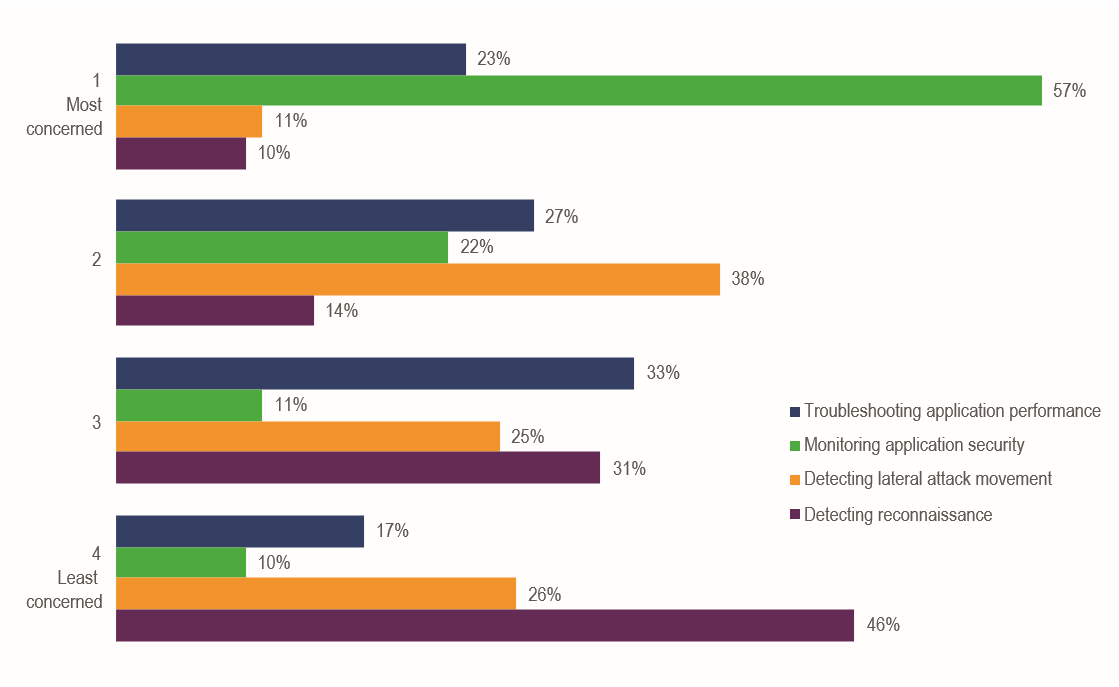
Wovor haben sie Angst?
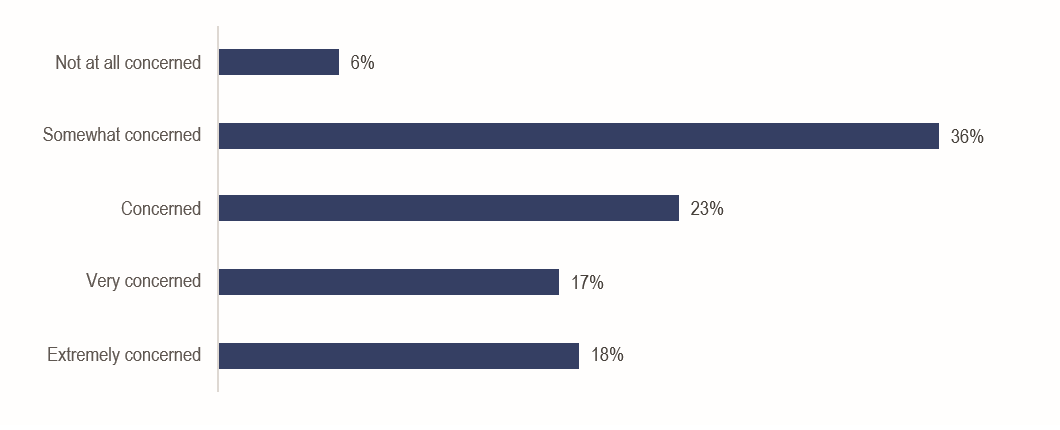
Bösartiges Verhalten zu übersehen, das sich in legitimem Datenverkehr verbirgt. Nur 6 % waren darüber überhaupt nicht besorgt.
Trotz dieser Bedenken gibt es kein Zurück. Aus Sicht der Richtlinien schreiben Unternehmen eindeutig den Einsatz von Transportverschlüsselung zum Schutz von Daten vor, wobei TLS das Protokoll der Wahl ist.
Um zu erfahren, wie Unternehmen TLS-1.3-Bereitstellungen handhaben und welche Strategien, Richtlinien, Verfahren und Bedenken damit verbunden sind, lesen Sie hier den vollständigen Bericht „TLS 1.3 Adoption in the Enterprise Report“.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...