Was ist API-Konnektivität?
API-Konnektivität bezeichnet die Verwendung modularer und wiederverwendbarer APIs, um Daten und Anwendungen in Cloud-nativen Umgebungen miteinander zu verknüpfen. Im Gegensatz zum API-Management, das sich auf die Verwaltung der Lebenszyklen einzelner APIs konzentriert, umfasst API-Konnektivität lose gekoppelte Microservices-Umgebungen, in denen zahlreiche APIs miteinander kommunizieren, und ermöglicht es, APIs in solchen Architekturen in großem Maßstab abzusichern und zu steuern.
Während APIs früher lediglich als Werkzeug für Entwickler galten, sind sie heute strategische Unternehmensressourcen, die Umsätze generieren und die Agilität von Unternehmen fördern. Wenn Unternehmen Innovationen vorantreiben und APIs einführen, entstehen neue Herausforderungen in Bezug auf Transparenz, Sicherheit und Governance. Unternehmen benötigen neuartige Lösungen für die API-Konnektivität, die sowohl traditionelle Architekturen als auch Microservice-Architekturen ergänzen, mit DevOps-Praktiken im Einklang stehen und leistungsstarke APIs unterstützen.
API-Typen und das API-Konnektivitätserlebnis
In der Vergangenheit waren Lösungen für das API-Management über den gesamten Lebenszyklus hinweg in erster Linie auf die Verwaltung des Nord-Süd-Datenverkehrs (vom Client zum Backend) für interne oder externe APIs ausgelegt. Da Cloud-native-Infrastrukturen heute mehr Ost-West-Datenverkehr erzeugen (zwischen Microservices innerhalb der Anwendungsinfrastruktur eines Unternehmens), hat auch die Vielfalt der API-Typen zugenommen.
Derzeit arbeiten die meisten Unternehmen mit vier Arten von APIs:
- Interne APIs – Sie sind nur für andere Anwendungen (und deren Entwickler) innerhalb eines Unternehmens zugänglich, nicht für externe Nutzer. Interne APIs helfen dabei, Daten zugänglich zu machen und die Zusammenarbeit zwischen den Funktionsbereichen eines Unternehmens zu fördern.
- Externe APIs – Sie sind für Benutzer außerhalb Ihres Unternehmens zugänglich. Externe APIs ermöglichen den Aufbau von Partnerschaften mit Drittentwicklern und Ihrem gesamten Geschäftsökosystem und können als Einnahmequellen dienen.
- Partner-APIs – Für Geschäftspartner zugänglich. Diese APIs sind nicht öffentlich verfügbar, sondern nur für ausgewählte Entwickler zugänglich, die die Anforderungen beider Unternehmen an die Authentifizierung (AuthN) und Autorisierung (AuthZ) erfüllen.
- Drittanbieter-APIs – Werden von Drittanbietern bereitgestellt und auf deren Servern gehostet. Diese APIs bieten in der Regel einen weitverbreiteten Dienst (z. B. Karten) und werden ausdrücklich für die Nutzung durch andere Unternehmen entwickelt, üblicherweise gegen Gebühr.
Weitere wichtige Elemente der API-Konnektivität sind ein API-Gateway (entweder ein Reverse-Proxy oder ein Ingress-Controller) und ein API-Entwicklerportal. Ein API-Gateway nimmt API-Anfragen von Clients entgegen, leitet sie an die entsprechenden Dienste weiter und führt die Ergebnisse zu einem synchronen Nutzungserlebnis zusammen. Das Entwicklerportal ist eine Online-Plattform, auf der Sie Ressourcen veröffentlichen, die ein schnelles Onboarding Ihrer API-Nutzer ermöglichen, beispielsweise einen Katalog Ihrer externen APIs, eine umfassende Dokumentation und Beispielcode. Außerdem können Drittentwickler dort ihre Apps registrieren und Zugangsdaten für den Zugriff auf die APIs erhalten.
Die Herausforderung von Multi-Cloud
Heute werden APIs und Microservices in verschiedenen Umgebungen bereitgestellt – in der Public Cloud, der Private Cloud, lokal und am Netzwerkrand. Und da Microservices für Unternehmen mit hohem Datenverkehr zu einem wichtigen Instrument für die Skalierung ihrer Anwendungen werden, hat auch das Volumen des internen API-Datenverkehrs stark zugenommen.
Die zunehmende Verbreitung von API-Endpunkten in komplexen Multi-Cloud-Umgebungen erfordert einen neuen Ansatz für API-Management, Governance und Sicherheit. Diese verteilten Umgebungen erfordern weitgehend automatisierte Ansätze mit minimalem manuellem Aufwand, die Entwicklern mehr Handlungsspielraum geben und Platform-Ops-Teams ermöglichen, geschäftsbereichsübergreifend Leitplanken für Sicherheit und Ressourcen festzulegen.
Die Zuverlässigkeit und Sicherheit von Multi-Cloud-Architekturen zu gewährleisten, stellt Platform-Ops-Teams vor eine Herausforderung. Sie benötigen einen globalen Überblick über den Anwendungs- und API-Datenverkehr sowie die Möglichkeit, einheitliche Sicherheits- und Compliance-Richtlinien in verschiedenen Umgebungen durchzusetzen. Plattformnative Tools funktionieren jeweils unterschiedlich und bieten ein unterschiedliches Maß an Transparenz und Kontrolle. Letztlich benötigen Platform-Ops-Teams ein anderes Modell, um Governance über verteilte Teams und Umgebungen hinweg zu etablieren und umzusetzen.
Zwei Modelle – zentralisiert und dezentralisiert – waren bei der API-Governance bislang üblich. Doch bei modernen API-Strategien und insbesondere bei API-First-Modellen stärkt das neue Konzept der „adaptiven Governance“ API-Entwickler und gibt Platform-Ops-Teams zugleich die Kontrolle über Zuverlässigkeit und Sicherheit.
Weitere Informationen finden Sie in unserem Blogbeitrag „Adaptive Governance gibt API-Entwicklern die nötige Autonomie“.
Die Bedeutung von API-First-Tools
Cloud-native Umgebungen sind lose gekoppelte Systeme, die häufig mithilfe von Containern, Service Meshes und Microservices aufgebaut werden. Diese Ressourcen kommunizieren über APIs miteinander und werden in der Regel selbst über deklarative APIs verwaltet. Diese Techniken ermöglichen robuste, verwaltbare und beobachtbare Systeme.
API-Konnektivität setzt auf den Einsatz cloudnativer Technologien und insbesondere auf einen API-First Ansatz für die Verwaltung der Infrastruktur und des API-Lebenszyklus. Dies ist besonders wichtig, um Arbeitsabläufe mithilfe von Continuous-Integration-/Continuous-Delivery-Verfahren (CI/CD) in großem Maßstab zu automatisieren. CI/CD unterstützt Sie dabei, APIs und Anwendungen über ihren gesamten Lebenszyklus hinweg – von der Entwicklung über die Bereitstellung bis hin zur Aktualisierung – automatisiert zu verwalten. Zudem trägt CI/CD dazu bei, die Sicherheit nach links zu verlagern („Shift Security Left“), indem Sicherheitsrichtlinien frühzeitig integriert und verankert werden. Diese lassen sich anschließend auf zukünftige APIs anwenden, sodass Sicherheit während des gesamten Entwicklungsprozesses bis hin zur Produktion berücksichtigt wird.
Weitere Informationen finden Sie in unserem Blogbeitrag „Sicherheitstools nach links verlagern – für sicherere Apps“.
Was ist der Unterschied zwischen API-Konnektivität und einer API-gestützten Konnektivitätsstrategie?
API-basierte Konnektivität ist ein spezifischer Architekturansatz für die digitale Transformation und die Umsetzung der übergreifenden API-Strategie eines Unternehmens. Dabei werden die APIs eines Unternehmens anhand ihrer Funktion in verschiedene Ebenen eingeteilt:
- System-APIs werden verwendet, um Rohdaten aus einem führenden System abzurufen und sie einer übergeordneten API zuverlässig bereitzustellen.
- Prozess-APIs orchestrieren mehrere nachgelagerte System-APIs, um die Daten zu aggregieren und Geschäftslogik darauf anzuwenden.
- Experience APIs ermöglichen benutzerseitige Interaktionen und können in mobilen und Webanwendungen wiederverwendet werden
API-Konnektivität ist ein umfassender Ansatz für die Verwaltung und den Betrieb von APIs in Cloud-nativen Umgebungen – unabhängig davon, nach welchem Architekturmuster sie klassifiziert werden.
Wie kann NGINX helfen?
API Connectivity Manager, Teil der F5 NGINX Management Suite, wurde mit besonderem Fokus auf die Benutzerfreundlichkeit für API-Entwickler konzipiert. Mit API Connectivity Manager können Infrastrukturteams leistungsstarke API-Gateways und Entwicklerportale bereitstellen. Entwickler können APIs und Dokumentationen schnell veröffentlichen und verwalten oder APIs auffinden und in Anwendungen integrieren.
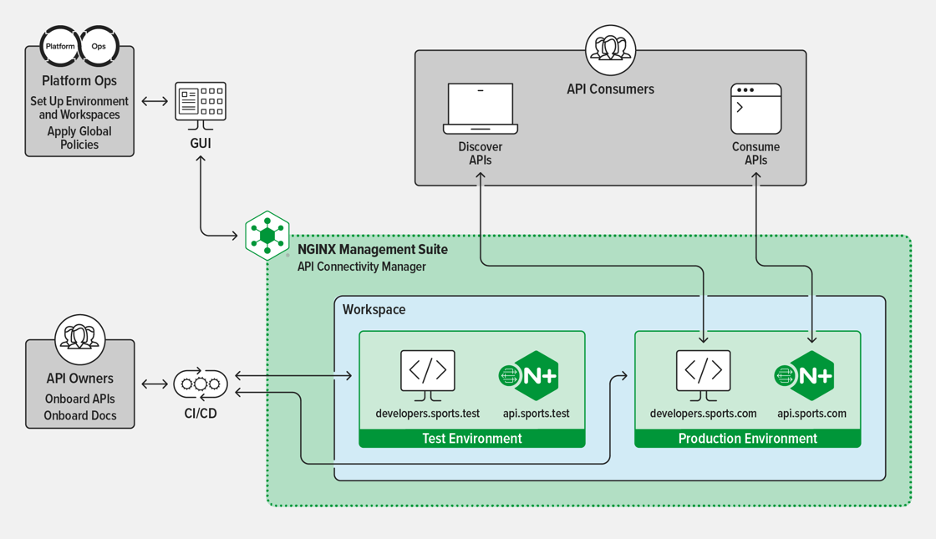
API Connectivity Manager ist ein zentraler Bestandteil der NGINX Secure API Connectivity-Lösung, die folgende Vorteile bietet:
- Skalierbarkeit – Sorgen Sie für kompromisslose Leistung, Zuverlässigkeit und Sicherheit mit NGINX Plus als API-Gateway
- Beobachtbarkeit – Überwachen Sie den API-Datenverkehr team- und umgebungsübergreifend, um Konfigurationsfehler und Sicherheitsbedrohungen zu erkennen
- Governance – Sorgen Sie für eine einheitliche Aufsicht und ermöglichen Sie API-Entwicklern gleichzeitig, ihre APIs mit granularen Kontrollen zu verwalten
- Sicherheit – Schützen Sie APIs mit sofort einsatzbereiten Sicherheitsfunktionen vor gängigen und komplexen Bedrohungen gemäß den OWASP API Security Top 10
Starten Sie eine 30-tägige kostenlose Testversion der NGINX Management Suite, die den API Connectivity Manager und den Instance Manager umfasst.