
F5 und Containerisierung
Einleitung
Unternehmen stehen ständig vor der Herausforderung, technologische Veränderungen anzunehmen, um neue Geschäftsmöglichkeiten zu erschließen, und zugleich das Unternehmen vor neuen Herausforderungen und Risiken zu schützen. In diesem Dokument untersuchen wir die Containerisierung und wie sich die Einführung dieser Technologie in F5-Produkten auf IT-Fachkräfte, Architekten und Entscheidungsträger auswirkt.
In den letzten 20 Jahren hat die Virtualisierung die Servertechnik grundlegend verändert, da sie die Ausführung mehrerer separater Betriebssysteme auf einer einzigen Hardwareplattform ermöglicht. Ein modernerer Ansatz ist die Containerisierung (oder Betriebssystemvirtualisierung), mit der mehrere Anwendungen auf einer einzigen Instanz eines Hostbetriebssystems ausgeführt werden können. Dabei nutzt jede Anwendungsinstanz die Binärdateien und Bibliotheken gemeinsam, die in dieser einen Betriebssysteminstanz installiert sind. Abbildung 1 vergleicht diese Ansätze.
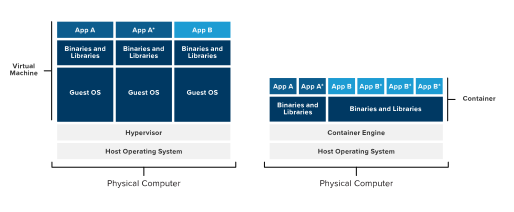
Im Gegensatz zu virtuellen Maschinen (VMs) können Container dasselbe Betriebssystem gemeinsam nutzen, da die Virtualisierung auf Betriebssystemebene statt auf Hypervisor-Ebene erfolgt.
Es überrascht nicht, dass Entwickler Container schätzen, da sie die Entwicklung und Bereitstellung von Anwendungen sowie das Aufsetzen von Microservices schnell und einfach machen. Die Containerisierung ermöglicht zudem eine höhere Portabilität, da sich Anwendungen in Containern leichter auf verschiedenen Betriebssystemen, Hardwareplattformen und Cloud-Diensten bereitstellen lassen. Container benötigen weniger Ressourcen als Anwendungen, die direkt auf Bare-Metal-Betriebssystemen oder auf virtuellen Maschinen ausgeführt werden.
Im Allgemeinen konzentrieren sich die meisten Diskussionen (und Dokumentationen) über Container auf die Programmierungs- oder DevOps-Perspektive. Als IT-Fachkraft, Systemarchitekt oder Entscheidungsträger schätzen Sie zwar die Flexibilität, die die Containerisierung bieten kann, haben aber möglicherweise berechtigte Bedenken hinsichtlich der Auswirkungen dieser Veränderung auf die Administration, Verwaltung und Überwachung von Anwendungen und Diensten in Ihrer Umgebung. Außerdem möchten Sie sicherstellen, dass die Containerisierung die Netzwerk- und Anwendungssicherheit nicht beeinträchtigt.
Moderne IT-Herausforderungen bewältigen
In einem zunehmend wettbewerbsintensiven Markt müssen moderne IT-Systeme einen konkreten geschäftlichen Nutzen bieten. Um diese Anforderung zu erfüllen, ist es entscheidend, dass IT-Abteilungen ihr Anwendungsportfolio ausbauen und Architekturen entwerfen und erstellen können, die nicht nur mehr Apps umfassen, sondern auch Apps mit größerem Funktionsumfang, verbesserter Benutzerfreundlichkeit und einfacherer Integration.
Die Herausforderung für IT-Leiter besteht darin, dass ihre Abteilungen mehr Funktionalität bereitstellen müssen, ohne den Personalbestand zu erhöhen. Produktivitätssteigerungen werden heute nicht mehr durch die Einstellung zusätzlicher Mitarbeiter erzielt, sondern durch Fortschritte bei Technologie und Automatisierung. Dadurch kann die Zahl der für Kunden verfügbaren Apps erhöht werden, während sie weiterhin von einem gleich großen Team verwaltet werden.
Die einfache Bereitstellung von Containern stellt eine weitere Herausforderung dar. Entwickler benötigen Schulungen und Unterstützung, damit sie bei der Anwendungsentwicklung sowohl Skalierbarkeit als auch Sicherheit berücksichtigen. IT-Fachkräfte können ihnen dabei helfen, diese Ziele zu erreichen. Dabei gilt es, die Auswirkungen von Containerplattformen wie Kubernetes und Docker auf den Produktivbetrieb zu bedenken und sicherzustellen, dass der Bedarf an Agilität nicht aufgrund mangelhafter Sicherheitspraktiken oder einer unzureichenden Berücksichtigung der Produktionslasten zu unerwünschten Ergebnissen führt.
Kubernetes ist eine Open-Source-Plattform zur Verwaltung containerisierter Dienste und Workloads. Kubernetes entstand ursprünglich als Googles System zur Planung und Orchestrierung von Containern, das das Unternehmen anschließend der Cloud Native Computing Foundation übergab und dessen Quellcode damit allen zugänglich machte. Docker bietet eine ähnliche Art von Open-Source-Architektur und -Distribution, die aus einer Reihe miteinander verknüpfter Software-as-a-Service- (SaaS) und Platform-as-a-Service-Lösungen (PaaS) besteht.
Berechnung der Time-to-Value
Ein entscheidender Faktor für die Erzielung konkreter Geschäftsvorteile ist die Verkürzung der Wertschöpfungszeit. Faktoren wie Leistung und Latenz treten gegenüber einer einfachen Implementierung zunehmend in den Hintergrund. Wenn also zwei Komponenten nahezu identische Funktionen bieten, eine davon jedoch leistungsfähiger und die andere einfacher zu integrieren ist, entscheiden sich Unternehmen in der Regel für die Komponente, die sich leichter in die bestehende Umgebung integrieren lässt. Da die Komplexität der Umgebungen zunimmt, dürfte sich diese Tendenz fortsetzen.
Wertbestimmung
Wenn Sie eine Technologie wie die Containerisierung implementieren möchten, benötigen Sie eine Möglichkeit, den Mehrwert dieses neuen Ansatzes zu messen. Zu den Faktoren, die diesen Mehrwert beeinflussen, zählen in der Regel Eignung, Leistungsfähigkeit, Aufwand und Kosten. Die folgende Gleichung zeigt beispielhaft, wie sich anhand dieser Faktoren ein relativer Wert ermitteln lässt.
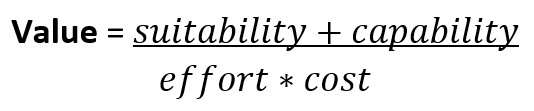
Die Einheiten, die Sie in der Gleichung verwenden, sind unerheblich. Wichtig ist, dass sie für jedes von Ihnen bewertete Element gleich sind.
Diese Gleichung verdeutlicht, dass sich Technologie nahtlos integrieren lassen muss und dass Vertrautheit (also die einfache Einbindung) wichtiger sein kann als erstklassige Funktionen oder Leistung. Folglich wirkt der Implementierungsaufwand bei der Berechnung des Gesamtwerts als ausgleichender Faktor, sodass weniger leistungsfähige Produkte aufgrund ihrer einfachen Einbindung für Kunden attraktiver sein können.
Ein Beispiel für diesen Effekt wären zwei konkurrierende Monitoring-Lösungen. Produkt A verfügt über hervorragende Spezifikationen und bietet erstklassige Protokollierungs- und Berichtsfunktionen. Es umfasst Sicherheitsfunktionen auf militärischem Niveau und lässt sich sehr gut verwalten. Leider erschweren die proprietäre Befehlszeilenschnittstelle, die unzureichende Unterstützung offener Standards und die fehlenden Integrationsfunktionen die Installation. Zudem ist es teurer als die meisten anderen Produkte auf dem Markt.
Im Vergleich dazu reicht Produkt B bei Weitem nicht an den Funktionsumfang seines Konkurrenten heran, bietet aber dennoch ein akzeptables Maß an Überwachung und Sicherheit. Bei den Kosten und der einfachen Installation schneidet es jedoch besser ab als das Konkurrenzprodukt. Die tabellarische Gegenüberstellung der Bewertungen für die einzelnen Produkte ergibt die nachstehende Tabelle. Dabei werden für Eignung, Leistungsfähigkeit und Installationsaufwand jeweils 1 bis 10 Punkte vergeben, wobei 1 die niedrigste und 10 die höchste Bewertung darstellt.
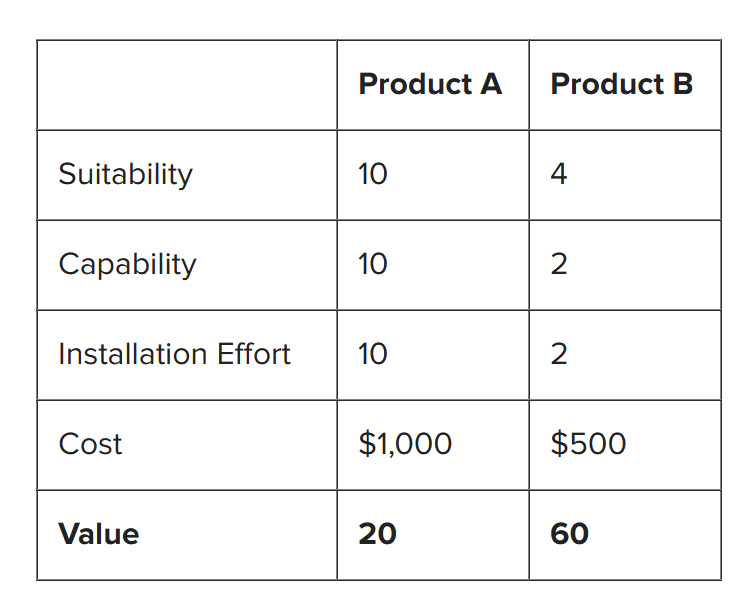
Setzt man diese Zahlen in die obige Gleichung ein, erhält man den in der untersten Tabellenzeile aufgeführten Wert-Score.
Es zeigt sich, dass das weniger geeignete und leistungsfähige Produkt, das sich fünfmal einfacher installieren lässt und nur halb so viel kostet, schätzungsweise den dreifachen Mehrwert gegenüber seinem marktführenden Konkurrenten bietet. Viele Unternehmen sind sich dieser Aspekte bewusst und berücksichtigen bei der Einführung und Bereitstellung neuer Technologien zunehmend die einfache Installation und Integration als entscheidenden Faktor. Containerbasierte Ansätze können den Bereitstellungsaufwand erheblich reduzieren und die Kosten begrenzen, ohne dabei Abstriche bei Eignung oder Leistungsfähigkeit zu machen.
Warum werden Container immer beliebter?
Da Anwendungen zunehmend zur Wertschöpfung von Unternehmen beitragen, bietet die Containerisierung eine logische Lösung für die Herausforderungen DevOps-orientierter IT-Implementierungspraktiken. Container ermöglichen eine Isolierung sowohl von der Plattform, auf der sie ausgeführt werden, als auch voneinander – ohne den Verwaltungsaufwand, der mit dem Betrieb virtueller Maschinen verbunden ist. Entwickler können mühelos Anwendungsumgebungen bereitstellen, die alle benötigten Binärdateien und Bibliotheken enthalten und in die die erforderlichen Netzwerk- und Verwaltungsfunktionen bereits integriert sind. Die Containerisierung vereinfacht zudem das Testen und Bereitstellen von Anwendungen.
Container-basierte Umgebungen ermöglichen eine bessere Ressourcenauslastung als virtuelle Computer, da sich die Anzahl der auf einem Server ausführbaren Anwendungsinstanzen erheblich steigern lässt. Da der zusätzliche Ressourcenbedarf für Host- und Gastbetriebssysteme entfällt, nutzen Container-Umgebungen Prozessorzeit und Arbeitsspeicher durch die gemeinsame Verwendung des Betriebssystem-Kernels effizienter. Die Containerisierung bietet zudem mehr Flexibilität bei der Architektur, da als zugrunde liegende Plattform entweder eine virtuelle Maschine oder ein physischer Server dienen kann. Laut der Produktstrategie von Red Hat1 wird künftig fast die Hälfte der Kubernetes-Kunden, die Anwendungen in Containern bereitstellen, die Container-Engine direkt auf Bare Metal ausführen.
Die Containerisierung stellt den nächsten Entwicklungsschritt auf dem Weg vom hardwarebasierten Computing über die Virtualisierung hin zur Multi-Cloud dar. Sie ermöglicht einen Automatisierungsgrad von bis zu 100 %, die Bereitstellung von Services in weniger als einer Sekunde sowie Service-Lebenszyklen, die in Sekunden gemessen werden können. Containerumgebungen wie Docker, OpenShift und Kubernetes ermöglichen genau diese sofortige Bereitstellung und Außerbetriebnahme von Services und Microservices innerhalb einer modernen IT-Architektur.
Ein entscheidender Vorteil der Containerisierung, der in der heutigen Welt mit mehreren Plattformen und Clouds von zentraler Bedeutung ist, besteht darin, dass sich Anwendungen von der lokalen Infrastruktur in die Cloud, zu einem anderen Cloud-Anbieter und wieder zurück in die lokale Infrastruktur portieren lassen – und das ganz ohne Änderungen am zugrunde liegenden Code. Da Interoperabilität ein wesentlicher Faktor bei Architekturentscheidungen ist, ermöglicht diese Portabilität IT-Abteilungen, wichtige Meilensteine bei der Bereitstellung von Anwendungsservices zu erreichen, und unterstützt DevOps-Teams dabei, die Unternehmensziele zu erfüllen. Ein aktueller Bericht von IBM2 zeigt, dass Unternehmen durch den Einsatz von Containern für die Bereitstellung von Anwendungen auch deren Qualität verbessern, Fehler reduzieren sowie Anwendungsausfallzeiten und die damit verbundenen Kosten minimieren können.
Derselbe Bericht führt auch Anwendungen auf, die sich besonders für containerbasierte Umgebungen eignen, darunter Datenanalysen, Webservices und Datenbanken. Der entscheidende Faktor ist hierbei die Leistung. Weitere relevante Aspekte sind jedoch, ob die Anwendungen voraussichtlich in mehreren Umgebungen ausgeführt werden und ob sie Microservices nutzen, um mehrere parallel arbeitende DevOps-Teams zu unterstützen. Mit Containern lassen sich Leistungsprobleme beheben, indem einfach weitere Instanzen einer Anwendung gestartet werden – vorausgesetzt, Sie implementieren eine zustandslose Architektur und stellen Anwendungsservices skalierbar bereit.
Herausforderungen bei Containern
Container bringen bei der Bereitstellung durchaus Herausforderungen mit sich, und die noch junge Technologie hat noch nicht den Reifegrad der Virtualisierung erreicht. Der folgende Abschnitt beleuchtet einige der Herausforderungen, die mit Containern einhergehen.
- Schlüsselverwaltung – Die Schlüsselverwaltung zwischen Containern kann problematisch sein, insbesondere weil die Portabilität einer der Hauptvorteile von Containern ist. Ihre Schlüsselverwaltungsumgebung muss in der Lage sein, die Verlagerung von Containern zwischen lokalen Hosts sowie in die Cloud und wieder zurück zu bewältigen.
- Netzwerk – Container stellen herkömmliche Netzwerkmodelle infrage, da sie sehr schnell gestartet und wieder beendet werden können. Statische Netzwerkadressen wären daher in einer solchen Umgebung nicht praktikabel. Adressierungsmechanismen wie das Dynamic Host Configuration Protocol (DHCP) funktionieren zwar bei physischen Hosts und virtuellen Maschinen gut, doch Container-Workloads können bereits wieder verschwinden, bevor die IP-Adresse des Containers registriert und der Container selbst auffindbar wird. Die Entkopplung von der physischen Netzwerkhardware mithilfe eines containerbasierten softwaredefinierten Netzwerks (SDN) ist unerlässlich, damit Sie vollständige Container-Topologien von lokalen Umgebungen in private und öffentliche Cloud-Umgebungen migrieren können. Die meisten Container-Umgebungen implementieren zu diesem Zweck eine Form des Container Network Interface (CNI).
- Mehrere Container-Technologien – In Ihrem Unternehmen sind möglicherweise bereits mehrere unterschiedliche Container-Technologien im Einsatz. Dennoch verfügt Ihr Personal wahrscheinlich nicht über fundierte technische Kenntnisse all dieser Umgebungen. Schulungen sind ebenso wichtig wie ausreichend Zeit für Ihr Team, um sich mit den verschiedenen Container-Implementierungen vertraut zu machen. Auch die Verwaltung mehrerer Container-Technologien ist kostspieliger. Verbesserungen bei der Verwaltbarkeit, insbesondere in der neuesten Kubernetes-Version, führen jedoch tendenziell dazu, dass Unternehmen die am einfachsten zu handhabende und am häufigsten genutzte Umgebung als Standard festlegen.
- Risiken durch Standardkonfigurationen – Da Anwendungen in Containern entwickelt werden, steigt das Risiko falsch konfigurierter Container. Ein Beispiel hierfür ist die Bereitstellung von Containern mit ihrer Standardkonfiguration. Die globale Bedrohungsanalyse von Unit 42 bei Palo Alto3 identifizierte kürzlich über 40.000 einzelne Container-Geräte mit Standardkonfigurationseinstellungen. Natürlich sind nicht alle diese Instanzen anfällig für Angriffe, doch dies verdeutlicht, dass grundlegende Fehlkonfigurationen weitverbreitet sind und diese Organisationen zu Zielen weiterer Angriffe machen.
Ausgewogene Containerisierung
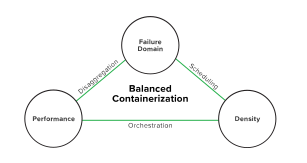
Ein wesentliches Designkriterium bei der Containerisierung ist ein ausgewogenes Verhältnis zwischen den drei Faktoren Leistung, Dichte und Zuverlässigkeit, wie in Abbildung 2 dargestellt.
Der Ansatz von F5 besteht darin, den Schwerpunkt auf die Containerisierung auf Komponentenebene statt auf Systemebene zu legen. Dieser Ansatz bietet mehrere Vorteile, darunter:
- Reduzierung des Speicherbedarfs jedes Containers, indem ungenutzten Netzwerkfunktionen kein Speicher zugewiesen wird.
- Minimierung der Abhängigkeit von der Host-CNI, um dadurch Probleme mit der Netzwerkleistung zu vermeiden.
- Implementierung kleiner, leichtgewichtiger Komponenten, die den Ausfallbereich auf die Ebene einzelner Teilnehmer/Benutzer begrenzen.
Die Containerisierung auf Komponentenebene ermöglicht es uns, dieses Gleichgewicht zwischen den drei Aspekten durch Disaggregation, Planung und Orchestrierung zu erreichen. F5-Produkte, die Container einsetzen, nutzen diese Funktionen, um die Vorteile der Containerisierung zu maximieren.
F5 Container Ingress Services
Um Unternehmen bei der Einführung containerbasierter Technologien zu unterstützen, bietet F5 F5® Container Ingress Services, eine Open-Source-Containerintegration. Container Ingress Services stellt Automatisierungs-, Orchestrierungs- und Netzwerkdienste wie Routing, SSL-Offloading, HTTP-Routing und robuste Sicherheitsfunktionen bereit. Besonders wichtig ist, dass die Lösung unser Angebot an BIG-IP Diensten in native Containerumgebungen wie Kubernetes und Red Hat OpenShift integriert.
Aus architektonischer Sicht nehmen Container Ingress Services in Bezug auf Ihre containerisierten Anwendungen die folgende Position ein: Sie stellen Ingress-Controller-Dienste am zentralen Zugangspunkt bereit und ermöglichen Transparenz und Analysen über BIG-IP.
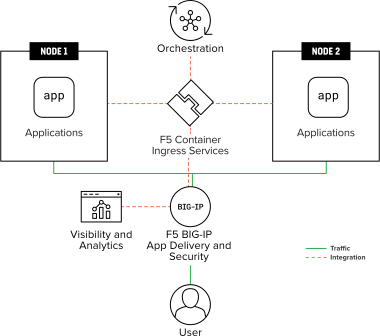
Container Ingress Services löst zwei der zuvor in diesem Dokument genannten zentralen Probleme: Skalierbarkeit und Sicherheit. Sie können Anwendungen entsprechend den Container-Workloads skalieren und Container-Daten durch die Aktivierung von Sicherheitsdiensten schützen. Durch die Integration der BIG-IP Plattform können Sie die Anwendungsleistung innerhalb Ihrer Orchestrierungsumgebung im Self-Service verwalten. Der Einsatz von Container Ingress Services verringert zudem die Wahrscheinlichkeit, dass Entwickler Kubernetes-Container mit Standardeinstellungen implementieren, da Helm-Charts für vorlagenbasierte Bereitstellungen und Upgrades verwendet werden.
Darüber hinaus ermöglichen Container Ingress Services durch erweiterten Schutz vor Angriffen auf Container-Anwendungen und durch Zugriffskontrolldienste ein hohes Maß an Sicherheit. Für App-Entwickler und DevOps-Fachleute, die mit Konfigurationen nicht vertraut sind, bieten die Anwendungsdienste von F5 sofort einsatzbereite Richtlinien und eine rollenbasierte Zugriffskontrolle (RBAC) mit Support auf Enterprise-Niveau sowie Zugang zu den Kunden- und Open-Source-Communitys von DevCentral.
NGINX Kubernetes Ingress Controller
Die Herausforderungen bei der nativen Nutzung von Kubernetes bestehen darin, moderne Container-Anwendungen zu entwickeln und zu skalieren, ohne die Komplexität zu erhöhen. Dabei kann es Einschränkungen hinsichtlich Leistung und Zuverlässigkeit geben. Zudem sind Dienste, die als zentraler Zugangspunkt zu Kubernetes-Containern dienen, möglicherweise uneinheitlich implementiert, sodass für die Bereitstellung und Konfiguration ein höherer Integrationsaufwand erforderlich ist.
Die Lösung für diese Herausforderungen ist der NGINX Kubernetes Ingress Controller, der die grundlegende Kubernetes-Umgebung um Bereitstellungsdienste für Kubernetes-Anwendungen erweitert. In der Regel können Kubernetes-Pods nur mit anderen Pods im selben Cluster kommunizieren. Abbildung 4 zeigt, wie der Kubernetes Ingress Controller den Zugriff vom externen Netzwerk auf Kubernetes-Pods ermöglicht. Dieser Zugriff wird durch Ingress-Ressourcenregeln gesteuert, die Faktoren wie den Pfad des Uniform Resource Identifier (URI), den Namen des Backend-Dienstes und weitere Konfigurationsinformationen festlegen. Welche Dienste verfügbar sind, hängt davon ab, ob Sie NGINX oder NGINX Plus verwenden.
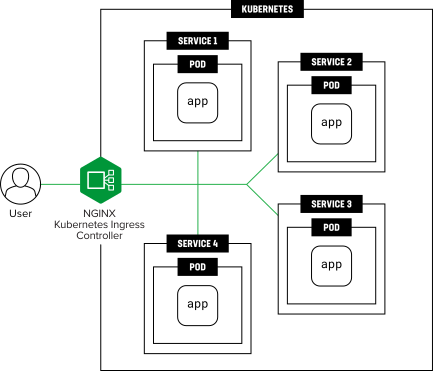
Unternehmen, die NGINX einsetzen, profitieren von Funktionen wie Lastverteilung, Terminierung der SSL- oder TLS-Verschlüsselung, URI-Umschreibung und SSL- oder TLS-Verschlüsselung für Upstream-Verbindungen. NGINX Plus bietet zusätzliche Funktionen wie Sitzungspersistenz für zustandsbehaftete Anwendungen und API-Authentifizierung mittels JSON Web Token (JWT).
Aspen Mesh
Wenn Unternehmen Microservices einführen, um die Agilität ihrer Entwickler und die Skalierbarkeit cloudnativer Anwendungen zu steigern, müssen sie zunächst eine Lernkurve bewältigen, während ihre organisatorischen Fähigkeiten mit der Technologie Schritt halten. Diese Unternehmen möchten die Vorteile von Microservices schnell nutzen und zugleich die Stabilität bewahren, auf der ihr Kundenerlebnis beruht.
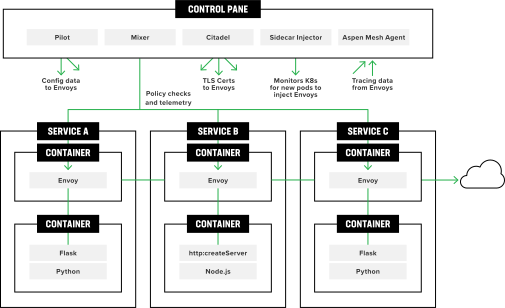
Aspen Mesh ist eine vollständig unterstützte Version des Open-Source-Service-Mesh Istio, das Unternehmen dabei unterstützt, Microservices und Kubernetes in großem Maßstab einzuführen und die Beobachtbarkeit, Kontrolle und Sicherheit von Microservice-Architekturen zu verbessern. Aspen Mesh ergänzt wichtige Enterprise-Funktionen für Service-Meshes, darunter eine Benutzeroberfläche, mit der sich der Status und Zustand Ihrer Services einfach visualisieren und nachvollziehen lässt, eine fein abgestufte rollenbasierte Zugriffskontrolle (RBAC) sowie Richtlinien- und Konfigurationsfunktionen, mit denen sich das gewünschte Verhalten Ihrer containerisierten Anwendungen leichter umsetzen lässt.
Aspen Mesh bietet eine Kubernetes-native Implementierung, die in Ihrem Kubernetes-Cluster bereitgestellt wird und in Ihrer Private oder Public Cloud sowie lokal ausgeführt werden kann. Besonders wichtig ist, dass sie mit einem F5-basierten Ingress-Mechanismus zusammenarbeiten kann und dabei Container Ingress Services nutzt, um erweiterte Layer-7-Funktionen bereitzustellen.
Aus architektonischer Sicht nutzt Aspen Mesh ein Sidecar-Proxy-Modell, um containerisierten Anwendungen zusätzliche Funktionen und Sicherheitsebenen hinzuzufügen, wie in Abbildung 5 dargestellt.
F5 und die Einführung von Containern
F5 ist führend bei der Einführung von Containern und ermöglicht Unternehmen den Betrieb zuverlässiger, sicherer und leistungsstarker containerisierter Anwendungsumgebungen, in denen sich Anwendungsdienste sowohl für einfache als auch für umfangreiche, branchenspezifische Workloads skalieren lassen. Die Container-Technologie wird eine entscheidende Grundlage für zukünftige Umgebungen zur Anwendungsentwicklung und -bereitstellung bilden, etwa für Serverless-Implementierungen, Service-Mesh-Architekturen und Mobile-Edge-Sicherheit. F5 nutzt sowohl eigene Entwicklungsforschung als auch kommerzielle Container-Implementierungen, um Apps und Dienste voranzutreiben und zu entwickeln, die einen echten Mehrwert für Ihr Unternehmen schaffen.
Wie bei der Virtualisierung bestehender Produkte integrieren wir Container-Technologie auf eine Weise, die für Administratoren möglicherweise nicht sofort erkennbar, für Endbenutzer jedoch vollkommen transparent ist. Als Kunde profitieren Sie von höherer Leistung, Flexibilität und Sicherheit. Während wir diese neuen Anwendungen und Services nahtlos implementieren, können Sie sich darauf konzentrieren, sicherzustellen, dass Ihnen die benötigten Funktionen zur Verfügung stehen.
Wir arbeiten außerdem daran, die besten Open-Source-Lösungen in unsere Produkte zu integrieren, die von diesen Open-Source-Plattformen bereitgestellten Dienste zu erweitern und die Funktionen unserer Container-Umgebungen zu verbessern. Unser Ziel ist es stets, Produkte zu entwickeln, die sich einfacher bereitstellen und schneller in Ihre bestehenden Netzwerke integrieren lassen sowie zuverlässiger und sicherer sind.
Zur Umsetzung unserer Strategie zur Einführung von Containern konzentrieren wir uns auf die folgenden Ansätze:
- Das Angebot unserer nicht sicherheitsbezogenen Anwendungsdienste erweitern. Dabei liegt der Schwerpunkt auf der Bereitstellung besserer Tools, die die Beobachtbarkeit und Verwaltbarkeit von Container-Umgebungen verbessern. Dazu gehören das Management der Anwendungsleistung, die Protokollierung und Nachverfolgung, erweiterte Debugging-Funktionen sowie die allgemeine Überwachung des Anwendungszustands.
- Fügen Sie Containern Sicherheitsdienste hinzu, die nicht auf die Datenebene ausgerichtet sind. Hier planen wir Innovationen durch die Bereitstellung von Sicherheitsdiensten, die die Angriffsfläche laufender Container reduzieren.
- Ermöglichen Sie das Hosting von Drittanbieter-Containern in F5-Produkten. Mit dieser Integrationsoption könnten von Kunden entwickelte Anwendungen oder Drittanbieter-Apps innerhalb einer flexiblen Container-Laufzeitschnittstelle in aktuellen und zukünftigen F5-Produkten ausgeführt werden. Dieser Ansatz würde es F5 ermöglichen, schlüsselfertige Lösungen zu entwickeln, die eine Reihe sofort einsatzbereiter oder individuell entwickelter Container und Apps umfassen und dadurch die Interoperabilität erheblich verbessern.
- Stellen Sie mithilfe von Open-Source-Tools Pakete für bestehende Anwendungsdienste bereit. Diese Option eröffnet uns die Möglichkeit, Ihnen einheitliche Servicerichtlinien für Legacy- und neu entwickelte Umgebungen anzubieten.
- Automatisieren Sie die Skalierung von Container-Apps und Sicherheitsdienste, um mehr Anwendungen verwalten zu können und gleichzeitig die dafür vorgesehenen Supportressourcen zu begrenzen.
Die Zukunft von Containern
F5 setzt sich für eine Zukunft ein, in der Container als grundlegender Bereitstellungsmechanismus für viele künftige Technologien im Bereich der Anwendungsdienste dienen. Zu diesen Technologien werden Serverless, Service Mesh und Mobile Edge gehören, möglicherweise aber auch andere Ansätze, die sich derzeit noch in der Entwicklung befinden oder noch gar nicht konzipiert wurden. Wir gestalten unser Produktportfolio neu, um Container in unsere Lösungen zu integrieren, ohne dabei wichtige Aspekte eines effektiven Netzwerkmanagements zu beeinträchtigen.
Genau wie bei der Virtualisierung werden auch Container selbst die zugrunde liegenden Funktionen der Hardware, auf der die Container-Engine ausgeführt wird, besser erkennen. Multithreading, Speichergeschwindigkeiten, Speicherzugriff und Netzwerkfunktionen werden für die in den einzelnen Containern ausgeführten Anwendungen zunehmend transparent, wodurch die Ressourcennutzung weiter optimiert wird.
Wir betrachten Container nicht als Ersatz für die Virtualisierung, sondern als deren Ergänzung. Daher gehen wir davon aus, dass Container mindestens ebenso lange Bestand haben werden wie die Virtualisierung und dass beide weiterhin nebeneinander existieren werden. Schließlich erwarten wir, dass weitere Abstraktionsebenen entstehen, die sowohl neben der Virtualisierung als auch neben Containern bestehen werden.
Wir sind uns bewusst, dass Sicherheit für unsere Kunden stets ein zentrales Anliegen sein wird. Daher nutzt F5 weiterhin seine Erfahrung mit Hardware- und Software-Appliances, Firewalls und Netzwerktechnologien, um für all seine Produkte ein Höchstmaß an Sicherheit zu gewährleisten.
Zusammenfassend lässt sich sagen, dass F5 zusätzlich zu seinen bereits vorhandenen containerbezogenen Technologien auch weiterhin Container in sein Produktsortiment integrieren möchte. Dadurch stehen Ihnen bei aktualisierten und zukünftigen Anwendungen mehr Integrationsmöglichkeiten, eine höhere Zuverlässigkeit, eine bessere Leistung und kürzere Bereitstellungszeiten zur Verfügung.
Weitere Informationen zu F5 und zur Container-Unterstützung für Anwendungen finden Sie unter f5.com/solutions/bridge-f5-with-container-environments
Fußnoten
1 Der Aufstieg von Bare-Metal-Kubernetes-Servern, Container Journal, Mike Vizard, 2019
2 Der Stand der containerbasierten Anwendungsentwicklung, IBM Cloud Report, 2018
3 Fehlkonfiguriert und ungeschützt: Containerdienste, Palo Alto Networks, Nathaniel Quist, 2019
VERÖFFENTLICHT AM 23. JUNI 2022