Networking for Kubernetes-Lösungen
Von schlanken Microservices bis hin zu fortschrittlicher zentraler Governance: Stellen Sie Kubernetes-Anwendungen in großem Maßstab bereit und sichern Sie sie.
Anwendungen, APIs und KI-Workloads auf Kubernetes bereitstellen, absichern und skalieren
Kubernetes löst zentrale betriebliche Herausforderungen, steuert jedoch nicht das Verhalten des Datenverkehrs. Wenn Unternehmen mehrere Cluster, Mandanten und Teams verwalten, kann dies zu fragmentierten Tools, uneinheitlicher Sicherheit, eingeschränkter End-to-End-Transparenz und schwerer zu betreibenden Systemen führen. Die F5 Application Delivery and Security Platform (ADSP) erweitert moderne Kubernetes-Umgebungen um Lösungen auf Enterprise-Niveau für Netzwerk, Sicherheit und Observability. Mit einer zentralisierten Steuerungsebene können Teams die Kubernetes-Vernetzung standardisieren, KI-Inferenz-Workloads unterstützen und sicher skalieren, ohne zusätzlichen Betriebsaufwand zu verursachen.
Bereitstellung von Kubernetes-Anwendungen standardisieren
Standardisieren Sie Ihre Anwendungsbereitstellung über alle Umgebungen hinweg auf einer bewährten Plattform für Unternehmen, der Plattform- und DevOps-Teams vertrauen.
ADC-Investitionen auf Kubernetes ausweiten
Verbinden Sie herkömmliche ADC-Umgebungen mit Kubernetes, um bestehende Investitionen zu schützen und gleichzeitig eine moderne Anwendungsbereitstellung zu ermöglichen.
KI-Bereitschaft sicherstellen
Unterstützen Sie KI-Workloads mit einer für KI optimierten Anwendungsbereitstellung auf Kubernetes, der führenden Plattform für KI-Anwendungen.
Governance im großen Maßstab
Wenden Sie einheitliche Richtlinien für Traffic-Management und Sicherheit an, um eine durchgängige Transparenz über Cluster, Mandanten, Teams und Umgebungen hinweg zu erreichen.
Datenverkehrssteuerung in verschiedenen Kubernetes-Architekturen
F5 ermöglicht die Steuerung des Kubernetes-Datenverkehrs durch sich ergänzende, Kubernetes-native Lösungen, die auf unterschiedliche Architekturen und Betriebsmodelle zugeschnitten sind.
F5 NGINX
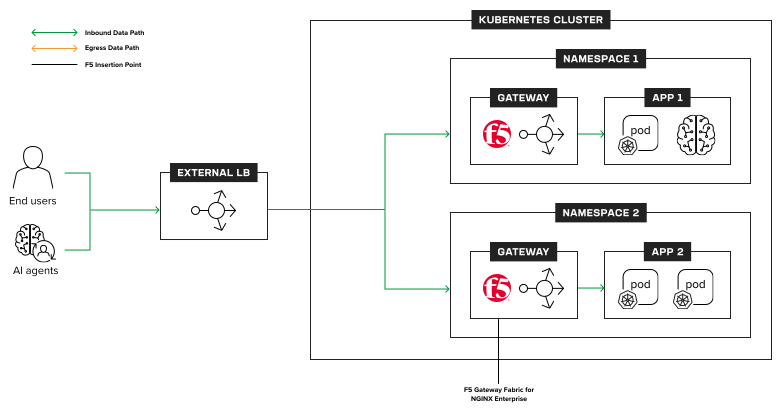
NGINX ist ein schlanker Reverse-Proxy, Load Balancer und API-Gateway, der tief in Cloud-nativen Architekturen verankert ist und die Bereitstellung schlanker Microservices in Kubernetes ermöglicht. Mit F5 NGINX Ingress Controller und NGINX Gateway Fabric unterstützt NGINX sowohl Ingress als auch den neuen Gateway-API-Standard. So können Teams mithilfe Kubernetes-nativer Workflows Services bereitstellen, Datenverkehr weiterleiten, Richtlinien durchsetzen sowie APIs und KI-Workloads absichern. Besonders geeignet für Unternehmen, in denen Plattform-Engineering- und DevOps-Teams für Kubernetes verantwortlich sind und die Plattform betreiben.
F5 BIG-IP Next for Kubernetes
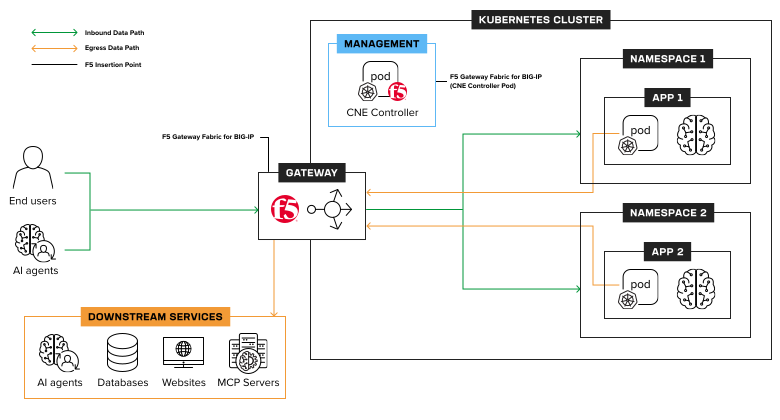
BIG-IP Next for Kubernetes wurde für Unternehmen entwickelt, die erweiterte Funktionen für die deterministische Steuerung des ein- und ausgehenden Datenverkehrs, die Mikrosegmentierung und strikte Mandantentrennung sowie die leistungsstarke Verarbeitung des Datenverkehrs bei umfangreichen oder latenzkritischen Workloads benötigen. Die Lösung eignet sich besonders für Umgebungen, in denen NetOps seine Kontrolle auf Kubernetes-Umgebungen ausweitet. Sie integriert eine bewährte, leistungsstarke Datenebene mit einheitlicher Durchsetzung von Sicherheitsrichtlinien in den Datenverkehrspfad und ermöglicht so eine zentrale Governance und eine vorhersehbare Steuerung über Cluster, Teams und Umgebungen hinweg.
F5 BIG-IP Container Ingress Services (CIS)
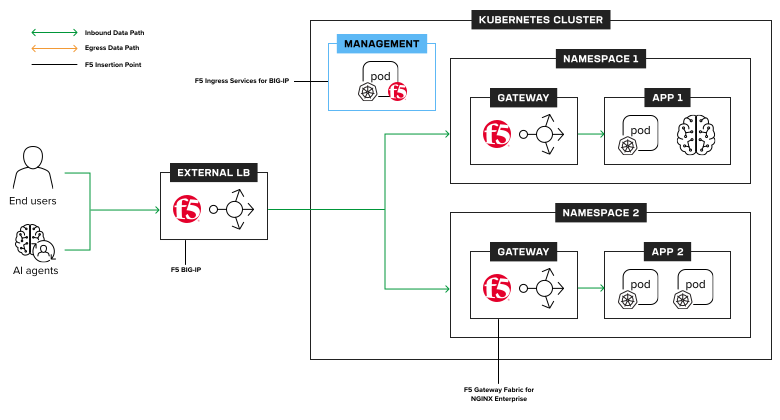
BIG-IP CIS ermöglicht es NetOps-Teams, bestehende Investitionen in BIG-IP Application Delivery Controller auf Kubernetes auszuweiten. Durch die Anbindung von Kubernetes-Ressourcen an BIG-IP können Unternehmen mit BIG-IP CIS den Ingress-Datenverkehr verwalten, einheitliche Richtlinien für die Anwendungsbereitstellung und -sicherheit durchsetzen und containerisierte Anwendungen mithilfe vertrauter BIG-IP Betriebsmodelle unterstützen. Die Lösung eignet sich besonders für Unternehmen, in denen BIG-IP weiterhin der zentrale Kontrollpunkt ist und die Einführung von Kubernetes mit bestehenden NetOps-Verfahren in Einklang gebracht werden muss.
Gold-Mitgliedschaft in der Cloud Native Computing Foundation
F5 engagiert sich dafür, Cloud-native-Innovationen rund um Kubernetes innerhalb der CNCF zu fördern und zu unterstützen – einschließlich Ressourcen für komplexe KI-Inferenz-Workloads.
Mehr erfahrenAnwendungsfälle für Kubernetes-Netzwerke entdecken
Ingress für Kubernetes
Ingress für Kubernetes
Da Unternehmen Kubernetes zunehmend als Standard für Produktivanwendungen etablieren, benötigen sie eine bewährte, sichere und produktionsreife Ingress-Lösung. F5 bietet mit F5 NGINX Ingress Controller und BIG-IP Container Ingress Services eine Ingress-Lösung auf Enterprise-Niveau, die die Flexibilität von Open Source mit kommerziellem Support und langfristiger Stabilität verbindet.
Teams schützen Apps, APIs und KI-Anwendungen am Ingress mit Kubernetes-nativem WAF-Schutz und ermöglichen so die unternehmensweit einheitliche Durchsetzung von Richtlinien. BIG-IP Benutzer können bestehende Funktionen für Traffic-Management und Sicherheit nahtlos auf Kubernetes ausweiten. Dabei bleiben bewährte Betriebsmodelle erhalten, während zugleich die Cloud-native Modernisierung ermöglicht wird.
F5 NGINX Ingress Controller
Bewährte, vertrauenswürdige und produktionsreife Ingress-Lösung.
F5 WAF for NGINX
Setzen Sie die Sicherheit von Anwendungen und APIs in verteilten Architekturen und hybriden Umgebungen konsequent durch und skalieren Sie sie.
F5 BIG-IP Container Ingress Services
Erweitern Sie das Traffic-Management und die Sicherheit von BIG-IP auf Kubernetes.
F5 BIG-IP Next for Kubernetes
Skalierbare, mandantenfähige Steuerung des ein- und ausgehenden Datenverkehrs für Kubernetes-Cluster.
F5 NGINXaaS for Azure
Unterstützt die konsistente Bereitstellung von Anwendungen in auf Azure gehosteten Kubernetes-Umgebungen.
F5 NGINXaaS für Google Cloud
Unterstützt die konsistente Bereitstellung von Anwendungen in Kubernetes-Umgebungen von Google Cloud.
Gateway-API
Gateway-API
Moderne Kubernetes-Plattformen benötigen ein zentrales Gateway für die Bereitstellung von Anwendungen, APIs und KI-Workloads, um eine unübersichtliche Tool-Landschaft und unnötige Komplexität zu vermeiden. NGINX Gateway Fabric implementiert eine konforme Gateway-API-Lösung und bietet damit ein einheitliches, erweiterbares Konnektivitätsmodell, das auf Kubernetes-nativen APIs und CRDs basiert.
Ermöglichen Sie erweitertes Routing, Traffic-Aufteilung, gewichteten Lastenausgleich und richtlinienbasierte Governance und trennen Sie dabei klar die Verantwortlichkeiten von Plattformteams und Entwicklern. Dasselbe Gateway verarbeitet API-, Anwendungs- und KI-Inferenz-Traffic und bietet dabei Transparenz und Kontrolle.
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbewusstes Routing.
F5 WAF for NGINX
Schützen Sie moderne Anwendungen und APIs, die auf F5 NGINX ausgeführt werden, mit einer Kubernetes-fähigen WAF.
Lastenausgleich für KI-Fabriken
Lastenausgleich für KI-Fabriken
Die Skalierung von KI-Inferenz- und Trainings-Workloads erfordert mehr als herkömmlichen Lastausgleich. GPU-intensive Prompts beanspruchen Speicher- und Rechenressourcen auf unvorhersehbare Weise, was zu Ressourcenkonflikten, Cache-Druck und einer ungleichmäßigen Auslastung über mehrere Cluster hinweg führt.
F5 bietet ein leistungsstarkes L4–L7-Traffic-Management, das speziell für Kubernetes-basierte KI-Umgebungen entwickelt wurde, einschließlich GPUaaS- und On-Premises-Bereitstellungen. Durch die kontinuierliche Bewertung der Speicherverfügbarkeit, der Auslastung des KV-Caches, der Tiefe der Anfragewarteschlange und des Zustands der Backends leitet F5 den Datenverkehr intelligent weiter, um die GPU-Auslastung auszugleichen, die Latenz zu reduzieren, die Stabilität zu verbessern und die Effizienz der Infrastruktur zu maximieren.
F5 BIG-IP Next for Kubernetes
Skalierbare, mandantenfähige Steuerung des ein- und ausgehenden Datenverkehrs für Kubernetes-Cluster.
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbewusstes Routing.
Multi-Cluster und Mandantenfähigkeit
Multi-Cluster und Mandantenfähigkeit
Da Kubernetes zunehmend in Multi-Cluster-, Hybrid- und Multi-Cloud-Umgebungen eingesetzt wird, benötigen Teams eine einheitliche Konnektivitätsschicht für Anwendungen, die Ingress, Sicherheit und Observability abdeckt. Ohne eine solche Schicht führt eine unkontrollierte Ausbreitung von Ingress-Lösungen zu abweichenden Richtlinien, uneinheitlicher TLS-Konfiguration, redundanten Tools und mangelnder Transparenz.
Eine für den Unternehmenseinsatz ausgelegte Traffic- und Sicherheitsebene, die in die Kubernetes-Automatisierung integriert ist, löst dieses Problem. Mithilfe deklarativer CRDs und Orchestrierungsereignisse können Teams Routing, Lastverteilung, TLS, DNS-Steuerung und Richtlinien für jeden Cluster automatisieren. So werden Mandantentrennung, Hochverfügbarkeit und Notfallwiederherstellung sowie eine durchgängige Telemetrie gewährleistet, ohne neue Silos zu schaffen.
F5 BIG-IP Container Ingress Services
Erweitern Sie das Traffic-Management und die Sicherheit von BIG-IP auf Kubernetes.
F5 BIG-IP Next for Kubernetes
Skalierbare mandantenfähige Steuerung des ein- und ausgehenden Datenverkehrs für Kubernetes-Cluster.
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbewusstes Routing.
F5 NGINX Ingress Controller
Bewährte, vertrauenswürdige und produktionsreife Ingress-Lösung
F5 NGINXaaS for Azure
Unterstützt die konsistente Bereitstellung von Anwendungen in auf Azure gehosteten Kubernetes-Umgebungen.
F5 NGINXaaS für Google Cloud
Unterstützt die konsistente Bereitstellung von Anwendungen in Kubernetes-Umgebungen von Google Cloud.
Egress für Kubernetes
Ausgehender Datenverkehr für Kubernetes
KI-Workloads erfordern häufig mandantenfähige Kubernetes-Cluster, um GPU-Investitionen optimal zu nutzen und den ROI der Infrastruktur zu maximieren. Da KI-Anwendungen sensible Daten einbinden, ist ein sicherer Zugriff unerlässlich.
Kubernetes-Namespaces ermöglichen zwar eine logische Trennung innerhalb eines Clusters, doch echte Zero-Trust-Sicherheit erfordert, dass diese Trennung auch bei der darüber hinausgehenden Netzwerksegmentierung aufrechterhalten wird.
Unternehmen benötigen eine Kubernetes-fähige Lösung, die Namespaces und Richtlinien auf Kontrollen auf Netzwerkebene abbildet – um Isolation durchzusetzen, Daten zu schützen und KI-Umgebungen durchgängig abzusichern.
F5 BIG-IP Next for Kubernetes
Skalierbare, mandantenfähige Steuerung des ein- und ausgehenden Datenverkehrs für Kubernetes-Cluster.
Observability für Kubernetes
Observability für Kubernetes
Kubernetes-Workloads sind dynamisch und kurzlebig, was eine durchgängige Transparenz der Anwendungsleistung erschwert.
Telemetriedaten sind häufig über Protokolle, Metriken und Traces verteilt, was die Fehlerbehebung in Hybrid- und Multi-Cloud-Clustern verlangsamt.
Eine moderne Observability-Strategie nutzt OpenTelemetry für standardisierte Datenpipelines und eBPF-basierte Telemetrie für ressourcenschonende Einblicke auf Kernel-Ebene – ohne Änderungen an Anwendungen. In Kombination mit Automatisierung erhalten Teams Echtzeiteinblicke in Datenverkehr, Latenzen, Fehler und Abhängigkeiten. So können sie Performance und Richtlinien proaktiv und skalierbar verwalten.
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbewusstes Routing.
F5 NGINX Ingress Controller
Sorgen Sie mit SaaS WAF für einen einheitlichen Schutz in verteilten Anwendungen und Umgebungen.
F5 BIG-IP eBPF Observability
Erweitert BIG-IP Cloud-Native Edition um Echtzeiteinblicke auf Kernel-Ebene in den Kubernetes-Datenverkehr – ohne Sidecars oder Instrumentierung auf Anwendungsebene.
F5 BIG-IP Container Ingress Services
Erweitern Sie das Traffic-Management und die Sicherheit von BIG-IP auf Kubernetes.
Referenzarchitektur
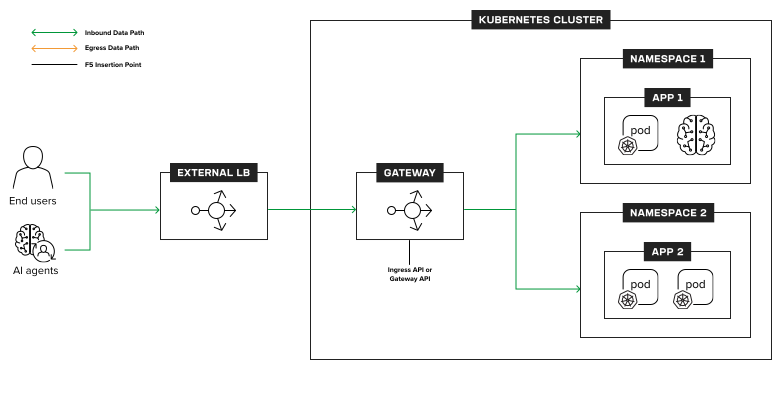
Die folgenden Referenzarchitekturdiagramme sollen Ihnen helfen, die Anwendungsbereitstellung in Kubernetes besser zu verstehen.
Netzwerkkommunikation in Kubernetes
Produktionsreifes Networking for Kubernetes
Networking for Kubernetes auf Enterprise-Niveau
Strategisches Networking for Kubernetes
Technologieallianzen

Ressourcen
Aktuelle Nachrichten
Videos
Häufig gestellte Fragen
Kubernetes ist eine Open-Source-Plattform für die Planung und Orchestrierung von Containern, die die Bereitstellung, Skalierung, Vernetzung und Verwaltung des Lebenszyklus containerisierter Anwendungen automatisiert. Sie stellt Abstraktionen wie Pods, Services und Ingress bereit, um Anwendungen von der zugrunde liegenden Infrastruktur zu entkoppeln und so die Portabilität zwischen lokalen Rechenzentren, Cloud- und Edge-Umgebungen zu ermöglichen. Aufgrund seiner Skalierbarkeit, Ausfallsicherheit und umfassenden Unterstützung durch das Ökosystem wird Kubernetes häufig für den Betrieb von Microservices und APIs sowie zunehmend auch für KI-/ML-Workloads eingesetzt. Das Kubernetes-Projekt wird von der Cloud Native Computing Foundation (CNCF) betreut, einer Tochterorganisation der gemeinnützigen Linux Foundation. Darüber hinaus sind zahlreiche Kubernetes-Distributionen verschiedener Software- und SaaS-Anbieter verfügbar.
Kosteneffizientes Kubernetes beginnt mit der Kontrolle des Betriebsaufwands. Ein zentraler betrieblicher Schwerpunkt sollte auf der Standardisierung von Netzwerk, Traffic-Management und Sicherheit liegen, statt für jeden Cluster oder jede Cloud separate Einzellösungen einzusetzen. Unternehmen senken ihre Betriebskosten, indem sie eine einheitliche Architektur für Ingress und die Gateway API wiederverwenden, Bereitstellungen mithilfe von Vorlagen automatisieren und die Auslastung durch intelligentes Load Balancing und Observability verbessern. Die Performance bleibt durch den Einsatz produktionsreifer Netzwerklösungen erhalten, die hohen Durchsatz, geringe Latenz und Automatisierung über Kubernetes-native APIs und GitOps-Workflows unterstützen.
F5 optimiert Kubernetes-Netzwerke für KI/ML durch intelligentes Traffic-Management, das über einfaches Round-Robin-Load-Balancing hinausgeht. F5 unterstützt modellabhängiges Routing, die Verarbeitung von L3–L7-Datenverkehr mit hohem Durchsatz sowie die deterministische Performance, die für GPU-gestützte Inferenz- und Trainings-Workloads erforderlich ist.
Wenn Unternehmen ihre Kubernetes-Nutzung ausweiten, kann es leicht zu einer unkontrollierten Zunahme von Clustern und Kubernetes-Cloud-Diensten kommen. Dies führt in der Regel zu einer Fragmentierung in den Bereichen Netzwerk, Sicherheit und Observability. Unterschiedliche Ingress-Controller, Cloud-Load-Balancer und Richtlinienmodelle verursachen Konfigurationsabweichungen, eine uneinheitliche Durchsetzung von Sicherheitsvorgaben und eine eingeschränkte End-to-End-Transparenz. Die betriebliche Komplexität steigt, da Teams mehrere Steuerungsebenen und Toolchains verwalten müssen. Ohne eine entsprechend konzipierte Konnektivitätsschicht führt die Skalierung von Kubernetes über mehrere Cluster und Clouds hinweg zu höheren Kosten, einer langsameren Fehlerbehebung und einer geringeren Zuverlässigkeit.
Die einfachste Möglichkeit, Kubernetes am Edge zu betreiben, ist die Verwendung einer schlanken, einheitlichen Kubernetes-Distribution in Kombination mit einer zentralisierten Netzwerk- und Sicherheitssteuerung. Edge-Umgebungen erfordern eine vorhersehbare Leistung, ressourcenschonende Komponenten, minimalen Betriebsaufwand und Unterstützung für zeitweise unterbrochene Verbindungen. Durch die Standardisierung von Ingress, Traffic-Routing und Sicherheitsrichtlinien über Rechenzentrum, Cloud und Edge hinweg können Teams Kubernetes in großem Maßstab bereitstellen und dabei Transparenz, Isolation und Automatisierung gewährleisten, ohne auf cloudspezifische Dienste angewiesen zu sein.