Wir haben einen entscheidenden Wendepunkt in der Anwendungslandschaft erreicht. Zwei zentrale Erkenntnisse aus dem F5 2024 State of Application Strategy Report verdeutlichen den erheblichen Bedarf an Automatisierung und Services zur Anwendungsunterstützung, die Unternehmen dort abholen, wo sie sich auf ihrem Weg befinden. Aus dem Bericht geht Folgendes hervor:
- 41 % der Befragten verwalten mehr APIs als Anwendungen.
- Moderne Anwendungen haben traditionelle Apps überholt (51 % gegenüber 49 %).
Neue Entwicklungen bei modernen Anwendungen und Workloads führen zu grundlegenden Veränderungen der Anwendungsarchitekturen (ganz zu schweigen von den Anforderungen an Bereitstellung und Sicherheit). Einfach ausgedrückt: Die Notwendigkeit, sich auf Containerisierung, Container-Orchestrierung, Automatisierung und Microservices-Networking auszurichten, war noch nie so groß. Derselbe Bericht bezeichnete Microservices-Networking als den spannendsten Technologietrend des Jahres 2024. Das überrascht nicht, wenn man bedenkt, dass mehr als 60 % der Unternehmen Kubernetes eingeführt haben.
Diese modernere Art, Apps und APIs zu entwickeln und zu betreiben, ist jedoch mit erheblicher Komplexität und großen Risiken verbunden. Laut dem Red Hat-Bericht „State of Kubernetes Security 2024“ meldeten fast neun von zehn Unternehmen in den vergangenen zwölf Monaten einen Sicherheitsvorfall im Zusammenhang mit Kubernetes oder Containern – was zu Reputations- und Umsatzeinbußen führen kann. Die größten Bedenken (und wahrscheinlichen Ursachen) sind Schwachstellen und Fehlkonfigurationen. Diese treten häufig in hochdynamischen Umgebungen für die Anwendungsbereitstellung auf, etwa in Containern.
Die heutige Landschaft der Unternehmensanwendungen ist äußerst komplex: Unternehmen stellen weltweit Hunderte von Anwendungen und APIs in verschiedenen Formfaktoren und Betriebsumgebungen bereit, darunter:
- Monolithische oder dreischichtige Anwendungen, die in lokalen Rechenzentren und Colocation-Einrichtungen ausgeführt werden.
- Moderne Anwendungen, die in öffentlichen Clouds oder an Edge-Standorten von Kunden ausgeführt werden.
- SaaS-Anwendungen, die für den Geschäftsbetrieb zunehmend unverzichtbar werden.
- Digitale Erlebnisse, die auf Microservices und APIs basieren und je nach Geschäftsszenario in all diesen Umgebungen bereitgestellt werden.
Hinzu kommen das rasante Innovationstempo und die breite Einführung von KI (die eng mit Containern und Microservices verknüpft ist), sodass diese Komplexität schnell außer Kontrolle zu geraten droht.
Bei F5 nennen wir diese Situation liebevoll den „Feuerball“. Sie führt zu einer Zersplitterung der Betriebsabläufe, geringerer Agilität und einer längeren Wertschöpfungszeit. Zu diesen betrieblichen Herausforderungen kommt die wachsende Angriffsfläche hinzu, die durch diese heterogene Anwendungsumgebung entsteht. Diese erweiterte Angriffsfläche ist ein bevorzugtes Ziel für böswillige Akteure und zunehmend ausgefeilte Bedrohungen, etwa KI-gestützte Angriffe. All diese Faktoren führen zu einer äußerst unerwünschten und letztlich untragbaren Situation. Das Ergebnis sind mangelnde Transparenz, kaum einheitliche Richtlinien sowie Lücken bei Sicherheit, Leistung und Verfügbarkeit von Anwendungen.
Die Lösung sowohl für den „Ball of Fire“ als auch für containerspezifische Herausforderungen liegt in einer neuen Generation von Application Delivery Controllern (ADCs). ADCs ermöglichen die Automatisierung des gesamten Lebenszyklus, um Erkenntnisse zu gewinnen, einheitliche Richtlinien zu gewährleisten sowie Anwendungen in verschiedenen Betriebsumgebungen – insbesondere in Containern – bereitzustellen und abzusichern.
Die wachsende Nachfrage nach moderner Anwendungsbereitstellung in Kubernetes-Umgebungen
Eine der größten Herausforderungen beim Betrieb von Apps und APIs in Kubernetes-Umgebungen ist die mangelnde Konsistenz. Da Kubernetes und Container im Allgemeinen von Natur aus kurzlebig sind, werden sie ständig hoch- und heruntergefahren, unterliegen fortlaufenden Änderungen an Richtlinien und Konfigurationen und sollen je nach Nachfrage und geschäftlichen Anforderungen skalieren. Diese dynamische Umgebung eignet sich hervorragend für den Betrieb moderner Apps, Microservices und APIs, kann jedoch schwierig zu verwalten und zu kontrollieren sein.
Diese sich ständig ändernden Anforderungen stellen DevOps-, DevSecOps-, IT- und Sicherheitsteams, die Anwendungen und Dienste in diesen Umgebungen entwickeln, bereitstellen und betreiben möchten, vor erhebliche Herausforderungen – etwa Konfigurationsabweichungen, Engpässe bei der Skalierung und Sicherheitslücken. Und angesichts der Tatsache, dass jede der 30 gängigsten Technologien für die Anwendungsbereitstellung und -sicherheit eine durchschnittliche Bereitstellungsquote von 93 % erreicht, werden diese Herausforderungen auch nicht verschwinden.
Der Betrieb von Anwendungen in diesem sich wandelnden Umfeld erfordert, dass Dienste für die Anwendungsbereitstellung und -sicherheit – etwa Lastverteilung, Content-Caching, WAFs, Ingress-Controller und API-Gateways – ebenso elastisch und dynamisch sind.
Hier kommt die Automatisierung ins Spiel, um diese Abläufe für Anwendungen in Kubernetes zu optimieren.
Ob durch „traditionelle“ Automatisierung (d. h. durch definierte Schwellenwerte und CI/CD-Workflows ausgelöste Prozesse) oder durch die nächste Generation KI-gestützter Automatisierung: Die automatisierte Bereitstellung und Absicherung von Anwendungen wird unter Technologieexperten zunehmend zur anerkannten Norm.
Aus den für unseren Bericht „State of Application Strategy 2024“ durchgeführten Untersuchungen ging hervor, dass ein Viertel der Unternehmen die Anwendungsbereitstellung automatisiert hat und dass dieselben Teams die Sicherheit ihrer Anwendungen und APIs fast doppelt so häufig automatisieren (43 %).
Da Unternehmen KI bei ihren strategischen Entscheidungen weiterhin priorisieren, wird auch die Automatisierung weiter zunehmen. Tatsächlich ist Automatisierung inzwischen der wichtigste Anwendungsbereich für generative KI – mit dem Ziel, die Komplexität zu reduzieren, schnellere Reaktionen zu ermöglichen und die Bereitstellung und Sicherheit von Anwendungen effektiver zu gestalten.
Automatisierung in Aktion: F5 BIG-IP Ingress für Kubernetes
Effektive Automatisierung setzt Transparenz und Dateneingaben voraus, mit denen sich Leistungsengpässe erkennen, durch die Anpassung von Richtlinien schnell beheben und korrekte Konfigurationen sicherstellen lassen. Dazu muss die Umgebung überwacht werden – eine erhebliche Herausforderung in Kubernetes.
F5 BIG-IP ist eine ganzheitliche, marktführende Lösung für die Bereitstellung fortschrittlicher Dienste zur Anwendungsauslieferung und -sicherheit – vor allem dank der von ihr erschlossenen Anwendungs- und API-Daten. BIG-IP ist eine ideale Lösung für die sich ständig verändernden Kubernetes-Umgebungen.
Das bietet BIG-IP:
- Umfassende Transparenz für Ihre Kubernetes-Anwendungen ermöglicht proaktive Zustandsprüfungen und Echtzeiteinblicke, um Probleme frühzeitig zu erkennen.
- Kritische Anwendungsdaten wie CPU-, Arbeitsspeicher- und Netzwerkauslastung, Serviceleistung, Antwortzeiten und Latenz.
- Unverzichtbare Funktionen zur Feinabstimmung und Optimierung der Anwendungsbereitstellung und -sicherheit, um die Leistung, Zuverlässigkeit und Stabilität Ihrer Kubernetes-Cluster zu verbessern.
BIG-IP für moderne Anwendungen mit Automatisierung in Kubernetes
Als eher „analoge“ Automatisierungslösung (sprich: ohne KI) gibt es BIG-IP für moderne Anwendungen mit Kubernetes, ermöglicht durch BIG-IP Container Ingress Services (CIS) und F5 IngressLink. Dieser Lösungsansatz dient der Verwaltung und Optimierung des Netzwerkverkehrs für in Kubernetes bereitgestellte Anwendungen.
Diese Bereitstellung bietet innovative Frontdoor-Funktionen wie erweitertes Traffic-Management, Multi-Cluster-Lastverteilung, SSL-Terminierung und Unterstützung für fortschrittliche Protokolle. Damit eignet sie sich ideal für die anspruchsvollen Ingress-Anforderungen von Kubernetes-Umgebungen mit mehreren Clustern. Darüber hinaus stellt sie die bestmöglichen verfügbaren Sicherheitsfunktionen bereit, die BIG-IP unternehmensweit und für Kubernetes-Umgebungen bietet. Dazu gehören DDoS-Schutz und Zugriffskontrolle, eine fortschrittliche Web Application Firewall, eine Netzwerk-Firewall und vieles mehr.
CIS überwacht Änderungen in Kubernetes-Umgebungen und aktualisiert automatisch das vorgeschaltete BIG-IP, um Aufgaben zu automatisieren, einheitliche Richtlinien durchzusetzen sowie die Verfügbarkeit und Ausfallsicherheit von Anwendungen sicherzustellen. BIG-IP und CIS sind gemeinsam darauf ausgelegt, Kubernetes-Bereitstellungen zu vereinfachen und so zentrale Kontrollpunkte für Ihre gesamte verteilte Infrastruktur zu ermöglichen.
BIG-IP für Kubernetes unterstützt zudem die moderne Anwendungsbereitstellung in großem Maßstab und ermöglicht die Integration von BIG-IP, F5 NGINX-Technologien und Ingress-Controllern der Community. Dieser Ansatz vereint das Beste von F5 in einer eleganten Lösung, die eine einheitliche Arbeitsweise mit mehreren Technologien bietet. So steht für jeden Anwendungsfall das ideale Tool zur Verfügung und die Zusammenarbeit zwischen NetOps- und DevOps-Teams wird verbessert. Das folgende Diagramm veranschaulicht diese Lösung.
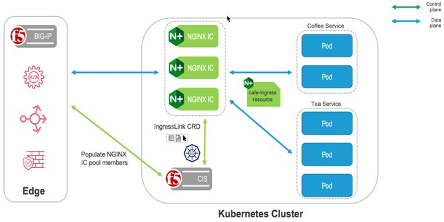
Support-Services für moderne Anwendungen in Kubernetes mit F5 BIG-IP
Mit KI optimiert
KI ermöglicht einen höheren Automatisierungsgrad, da sie Daten nutzen kann, um eine optimale Vorgehensweise vorzuschlagen, diese Empfehlungen zu optimieren und sich kontinuierlich zu verbessern. Ein konkretes Beispiel, das bereits heute umgesetzt werden kann: Ein Unternehmen kann BIG-IP-Daten in ein Modell einspeisen, um eine KI zu trainieren. Anschließend kann das Team mithilfe von CIS, AS3 und Automation Toolchain BIG-IP aktualisieren, optimieren und erweitern, um Bedrohungen und anomales Verhalten besser abzuwehren.
Sie können sich näher mit dieser Lösung befassen, indem Sie dieses Video ansehen, oder sich die nachfolgende POC-Referenzarchitektur ansehen. Wenn Sie direkt loslegen möchten, ist dieser POC über GitHub verfügbar.
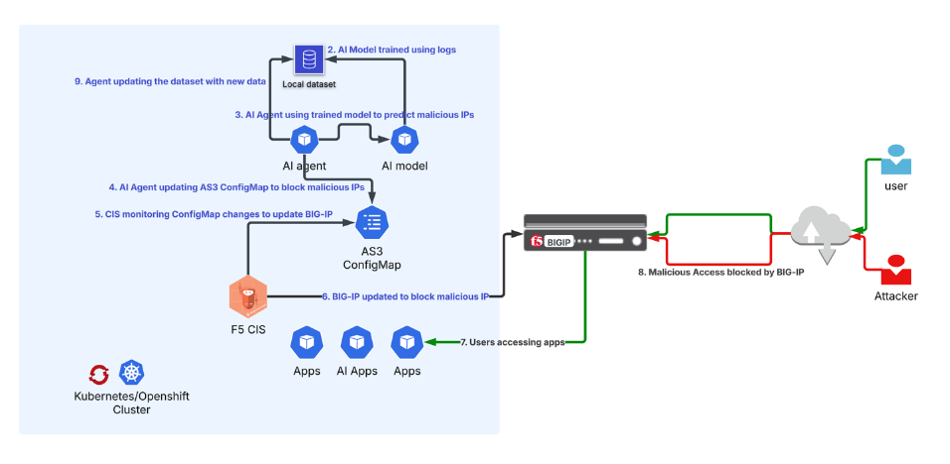
F5 BIG-IP automatisch mit KI optimieren
Unterstützung von KI-Workloads
Kubernetes-Umgebungen sind nur eine von mehreren Betriebsumgebungen für Anwendungen und APIs. KI-Workloads (wie etwa eine KI-Fabrik) sind dafür ein Paradebeispiel. Die Kubernetes-Netzwerkarchitektur wurde jedoch nicht für die Integration in mehrere Netzwerke oder die Unterstützung von Protokollen über HTTP/HTTPS hinaus konzipiert. F5 BIG-IP Next for Kubernetes bietet eine zentrale Stelle für die Steuerung und Absicherung des ein- und ausgehenden Netzwerkverkehrs des Kubernetes-Clusters. Diese Kubernetes-native Lösung ermöglicht eine leistungsstarke Datenverkehrsoptimierung für umfangreiche KI-Infrastrukturen, die containerisierte Anwendungen umfassen.
BIG-IP Next for Kubernetes wird auf NVIDIA BlueField-3-DPUs bereitgestellt und verbessert die Effizienz der Datenaufnahme und optimiert die GPU-Auslastung während des Modelltrainings. Gleichzeitig sorgt die Lösung bei der Inferenz für ein hervorragendes Benutzererlebnis, indem sie die Leistung bei der abrufgestützten Generierung (Retrieval-Augmented Generation, RAG) steigert. Sie wird innerhalb des Clusters am Ingress-/Egress-Punkt bereitgestellt und nativ von Kubernetes orchestriert.
Unabhängig von Ihrem Anwendungsfall bieten BIG-IP und F5 Lösungen zur Unterstützung dieser modernen Anwendungs- und Kubernetes-Workloads.
Automatisierung ist der Schlüssel zum Erfolg mit Kubernetes
Aufgrund der sich ständig verändernden Eigenschaften und Anforderungen von Anwendungen in Kubernetes-Umgebungen ist es unerlässlich, dass Dienste für die Anwendungsbereitstellung und -sicherheit von intelligenter und skalierbarer Automatisierung profitieren. Die F5 Application Delivery and Security Platform und Kubernetes-spezifische Lösungen ermöglichen es IT-, DevOps- und Sicherheitsteams, Anwendungs-Workloads in dieser Betriebsumgebung zu unterstützen, administrative Hürden durch Automatisierung zu beseitigen und Performance, Resilienz und Sicherheit für ihre wichtigste Ressource zu gewährleisten: Apps und APIs.
Weitere Informationen zur modernen Anwendungsbereitstellung finden Sie auf unserer Webseite zu F5 BIG-IP Container Ingress Services.
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...