
デジタル体験の中核を担うアプリケーションは、プライベートクラウドやパブリッククラウド、オンプレミス、データセンター、エッジなど、多様な環境に引き続き導入されています。同様に、アプリケーションセキュリティテクノロジーも、保護対象のアプリケーションとは異なる場所に導入されるケースが増えています。必ずしも対象アプリケーションと同じ環境に配置されるわけではなく、異なる環境に導入され、複数のアプリケーションをサポートする場合もあります。たとえば、組織の92%は現在も一部のアプリケーションをオンプレミスに導入していますが、アプリケーションセキュリティテクノロジーもオンプレミスに配置している組織は、そのうち53%にすぎません。最新のアプリケーション開発、デプロイ、作成プロセス、サポートサービスは融合し、モジュール化されています。これらはいずれも、お客さまが求めるデジタル体験に不可欠です。
このデジタル領域の拡大により、アプリケーション、統合、環境の数が急増し、DevOps、DevSecOps、SecOpsにとって、堅牢なマルチクラウド拡張・セキュリティ戦略の策定と実施がますます困難になっています。一般的な組織では、複数のサードパーティーのas-a-Serviceサービスを利用しながら、200~1,000のアプリケーションを管理する場合があります。今や複雑さが常態化しています。
- アプリケーションは、複数の統合開発環境(IDE)で多様な言語を使用して構築されています。
- アプリケーションは、クラウド、データセンター、コンテナ、マイクロサービス、サーバーレスにわたるさまざまなインフラストラクチャプラットフォームに、異なるツールセットとデプロイ方式を使用してデプロイされます。
もちろん、複雑さを最小限に抑えるため、現実的な範囲で可能な限り標準化することはできます。従来のアプリケーション開発は、時代とともに遅く、柔軟性に欠け、管理しにくいものとなり、急速に変化する顧客ニーズに対応できなくなっただけでなく、アプリケーション開発における役割の境界も曖昧になっていました。アプリケーションに同じIDEを使用すれば、単一のシステム上でコードを保守・ビルドできるため、規模の経済が得られるという見方もあります。また、AnsibleやTerraformなどの共通のデプロイフレームワークに標準化したり、単一のクラウドプロバイダーへのデプロイを選択したりすることもできます。しかし、単一の種類のインフラストラクチャとエコシステムを使用するリスクは、一般にそのメリットをはるかに上回ります。ベンダーロックイン、単一障害点、コストを管理できなくなるリスクがあります。
一方、多様な環境にデプロイすることで、拡張性と効率性を実現できます。たとえば、物理サーバーから仮想マシンへ移行し、基盤となるハードウェアへの依存関係を最適化して抽象化することで、コンピューティングリソースをより容易かつ迅速に拡張できます。同様に、あらゆるインフラストラクチャにデプロイできる可搬性の高い仮想コンピューティング環境であるコンテナを考慮すると、仮想マシンのメリットはすぐに相対的に小さくなります。
では、デプロイ環境がこれほど多様化しているにもかかわらず、なぜインフラストラクチャ固有のセキュリティに縛られることを受け入れているのでしょうか。仮想マシンとコンテナを組み合わせてAWSにコンピューティングリソースをデプロイすると、AWSのセキュリティツールと、それとは互換性のないオンプレミスの別のツールを併用することになりかねません。各ツールの管理には担当者が必要となり、追加のリソースとトレーニングが求められます。また、制御が異なる状況で、どの程度リスクにさらされているかを確実に把握できるでしょうか。さらに、別のクラウドプロバイダーへ拡張する場合は、新たなツールについて学ぶ必要があります。そのため、クラウドの普及、エッジの台頭、それに伴うアプリケーションの分散化を背景に、アプリケーションをWebアプリケーションファイアウォール(WAF)から切り離すことが不可欠になっています。特定のWAFに最適なデプロイ先は、アプリケーションの配置場所だけでなく、アプリケーションのユーザーの特性や所在地、WAF自体の特性など、さまざまな要因によって決まります。
BIG-IP Advanced WAFエンジンを基盤とするF5のWAFポートフォリオは、今日のモダンなアプリケーションと導入環境に固有の要件に対応します。効果を損なったりリスクを高めたりすることなく、フルマネージド、セルフサービス、ハイブリッドSaaS、Webの各環境にわたり、組織のインフラストラクチャ、アーキテクチャ、アプリケーションの配置場所、専門知識に合わせて、柔軟な導入方法と運用方法を選択できます。組織は以下を利用できます。
- BIG-IP Advanced WAFは、オンプレミス/データセンターおよびパブリッククラウドまたはプライベートクラウド(Virtual Edition)に導入でき、きめ細かな自己管理型の制御により、堅牢で高性能なWebアプリケーションおよびAPIセキュリティを実現します。
- F5 NGINX App Protect WAFは、最新のマイクロサービスベースのアプリケーションやコンテナに、高性能、低レイテンシー、プラットフォーム非依存の導入を実現する軽量なソフトウェアセキュリティソリューションです。
- 分散環境でのSaaSベースの導入にはF5 Distributed Cloud WAF。オプションのフルマネージドサービスにより、運用負荷を軽減します。
総じて、これらのセキュリティソリューションは業界最高水準であり、セキュリティイノベーションの最前線を走り続けています。これにより、組織は、パブリッククラウド、プライベートクラウド、オンプレミスのデータセンター、エッジなど、導入場所を問わず、また、モノリシックやレガシー、マイクロサービス、サービスメッシュ、サーバーレスといったアーキテクチャにかかわらず、あらゆるアプリケーションを保護できます。
多様な環境やアプリケーションアーキテクチャにまたがるワークロードの展開が拡大する中、組織は場所を問わず、すべてのアプリケーションに一貫したセキュリティ制御を適用する必要があります。F5が目指すのは、市場をリードするWebアプリケーションファイアウォールツールを統合したスイートです。これにより、ポリシー、テレメトリ、インサイトを共有しながら、ユースケースに適したWAFを導入できます。異種環境やハイブリッドクラウド環境で、一貫性のない異なるセキュリティポリシーとその適用を管理する複雑さを解消し、次世代の悪意ある攻撃者や攻撃を効率的に無力化できるようにします。これらがどのように連携するかについては、以下の図をご覧ください。
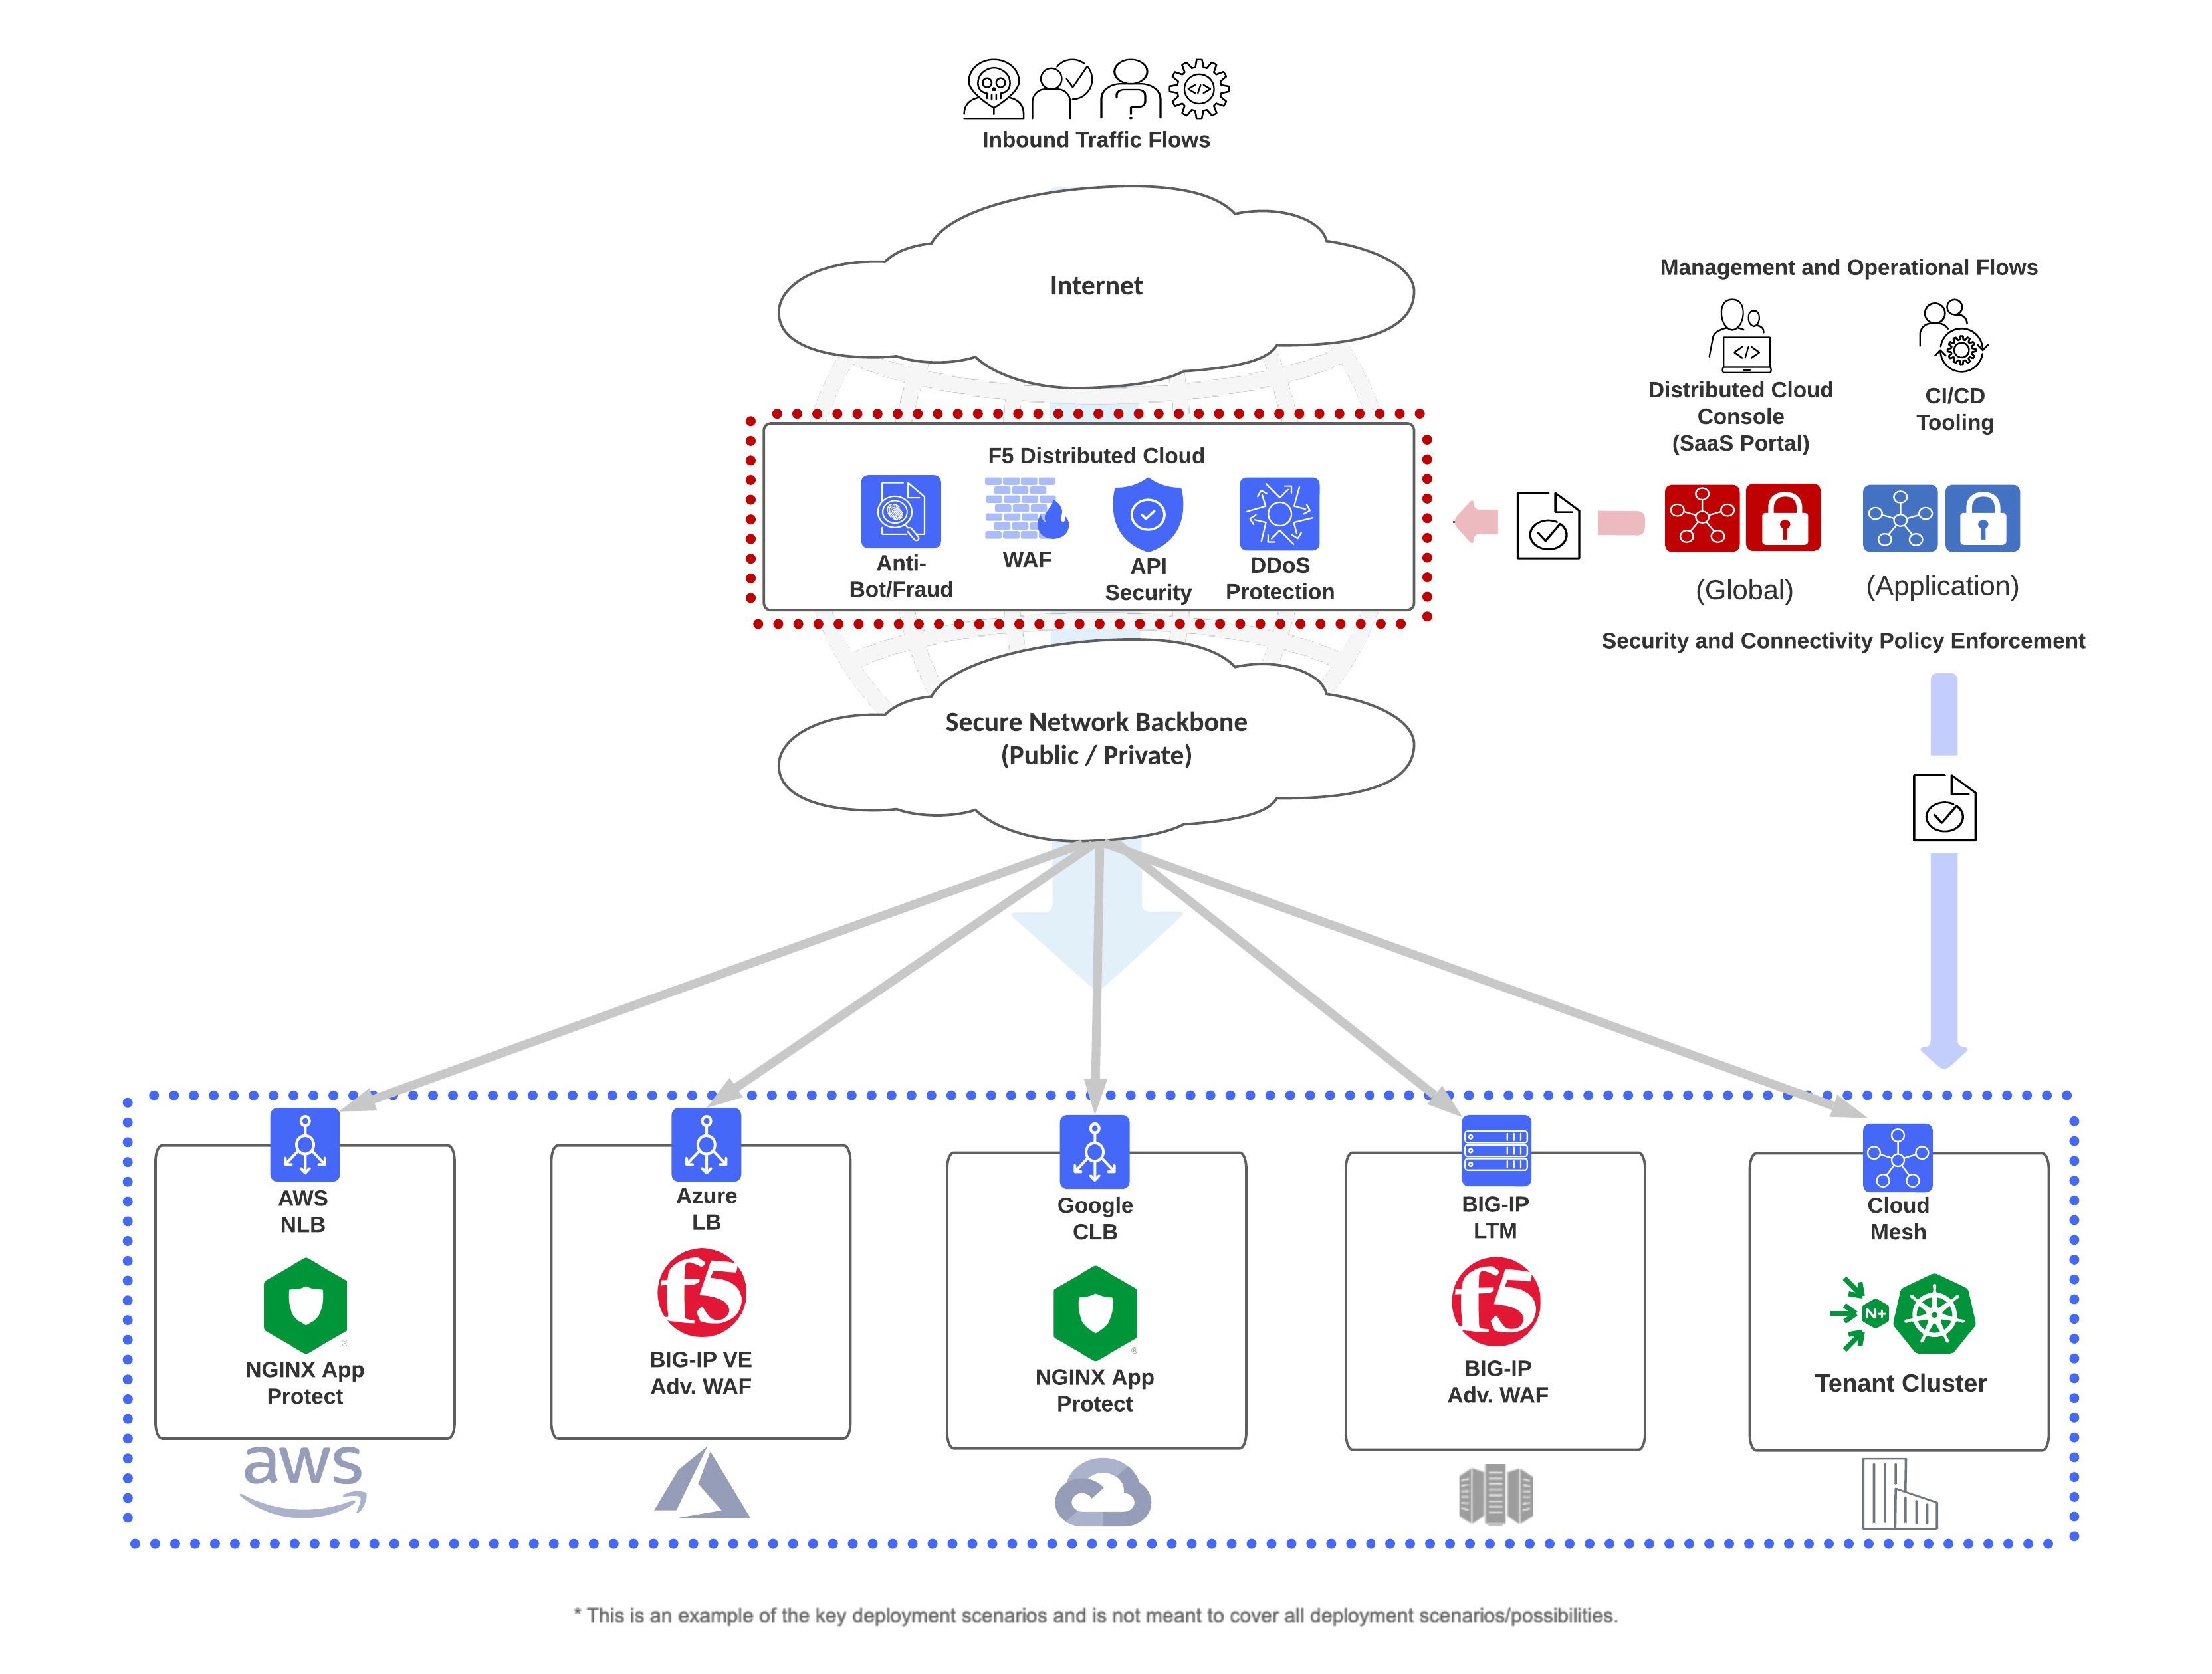
詳細については、以下をご覧ください。
- BIG-IP Advanced WAF製品ページ:高度なWebアプリケーションファイアウォール(WAF)
- F5 NGINX App Protect WAF製品ページ:F5 NGINX App Protect WAF
- F5 Distributed Cloud WAFページ:Web Application Firewall | F5 Distributed Cloud Services
関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。