誰もがテクノロジーに心を躍らせる、と言っても差し支えないでしょう。テクノロジーが導入されるだけで、ありふれたものが魔法のようなものへと変わります。もちろん、やがて目新しさは薄れますが、その頃には別の何かをデバイスやスマートフォンで操作できるようになり、また同じサイクルが始まります。
実際のところ、ほとんどの人は、IT部門がシステムを管理するようには、増え続けるデバイスを管理していません。IT担当者でさえ同様です。次の調査を覚えているでしょうか。Tripwireの調査では、「調査対象となったITプロフェッショナルの30%と従業員の46%が、無線ルーターのデフォルトパスワードすら変更していない」ことが明らかになりました。この割合は、別の調査で明らかになった割合をわずかに上回っています。その調査では、基本的なセキュリティ推奨事項に従わない理由について、「米国人の40%が、面倒すぎる、不便すぎる、または特に気にしていないと回答した……」5と報告されています。
そう考えると、セキュリティ専門家から厳しく追及され、業界紙でも批判を浴びるなか、少なくとも消費者向けIoT機器メーカーが対策を強化しつつあるのは当然と言えるでしょう。自動更新、パッチ、ホットフィックスは、チェックボックスを選択するだけの簡単な操作で、接続デバイスに定期的に配信できます。
少なくとも消費者は、デバイスを攻撃者から守ると約束するメーカーに制御を委ねつつあります。
さて、これはコンシューマー分野での話です。これまでのところ、IoTデバイスに関しても、企業ではこのような動作は認められていないようです。少なくとも当面は、企業がこうした事柄を引き続き管理することになるでしょう。何しろ、データセンター内では、更新に失敗した場合の影響範囲がかなり大きいためです。
しかし、この方法には拡張性がありません。また、独自の調査やShodan.ioの確認から、かなりの割合のIoTデバイスが組織内にありながらインターネットに公開されているだけでなく、脆弱性も抱えていることがよく分かっています。
脆弱性があるなら、パッチが提供されるはずです(すでに提供されているかもしれません)。しかし、その両方が事実なら、シングボットとして取り込まれる可能性のあるデバイスはもっと少ないはずではないでしょうか。
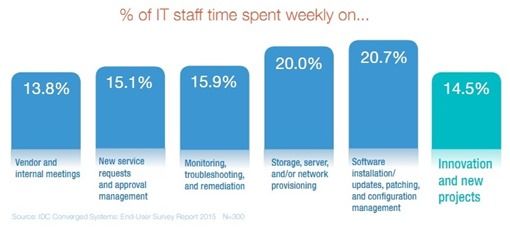
2年前のIDCの調査によると、平均的なIT担当者は、週の勤務時間の20.7%をパッチ適用、アップデート、インストールに費やしています。この状況では、自動化を導入しても、今後2年間でデバイス数が現在の9,259台から18,631台へと倍増するとの予測に対応できるよう管理体制を拡張するのは難しいと考えられます。
では、企業はどうすればよいのでしょうか。
ここで答えるべきなのは、メーカーに対し、企業内にあるデバイスまで自動更新するよう促すべきか、という問いです。そもそも、パッチ適用疲れや人員不足によってパッチを適用できていない可能性を考慮せず、メーカーを責めるのは少々不公平です。Tripwireによる別の興味深い調査では、次のように指摘されています。「2015年には、6,000件を超える新たなCVEが割り当てられました。その脆弱性の10分の1だけが担当範囲内のデバイスに影響したとしても、年間630件、つまり営業日ごとに2.5件の脆弱性に対処する必要があったことになります。」
対処すべき脆弱性が山ほどあります。そして、それと同じ数のパッチもあるのです。
残念ながら、パッチが公開されても、すぐに適用されるとは限りません。Tripwireの調査では、次のように指摘されています。「パッチの導入に要する時間を左右する主な要素の1つがテストです。回答者に導入前にパッチをテストしているか尋ねたところ、デスクトップ向けでは47%、サーバー向けでは55%がテストしていると回答しました」。セキュリティパッチが実際に本番環境へ導入されるまでの期間を詳しく見ると、懸念すべきデータが明らかになります。具体的には、回答者の93%が、セキュリティパッチのテストと導入を1か月未満で完了しています。
一般的な中堅~大企業が抱えるシステムの数と、それに伴う脆弱性を考えれば、まずまずの結果です。
しかし、少し考えてみてください。CVE-2017-8225(中国のIPカメラメーカー1社に影響する脆弱性)が公表されてから、60万台を超えるカメラがPersiraiに感染するまでに2か月もかかりませんでした。1日あたり1万台です。つまり、1か月では遅すぎるということです。しかも、これはわずか1件の脆弱性によるものでした。
センサーやモニターをはじめ、外部からアクセス可能で脆弱なことも多いさまざまなIoTデバイスが企業に押し寄せるなか、IT部門はどう対応すればよいのでしょうか。はたして自動化を活用しても、対応し続けることは可能なのでしょうか。
そこで、私が本当にお聞きしたいのは、皆さんならどうするかということです。もしメーカーが一歩踏み込み、自社製品のセキュリティ維持にこれまで以上の責任を負うようになったとしたら(かなり大胆な仮定だとは承知していますが、可能性を探るためにお付き合いください)、IoTデバイスの制御をメーカーに委ねますか?
こちらから、この質問に回答し、他の方々の意見も確認できます。ぜひご意見をお聞かせください!
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。