今日、運用と開発のあらゆる領域で、可視性の不足が共通の課題となっています。開発者は、オンプレミスかパブリッククラウドかを問わず、アプリを「本番」という未知の領域にデプロイした後、そのパフォーマンスを把握できないことに頭を悩ませています。インフラ、ネットワーク、セキュリティなど、あらゆる運用担当者も、アプリケーショントラフィックの細部まで見通し、その流れから攻撃の兆候を読み取れないことを問題視しています。
セキュリティにおける可視性を確保するには、アプリケーションの論理的な前段にネットワークサービスとアプリケーションサービスを配置する必要があります。この手法が採用されるようになった理由はいくつもありますが、実際のところ、アプリケーションには多くの攻撃形態を認識するために必要なコンテキストがありません。これは、アプリケーションスタックによって、開発者が利用できる情報が接続単位に制限されているためです。この分離により、ある接続上の悪意ある攻撃者が別の接続上の正規ユーザーにアクセスできなくなるため、それ自体がセキュリティ対策となっています。
しかし、この制約により、アプリケーションとそのプラットフォームは、接続やアプリケーショントラフィックを全体的な文脈で把握することが難しくなります。その役割をアプリケーションの上流、つまり前段に移すことで、ネットワークサービスとアプリケーションサービスは、そのアプリケーションとの間でやり取りされるすべての接続とペイロードを踏まえて、個々の接続とそのペイロードを評価できるようになります。
増大するアプリケーション層DoS攻撃の脅威への対処方法を検討するうえで、この点を認識することが重要です。
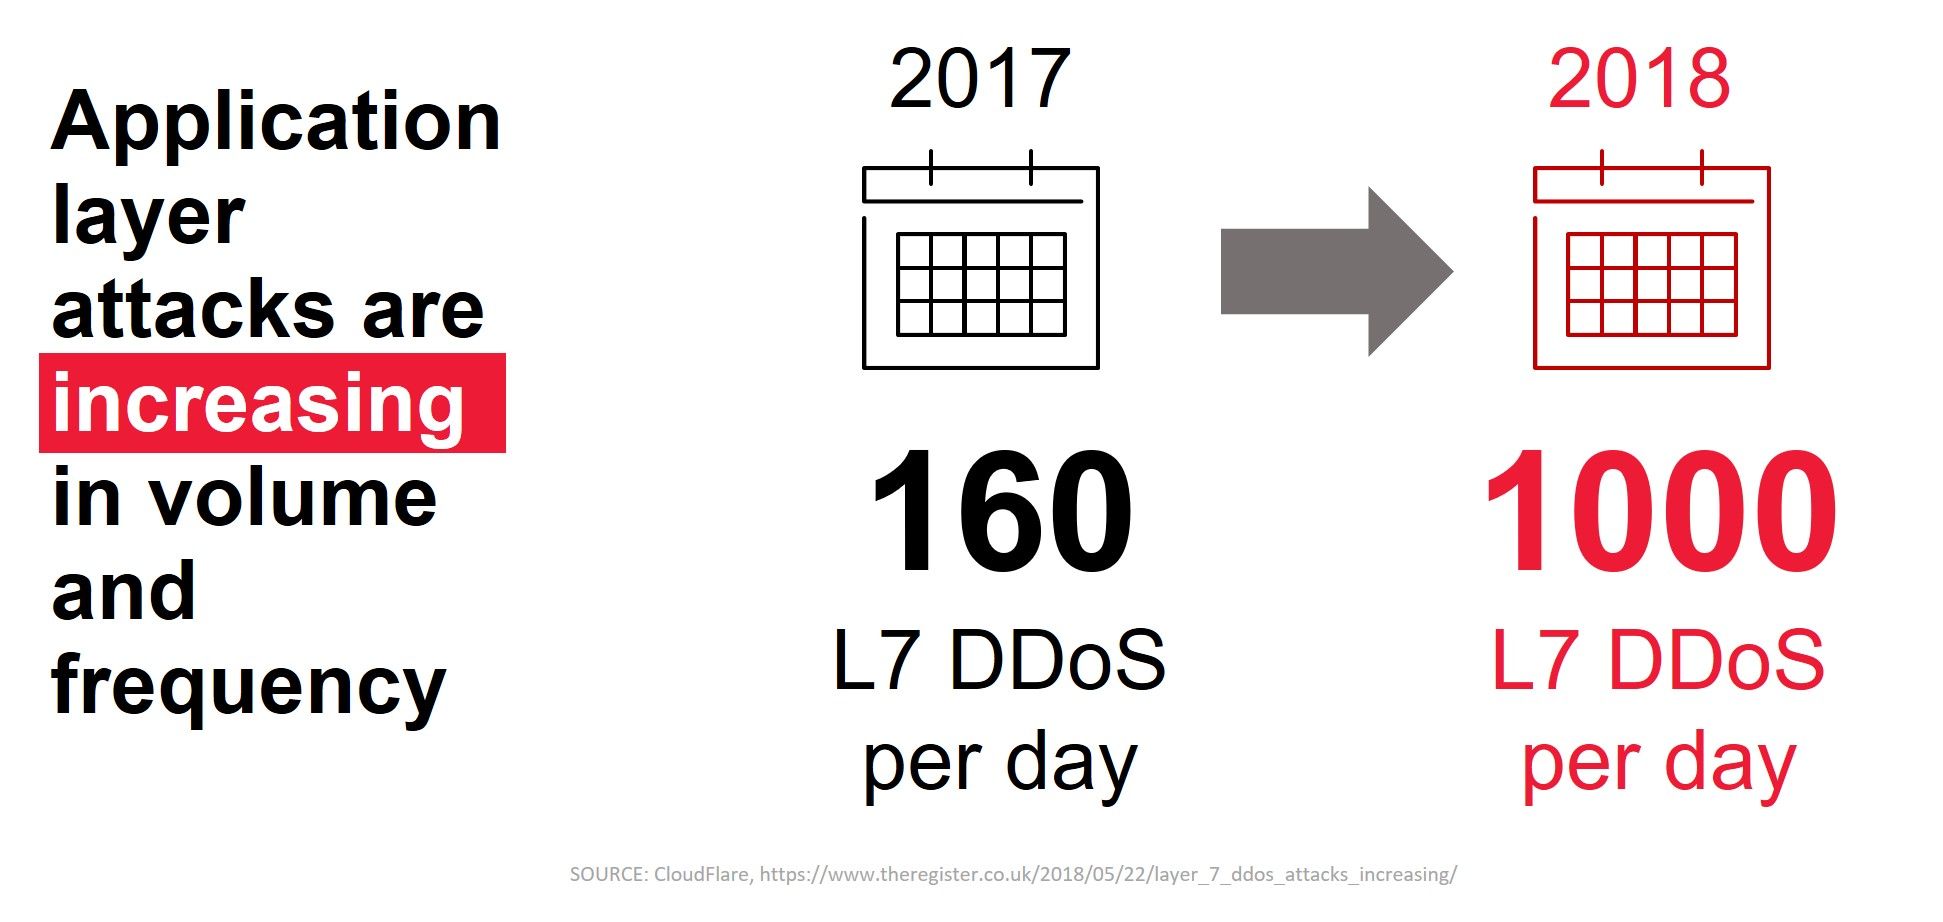
こうしたアプリケーション層攻撃の規模と頻度が増していることは憂慮すべき事態です。さらに深刻なのは、アプリケーション層DoS攻撃の43%が、シグネチャおよびレピュテーションに基づく検知を回避できることです。悪意のある攻撃者は、特定のアプリケーションに合わせて攻撃をカスタマイズし、標的にする能力を急速に進化させているため、静的シグネチャはすぐに陳腐化します。
静的シグネチャは、インフルエンザワクチンに似ています。インフルエンザワクチンは、ウイルスに関する過去の知見に基づき、特定のインフルエンザ株から身を守るために開発されます。これは本質的に、特定のウイルスを識別する生物学的なシグネチャです。同じウイルスの新たな株は識別できないため、再びインフルエンザにかかるリスクが残ります。
悪意ある攻撃者はインフルエンザウイルスと同様に、検知や排除を免れるため巧みに適応し、進化します。この課題に対処するには、特定のシグネチャではなく、攻撃者の「振る舞い」に基づいて識別できる必要があります。そのためには、可視性と、そこから得られるコンテキストが必要です。
L7 Behavioral DoS Protection
L7 Behavioral DoS Protectionは、いわばインフルエンザワクチンのようなもので、原因となるウイルスを実際の構成ではなく、その挙動に基づいて検出できます。この機能は、こうした攻撃が単なるボリューム型攻撃ではないため、レイヤー7(アプリケーション層)で特に重要です。攻撃の中には、接続を占有して、正規ユーザーにサービスを提供するアプリケーションの処理能力を枯渇させ、サービスを利用できなくすることだけを目的とするものがあります。さらに巧妙な攻撃では、アプリケーションをクラッシュさせて停止に追い込むようなリクエストを作成しようとします。
さまざまな種類のL7 DoS攻撃を検知するには、個々のリクエストを正常と見なされる状態と照らし合わせて評価する機能が必要です。しかし、「正常」な動作を定義するだけでは、シグネチャを作成するのと変わりません。ハイパースケールのAPIベースのアプリケーションにとって正常な動作が、単一の事業部門や部署で使用されるWebベースのアプリケーションでも正常とは限りません。
したがって、まず「正常」を判断する必要があります。Behavioral DoSは、システムを通過するすべてのパケットから特定の情報を収集することで、これを実現します。この情報は、ネットワーク、トランスポート、アプリケーションの各データから取得されます。通常のヘッダー属性やサイズ、サーバーにかかる通常の負荷、通常の応答時間やレイテンシーなどを基に、ベースラインを確立します。システムは統計モデルを使用し、毎秒数千件の観測データから、これらの値が正常と見なされるしきい値を算出します。
アプリケーションでパフォーマンスの低下や高負荷といった負荷の兆候が見られると、システムは「攻撃モード」に移行します。このモードでは、次の処理が行われます。
- 異常検出に基づいて動的シグネチャが構築される間、レート制限が開始されます。
- 設定に応じて、新しいカスタムシグネチャは承認待ちにすることも、緩和策を自動的に有効化することもできます。
- トラフィックが新しいシグネチャに一致した場合の攻撃緩和の動作を、さらにカスタマイズできます。
- 保守的 – 既知の悪意あるトラフィックのみをブロック
- 標準 – 既知の悪意あるトラフィックのみをブロックします。ただし、サーバーの負荷が高すぎる場合は、攻撃中のすべてのトラフィックをレート制限します
- アグレッシブ – サーバーを良好な状態に保つため、必要に応じてすべてのトラフィックを自動的にレート制限
- 動的シグネチャが攻撃元を特定できるまで十分な時間実行されると、緩和策はレート制限からレイヤー3ベースのブロックに移行します。
このプロセスでは、偽陰性を防ぐため、「正常なフロー」と重複する特性が5%未満であることを確認します。アプリケーションの健全性が正常な状態に戻ると、システムは緩和措置を緩めることができます。
L7 Behavioral DoSの利点は、正常な状態を継続的に学習し、異常を特定することに重点を置いている点です。これにより、静的なシグネチャベースのシステムでは更新されるまで認識できない、新たなL7攻撃や従来の攻撃から進化したL7攻撃を検知できます。
行動分析は、対象を絞り込んだ機械学習モデルによって実現します。これらのモデルにより、アプリケーション保護はリアルタイムで進化し、今日の変化に対応するためにセキュリティ分野で切実に求められている俊敏性をもたらします。悪意のある攻撃者は、検知を回避するために攻撃を絶えず調整し、変化させています。アプリケーションをより効果的に保護するには、セキュリティサービスが前提を見直し、導入先の環境に即して動作する必要があります。企業が保有するすべてのアプリケーションについて、セキュリティ担当者に個別のしきい値設定を求めるのは現実的ではありません。
新しいアプリケーションや環境の追加に伴い、セキュリティおよび運用の負荷が増大する中、可能な限り人からテクノロジーへと負担を移すことが重要です。 Advanced WAFの一部であるBehavioral DoSは、機械を敵ではなく味方として活用する方法の1つです。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。