はじめに
ウェブの安全性を支えるSSL/TLS証明書の有効期限が、再び短縮される動きが注目を集めています。ブラウザベンダーであるGoogleは2023年3月に証明書有効期限を90日に短縮する提案を発表しましたが、それに続き、Appleは2024年10月9日にさらに短い45日への短縮を提案しています。F5のBIG-IPやNGINX、Distributed Cloud Serviceなどのソリューションでは、サーバの負荷軽減のためにSSL/TLSの終端を行うことがあるため、証明書の有効期限の短縮化は運用者にとってはリソースの逼迫などが予想されます。
本ブログでは、短縮されるSSL証明書の有効期限に対してF5ソリューションでどのような対策ができるかをご説明いたします。
短縮の背景と影響
SSL証明書の有効期限は、かつて最大5年までとされていましたが、段階的に短縮され現在は397日 (13ヶ月) までと短縮されています。GoogleとAppleが提案するさらなる短縮は、この流れの延長にあります。
証明書の有効期限が短くなることで、新しい認証情報や暗号アルゴリズムの利用を促進、危殆化した証明書が早期に使えなくするという点でメリットがあります。一方で、下記のような影響があることも事実です。
更新頻度の増加
有効期限が短い証明書では、更新作業を頻繁に行う必要があります。例えば、1年有効の証明書よりも3カ月有効の証明書を使用している場合、年間での更新作業が4倍になります。
更新に伴い、証明書の取得、インストール、動作確認などの手順を繰り返す必要があるため、対応する人員や時間が増加します。
更新忘れによる証明書エラー
有効期限が切れている証明書を使用し続けると、ブラウザやアプリケーションはそのサーバの接続を「安全ではない」と判断します。またサイトが「安全ではない」という印象を与えることで、ユーザーの信頼を失うリスクがあります。特に、電子商取引や個人情報を扱うサービスの場合、信頼の欠如は直接売上や運営に影響を及ぼします。
セキュリティリスクの増加
証明書が更新されないまま運用を続けた場合、それに乗じて第三者がフィッシングや中間者攻撃(Man-In-The-Middle Attack)を仕掛ける可能性が高まります。証明書が期限切れであるという事実を悪用される恐れがあります。
自動化の重要性とF5ソリューション
証明書の有効期限が短縮される中で、証明書管理を手動で行うのは非常に労力がかかり、人的ミスのリスクも高まります。自動化や証明書の監視ツールなどによって、更新作業の負担を軽減することが必要になります。
F5は、SSL証明書の管理を自動化するためのツールや、BIG-IPにインストールされている証明書を可視化するツールを提供しております。
KOJOT-ACME
多くのユーザー様でご使用いただいているBIG-IPではACMEv2 Clientの機能を提供しており、F5 Distributed Cloud ServiceではLet’s Encryptの機構を使い、ロードバランサーに設定される証明書運用の自動化を実現しています。どちらもACMEプロトコルを使用してキーペアの作成、CSRの作成と認証局への送信、ドメイン権検証など証明書管理の手続きを自動化しています。
KOJOT-ACMEはF5のメンバーが作成した、BIG-IPで使えるACME v2 Clientです。
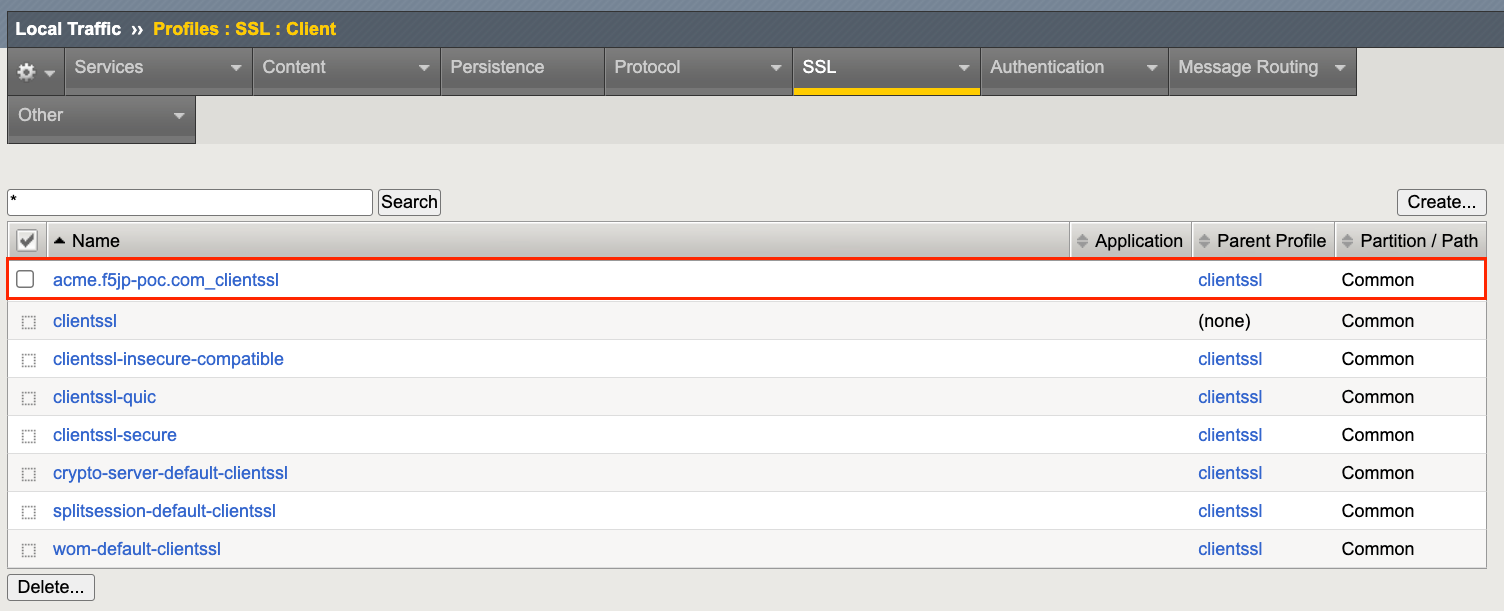
BIG-IPがACME v2クライアントとして動作し、証明書のインストール、スケジュール管理、秘密鍵の更新などの機能があります。また、/shared/acme/configのCREATEPROFILEをtrueに設定いただくと、新しい証明書/キーで新しいクライアントSSLプロファイルを自動生成してくれます。
Application Study Tool
オープンソーステレメトリツールを使用した、従来のBIG-IP製品に関するメトリックを収集・可視化するツールです。
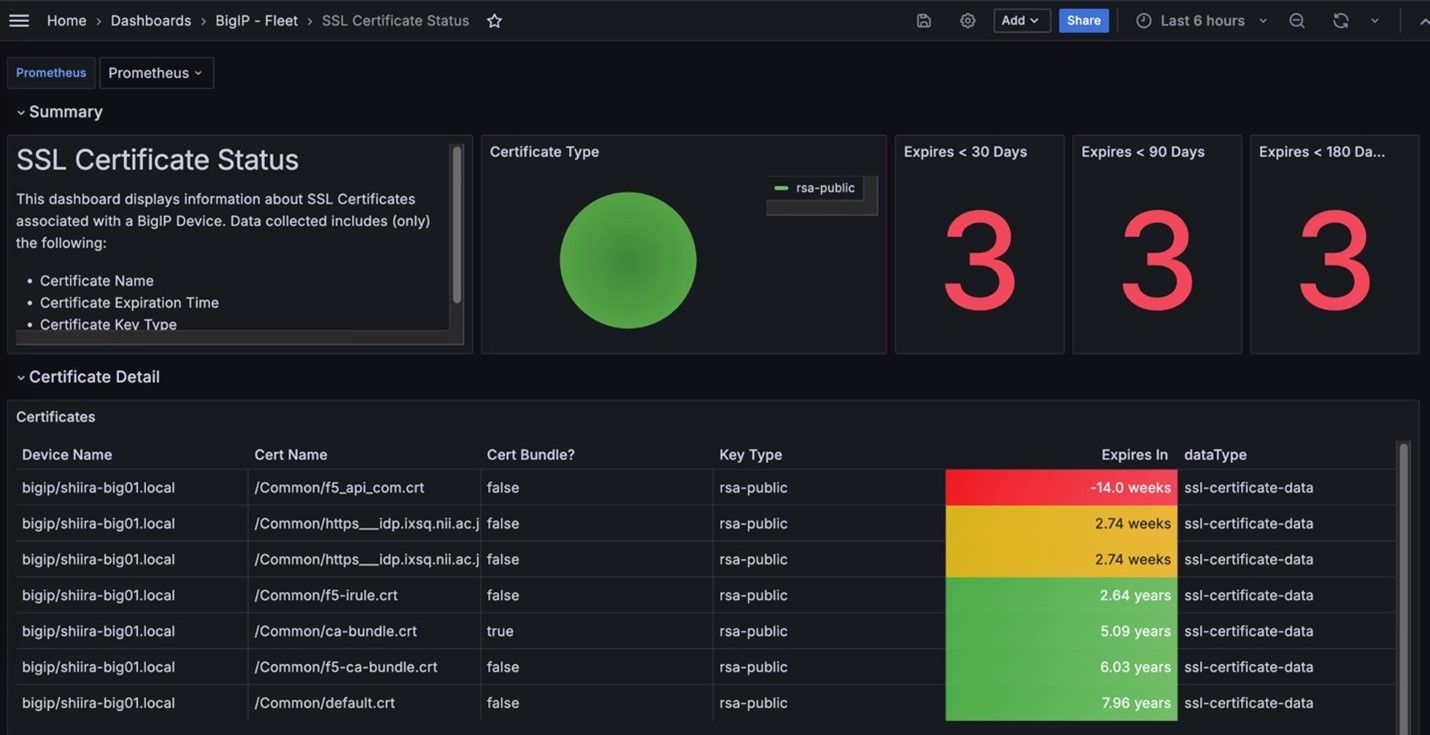
iControl REST API経由で取得されたデータをPrometheusにデータベースとして保存し、Grafanaを用いてダッシュボードを表示します。このASTの中に証明書ストアに取り込まれている証明書に関する情報を参照できる機能があります。これにより証明書の更新のタイミングを一元的に把握することができます。
まとめ
GoogleとAppleのSSL証明書有効期限の短縮提案は、セキュリティ強化の一環として重要ですが、運用における負担も大きくなります。自動化の導入を前提とした運用改善が不可欠となるため、Application Study Toolなどの高度な管理ツールを活用することが重要です。これにより、証明書管理の効率化とセキュリティ強化を同時に実現することができるでしょう。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。