According to F5 Labsの2017年TLSテレメトリレポートによると、現在、インターネットトラフィック全体の70%が暗号化されています。また、F5 Labsが最近公開したフィッシングおよび不正行為レポートによると、マルウェアサイトの68%が暗号化を利用し、フィッシングサイト全体の90%が暗号化されています。つまり、暗号化が今や標準となっていることは明らかです。
この新たな常識を後押ししているのが、暗号化を広く活用するMicrosoft Office 365やGoogle G Suiteなどのクラウドベースのアプリです。現在のWebアプリやソーシャルメディアでも、暗号化が広く活用されています。また、欧州連合の一般データ保護規則(GDPR)などの規制では通信やトラフィックの暗号化は義務付けられていませんが、多くの組織はユーザーのプライバシーを確保するために暗号化を導入する必要があると考えています。
暗号化はプライバシー保護に大きく貢献する一方、ほかの面ではデメリットもあります。SSL/TLS暗号化の利用が急増したことで、トラフィックの可視性が大幅に低下し、組織が隠れた脅威にさらされるリスクが高まっています。また、既存のセキュリティソリューションで暗号化、復号、検査の各機能を実行すると、特に大規模な環境ではパフォーマンスが低下し、遅延やユーザーエクスペリエンスの悪化につながります。さらに複雑さも増すため、非効率な作業によってスタッフの負担が重くなり、人的ミスが発生する可能性も高まります。
暗号化された通信は平文のように内容を確認できないため、検査されずに通過し、セキュリティ上の死角が生じます。Perfect Forward Secrecy(PFS)などの暗号技術の進歩により、組織はトラフィックを検査するためにセキュリティデバイスをインラインで導入する必要があります。しかし、多くのセキュリティデバイスは、インラインに配置すると大規模な復号処理に対応できません。そのため、セキュリティチームは個別のポイント製品を手作業で接続し、複数のセキュリティデバイスを数珠つなぎにしたセキュリティスタックを構築せざるを得ません。しかし、このように静的に構成されたセキュリティスタックは複雑で、変化するネットワーク状況に適応できず、遅延や単一障害点を生じさせる可能性があります。
攻撃者は、マルウェアやその他のエクスプロイトを暗号化されたペイロード内に隠し、暗号化トラフィックによって生じる死角を悪用するのが一般的です。また、コマンド&コントロール(C2)活動やデータ流出の際にも、検知を回避するために暗号化チャネルを使用します。暗号化トラフィックに対する一貫した持続可能な可視性がなければ、組織は重要な資産やデータを侵害するこうした脅威から身を守ることができません。
そこで登場するのがF5とCiscoです
Ciscoは、統合管理機能を備え、脅威対策に重点を置いた業界初期の完全統合型次世代ファイアウォール(NGFW)の1つを提供しています。Cisco Firepower Next-Generation Firewall (NGFW)は、より多くの脅威をブロックし、防御を突破した脅威を迅速に緩和するよう設計された、業界をリードする次世代ファイアウォール兼侵入防御システム(IPS)です。Ciscoの実績あるネットワークファイアウォールに、業界最高水準の次世代IPSと高度なマルウェア防御(AMP)を組み合わせた、ハードウェアおよびソフトウェアのオプションを提供します。
When coupled with F5 SSL Orchestratorと組み合わせることで、Cisco Firepowerシリーズの脅威緩和機能とパフォーマンス機能が最適化されます。SSL Orchestratorは、トラフィックをセキュリティスタック内の他のデバイスに分配する前に、多大な計算負荷を伴う復号処理を実行します。これにより、各セキュリティデバイスはコスト効率よく拡張でき、本来の役割であるセキュリティの確保に注力できます。
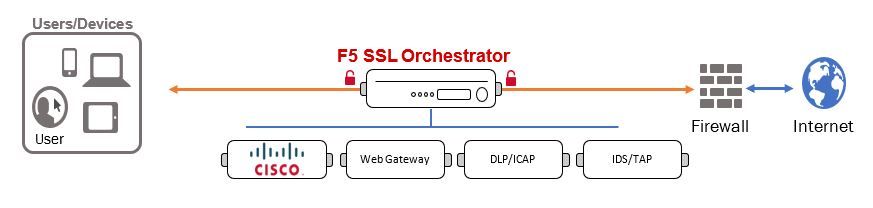
F5 SSL Orchestratorは、最新の暗号実装に対応した業界最高水準のハードウェアアクセラレーションとソフトウェアオーケストレーションを活用し、トラフィックの復号と再暗号化を一元化します。トラフィックを復号した後、セキュリティスタック内のCisco Firepower NGFWなどの他のデバイスに振り分けることで、Cisco Firepower NGFWは高度な脅威の検知と防御に専念できます。
しかし、暗号化トラフィックの可視化は、今や最低限の要件にすぎず、それだけでは不十分です。F5 SSL Orchestratorは暗号化トラフィックを識別して分類し、ポリシーに従って処理することで、プライバシー規制とビジネス慣行への準拠を確保します。また、ポリシーベースのトラフィックステアリングにより、複数のセキュリティデバイスをデイジーチェーン接続する必要がなくなります。
Cisco Firepower NGFWにはSSL復号機能が搭載されていますが、その処理をF5 SSL Orchestratorにオフロードすることもできます。これにより、Cisco Firepower NGFWの豊富な処理能力をすべてネットワークの保護に充てられます。
F5 SSL OrchestratorとCisco Firepower NGFWを組み合わせることで、実用性、可用性、オーケストレーションの最適化を支援します。これにより、セキュリティ態勢と脅威緩和を強化し、既存のセキュリティソリューションへの投資を将来にわたって有効活用するとともに、優れたユーザーエクスペリエンスを提供します。
著者について

関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。