
この1年ほどで、アプリケーションを取り巻く環境は劇的に変化しました。現在、データセンターにあるアプリケーションの大半は、依然として従来型のモノリシックアプリケーションが中心です。しかし、クラウドの導入が進むにつれ、次世代のクラウドネイティブワークロードでは、マイクロサービスアーキテクチャが事実上の標準になりつつあります。アプリケーションアーキテクチャが変化しても、こうしたワークロードにレイヤー4~7のサービスが必要であることに変わりはありません。アプリケーションの導入方法や配置場所を問わず、拡張性、可用性、セキュリティは引き続き極めて重要です。このニーズに応えるため、IBMとF5は、BIG-IPのアプリケーションレイヤーサービスをIBMのCloud Privateソリューションに導入できるよう、連携して取り組んできました。
IBM Cloud Private(ICP)は、KubernetesやCloud Foundryなどのオープンソースフレームワークを基盤とするアーキテクチャです。企業は、数週間から数か月ではなく数日で、クラウドネイティブアプリケーションを構築したり、レガシーアプリケーションをリファクタリングしたりできます。Cloud Privateプラットフォームは、企業向けであることと、アプリケーションサービスがプリインストールされていることの2つを重視しています。これにより、ICP上で開発するアプリケーションは、マイクロサービス構築のベストプラクティス(IBM Bluemix Garageを参照)に準拠できます。さらに、ミドルウェアやデータベースをはじめ、データ分析などCPU負荷の高いワークロードへの強化されたサポートを含む、多彩なツールがプリインストールされています。本製品には、オープンソース版とエンタープライズ版があります。
F5のBIG-IPは、IBM Cloud Privateの重点領域と高い親和性があります。BIG-IPは提供開始以来、企業のお客さまにレイヤー4~7のサービスを提供してきました。お客さまは、データセンター、パブリッククラウド、プライベートクラウドで稼働するアプリケーションの高速化、高可用性、セキュリティを実現するために、これらのサービスを利用しています。また、F5のBIG-IP Controllerソフトウェアにより、マイクロサービスを採用するアプリケーション開発者も、従来型アプリケーションで長年標準としてきたものと同じ一連のサービスを利用できるようになりました。
これは何か
新しいコンポーネントであるF5のBIG-IP Controllerは、コンテナ環境(この場合はIBM Cloud Private)内で稼働するコンテナ化されたアプリケーションです。この環境の外部にはBIG-IPが配置され、Kubernetesポッドで構成される一連のアプリケーションプールに対して、Ingressルーティングとレイヤー4~7のサービスを提供します。Controllerは、これらのポッドのステータスを継続的にBIG-IPへ反映します。ポッドが作成または削除されるたびにBIG-IPへ情報が通知され、Ingress制御向けの高度なアプリケーションパフォーマンスおよびセキュリティサービスが提供されます。
2018年初頭、F5とIBMの両社のラボで、F5 BIG-IP as Ingress Controller、F5 BIG-IP Controller、IBM Cloud Privateを組み合わせたテストを実施し、互換性を確認しました。これにより、F5がサポートするマイクロサービスフレームワークのラインアップがさらに拡充されました。
仕組み
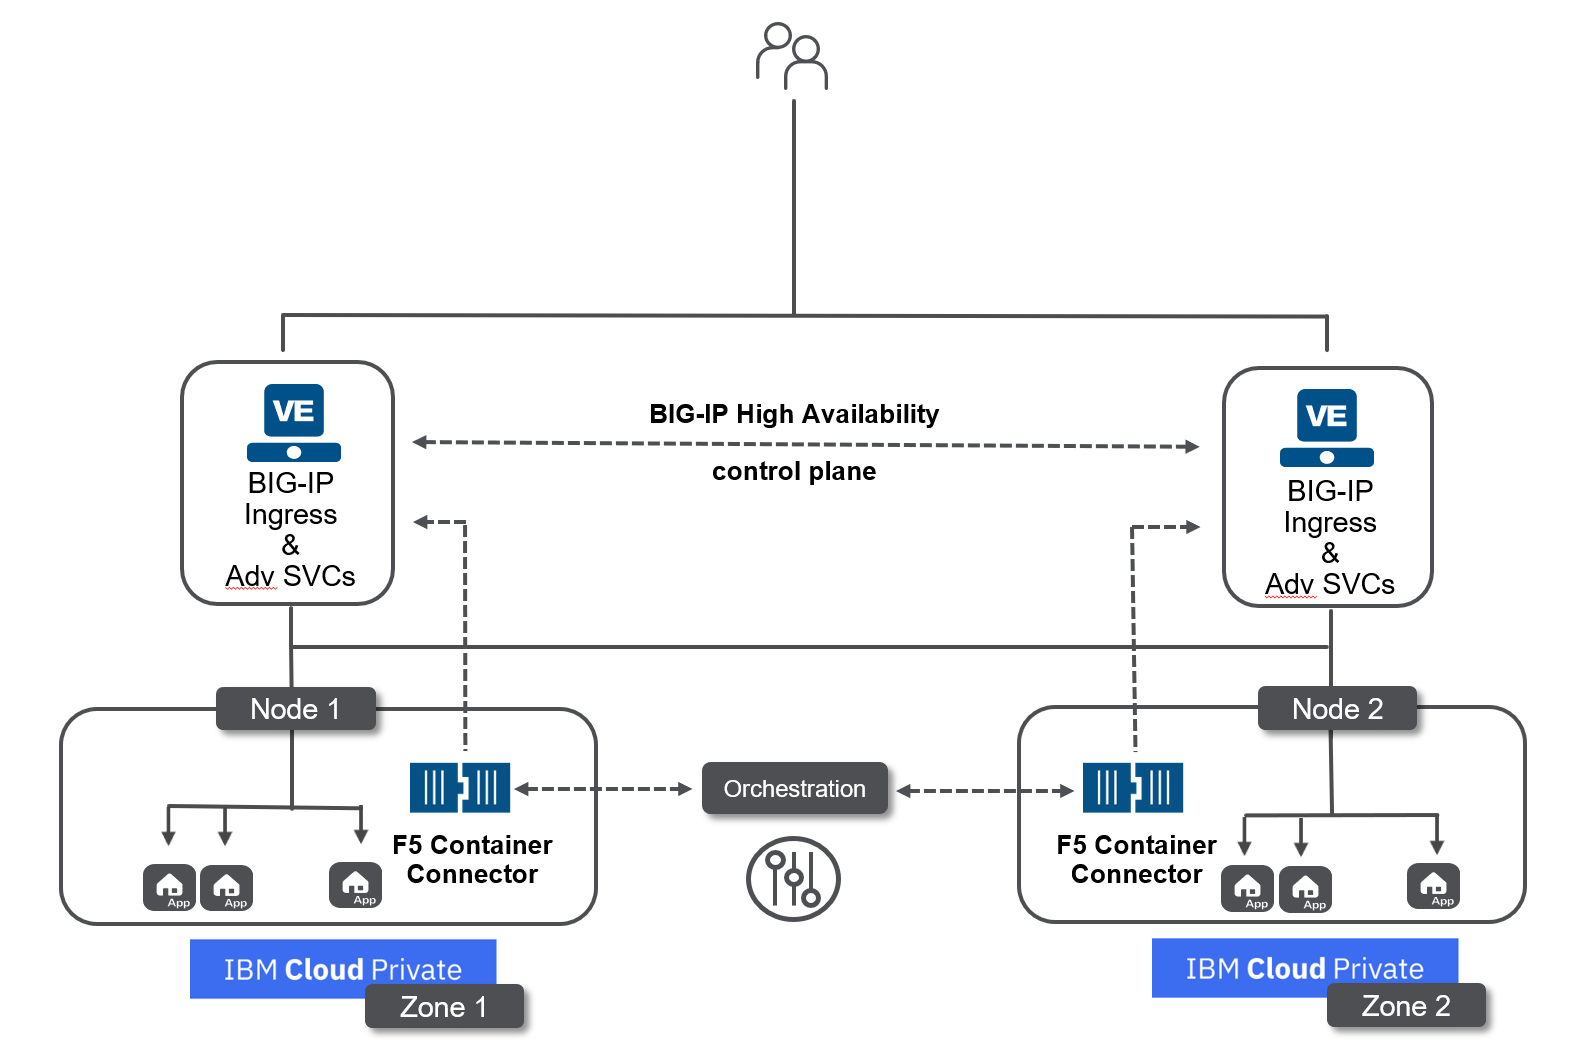
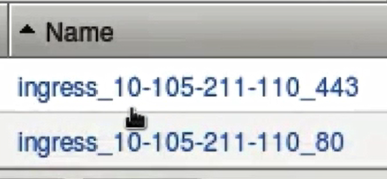
上の図に示すように、2つのBIG-IP Virtual Editionを、2つのIBM Cloud PrivateクラスターのIngressルーターとしてデプロイします。IBM Cloud PrivateではデフォルトでCalicoネットワークが使用されます。この例では、BIG-IPをCalicoノードとして設定し、2つのクラスター間にiBGPメッシュを構築しています(KubernetesおよびCalicoと連携するようにBIG-IPを設定する方法について詳しくは、こちらをご覧ください)。この設定が完了したら、通常どおりバックエンドサービスをデプロイし、BIG-IPをICPのIngressルーターとしてデプロイできます。F5 BIG-IP Controllerは、HTTPトラフィックとHTTPSトラフィックの両方に対応する仮想IPをBIG-IP上に自動的に作成します。
クラスター内の各コンテナに対応するプールメンバーを作成します:
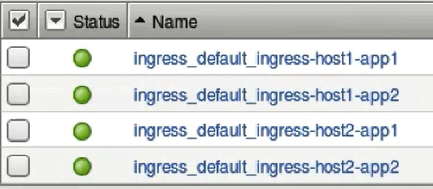
アプリケーションモニターやルーティングポリシーなども含まれます。
これらのコンテナのスケールアップやスケールダウンに応じて、BIG-IP Controllerがプールメンバーを自動的に追加または削除し、対象サービスの高可用性を確保します。
南北方向のトランスポートにおける高可用性は、それに依存するマイクロサービスに不可欠です。さらにF5は、L7 RoutingとConfigMapをサポートすることで、ミッションクリティカルなアプリケーション向けとして企業のお客さまから長年信頼されてきた、Web Application Firewall、Access Policy、SAML、OAuth、DDoS、IP Intelligenceなどのレイヤー4~7サービスを提供し、さらなる価値をもたらします。
IBM Cloud Privateとの統合は新しいものですが、YAMLファイルの例やベストプラクティスを含む、この統合に関する完全なドキュメントが、以下のF5 Container Solutionsドキュメントに追加される予定です。http://clouddocs.f5.com/containers/v2/
今後1年を通じて、IBMとF5は両プラットフォーム間の連携をさらに強化していく予定です。今週ラスベガスで開催されるIBM ThinkカンファレンスにもF5が参加します。今後の展開にご期待ください。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。