モバイルで実現するモダンバンキング
モバイルデバイスはデジタルユーザーが選ぶ主要な手段になりつつあり、その影響は金融業界にも及んでいます。新しい世代のニーズに応えるには、銀行サービスをモバイルで利用しやすくする必要があります。米国連邦準備制度理事会の調査結果によると、18~29歳のモバイルバンキング利用率は67%です。モバイルバンキングを利用しない最大の懸念はセキュリティでした。モバイル化の流れが止められない中、組織は脅威に対する適切な計画と緩和策を講じるため、このリスクベクトルを理解する必要があります。この記事では、モバイル分野で特に注目すべき(かつ実際に悪用されている)脆弱性をいくつか取り上げます。
モバイルマルウェアとは
他のマルウェアと同様に、モバイルマルウェアはスマートフォンや同様のデバイスを攻撃するために作成されたコードです。モバイルマルウェアの歴史は少なくとも2000年までさかのぼります。この年、既知のものとしては初のモバイルマルウェア「TIMOFONICA」が研究者によって検出されました。2016年には、Androidデバイスの最大90%をroot化できる「Godless」のようなマルウェアが実環境で発見されました。
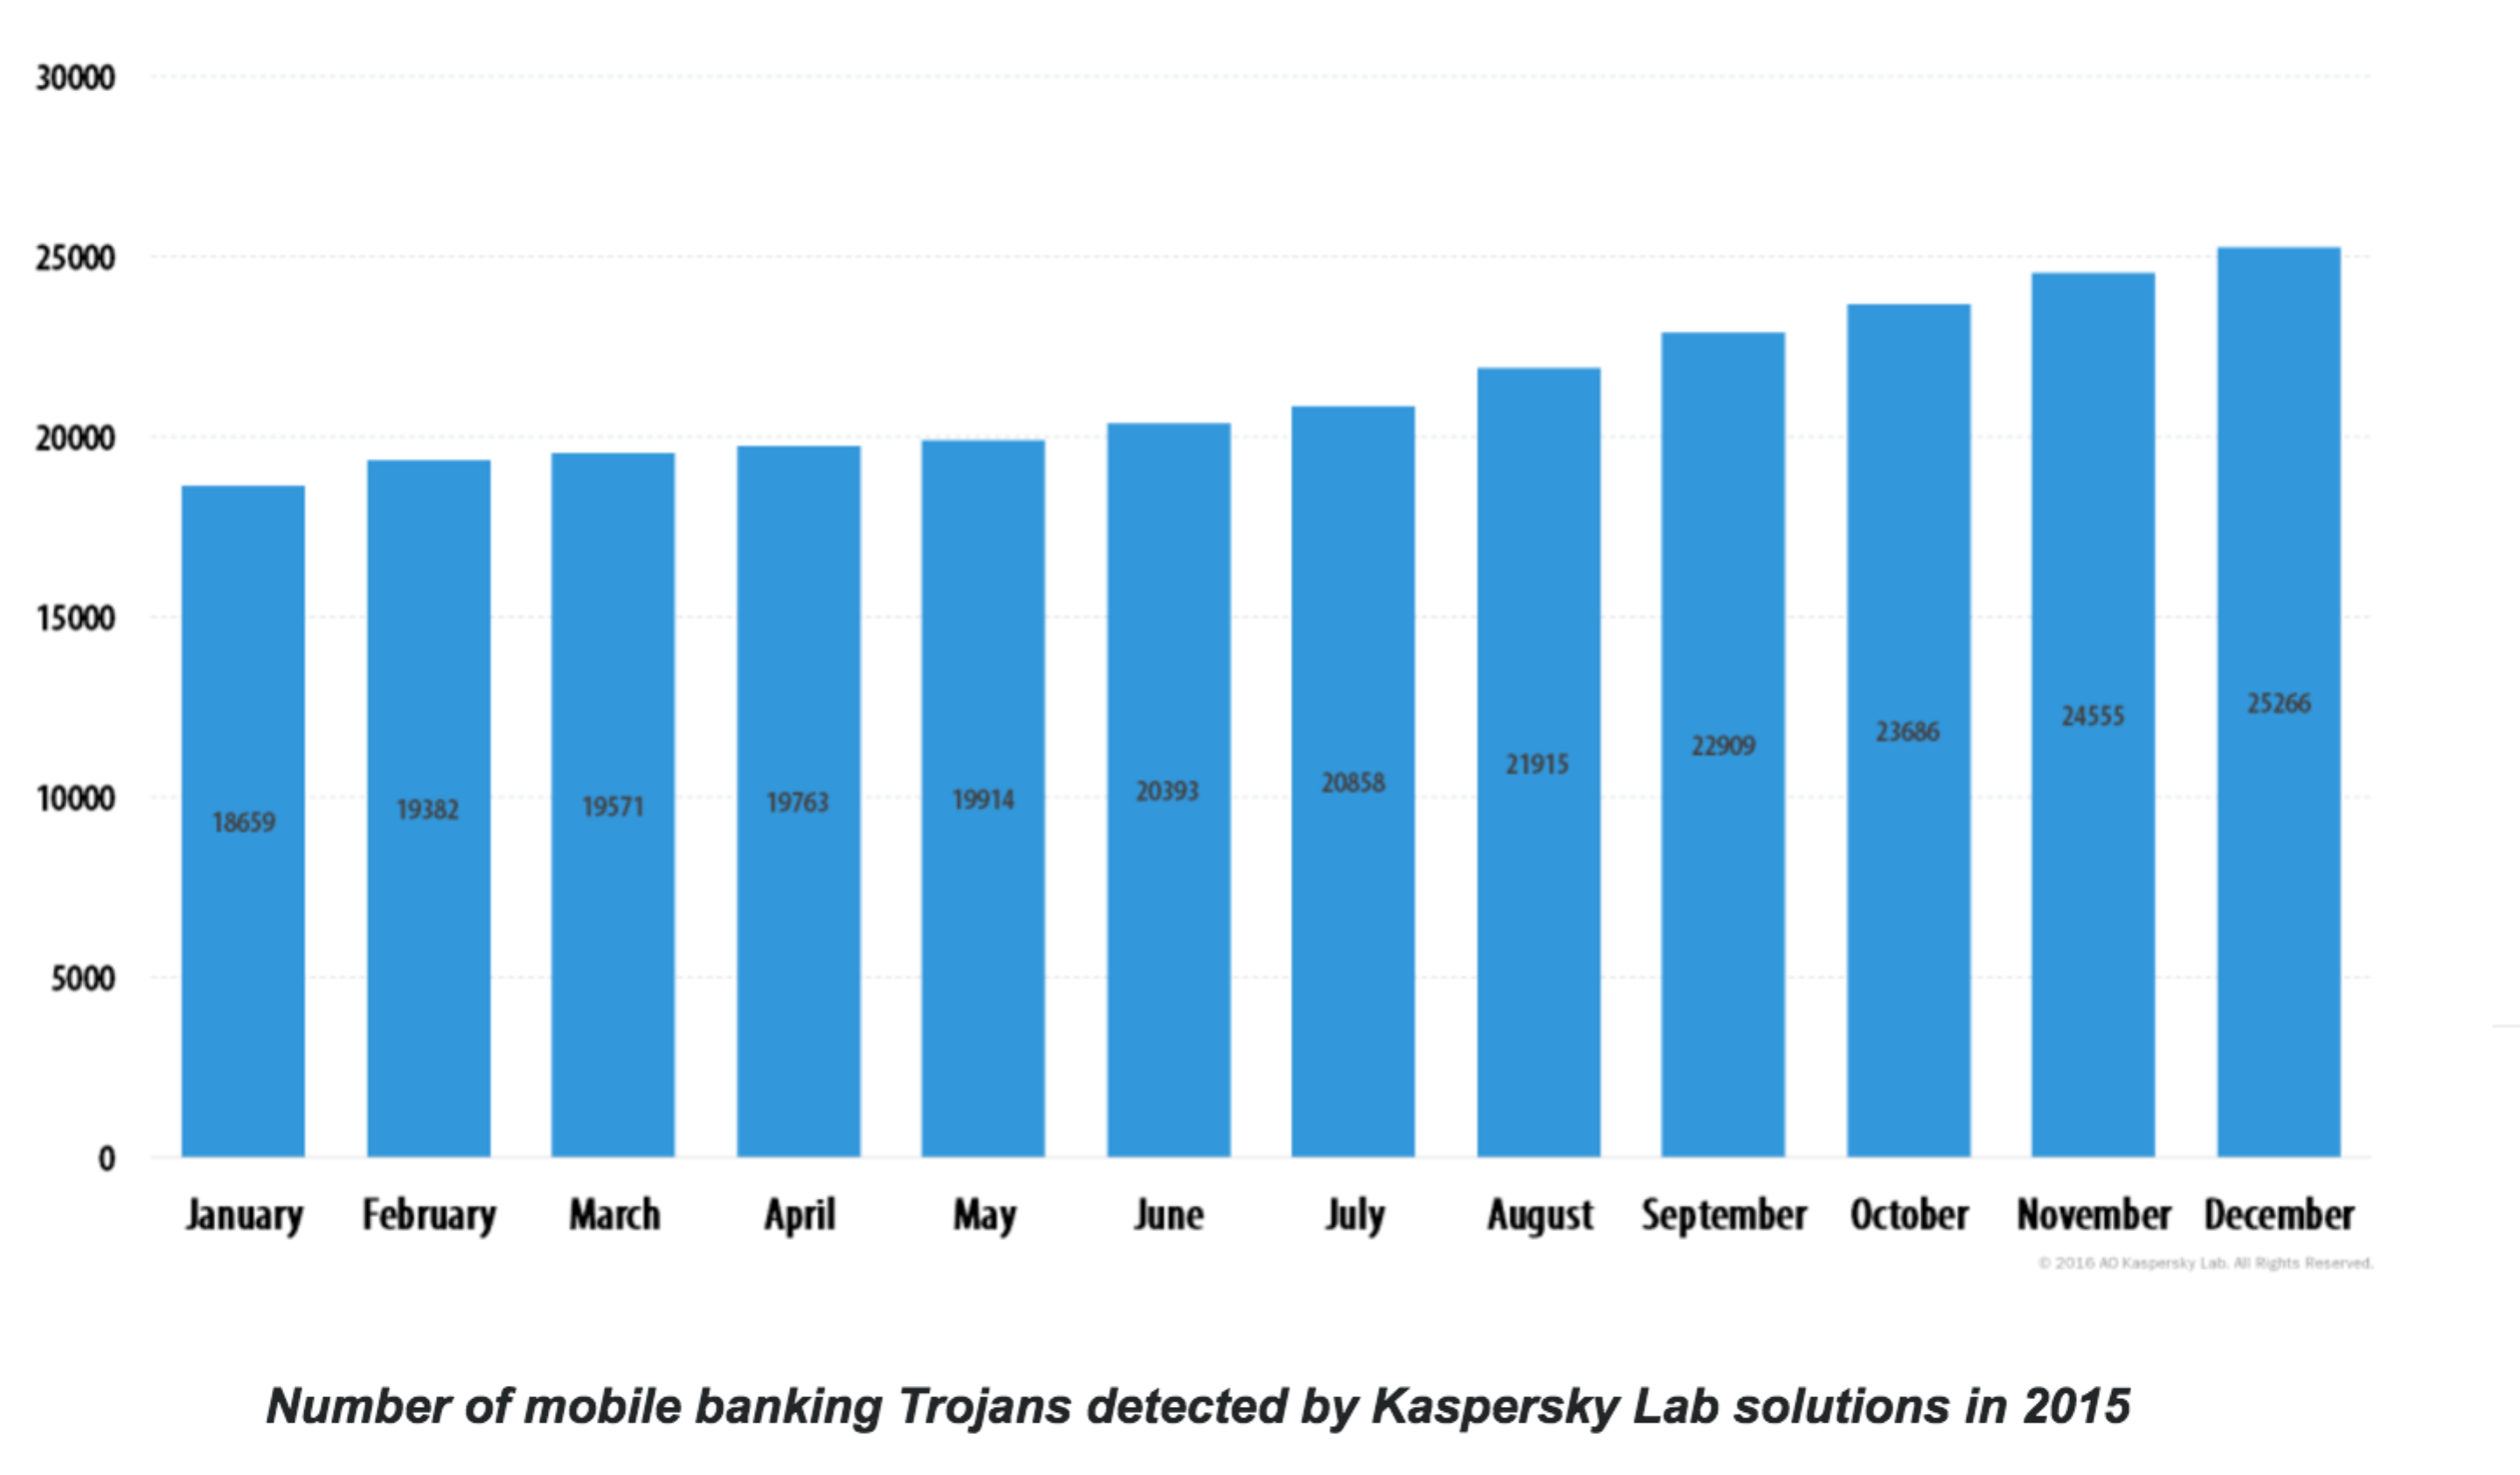
Kaspersky Labの分析によると、モバイルバンキング型トロイの木馬の数は増加しています。2015年には、約56,194人のユーザーがモバイルバンキング型トロイの木馬による攻撃を少なくとも1回受けました。
種類:スパイウェアとアドウェア、トロイの木馬とウイルス、フィッシングアプリなど
現在、実環境で活動しているマルウェアは、スパイウェア/アドウェア、トロイの木馬やウイルス、フィッシングアプリ、ボットプロセスに分類できます。その唯一の目的は、価値のある個人情報を取得し、外部に流出させることです。
- 正規のアプリを装ったスパイウェアやアドウェアは、将来の攻撃に利用される可能性のあるユーザー情報やデバイス情報を収集することが知られています。
- トロイの木馬はデバイスを乗っ取り、許可なく有料SMSを送信します。特に広く蔓延しているものは、ユーザー画面を描き換えて正規のアプリケーションを装い、銀行口座の認証情報や別経路で送信されるワンタイムパスワードなどの機密情報を盗み取る機能を備えています。
- フィッシングアプリケーションは、不正なアプリケーションや改変されたアプリケーションを利用して、ユーザーに悪意のあるコンテンツを配信します。
モバイルマルウェアが悪用する一般的な脆弱性と手口
モバイルデバイスは、iOS、Android、Windowsなど、複数のプラットフォームに対応しています。市場ではiOSとAndroidが大きなシェアを占めているため、悪用される関連脆弱性について見ていきます。
- root化またはJailbreakされたデバイス:スマートフォンをroot化またはJailbreakすると、モバイルOSにrootレベルでアクセスできるようになります。これにより、ユーザーはデバイスの標準動作を変更できますが、その処理によってデバイスのセキュリティモデルが破られるため、アプリケーションに極めて大きなリスクが生じます。root化またはJailbreakされたデバイスは、マルウェアや不正アプリケーションによる感染やデータ流出の格好の経路となります。
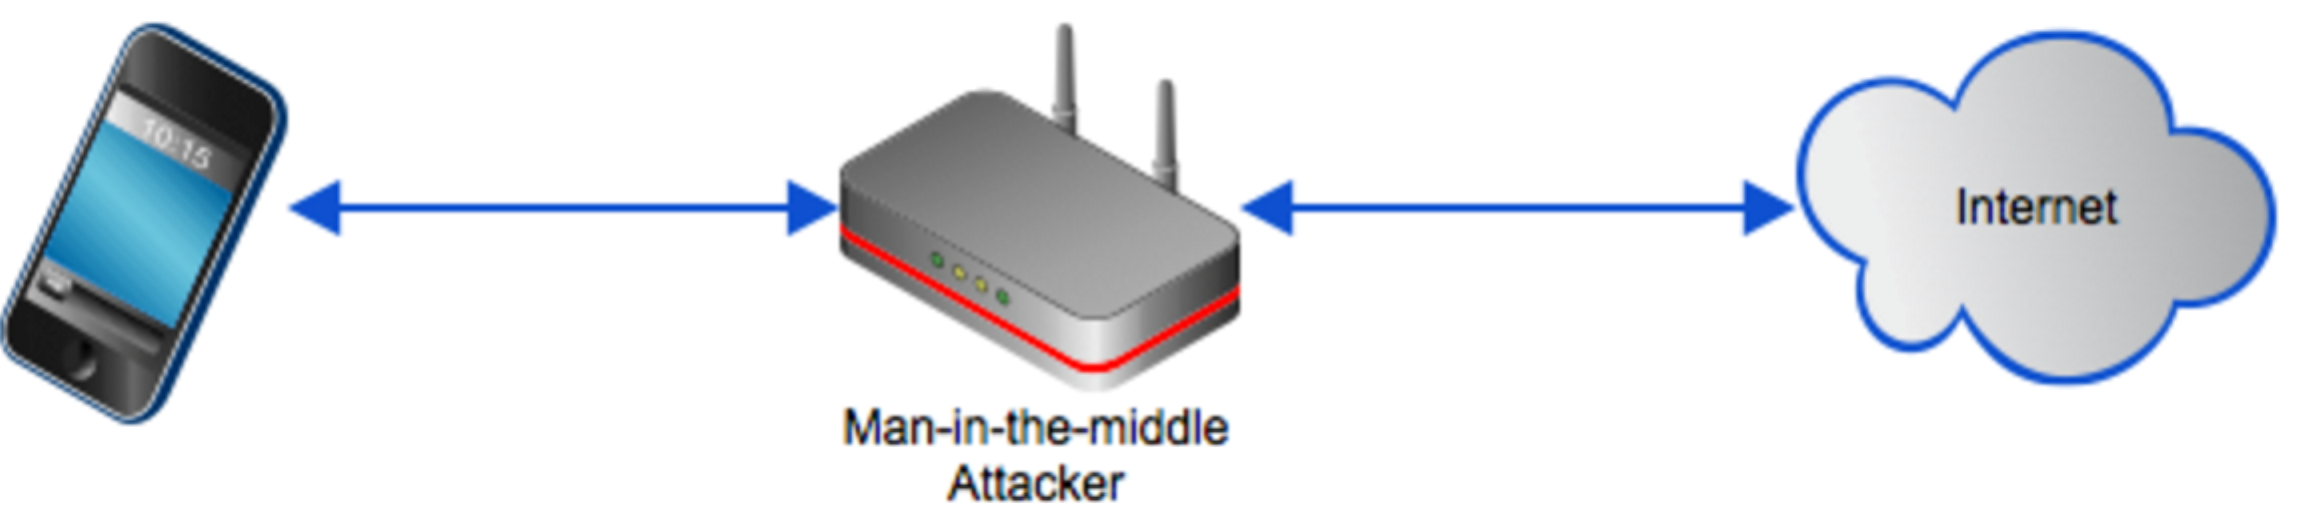
- 中間者攻撃:この攻撃ベクトルでは、第三者がデバイスとサーバー間の通信に介入し、ペイロードを傍受して改ざんします。モバイルデバイスでは、ホテルやコーヒーショップなどの公共の場所で無料Wi-Fiに接続する傾向があるため、攻撃ベクトルが増大します。
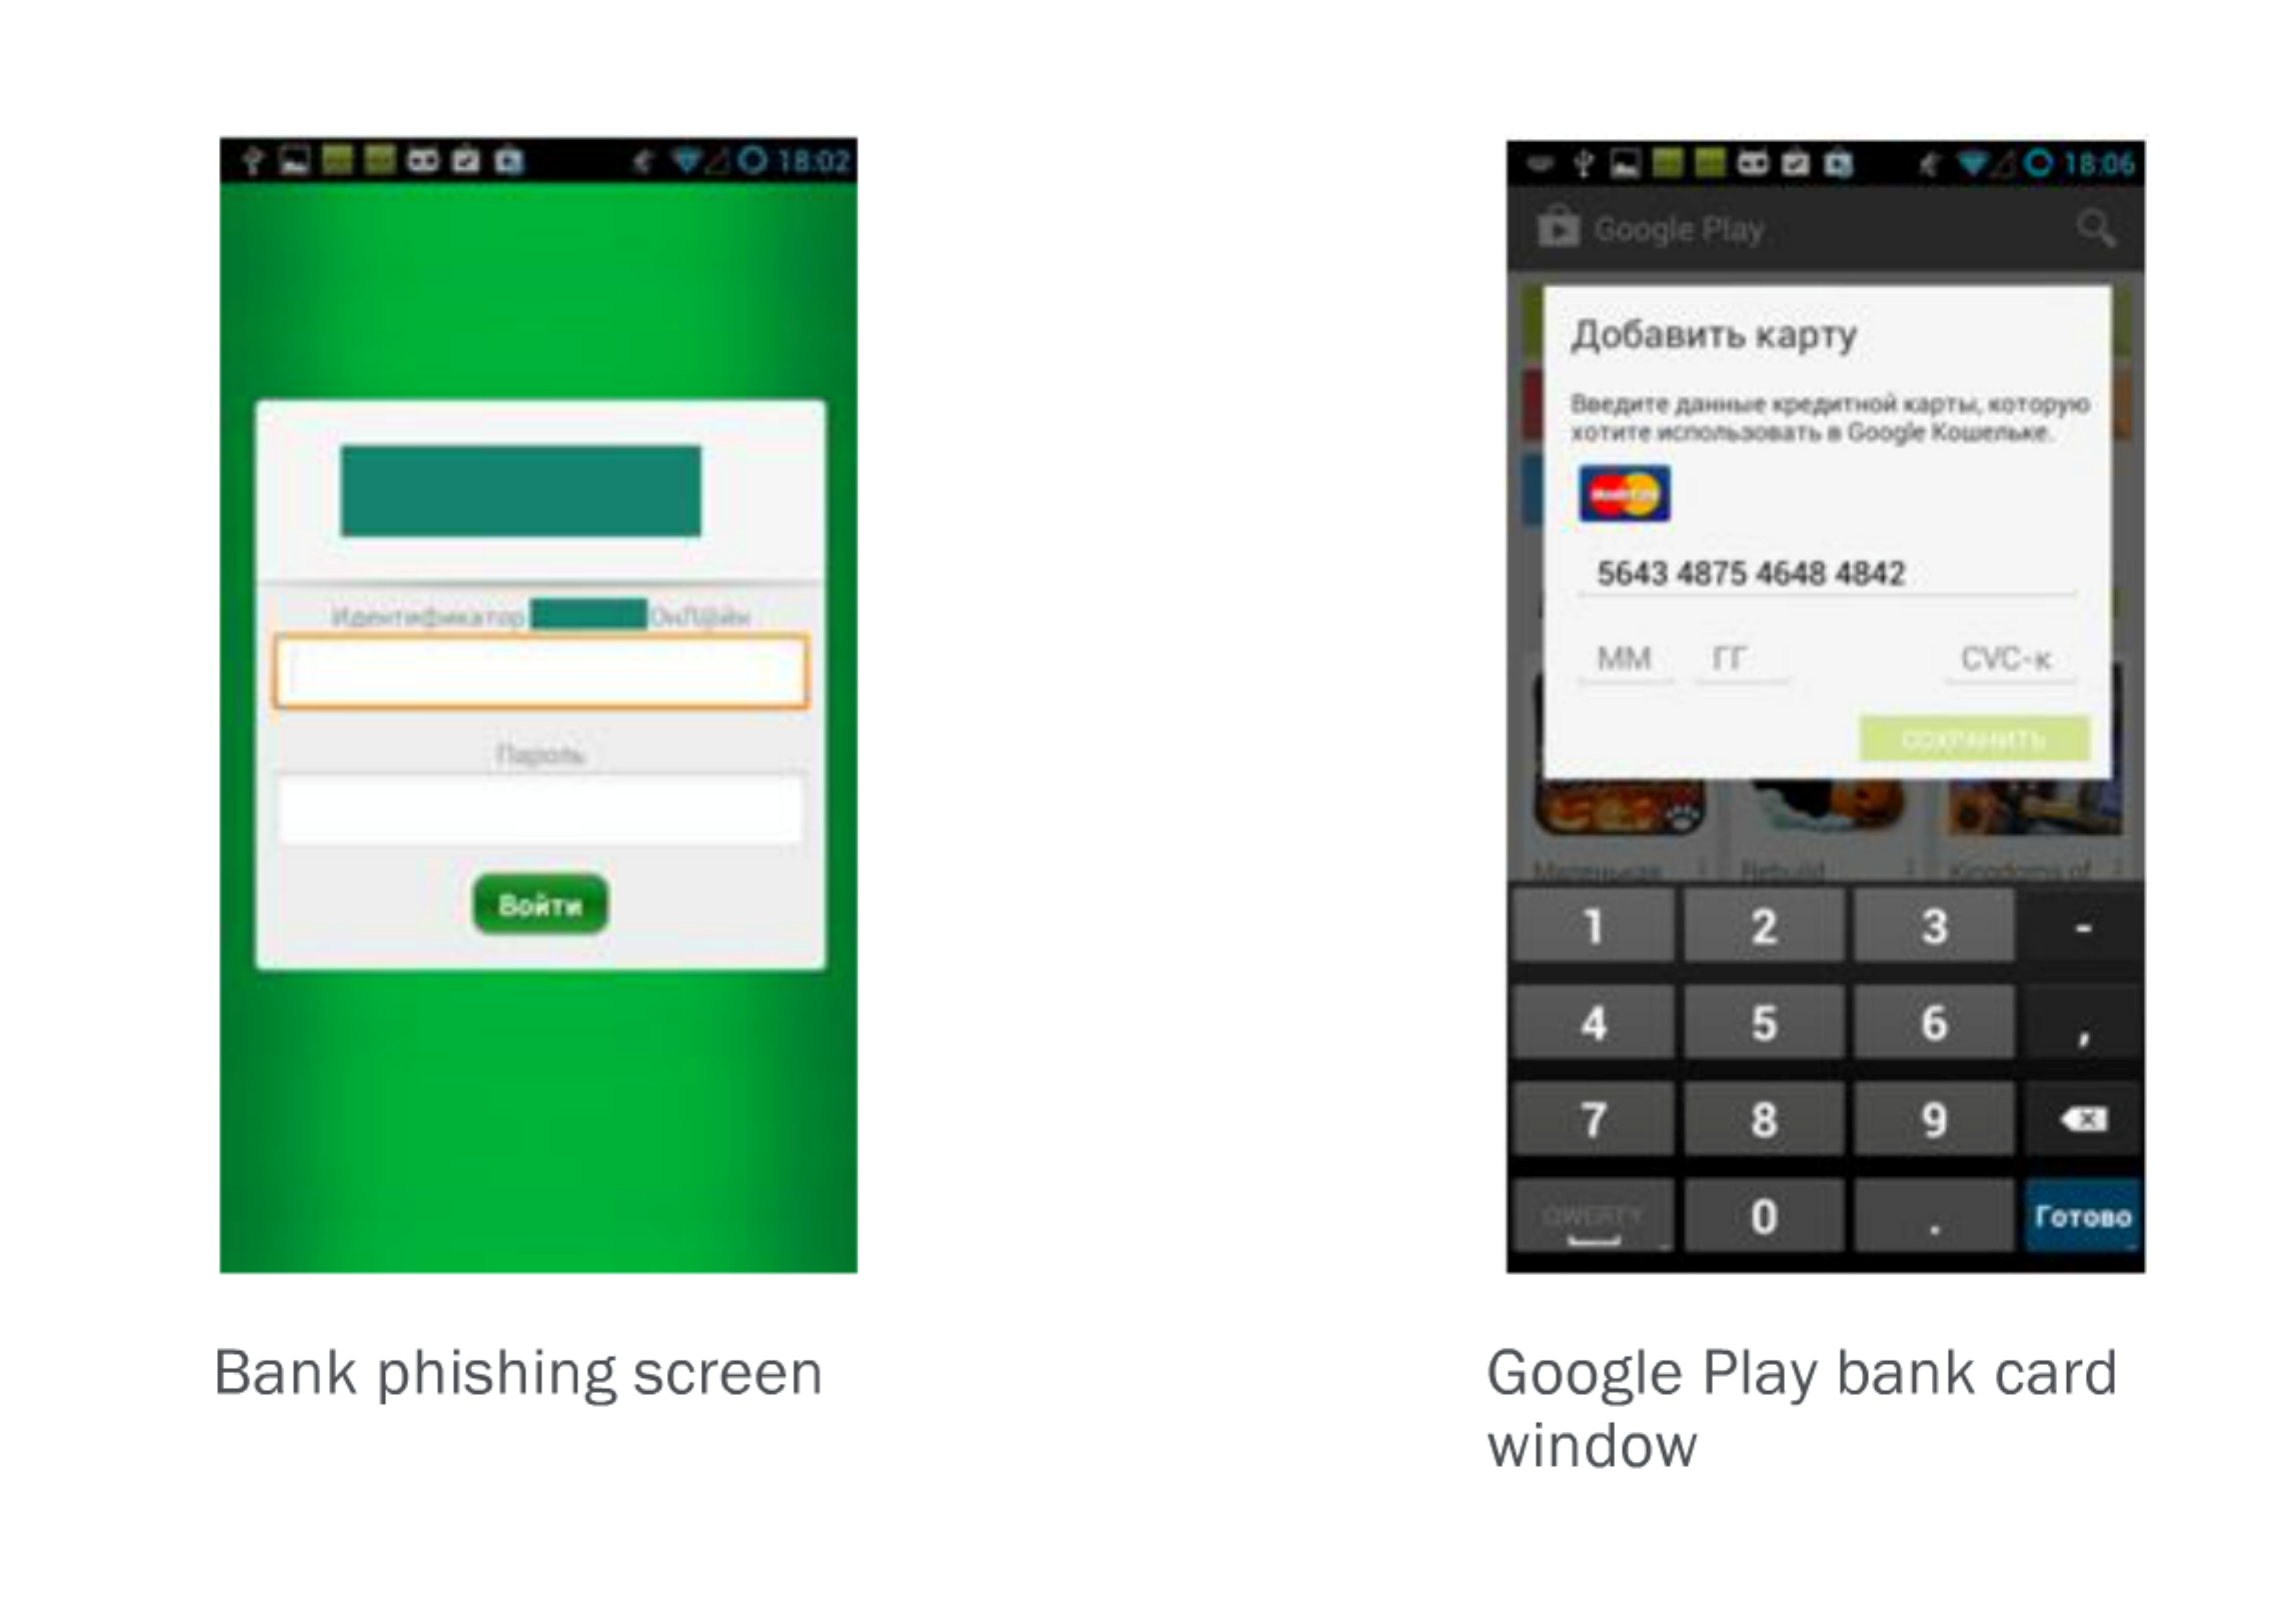
古いオペレーティングシステム:この問題は、iOSユーザーよりもAndroidユーザーに大きな影響を及ぼします。AndroidデバイスではOSのバージョンが細分化されています。一部のデバイスでは、既知の脆弱性がある古いバージョンが今も稼働している可能性があり、マルウェア攻撃の格好の標的となります。SMS窃取:現在の適応型認証技術では帯域外認証が利用されており、SMSは特に狙われやすい脆弱なポイントの1つと考えられます。Androidデバイスに感染したモバイルマルウェアは、そのデバイスに送信されたワンタイムパスワードを窃取できます。Android 4.3以前では、マルウェアがSMSを受信トレイに表示させないようにできたため、ユーザーにまったく気付かれずに攻撃を実行できました。それ以降のAndroidバージョンでは、マルウェアがSMSの受信トレイへの表示を阻止できないため、予期しないSMSによってユーザーが異変に気付く可能性があります。フォーカスの奪取:アクティビティハイジャックやモバイルフィッシングは、想定されたアクティビティの代わりに悪意のあるアクティビティが起動されるAndroidの脆弱性を悪用します。よく似た画面を表示してユーザーを欺き、認証情報をマルウェアに入力させます。この攻撃ベクトルは、金融マルウェアによって広く悪用されています。Android 5未満のバージョンがこの攻撃ベクトルの影響を受けますが、それ以降のバージョンではGoogleが緩和策を講じています。
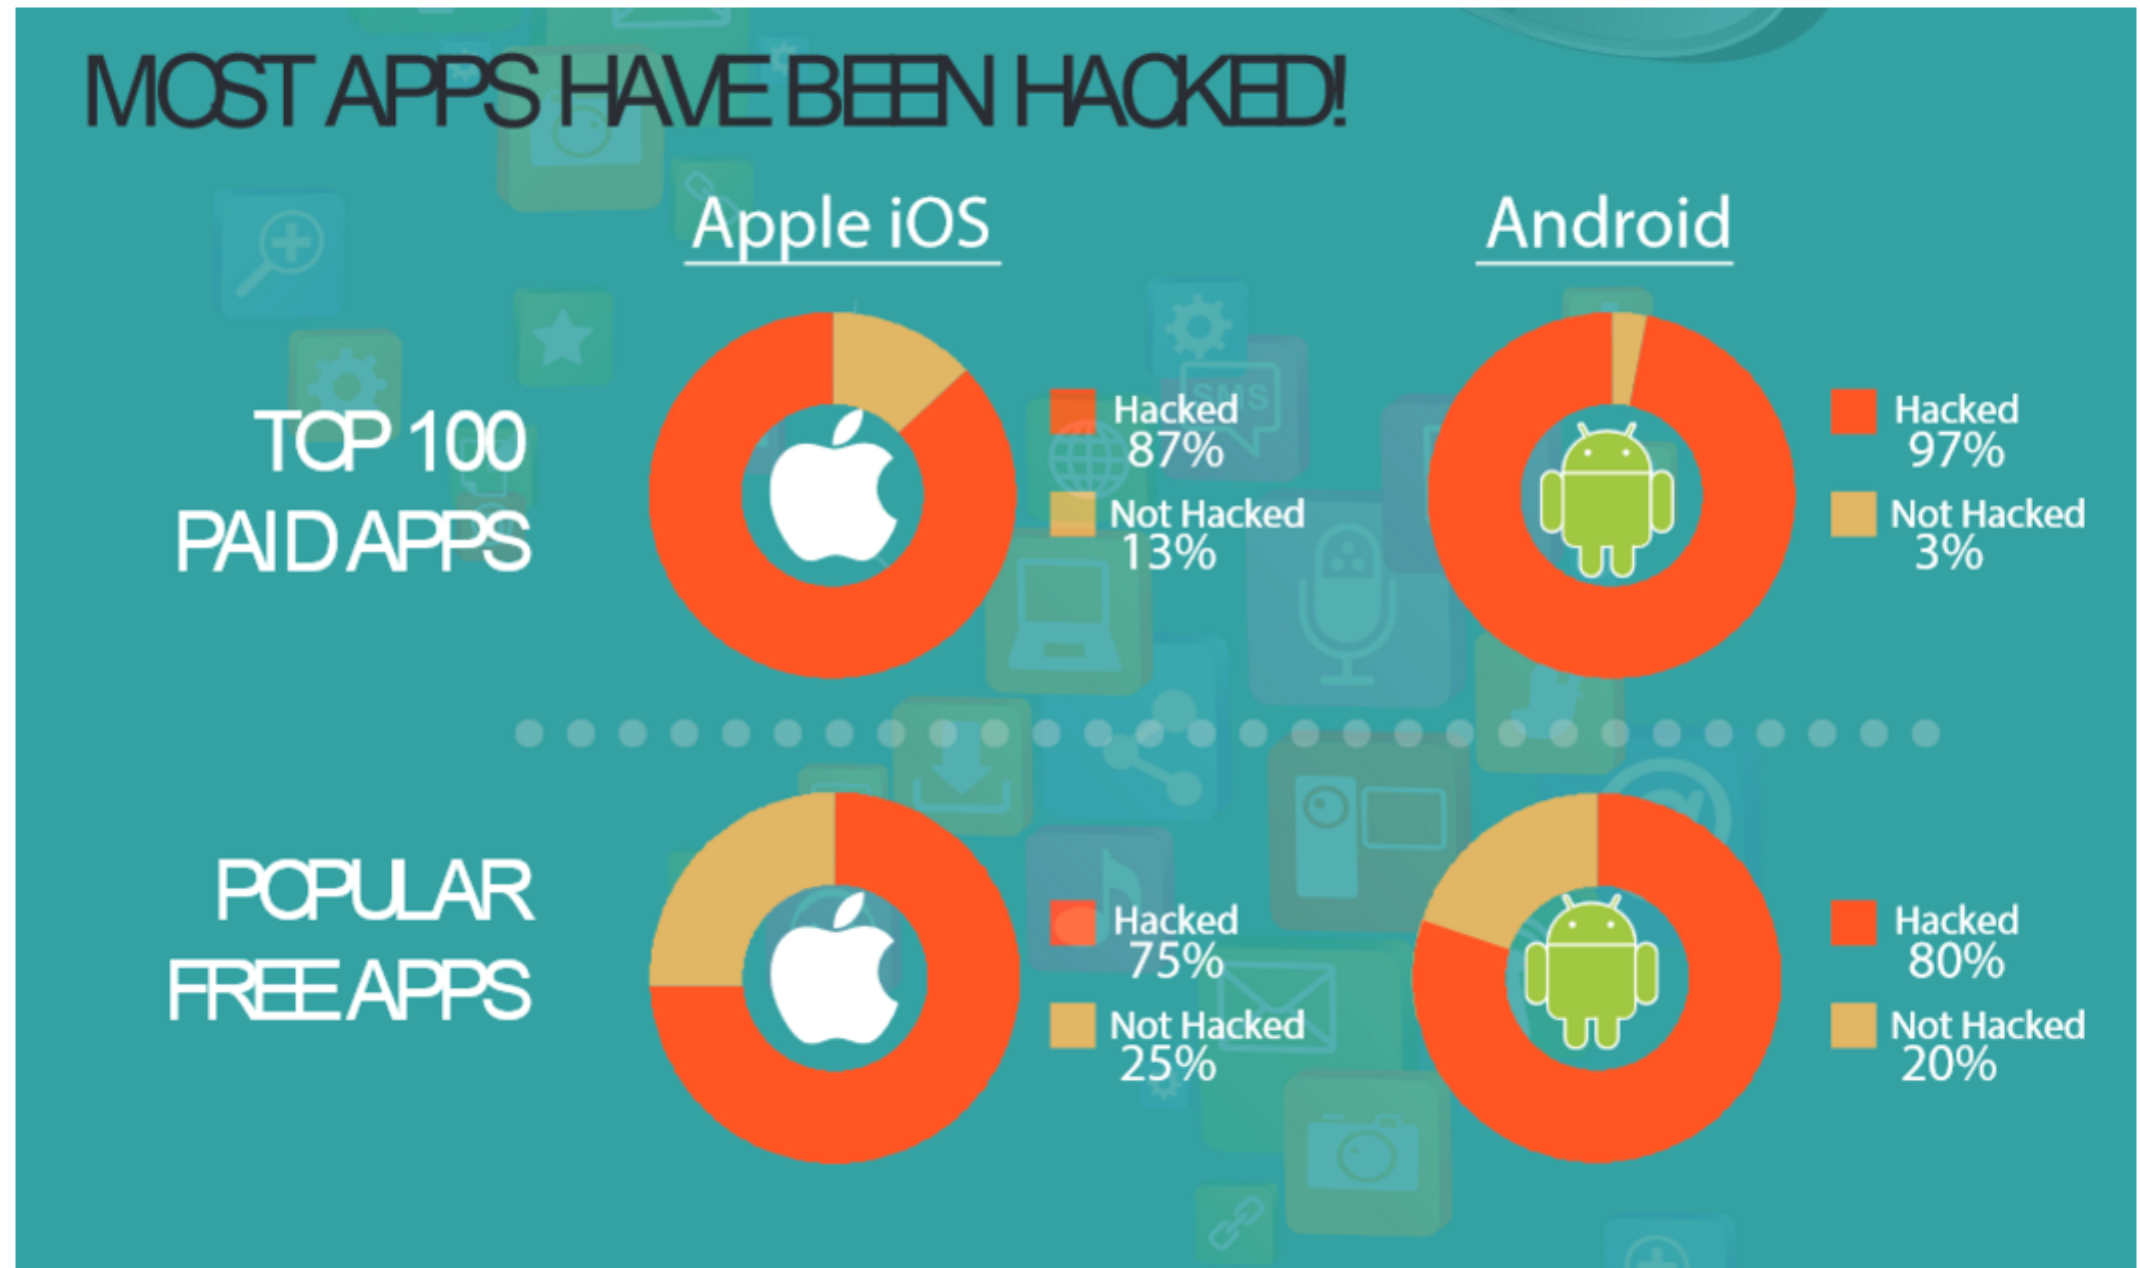
再パッケージ化されたアプリケーション:マルウェア作成者は正規のアプリケーションを入手し、悪意のあるペイロードを組み込んで再パッケージ化したうえで、スパムキャンペーンに利用します。大量配布を目的として、playstore/appstoreにアップロードする場合さえあります。Arxan Technologiesが実施した調査によると、人気のAndroidアプリの80%、iOSアプリの75%がハッキングされています:
- 非脱獄iOSを狙うマルウェア:iOSに感染し、プライベートAPIを悪用できる新たな亜種(例:YiSpecter)が検出されています。
- ほかにも多数あります……マルウェア作成者は、モバイルデバイスを侵害する新たな手法を絶えず考案しています。
F5の不正対策ソリューションがその答えです
不正行為対策は、最新のモバイルアプリケーションを対象に、予防的および検知的な緩和アプローチを組織に提供します。さまざまな手法を用いてデバイスのセキュリティ整合性を評価し、その情報をアプリケーションに提供するとともに、組織のリスクエンジンと共有することで、脅威の緩和と修復に役立てます。こうした脅威への対処に役立つ主な機能は次のとおりです。
- 証明書偽造の検知: 証明書を確認することで、中間者攻撃の防止に役立ちます。この機能は、保存されている情報と照合して証明書の有効性を確認します。
- DNSスプーフィング検出:サーバー名を名前解決し、保存されている情報と比較することで、中間者攻撃から保護します。
- 脱獄/ルート化の検出: ルート権限の有無を確認し、侵害されたデバイスを検出します。
- マルウェア検出:侵害の痕跡を確認し、動作分析を実施して、デバイスにインストールされているマルウェアを検出します。
- 未パッチ/セキュリティ保護されていないOSの検出: SDKはAndroidバージョン/iOSバージョンを判定し、その情報をアプリケーションに提供できます。
- フォーカス奪取の検出: この機能により、保護対象のアプリケーションから不正なアプリケーションがフォーカスを奪ったかどうかを検出できます。MobileSafeは、この脅威にアプリケーションが対応できるよう、ブロードキャストイベントを生成します。
- 再パッケージ化の検出:Androidアプリの場合、このソリューションは署名を確認して真正性を検証します。iOSの場合、再パッケージ化の検出ではMD5ハッシュを計算して検証します。
環境のセットアップ
既存のWebSafe環境でF5 MobileSafeを有効にすることで、このソリューションをセットアップできます。
モバイル向けプリセットを使用して、Fraud Protection Solutionプロファイルを作成または設定します:
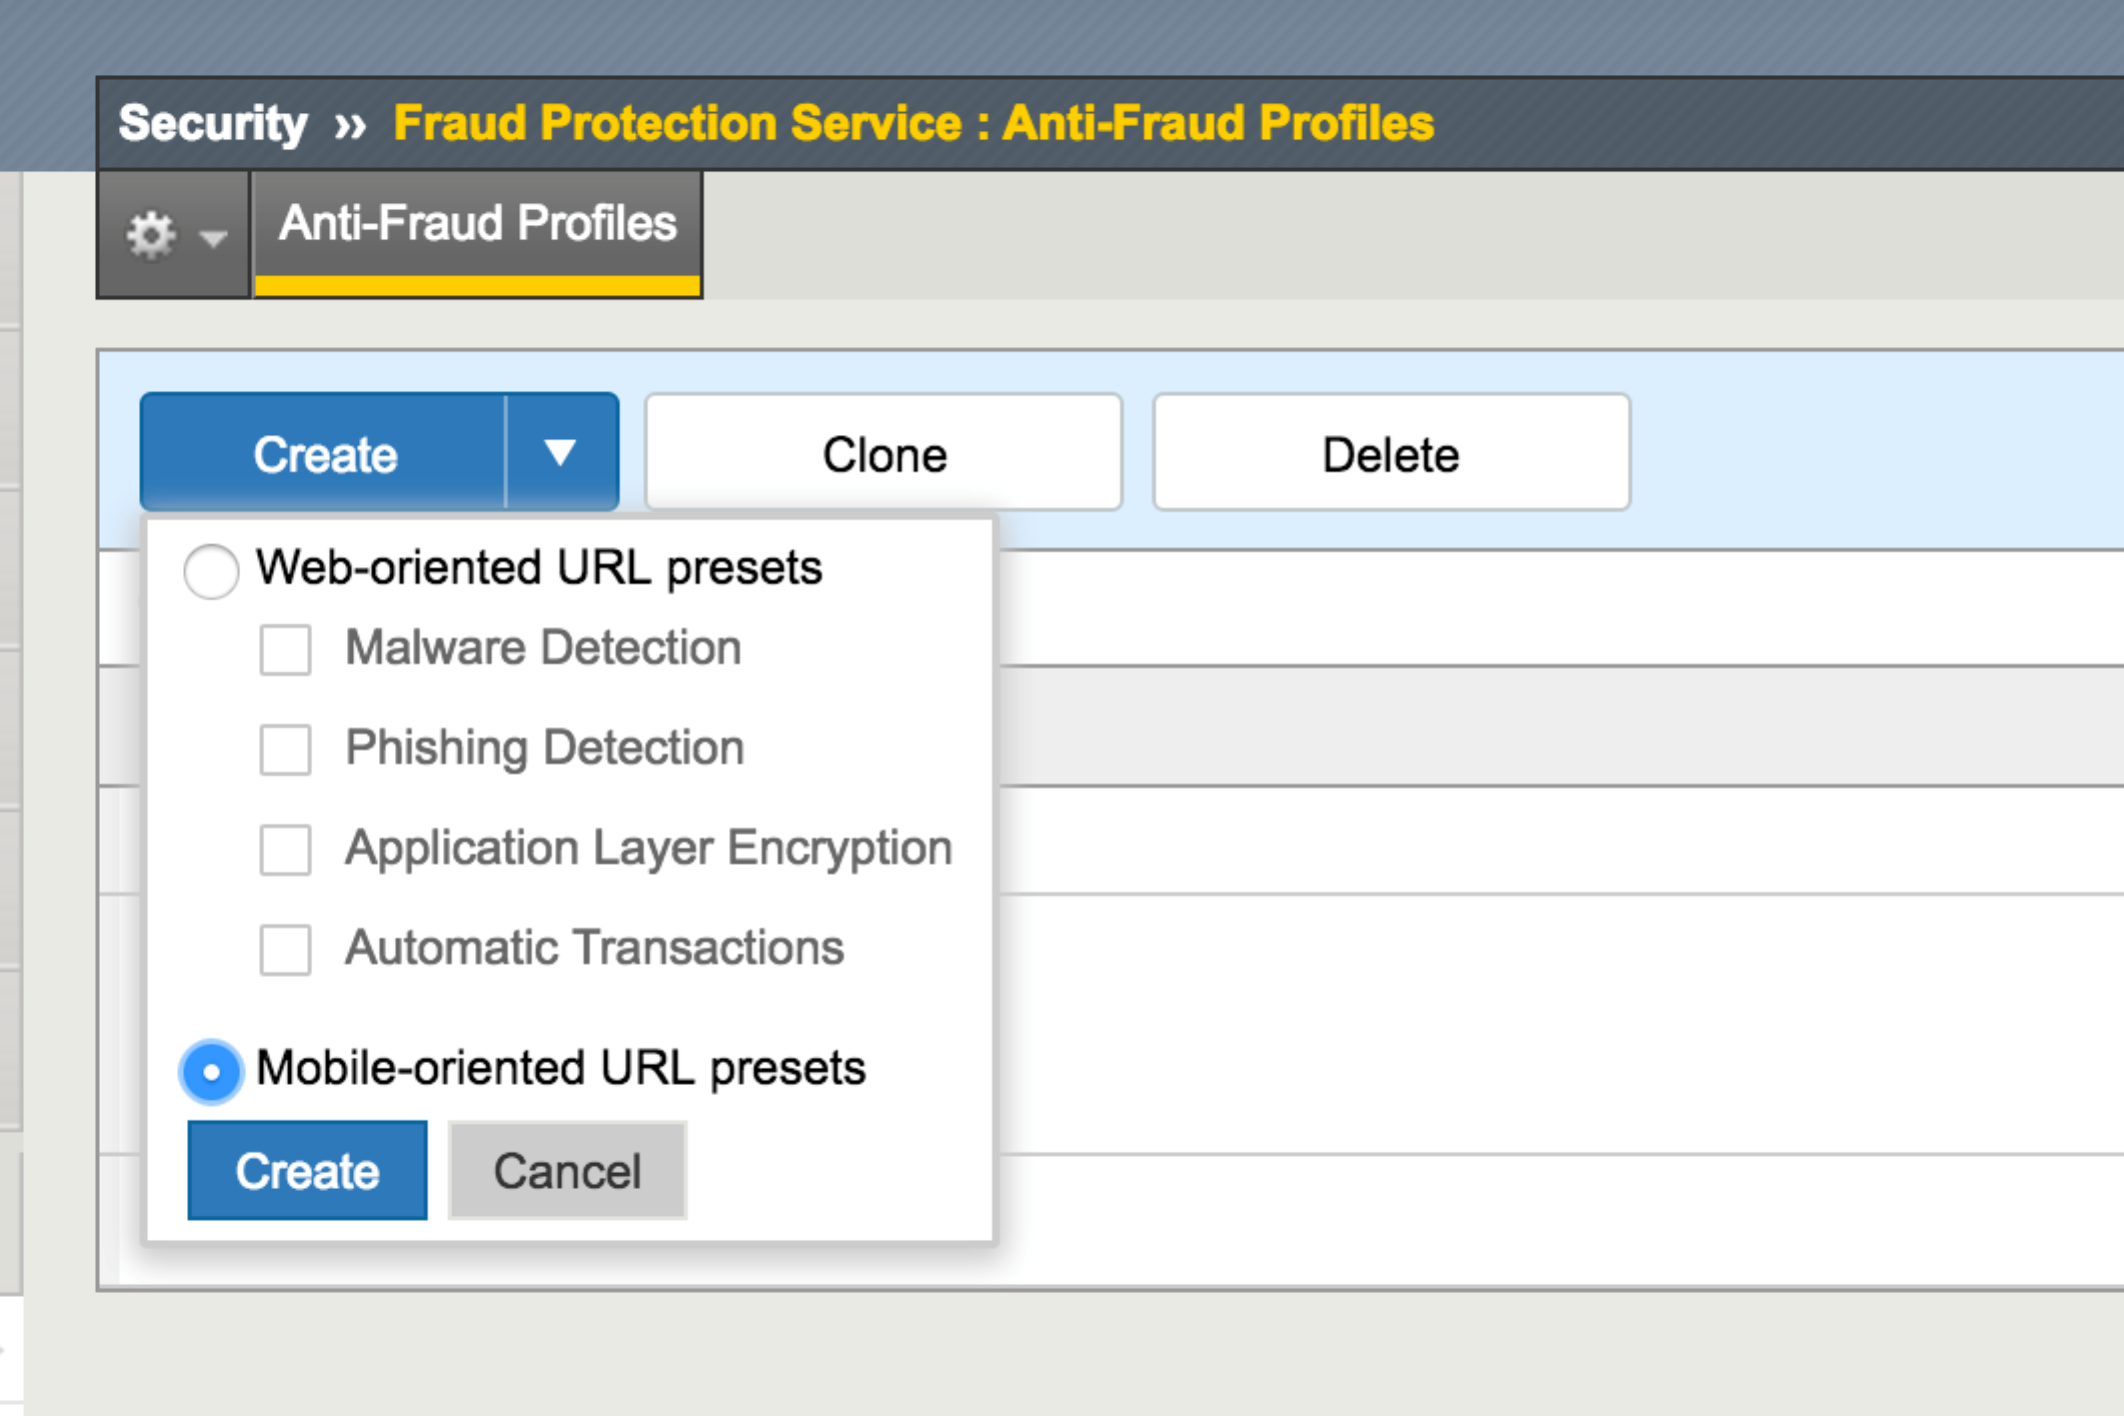
- プロファイルを作成すると、ユーザーがモバイルURLにアクセスした際に、Alert Serverでアラートを確認できるようになります。
まとめ
モバイルデバイスは、オンラインサービスへの便利で容易なアクセスをユーザーに提供し、急速に普及しています。この分野ではセキュリティに対する理解が十分でないため、ハッカーは新たな攻撃ベクトルを最大限に悪用しようとしています。F5’s Fraud Protection Solutionは、組織がモバイルエンドポイントの状況を把握できるようにし、最新の高度な脅威から保護します。
リソース
- F5 Anti-Fraud Solution:https://f5.com/products/modules/websafe
- モバイル中間者攻撃:http://www.information-age.com/technology/security/123461071/what-are-mobile-man-middle-attacks-and-how-dangerous-are-they
著者について
Shahnawaz Backerは、F5 Labsのプリンシパルセキュリティアドバイザーを務めていました。最新のアプリケーション開発、デジタルアイデンティティ、不正行為の手口に強い関心を持ち、セキュリティインテリジェンスをソリューションに組み込むことに注力するとともに、自動化されたプロアクティブな防御の重要性を強く信じています。
Shahnawaz Backerのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。