新しいテクノロジーには、つい心が躍るものです。大規模言語モデル(LLM)に初めてプロンプトを入力したとき、初めてWebブラウザを使ったとき、そして自分のデータが「クラウド」に存在するという突飛な発想に触れたときの感覚は、誰もが覚えているでしょう。しかし、新たなイノベーションが登場するたびに、誰もがそれを安全に利用できる方法を見いだす役目を担い、頭を悩ませるセキュリティ専門家のチームがいます。AIには注目を集める話題や将来の可能性が数多くあり、私たちはそれらに目を奪われがちです。しかし、AIセキュリティにおいてF5が果たす役割を明確にするにあたり、いったん立ち止まり、「セキュリティコミュニティはAIをどのように捉えているのか」と問いかけるべき時だと考えました。
F5はお客さまを何よりも重視しているため、インターネット最大のセキュリティ専門家コミュニティであるRedditのr/cybersecurityで、主要ユーザーが過去1年間(2024年7月~2025年6月)に投稿したAI関連のコメントをすべて分析しました。各コメントとユーザーを感情別に分類し、それぞれについて、明示された課題や潜在的な課題を抽出しました。
AIに対するSecOpsの評価は賛否半々
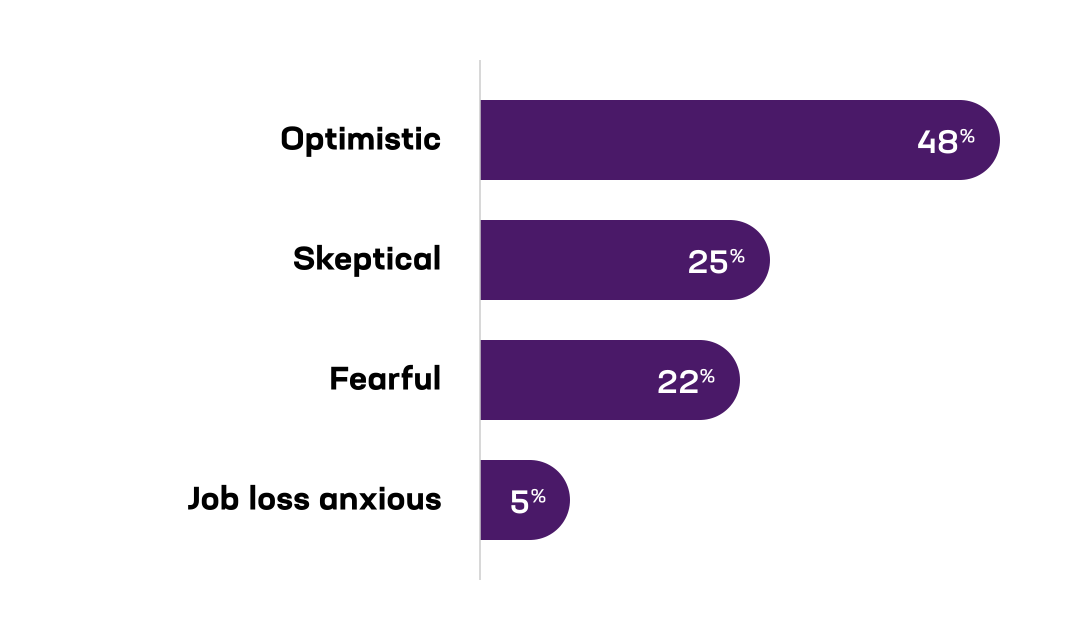
SecOps担当者のコメントの半数は、AIに対して楽観的なものでした。AI搭載ツールを自社のスタックに組み込んだり、反復作業を自動化したり、AIアシスタントを活用してアラートの優先順位を付けたりしています。
“「新たな侵入パターンを認識する精度の高さには驚かされます」「AIは今後も定着していくでしょう。補助役、支援役として活用してください」”
Redditのr/cybersecurityへのコメント
残り半数のコメントは、AIシステムのセキュリティ確保が困難であることに起因する不安と、AIは現状からそれほど進歩しないのではないかという懐疑的な見方に分かれました。
“AI=ほとんど理解できていないアプリケーション。それは、何十年にもわたってセキュリティ対策がひどく不十分だった既存のアプリケーションの上に構築されている。”
Redditのr/cybersecurityへのコメント
シャドーAIとデータセキュリティ
AIが求めるデータとサイバーセキュリティの基本原則との間にある緊張関係により、データセキュリティが議論の中心となっています。2025年当初からセキュリティ担当者にとって最大の懸念事項であり、企業がAI導入を加速するにつれて、その懸念はさらに高まっています。
“AIの有効性を支えるのはデータです。アクセスできるデータが多いほど、AIはより効果的に機能します。このモデルは、アクセス制御、ネットワークセグメンテーション、最小権限の原則によってデータへのアクセスを保護する考え方と真っ向から矛盾します。AIを大規模に導入するには、AIモデルによるデータへのアクセスを妨げる多くのセキュリティ制御を事実上取り除かなければなりません。現在、企業は、効果的なAIを選ぶのか、それともセキュリティを選ぶのかという選択を迫られています。”
Redditのr/cybersecurityへのコメント
この領域で最も顕著な課題として浮上しているのが、シャドーAI、すなわちユーザーによるAIシステムとの未承認のやり取りです。組織におけるAI導入が初期段階か成熟段階かを問わず、AIの成熟度にかかわらず生じ続ける問題です。
オブザーバビリティは機能ではなく、基盤となる要件
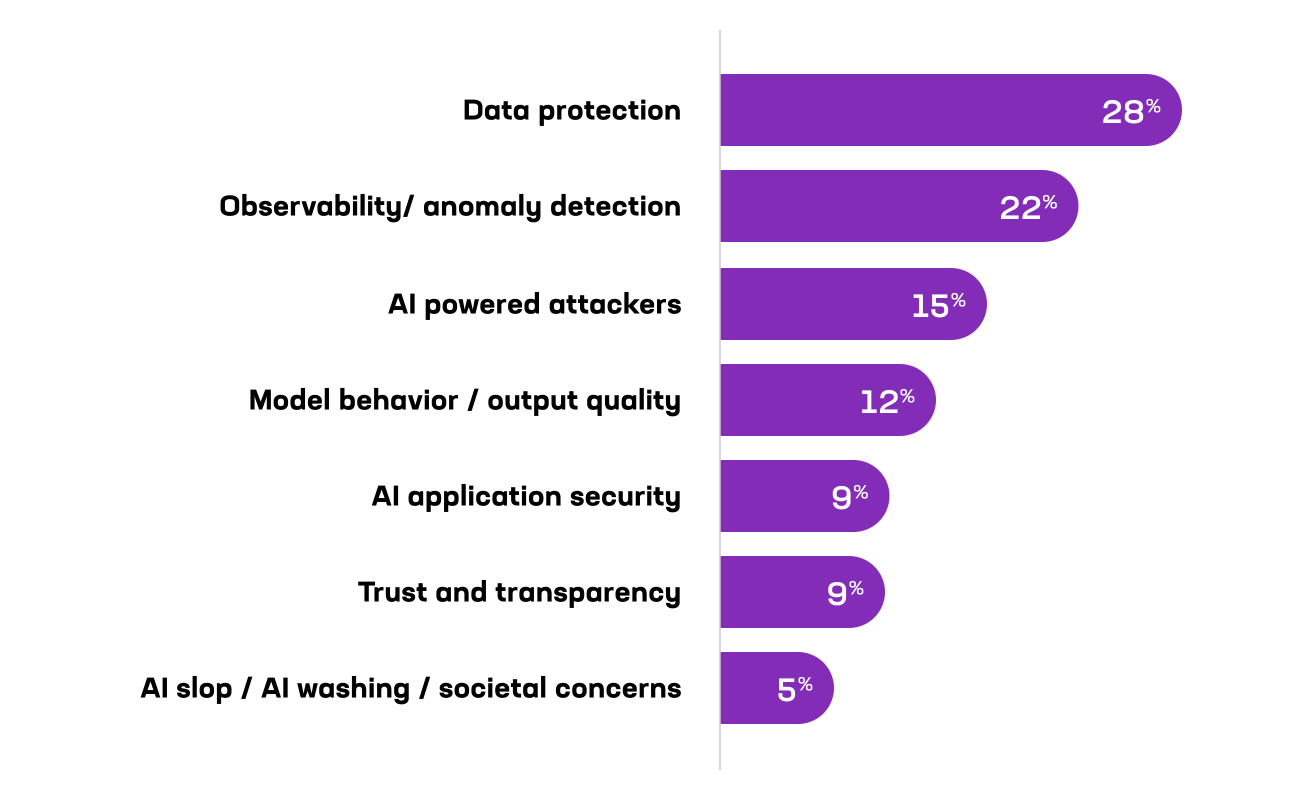
データセキュリティが議論の中心になりがちですが、SecOps全体では、オブザーバビリティと異常検知もAIに関する重要な懸念事項としてそれに続いています。ベンダーがセキュリティワークフローを支援するAIの能力を訴求する一方、実務担当者はバランスが不可欠だと指摘しています。「AIセキュリティエージェントにできることには限界があり、常に人間が関与する必要があります」。あるアナリストは、AIを活用してEDRアラートのL1トリアージを自動化し、MTTTを45分から2分未満に短縮した経験を紹介しつつ、「これを実現するには、幾重ものガードレールが欠かせませんでした」と付け加えています。求められていることは一貫しています。AIとのやり取り全体で継続的な可視性とトレーサビリティを確保し、反復作業を自動化する一方で、戦略的な判断は人間が担うことです。
攻撃者の手口は変化している
“AIについて考える最も分かりやすい方法は、攻撃者に数十人、あるいは数百人もの人員が加わり、その能力が増強される状況を想像することです……現時点では、上位5%の攻撃者が攻撃の有効性を50~300%高めていると推定します。”
Redditのr/cybersecurityへのコメント
これは理論上の脅威ではありません。攻撃の増幅要因となり、日和見的な攻撃者の能力を底上げすると同時に、高度な脅威アクターが実行できる攻撃の上限も引き上げます。実際には、こうした変化は2つの形で論じられています。1つは、AIシステムを標的とするプロンプトインジェクションやジェイルブレイク攻撃など、新たな敵対的AI手法です。もう1つは、フィッシングやディープフェイクなどのソーシャルエンジニアリング攻撃が悪意ある形で広く利用可能になることです。モデルやエージェントがより多くのツールやデータに接続されるにつれ、後者への懸念は高まる一方です。
モデルの動作にはガードレールが必要
さらに、課題の12%では、モデルの挙動と出力品質がセキュリティリスクとして挙げられました。主な懸念事項には、ハルシネーション、精度不足、有害な出力が含まれますが、なかでも最大の懸念は権限昇格です。これは、AIが権限のないデータにアクセスしたり、許可されていないタスクを実行したりすることを指します。こうした状況を受け、SecOpsは、ビジネスリスクに応じたコンテンツモデレーション、ポリシーとの整合、モデルとエージェントに対する明確な権限設定といった、実用的なガードレールを求めています。
SecOpsがAIセキュリティに求めるもの
行間から、時には明記された内容からも読み取れるように、セキュリティチームはベンダーに対して、より高い基準を満たすことを期待しています。
- データセキュリティを最優先:データ損失防止(DLP)によるAIポリシーの適用と、最小権限の原則に基づくアクセス制御。
- 「AIウォッシング」は不要:誇大な売り文句ではなく、より多くの根拠を示してセキュリティとコンプライアンスの機能を実証します。
- オブザーバビリティを監査対応かつ実用的に: 既存のSIEM/SOARワークフローとの統合をシンプルかつ効果的にし、すべてのインタラクションに可視性を組み込みます。
- ヒューマン・イン・ザ・ループに対応する柔軟性:スピードだけでなく、影響度を優先できるように設計します。
- 敵対的攻撃へのレジリエンス:AIの攻撃対象領域は絶えず変化しているため、新たな脅威の出現に合わせてソリューションも進化する必要があります。
- ポリシー管理を簡素化。手作業の負担を増やすことなく、全社的なポリシーや規制フレームワークに準拠できます。
その声に応えます
データ保護を優先し、新たに出現する敵対的脅威に合わせてセキュリティを適応させ、あらゆるやり取りの基盤にオブザーバビリティを据え、責任あるAIガバナンスを念頭に置いて設計します。今後も、実環境でのテストから得た知見を共有し、セキュリティチームが実務に活用できる実践的なガイダンスを公開するとともに、リスクを低減する方法について透明性を重視していきます。
前述のRedditのコメントにあった、安全なAI「または」効果的なAIという表現を振り返ると、この「または」を「かつ」に変えられる日を楽しみにしています。
その声を受け止め、私たちはこう応えます。
著者について
関連するブログ記事

マルチモデルAIのセキュリティ戦略:今すぐ実行すべき2つのステップ
エージェント型AIが急速に拡大する中、マルチモデルAIの可視性とサイバーセキュリティを向上させるために、企業が今すぐ実行できる主な対策をご紹介します。

セキュリティリーダーシップを再構築する3つの力:分散AI推論、脅威の進化、ハイブリッドマルチクラウド
セキュリティ環境を急速に変化させている最新のAIトレンドをご覧ください。

F5レポート2026:AI推論の本格化で、すでに複雑なIT環境がさらに複雑に
F5が新たに発表した調査によると、企業の大半がAI推論を社内で行うようになっており、現在、1社あたり平均7つのAIモデルを使用しています。

SecOpsはAIをどう捉えているのか?パート2:データ保護
F5は、AIに対する考えについてRedditに投稿されたセキュリティ専門家の意見を包括的に分析しました。

IL5/6だけでは守れない:プロンプトインジェクションが読み取り専用LLMを脅かす
LLMが米国国防総省のIL5/IL6環境に統合される中、F5のソリューションがデータを保護し、インジェクション攻撃を防止して、ゼロトラストモデルを強化する仕組みをご紹介します。