AIはさまざまな感情を呼び起こします。NFTや3Dテレビと同じように、数ある一過性の流行の1つにすぎず、やがて廃れると考える人もいます。一方で、自我に目覚めた悪意あるAGIの支配に備えて、地下シェルターを建設する人もいます。こうした誇張が飛び交う中でも、確実に言えることが1つあります。それは、AIが膨大なデータとつながっているという事実です。
AIをめぐっては、評論家たちを熱狂させたり、恐れさせたり、懐疑的にさせたりするような話題があふれています。しかしF5が関心を寄せているのは、日々現場で働く実務担当者がAIをどう捉えているかです。現在直面している課題や懸念の実態を把握するため、インターネット最大のセキュリティ専門家コミュニティであるRedditの「r/cybersecurity」を対象に、包括的な感情分析を実施しました。この調査に関するShawn Wormkeのブログ第1部「SecOpsはAIをどう捉えているか」では、調査結果の全体像をまとめています。引用はすべて、2024年7月から2025年6月までにセキュリティ実務担当者が投稿したコメントから直接抜粋したものです。ここでは、この1年でAIに関する最大の懸念となったデータセキュリティについて、さらに詳しく掘り下げます。
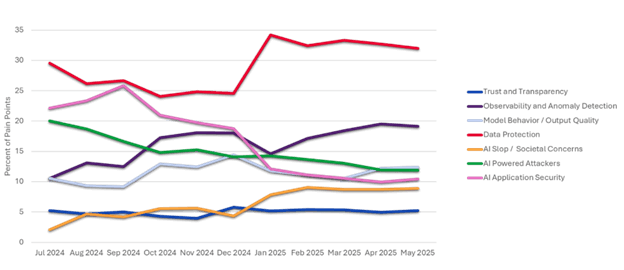
機密情報の開示、シャドーAI、コンプライアンスへの懸念が顕在化
多くの人は、悪意ある攻撃者がAIを利用して巧妙なソーシャルエンジニアリング攻撃を実行し、大量のインテリジェントボットを放つというAI脅威の状況を思い描いています。こうした脅威は現実に存在しますが、セキュリティ担当者が示す実態は、それよりもはるかに無防備な行動に起因し、同様に有害で、さらに広範に及ぶものです。そのため、SecOpsでは、悪意あるAI利用よりも社内でのAIの不適切な利用に関する懸念が2.3倍多く見られました。
“「高性能AIの時代に、AIに不安を感じる人もいるかもしれません。しかし、私が懸念しているのは、敵対者がAIを使って驚くほど巧妙なことをすることではなく、顧客や同僚がAIを使って信じられないほど愚かなことをすることだけです」—Redditのr/cybersecurityへのコメント”
これは、最初の問題である機密情報の開示の核心を突いています。ある実務担当者は、「現実を直視しましょう。誰もが職場でLLMを使い、プロンプトにさまざまな機密情報を入力しています」と端的に表現しています。モデルのコンテキストウィンドウが拡大し、検索拡張生成(RAG)で利用できるファイル形式が増えるにつれ、従業員は、十分な情報に基づく出力を最も早く得るには、LLMが必要とする可能性のある情報をすべて与えればよいと考えるようになりました。これは、ゼロトラストの重要な柱である最小権限の原則に真っ向から反します。端的に言えば、「セキュリティと機能の間には常に緊張関係がある」のです。
従来のポリシー適用戦略は機能していない
多くの組織がAIのセキュリティを確保するために講じる合理的な対策は、適正利用ポリシー(AUP)の策定です。さまざまな戦略がありますが、従来の抑止策や制限手法だけでは不十分だという点では見解が一致しています。
“「どのようなテクノロジーであれ、使用を禁止すると逆効果になり、管理の及ばないところで使われるだけのように思えます……単に『これは使用禁止です』と言っても、使用を止めることはできません……違反が発覚し、組織の人事部門がその人を解雇できる段階になった頃には、すでに組織のデータが本人の選んだAIで使用されているでしょう」—Redditのr/cybersecurityへのコメント”
あるユーザーが指摘するように、Webアプリケーションファイアウォール(WAF)やDNSフィルタリングといった従来のツールでは、避けられない事態を先延ばしにするだけです。「ブロックすれば、実質的にデータをこうした無料サービスへ追いやることになります。ブラックリストで対処する限り、いつまでもモグラたたきが続きます」。これは、過去1年間で特に盛んに議論されてきた課題の1つである「シャドーAI」につながります。新しいモデルは毎日のようにリリースされ、そのモデルのラッパーは毎時間のようにバイブコーディングで作られています。ユーザーは、自らの職務上の優先事項を遂行するうえで妨げになると考えるポリシーを、常に何らかの方法で回避しようとします。
シャドーAIと機密データの開示という2大懸念が重なることで、セキュリティチームにとって最悪の環境、すなわち可視性がまったくないまま情報が広範に露出する状況が生じます。ユーザーは読む時間を短縮するために一般的なLLMを利用し、その過程で機密文書をアップロードしてしまう可能性があります。しかし、シャドーAIソリューションがあれば、SecOpsチームはそうしたやり取りを把握し、複数のリスク軽減策を講じることができます。たとえば、以後のやり取りで該当ユーザーを重点的に監視したり、行動が改善されるまで重要なリソースへのアクセスを制限したりできます。シャドーAIソリューションがなければ、ファイアウォールやDNSブロッキングなどの従来の対策では、ユーザーが同じ基盤モデルの無名なラッパーへ移るだけであり、リスクのある行動の形態、手法、発生場所を把握しにくくなります。
あらゆる情報漏えいリスクが行き着く先はコンプライアンス
既存の業界固有の規制に加え、EU AI ActやGeneral Data Protection Regulation(GDPR)などのコンプライアンス基準が厳格化する中、適切なAIデータガバナンスを確立していない組織は、制裁金、法的責任、社会的信頼の低下といったリスクに直面します。
“「堅牢な監査ログがないツールや、ユーザーデータの共有を制限できないツールも要注意です。SOC2やGDPRに準拠していないものを一律に禁止している組織もあります。多くの場合、最終的にはどこまでリスクを許容できるかにかかっています。機密情報を確実に管理できないなら、採用対象外です」—Redditのr/cybersecurityへのコメント”
セキュリティの専門家はこれまで、熱狂や競合と同等の水準を求める動きが、セキュリティへの配慮を上回るテクノロジーを幾度も目にしてきました。クラウドコンピューティングも、現在のAIと同じような道をたどりました。急速な導入と刺激的な新たな可能性への期待に続き、設定ミスの蔓延、過剰なアクセス権限、責任共有モデルの機能不全が生じたのです。聞き覚えはありませんか。大きな違いは、クラウドでは全体的なリスクの増大に関与し得る当事者がはるかに少なかったことです。AIセキュリティという新たな領域では、当面の焦点が、主な要因と見なされてきたクラウドアーキテクトやエンジニアから、モデル自体を含め、機密データにアクセスできるあらゆる人や主体へと広がっています。
“「セキュリティとコンプライアンスに投資しているAI企業と、顧客がそのテクノロジーに夢中になり、そうした手順を省いてくれることを期待しているAI企業との間には、依然としてかなり明確な隔たりがあります」—Redditのr/cybersecurityへのコメント”
実務担当者は課題を理解している
何らかのリスクをもたらさなかったテクノロジーは、これまで一つもありません。また、世界中が一斉に「リスクが高すぎるので、今すぐ全員でやめよう」と判断したテクノロジーもありません。セキュリティの実務担当者は、重要かつ困難な道のりが待ち受けていることを理解しています。
“「サイバーセキュリティで重要なのはリスクであり、安全か安全でないかという二者択一ではありません。生成AIには多くのリスクがあります……だからといって、GenAIは危険すぎて絶対に手を出すべきではない、ということなのでしょうか。私はそうは思いません。重要なのは、企業の目標とリスク許容度を踏まえ、ビジネス上のメリットとリスクを比較検討することです」—Redditのr/cybersecurityへのコメント”
AIとデータのやり取りに効果的なガードレールと継続的な可観測性を確保することは容易ではありませんが、AIの導入が現在のペースで進み続けるのであれば、不可欠な要件です。
F5は、こうした課題への対応に向けてすでに重要な取り組みを進めており、今後もSecOpsの現場の声を反映して優先事項を定めていきます。詳しくはこちらをご覧ください。
著者について

関連するブログ記事

マルチモデルAIのセキュリティ戦略:今すぐ実行すべき2つのステップ
エージェント型AIが急速に拡大する中、マルチモデルAIの可視性とサイバーセキュリティを向上させるために、企業が今すぐ実行できる主な対策をご紹介します。

セキュリティリーダーシップを再構築する3つの力:分散AI推論、脅威の進化、ハイブリッドマルチクラウド
セキュリティ環境を急速に変化させている最新のAIトレンドをご覧ください。

F5レポート2026:AI推論の本格化で、すでに複雑なIT環境がさらに複雑に
F5が新たに発表した調査によると、企業の大半がAI推論を社内で行うようになっており、現在、1社あたり平均7つのAIモデルを使用しています。

SecOpsはAIをどう捉えているのか?パート2:データ保護
F5は、AIに対する考えについてRedditに投稿されたセキュリティ専門家の意見を包括的に分析しました。

IL5/6だけでは守れない:プロンプトインジェクションが読み取り専用LLMを脅かす
LLMが米国国防総省のIL5/IL6環境に統合される中、F5のソリューションがデータを保護し、インジェクション攻撃を防止して、ゼロトラストモデルを強化する仕組みをご紹介します。