見出しだけを見れば、生成AIといえばOpenAI一択のように思えます。AIに関するあらゆる会話で、今回も含めて必ずと言ってよいほど名前が挙がります。しかし、生成AIのサービスもモデルも、OpenAIだけではありません。
実際、企業における生成AIの導入状況は、報道から受ける印象ほど一様ではありません。
F5の最新調査では、組織が平均して3種類近くの異なるモデルを運用していることが明らかになりました。こうした選択は、ユースケースに応じて行われていると考えられます。
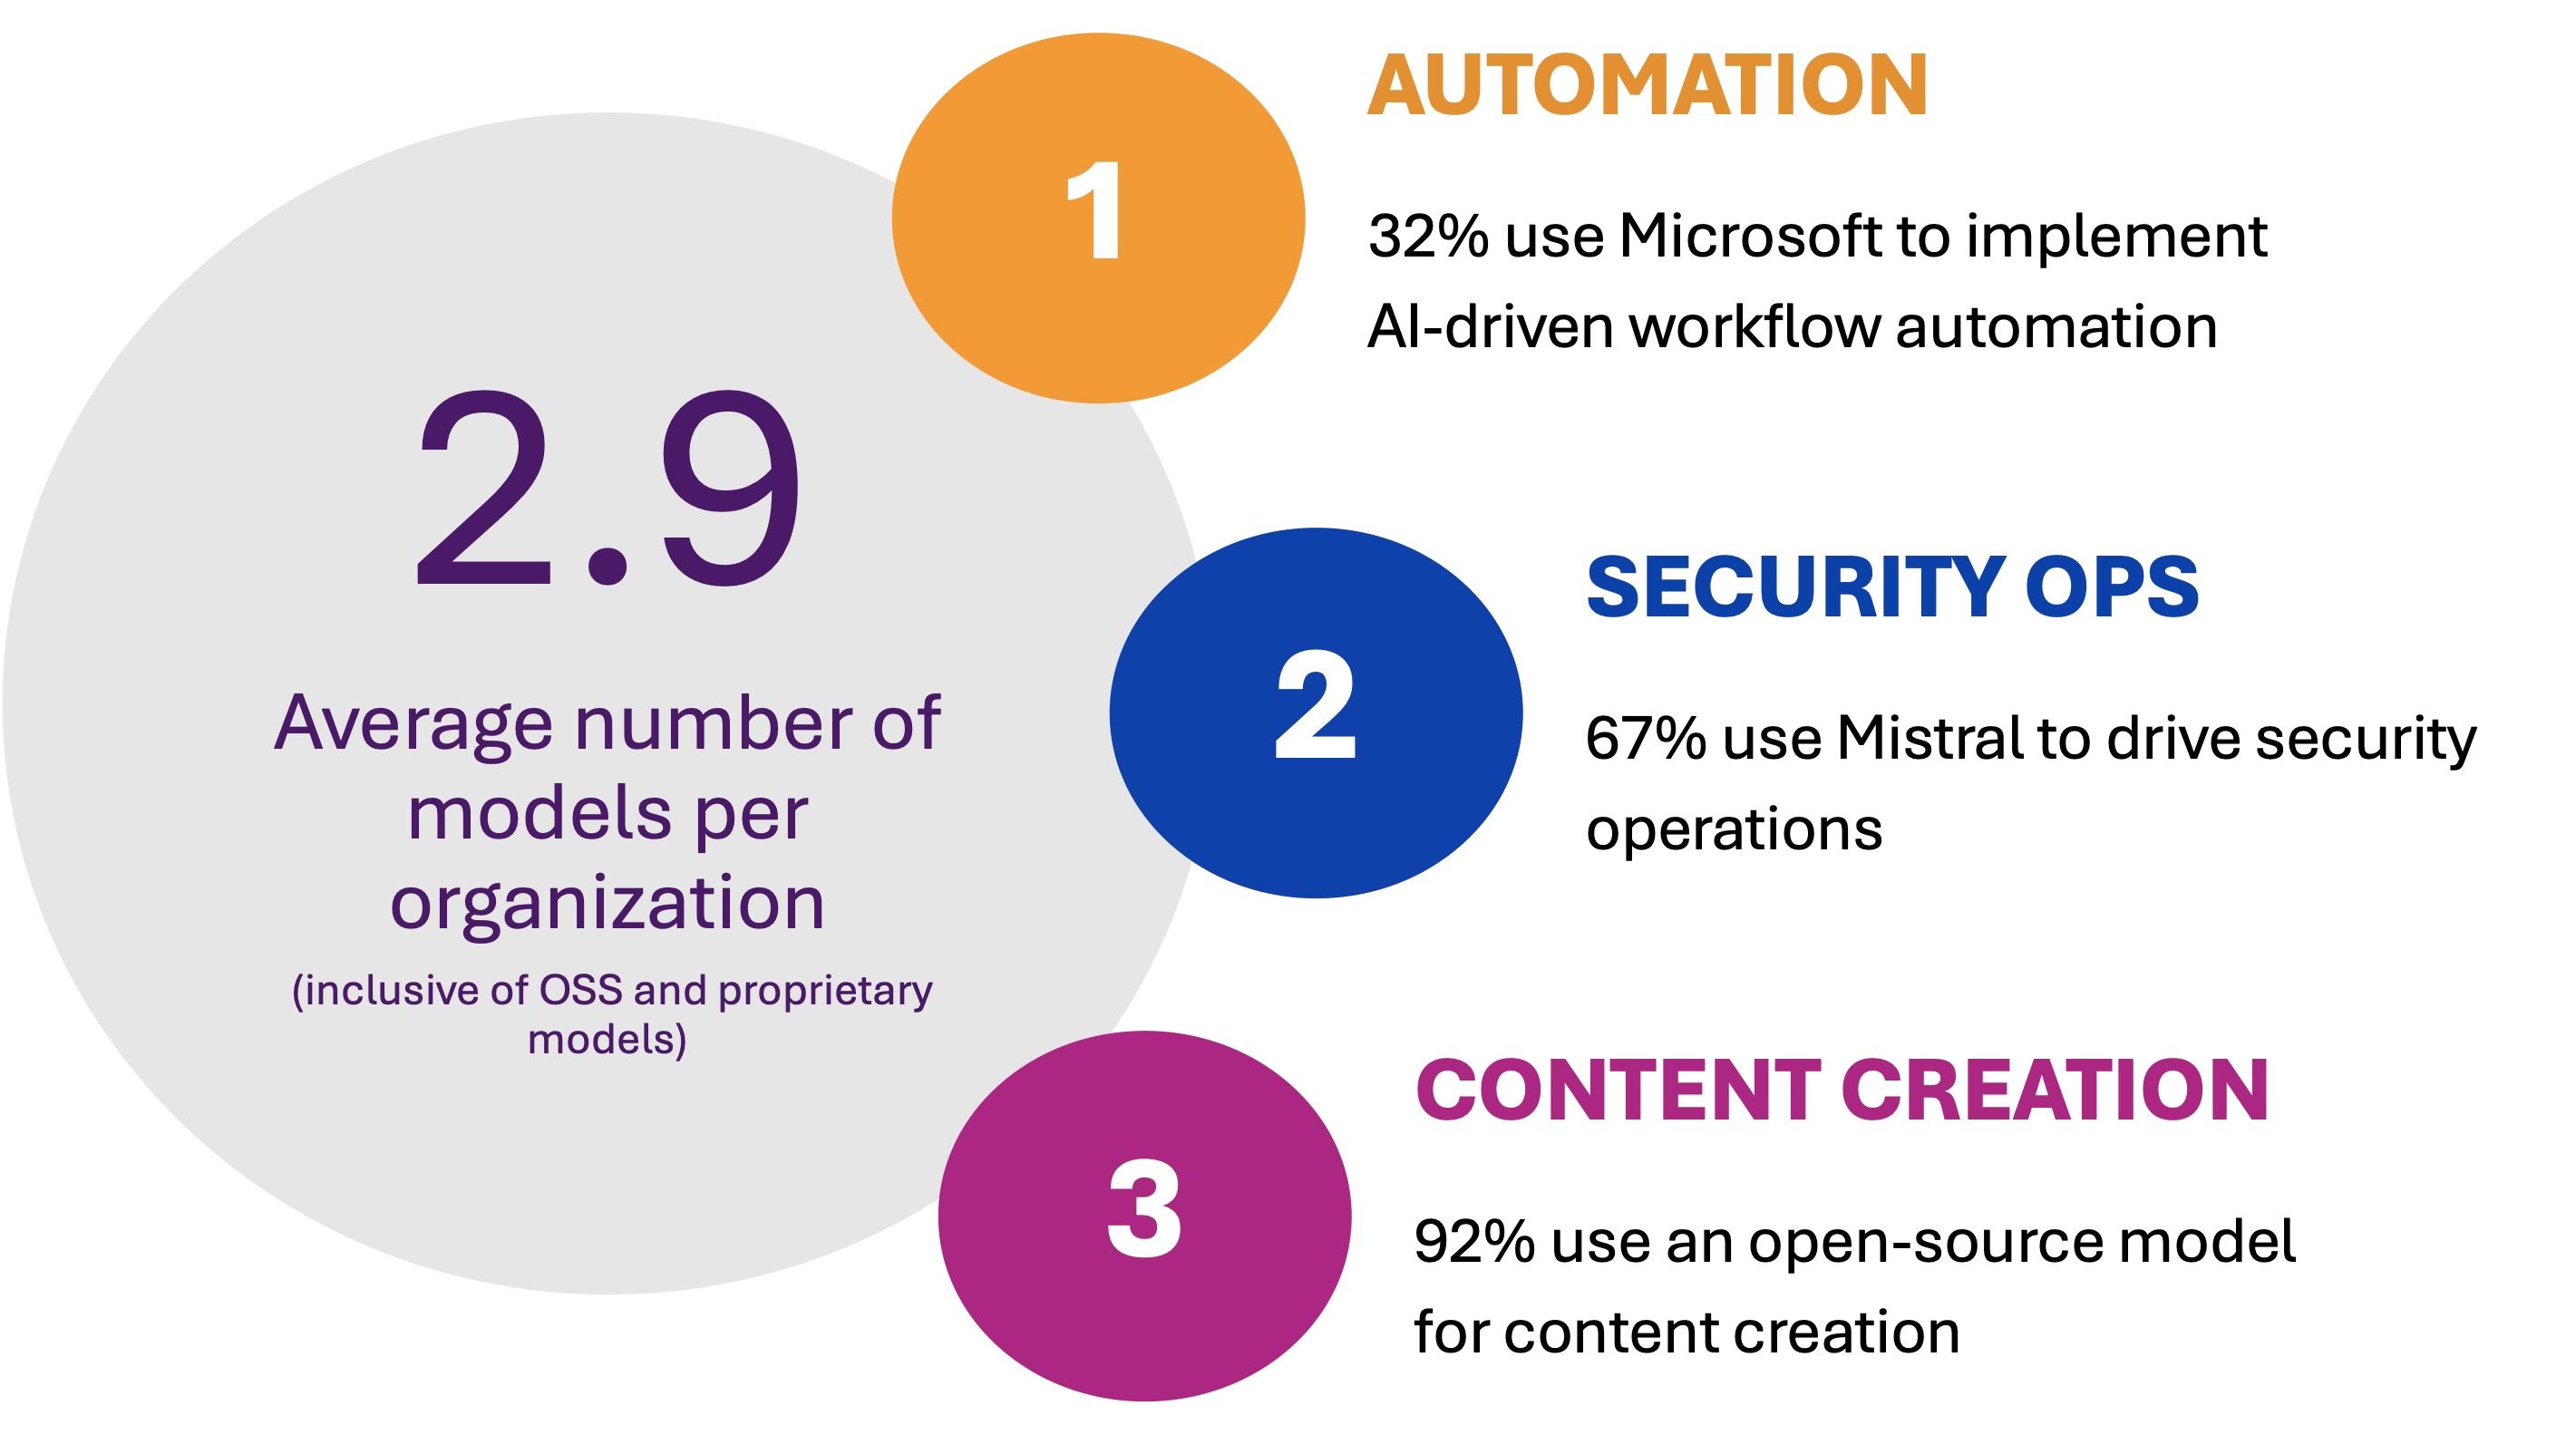
たとえば、セキュリティ運用のユースケースが、プロセスや企業の機密データを外部にさらす懸念なく非公開でトレーニングできるオープンソースモデルに向かうのは、当然と言えます。モデルとの機密データの共有が必要になることの多いコンテンツ作成についても同様です。また、多くの組織がオンプレミスとAzureの両方でMicrosoftソリューションと密接に連携しているため、ワークフロー自動化のユースケースでMicrosoftのホステッドサービスが検討されるのも不思議ではありません。
増え続ける企業向け生成AIユースケースの技術要件とビジネス要件を、単一のモデルですべて満たすことはできません。
モデルの選択肢によって導入パターンが異なるため、アプリケーションのデリバリーやセキュリティ、運用全般にいくつかの課題が生じます。
新たなAI導入パターン
基本的なデプロイパターンとして、3つの形態が登場しています。主な違いは、推論サービスのスケーリングに関する運用責任の所在です。いずれのパターンでも、組織はアプリケーションデリバリとセキュリティに責任を負います。
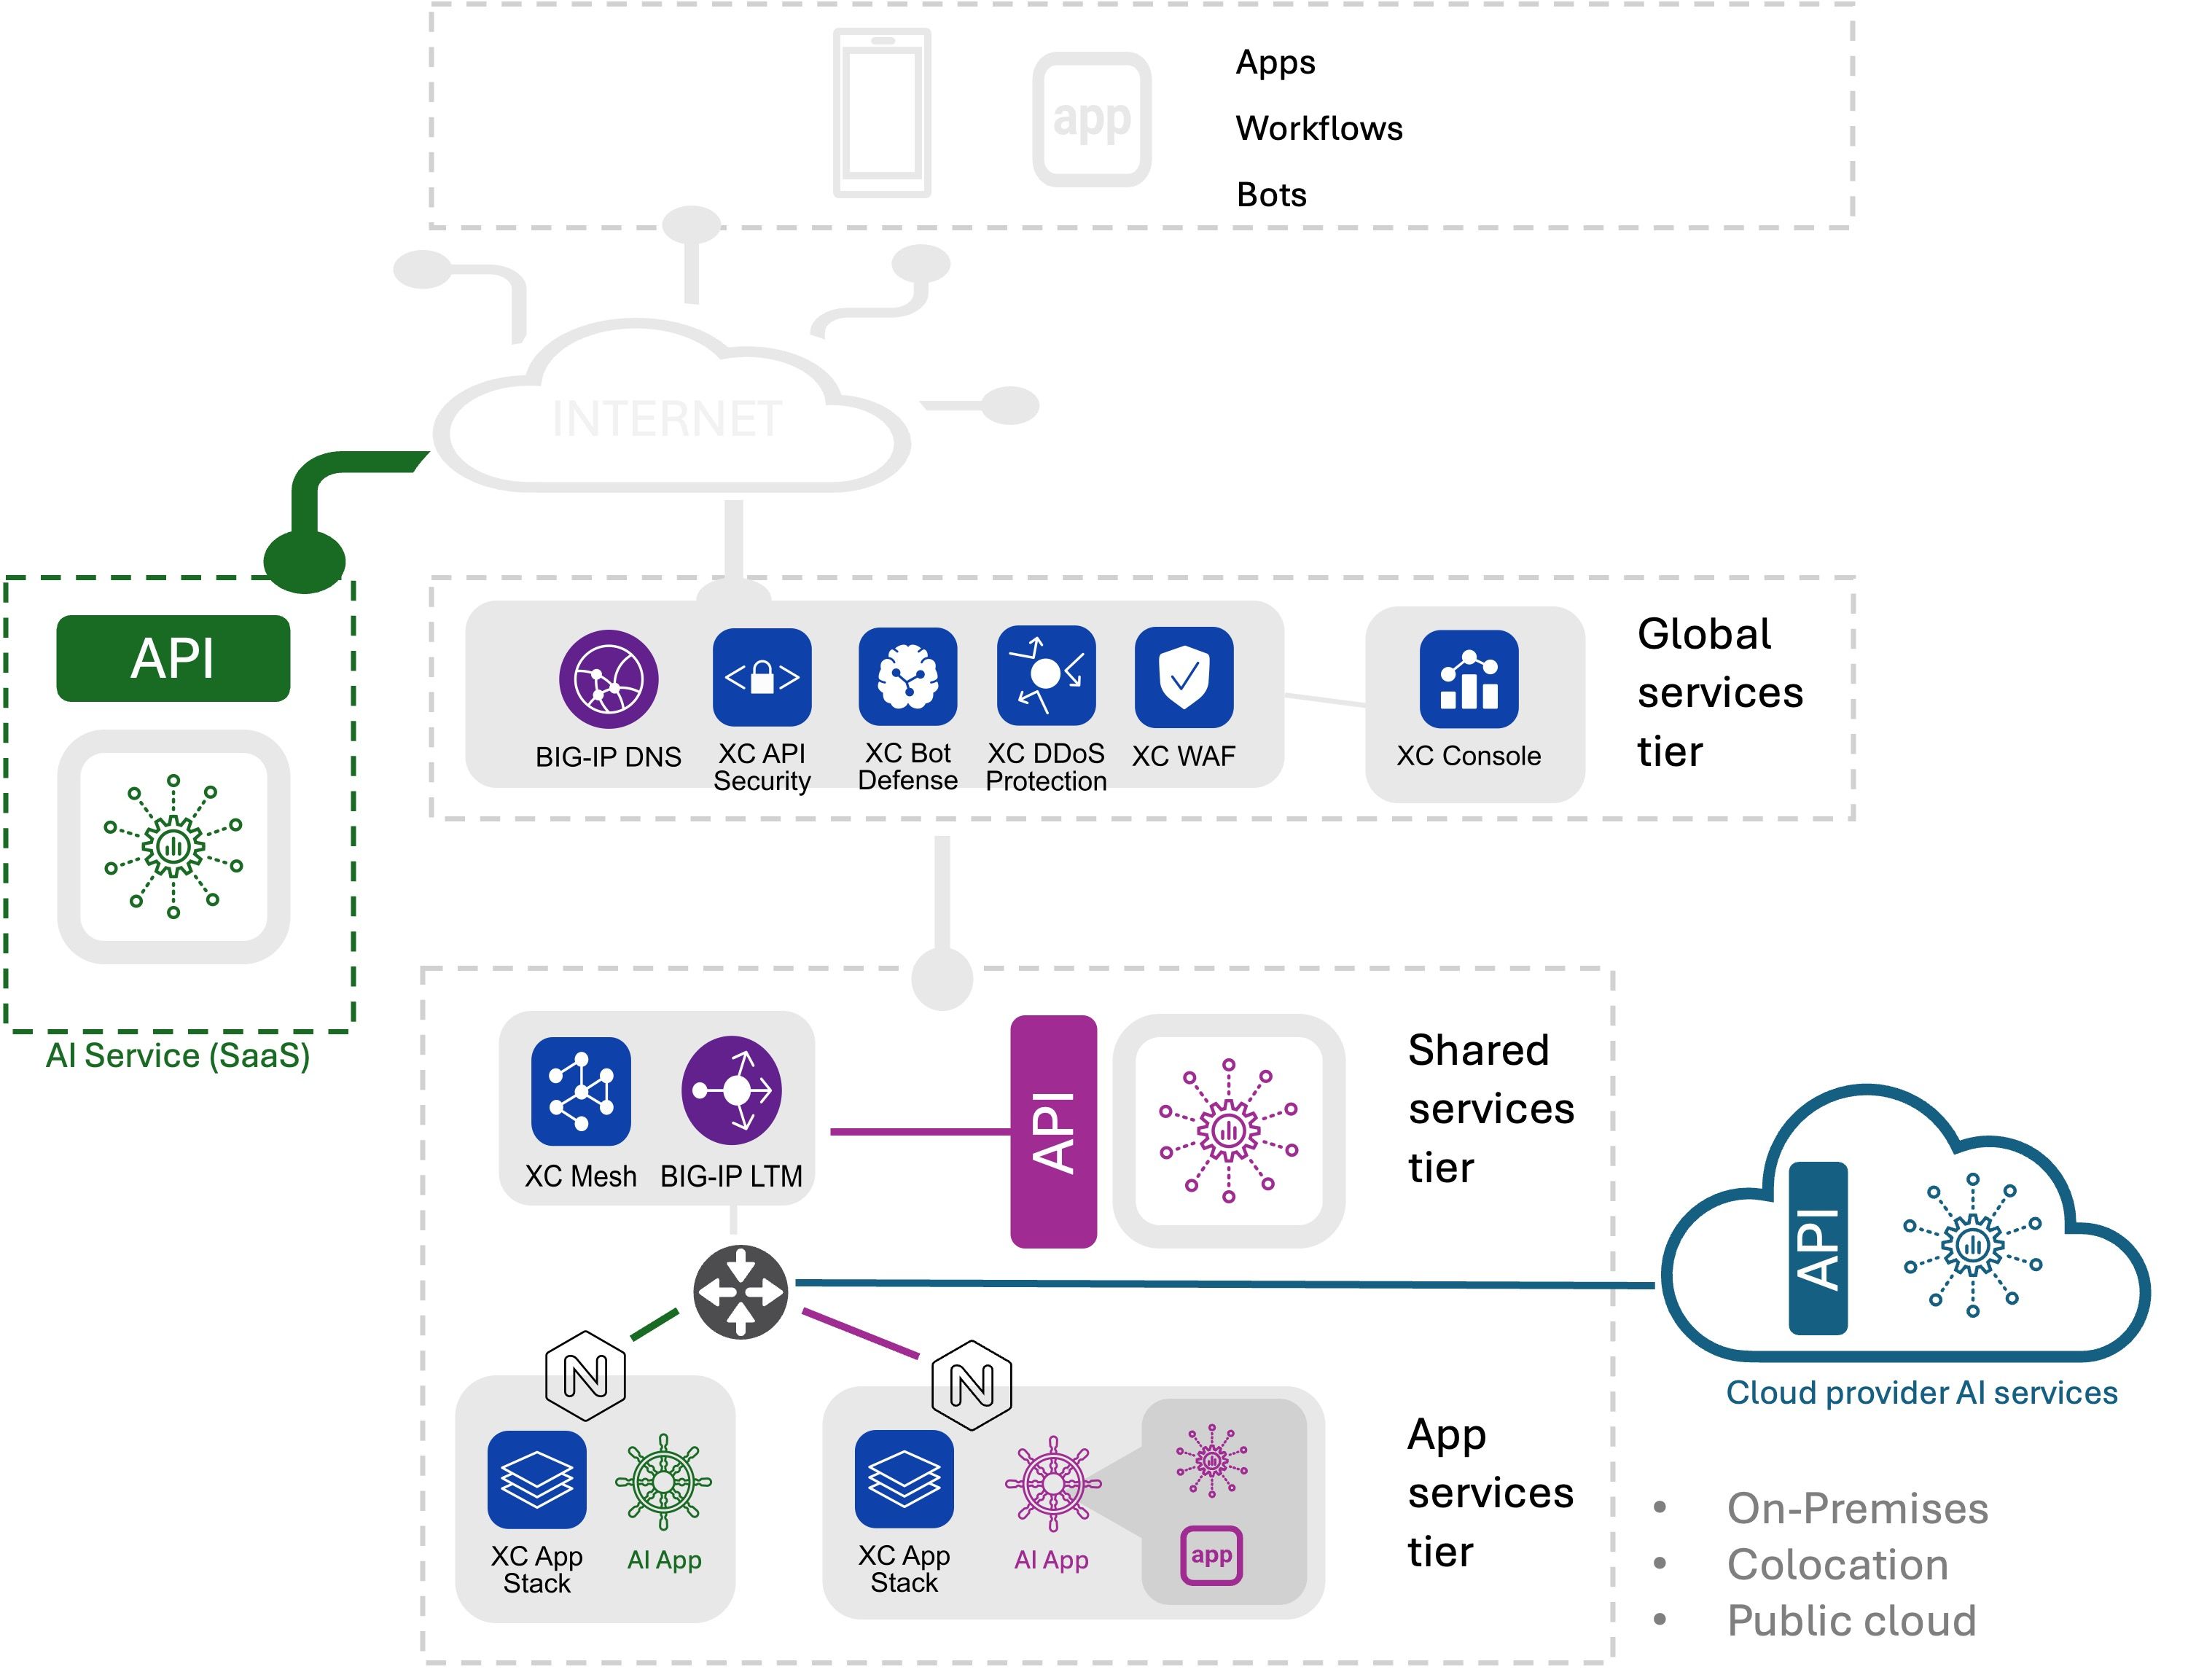
- SaaSマネージド。SaaSマネージド型のデプロイパターンでは、AIアプリケーションはAPIを使用して、OpenAI ChatGPTのようなAIマネージドサービスにアクセスします。スケーリングに関する運用上の責任はプロバイダーが負います。
- クラウド管理型。クラウド管理型のデプロイパターンでは、クラウドプロバイダーがホストするAIサービスを活用します。これらのサービスには引き続きAPI経由でアクセスしますが、企業専用の場合と共有の場合があります。AIアプリ自体も、パブリッククラウドまたはオンプレミスに配置できます。サービスが企業専用の場合、推論サービスのスケーリングは企業の責任となります。大規模言語モデルのスケーリング経験がほとんどない組織が多いため、これは課題となる可能性があります。サービスが共有の場合、その責任はクラウドプロバイダーに委ねられますが、組織は運用の一環として、クォータやトークンベースのコストなどの要素を考慮する必要があります。
- セルフマネージド。オープンソースモデルは、パブリッククラウドとオンプレミスのいずれにおいても、セルフマネージド型で導入される可能性が最も高いモデルです。モデルには、API経由またはアプリケーションから直接アクセスできます。このパターンでは、推論サービスのスケーリング、セキュリティ確保、監視について、組織が全面的に責任を負います。
(これらのパターンについて詳しくは、Chris Hainのブログをご覧ください)
SaaS管理型パターンをサポートするためにオープンソースモデルをホストするプロバイダーは数多く、オープンソースをサービスとして提供するクラウドプロバイダーも多数あります。
OpenAIモデルは、OpenAIを介したSaaS管理型パターンだけでなく、Microsoftを介したクラウド管理型パターンでも利用できます。広く利用されているオープンソースモデルのMistralは、3つのパターンすべてで導入できます。企業はモデルと導入パターンを柔軟に組み合わせられるため、モデル選択の主な決定要因はユースケースであると考えられます。
組織はすでに、モデルのトレーニングだけでなく、運用やセキュリティ確保に必要なスキルの不足に直面しています。そのため、限られた運用ノウハウを有効に活用する必要がある多くの組織にとって、ユースケースに応じてモデルを選定することが最も合理的です。セキュリティやプライバシー上の理由から共有型の導入パターンを採用できないユースケースにリソースを集中することで、最終的に最良の成果が得られます。
運用上の近視眼に注意
ただし、運用上の近視眼的な判断には注意が必要です。組織内のサイロ化を招くおそれがあります。クラウドコンピューティングでも実際に起きており、企業向け生成AIでも間違いなく繰り返されるでしょう。しかし、モデルごとに運用とセキュリティを分断する危険性を認識していれば、それに伴う複雑さとリスクを回避し、運用リソース、能力、予算を最大限に活用できるモデルと導入パターンを戦略的に選択できる可能性があります。
まだ初期段階にあり、この記事をお読みになる頃には、新たな機能を備えた新しいプロバイダーやモデルが登場していることでしょう。しかし、導入パターンの大枠は変わらないため、予算や人員配置から、選択するモデルのセキュリティ確保とスケーリングに必要なアプリケーションサービスまで、運用についてより戦略的に計画できます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。