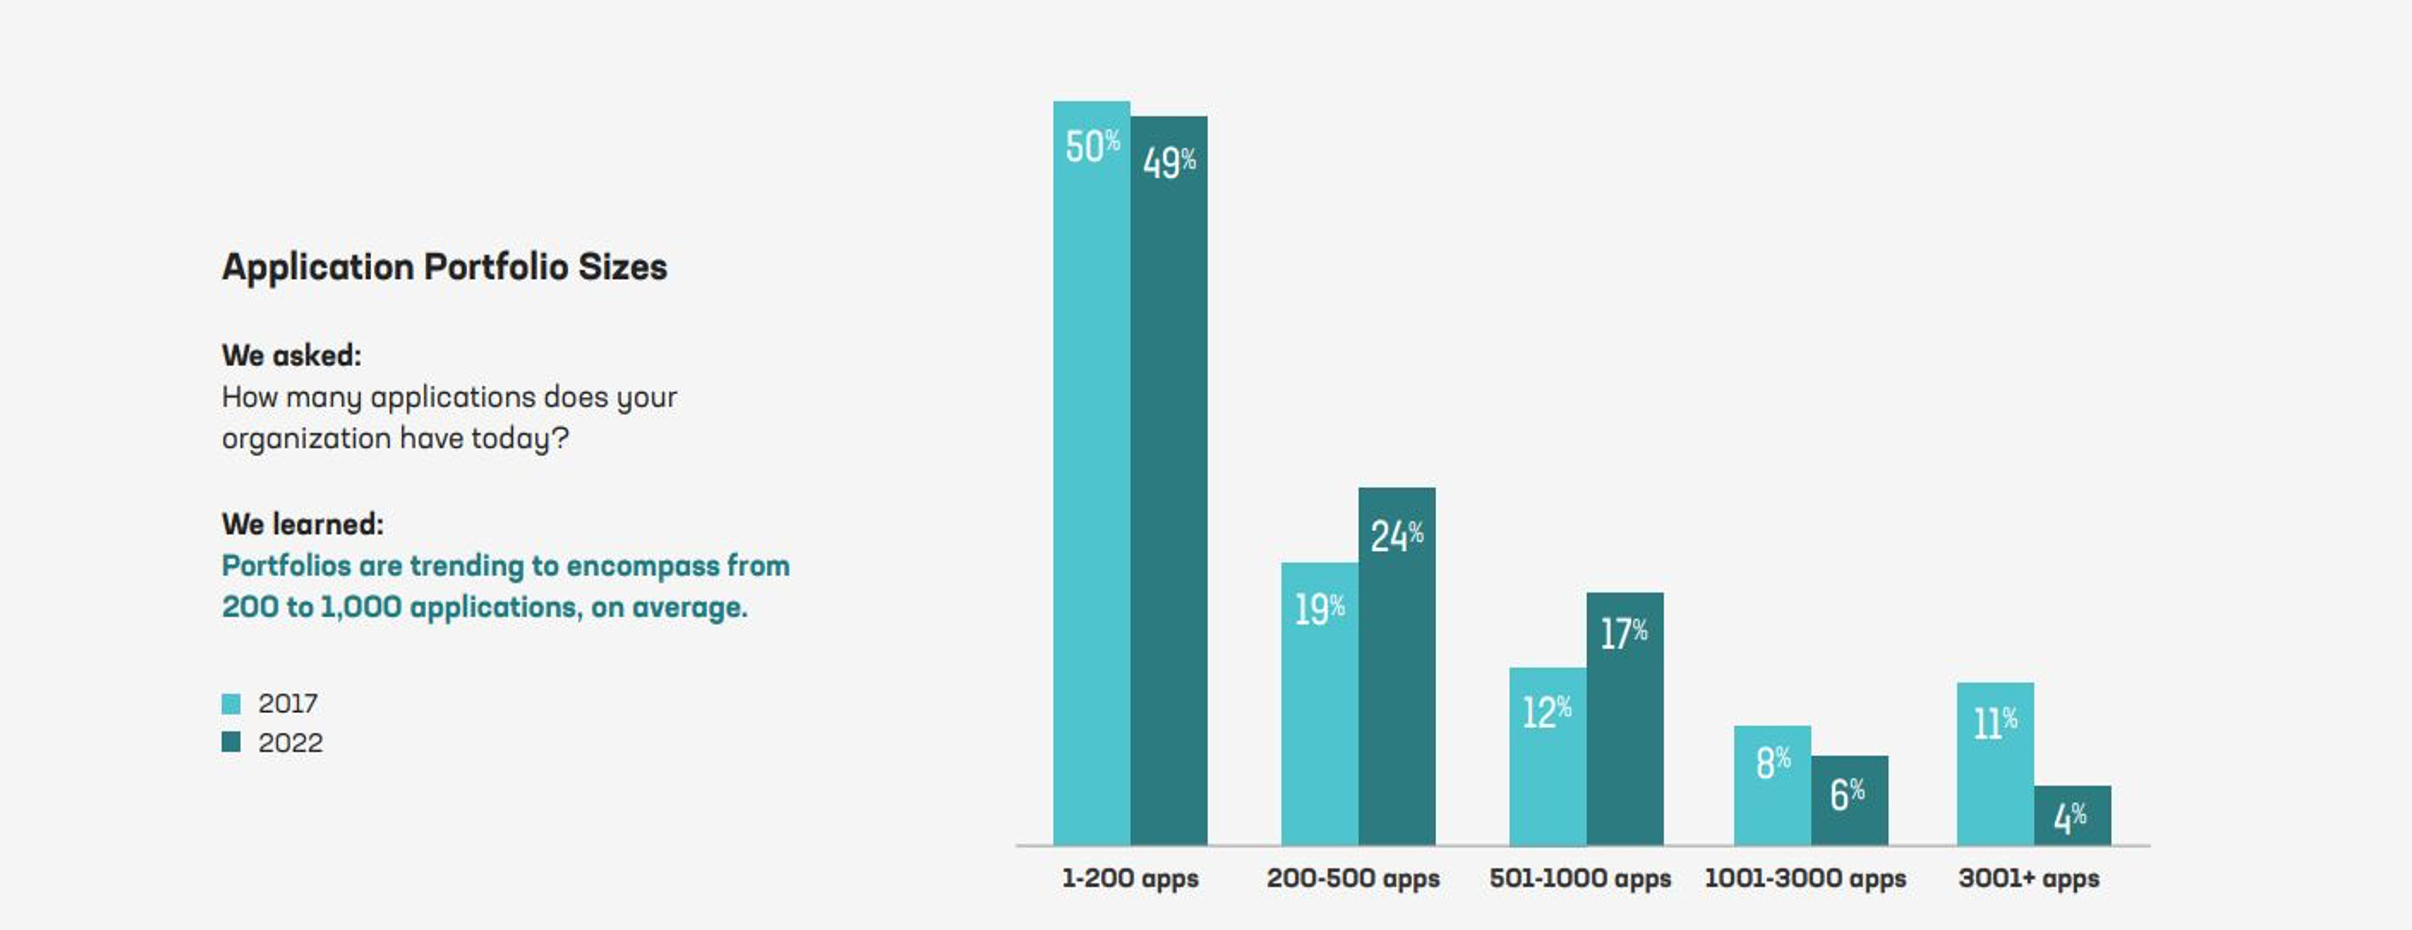
現在、ほとんどの企業組織では平均200~1,000個のアプリケーションを使用しています。これは、F5 State of Application Strategy Report(下の図1)でも指摘されています。これらのアプリケーションは複数のパブリッククラウド、プライベートクラウド、データセンターにまたがっている可能性が高く、可用性とセキュリティの維持が課題となっています。
この1年だけでも、広範囲で悪用された脆弱性が発生しています。たとえば、Log4jやSpring4Shellなどです。セキュリティチームは、既存のアプリに存在する脆弱性を特定して軽減するために昼夜を問わず対応する一方、エクスプロイトからの保護と被害の軽減にも懸命に取り組んできました。残念ながら、すべての脆弱性が報告・分類されるわけではないため、私たちが把握できるのは主に重大な脆弱性に限られます。NIST.govによると、2021年に確認された脆弱性25,646件のうち、約28%は報告されていませんでした。
多くの組織では、成熟した脆弱性管理プログラムを導入しており、少なくとも月に1回は本番システムにパッチを適用することが定例化しています。しかし、大きな問題は、F5 Labsの調査によると、重大な脆弱性が9~12時間ごとに公開されていることです。同調査では、重大な脆弱性が1日あたり約3件公開されていることも指摘されています。脆弱なコードが悪用される懸念は、DevOpsおよびSecOps担当者向けの標準的な啓発資料であるOWASP Top 10でも取り上げられています。最新版のOWASP Top 10(2021年版)では「脆弱で古くなったコンポーネント」が挙げられ、前回のリスト(2017年版)よりも深刻度の順位が上がっています。
標的型脅威キャンペーンでは、既知の脆弱性や実際に悪用されている脆弱性を利用して、エクスプロイトや組織的な脅威キャンペーンを仕掛けることがよくあります。こうした脅威キャンペーンは巧妙で、検知が極めて困難な場合があります。また、攻撃や脅威キャンペーンを阻止しようとして組織が「過剰対応」に転じ、非常に制限の厳しいセキュリティポリシーを適用するケースもあります。その結果、正規ユーザーでさえ日常業務に必要なリソースにアクセスできなくなるおそれがあります。これは、特に小規模なセキュリティチームや人員不足のセキュリティチームにとって、非常に切迫した問題となり得ます。
しかし、対策はあります。脆弱なコードを介したアプリケーションやAPIへの組織的なエクスプロイトを軽減する優れた方法の1つが、Webアプリケーションファイアウォール(WAF)の導入です。既知の脆弱性へのパッチ適用が遅れている場合でも、WAFは、組織的な脅威キャンペーンによる攻撃やエクスプロイトから、最も重要なアプリケーションや不可欠なAPIを保護できます。しかし、脅威キャンペーンを仕掛ける攻撃者や犯罪者は非常に狡猾であり、入念に調整されたWAFでも検知できないように脅威キャンペーンを隠す手段を持っています。では、正規ユーザーをブロックしたり、その業務体験に悪影響を及ぼしたりすることなく、WAFでこうした高度な脅威による標的型攻撃に効果的に対処するには、どうすればよいのでしょうか。
F5は、F5 Threat Campaignsをはじめとするインテリジェントなセキュリティ脅威対策サービスを提供しています。F5 Threat Campaignsは、F5 BIG-IP Advanced WAFのサブスクリプション型アドオンであり、F5 Distributed Cloud WAFおよびNGINX App Protect WAFに含まれています。F5 Threat Campaignsは、高度な機械学習とハニーポットを活用したセキュリティ分析により、一般的な脅威やエクスプロイトから組織を保護します。また、進行中の脅威キャンペーンの性質と目的に関するインサイトを提供します。今日の組織には、WAFをはじめとする既存のセキュリティ制御の有効性を高め、進行中の脅威キャンペーンを自動的に検知してブロックできる、リアルタイムで実用的な脅威インテリジェンスが必要です。F5 Threat Campaignsは、まさにそれを実現します。
F5 Threat CampaignsとF5 WAFソリューションを組み合わせることで、SecOpsチームは、組織、アプリ、APIを保護するためのきめ細かなセキュリティポリシーを設定できます。このサービスは、攻撃を事前に検知してブロックすることで、高度な脅威キャンペーンからアプリとITインフラストラクチャを保護するのに役立ちます。F5 Threat Campaignsは、機械学習を使用して、一見すると無関係に見える脅威フィードを相関分析し、さまざまな攻撃やエクスプロイトに共通する要素を見つけ出すことで、連携した脅威キャンペーンのネットワークを明らかにします。これにより、セキュリティチームは、既存の脆弱性を悪用する攻撃やエクスプロイトを特定し、緩和できます。
F5 Threat Campaignsに新たに加わった最新機能「F5 Threat Campaigns world map」(下の図2)は、数日前にリリースされました。F5.comで一般公開されており、誰でも閲覧、利用できます。インサイトとテレメトリをまとめて提示することで、サイバー攻撃キャンペーンの可視性向上に役立ちます。このマップは拡大して表示でき、進行中の脅威キャンペーンを詳細に確認できます。
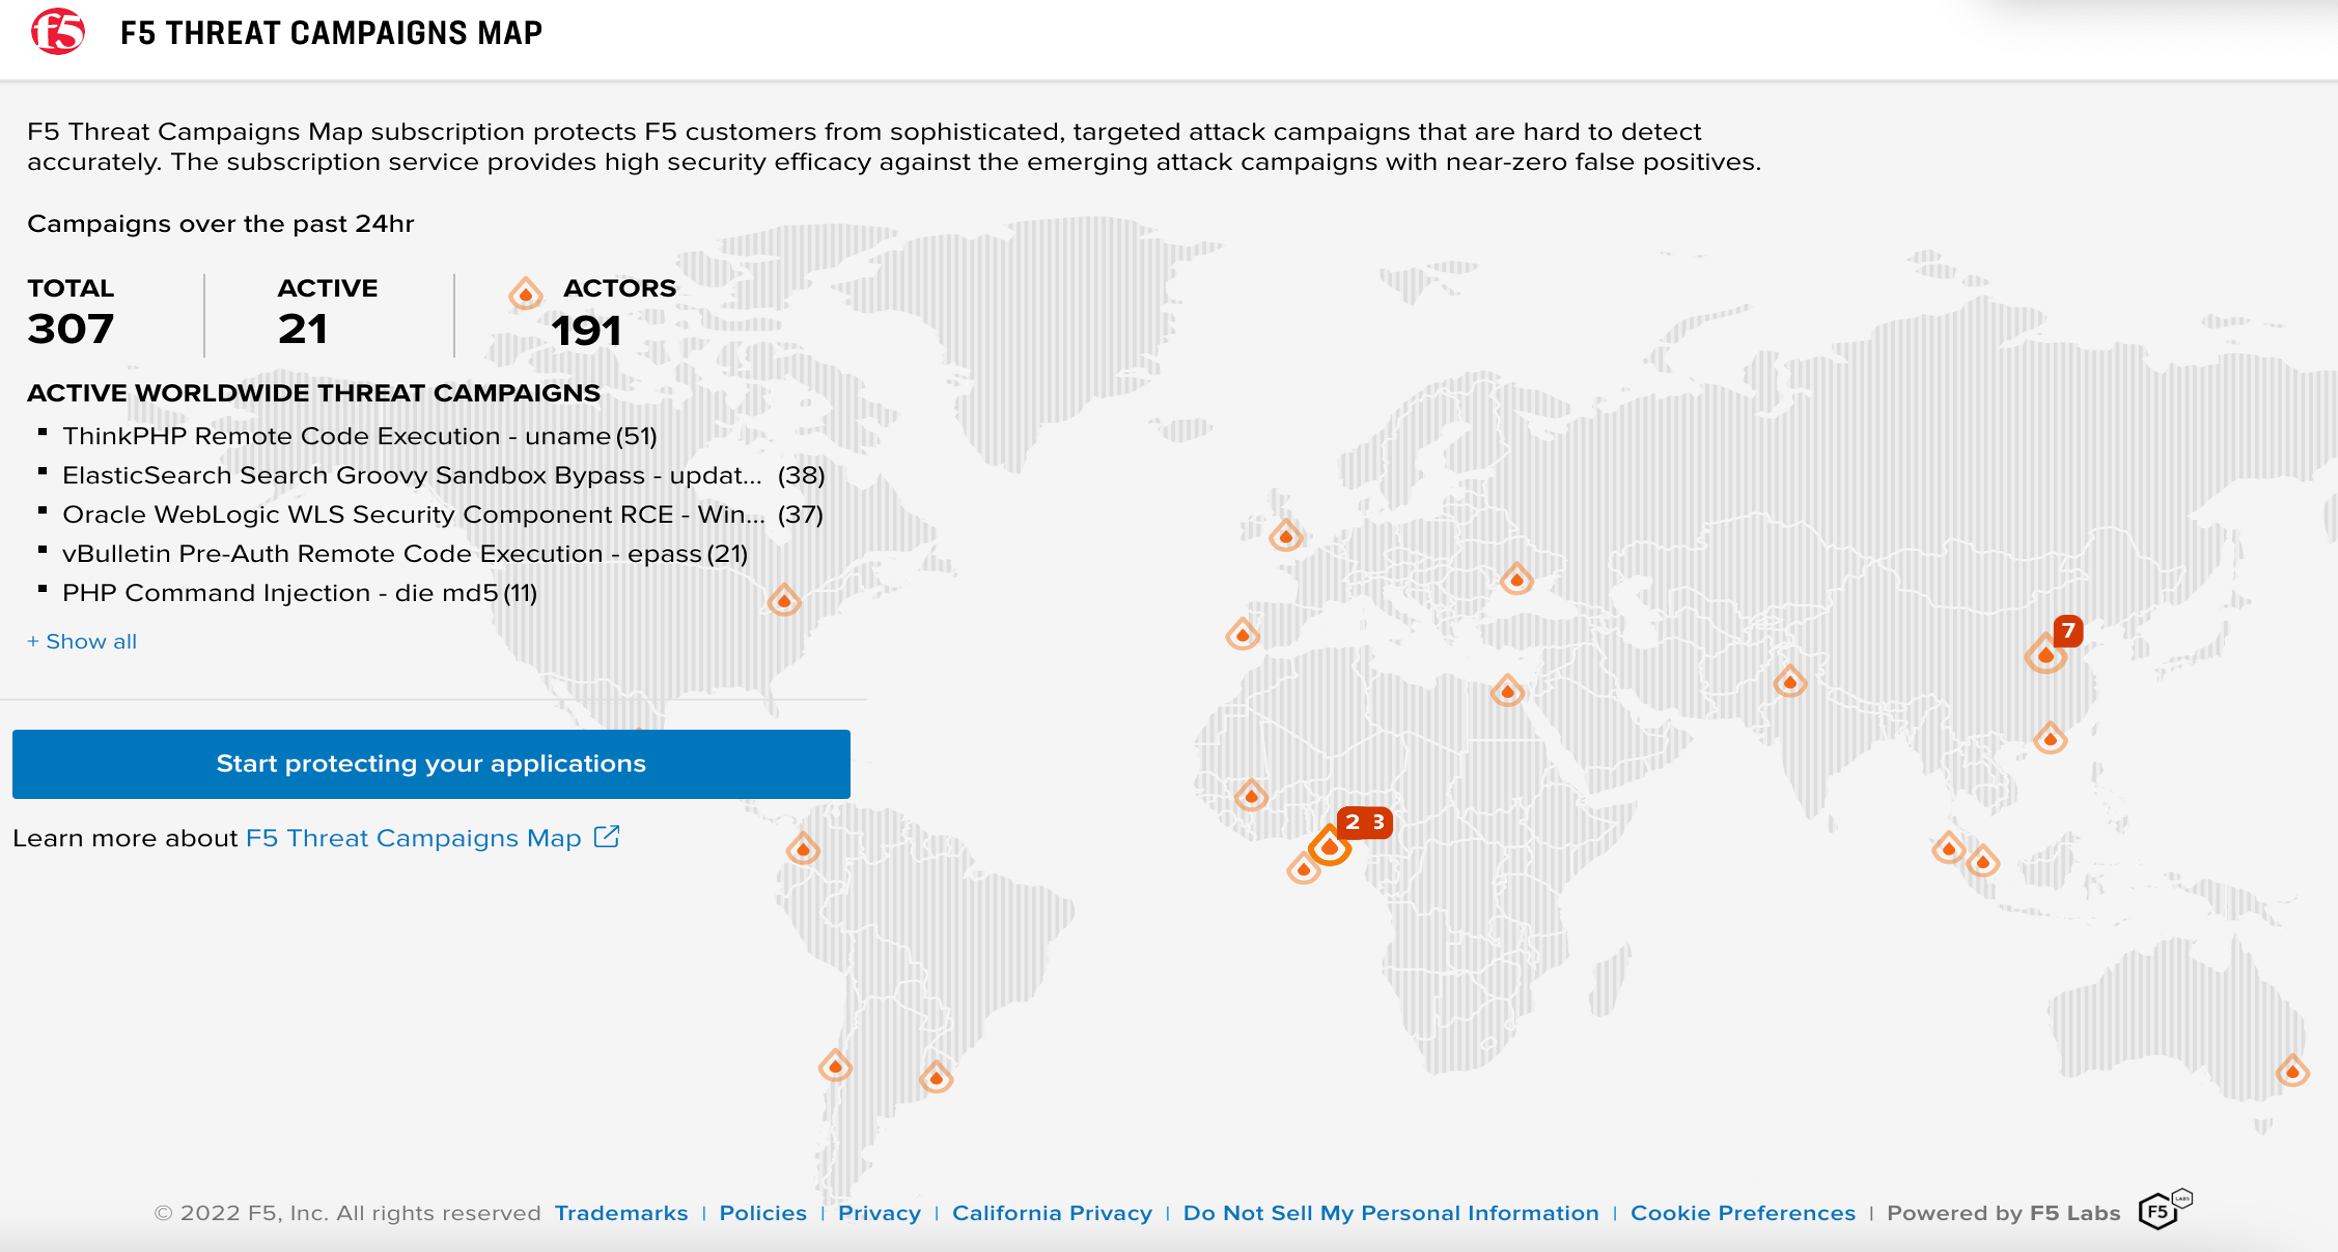
F5 Threat Campaignsには、新しいF5 Threat Campaigns Mapに加えて、以下が含まれます。
- F5が提供する、実用的な脅威インテリジェンスのリアルタイム更新
- 誤検知をほぼゼロに抑え、Webアプリケーションのセキュリティを強化
- 費用対効果の高いモデルで、確信を持ってリスクを軽減
- 脅威ハンティングはもう不要
- 正確で関連性の高い脅威フィードを可視化
Log4jのエクスプロイトへの対処を進め、最終的にその影響を緩和するまでの間、F5は複数の保護機能、ルール、ポリシー更新をリリースするとともに、お客さまや一般の方々に向けて、積極的かつ頻繁に情報を発信しました。また同じ週に、進行中のLog4jエクスプロイトに対処するため、F5 Threat Campaignsもリリースしました。F5 Threat Campaignsをご利用のお客さまは、脅威フィードでSpring4Shellの脆弱性を悪用する攻撃を検知し、その脅威をブロックして影響を緩和することもできました(下の図3)。
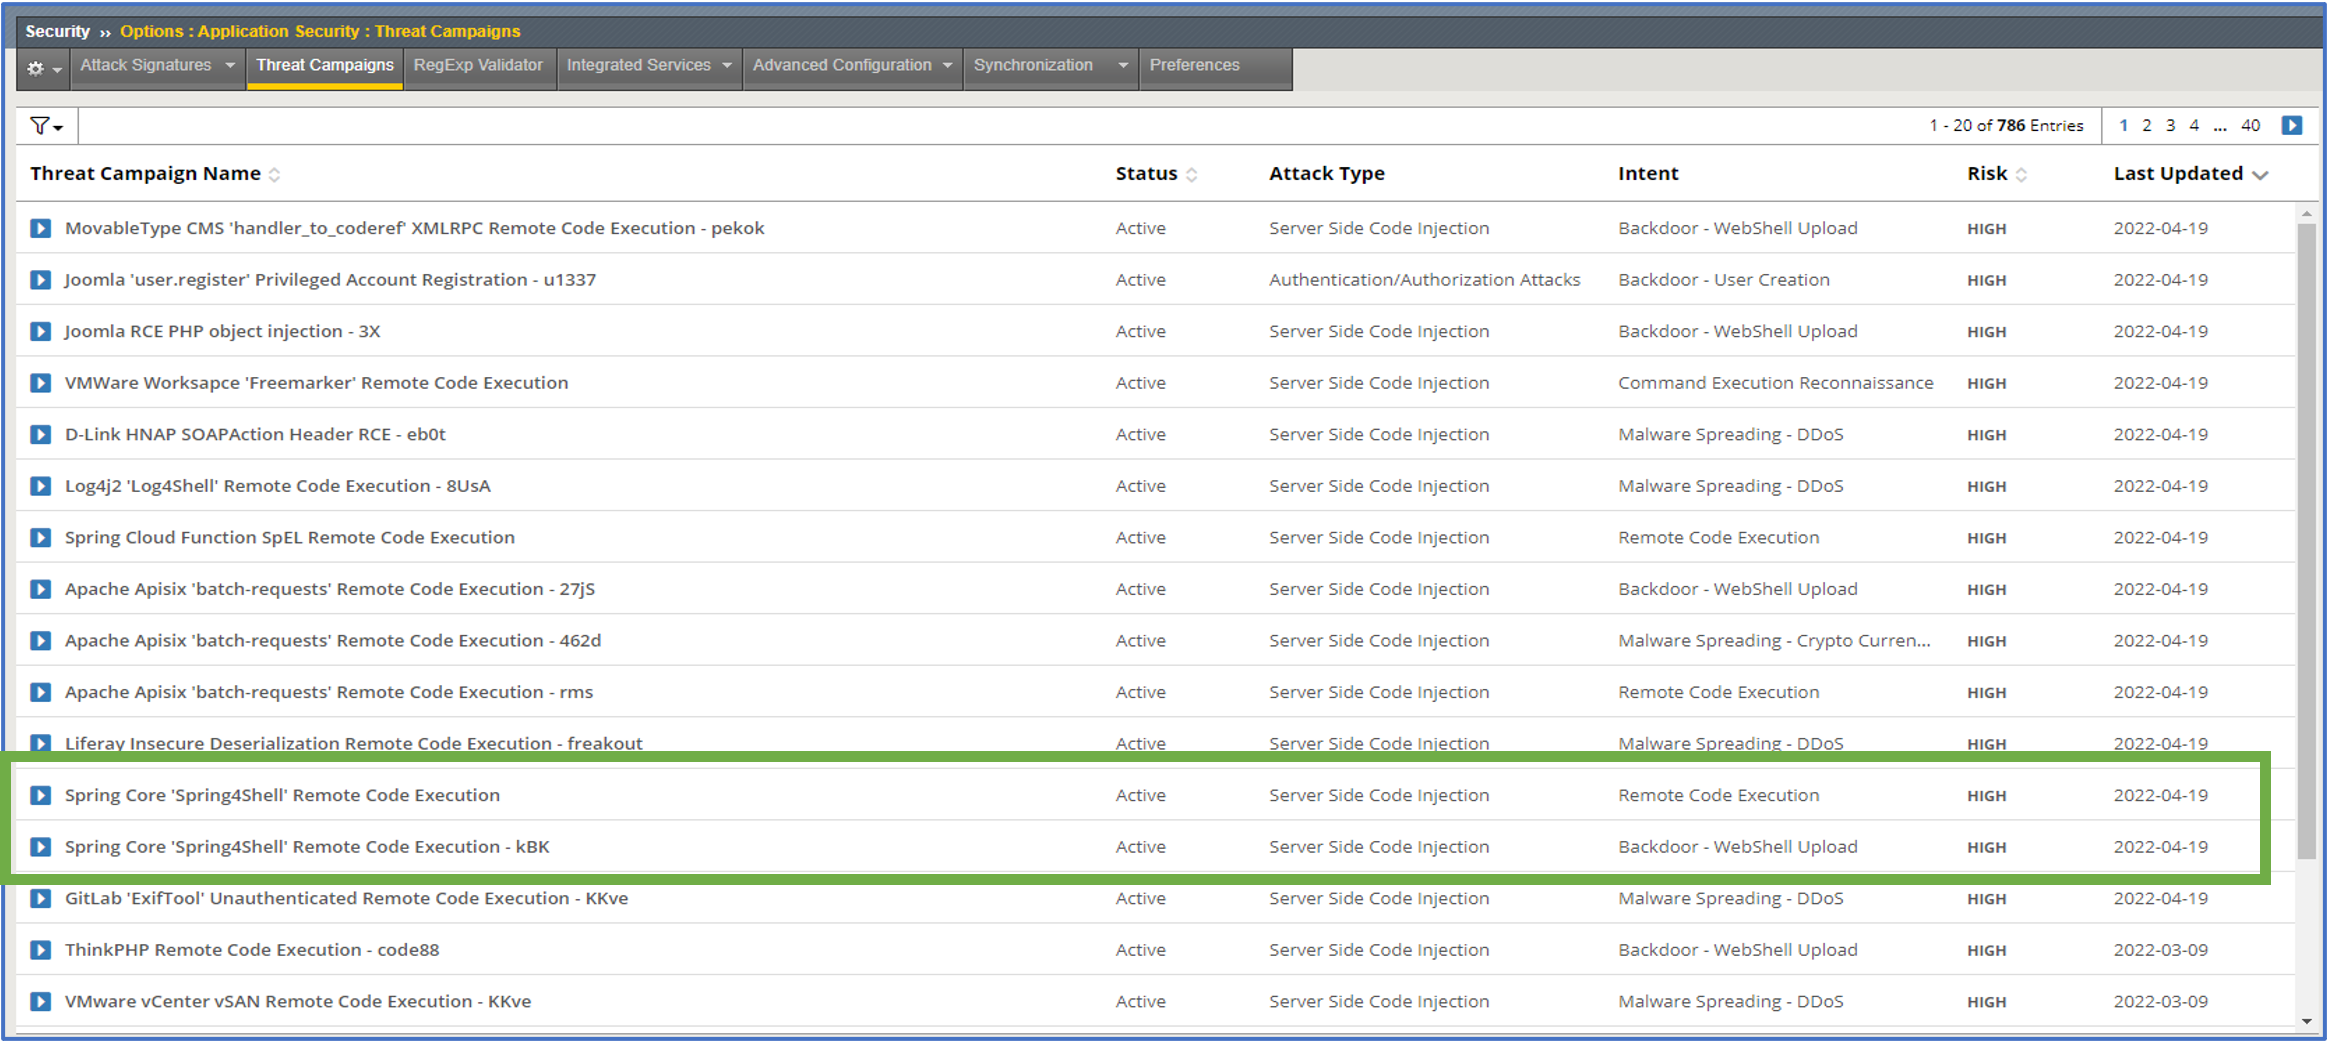
新たにリリースされたF5 Threat Campaignsマップでは、Log4jやSpring4Shellなどの脆弱性を悪用する組織的なキャンペーン、攻撃、エクスプロイトに関するライブフィードを利用できます。このマップにアクセスすることで、F5 Threat Campaignsを含むF5インテリジェンスサービスを活用してWAFの機能を強化し、標的型攻撃の緩和と対処に役立てることができます。
F5 Threat CampaignsのサブスクリプションをBIG-IP Advanced WAFに追加する方法、またはF5 Distributed Cloud WAFやNGINX App Protect WAFソリューションでF5 Threat Campaignsの利用を今すぐ開始する方法について詳しくは、チャネルパートナーまたはF5のアカウントマネージャーにお問い合わせください。
著者について

関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。