この記事は、F5 Office of the CTO全体から寄せられた知見をもとにまとめたものです
アプリケーションサービスの利用状況についてお客さまへの調査を開始して以来、SSL VPNは常に「上位5位」に入っています。現在では一般に「リモートアクセス」と呼ばれるこのアプリケーションサービスは、クライアントを介して、どこからでも企業リソースへのセキュアなアクセスを提供します。
現在、数十万人もの新たなリモート従業員が在宅勤務を行えるよう支えています。
F5の調査によると、リモートアクセス環境のかなりの割合が、導入から数年を経ています。そのため、導入当時のトラフィックパターンや一般的なアプリケーションの利用状況に基づいてアクセスを最適化するよう、設定および調整されている可能性があります。こうしたパターンや利用状況の変化を反映するための更新が、必ずしも行われているとは限りません。
少なくとも、現時点ではそのような状況が見られます。
COVID-19が世界中で猛威を振るい続ける中、医療業界ほどリモートアクセスへの負荷が高まっている業界はありません。病院スタッフ、特に大規模病院のスタッフによるリモートアクセスの利用は、ここ数週間で数人から1万人以上の同時接続ユーザーへと急増しています。病院スタッフは、このパンデミックを乗り越えるため、最前線や自宅で懸命に働いています。長時間労働やリソース不足に苦しみ、多くの場合、家族と離れて過ごしています。
さらに、パフォーマンスの低下や、重要なアプリにアクセスできないといった問題まで抱えるべきではありません。
リモートユーザー向けのキャパシティを拡大し、パフォーマンスを向上させる方法の1つは、現在のアプリケーショントラフィックの構成に合わせてリモートアクセス設定を更新することです。今日のインターネットトラフィックは動画が大部分を占め、ライブ配信とオンデマンド配信がバランスよく混在しています。このパンデミックの中、医療スタッフがライブ動画を使用して地域住民と健康について話し合う遠隔医療が普及し、それに伴ってライブ動画のトラフィックも増加しています。
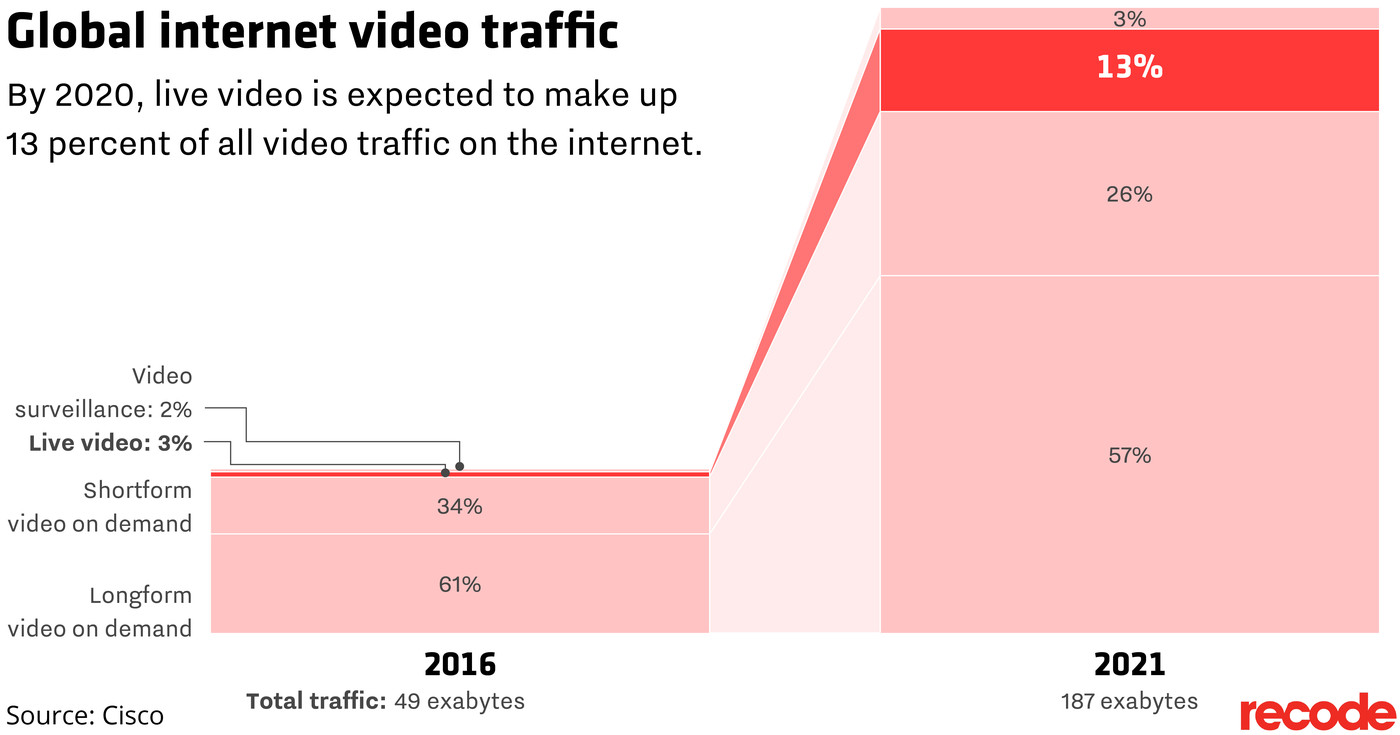
さらに、SaaSアプリケーションへの依存も、リモートアクセスの容量とパフォーマンスに影響を及ぼしています。現在、企業のアプリケーションポートフォリオの22%を、Office 365、Teams、Salesforce、G-SuiteなどのSaaSアプリケーションが占めています。
現在、動画およびSaaSのトラフィックが大きな割合を占めていることも、リモートアクセスサービスが逼迫している一因です。
リモートアクセスによるデータパスの変化
従来のリモートアクセス構成では、すべてのトラフィックがリモートアクセスサービスを経由します。例外なく、すべてです。SaaSの場合、クラウドを宛先とするアプリケーショントラフィックも、リモートアクセスサービスを経由してルーティングされます。
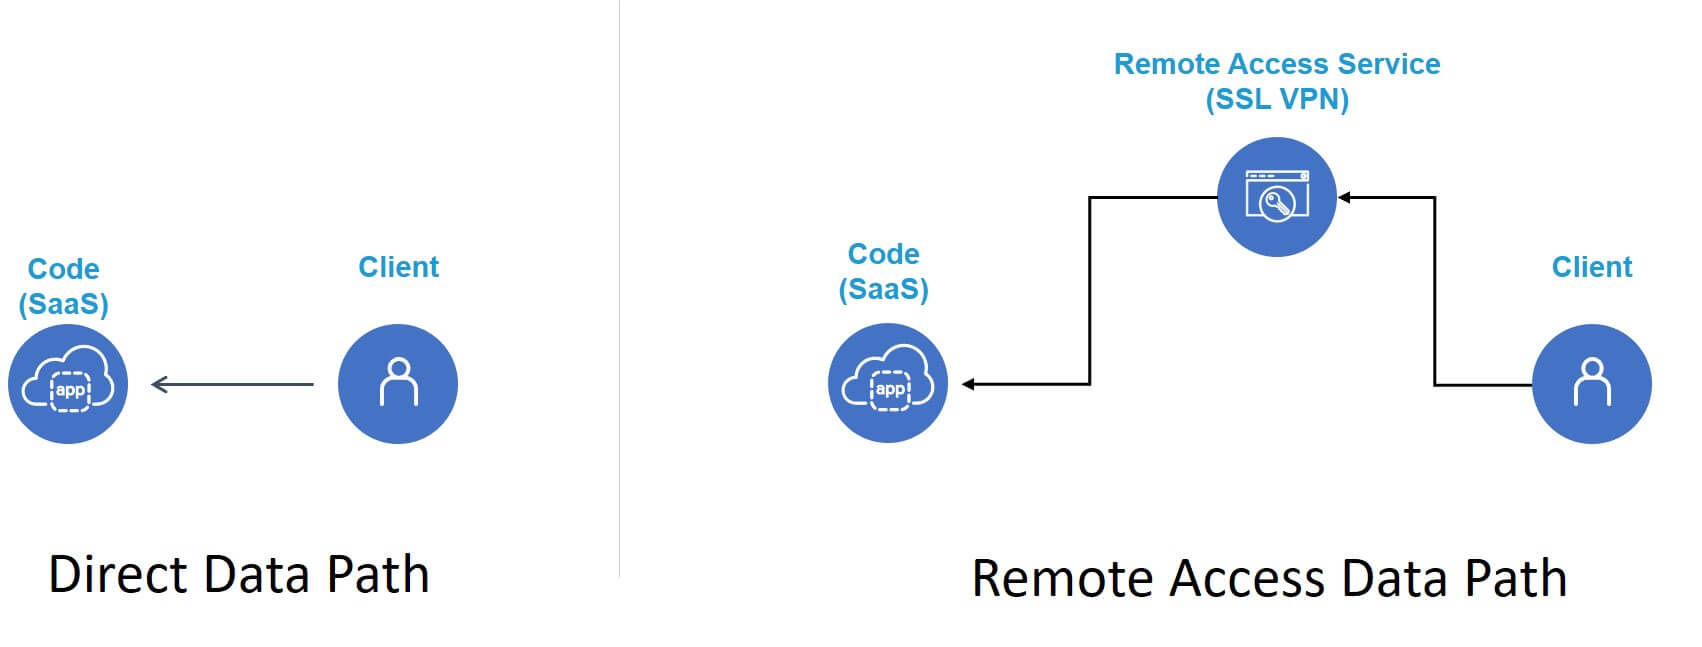
リモートアクセスサービスはシアトルにある一方、アクセス先のSaaSアプリケーションは実際にはバージニア州でホストされ、ユーザーはミネアポリスにいる場合を考えると、問題が見えてきます。トラフィックは米国を1度ではなく、2度も横断しなければなりません。その結果、リモートアクセスサービスに不要な負荷がかかるだけでなく、ユーザーは作業時間以上にアプリケーションからの応答を待つことになります。このトラフィックパターンは「バックホール」と呼ばれます。すべてのトラフィックが実質的に「バックオフィス」へいったん「運ばれ」、その後、本来の宛先へ送信されるためです。
現在、その多くがSaaSとして提供されているリアルタイム動画にも、同じことが当てはまります。すべてのトラフィックがリモートアクセスサービスを経由するため、映像や音声の途切れ、会話の聞き取りにくさにつながる可能性があります。ストリーミング動画も同様です。多くのリモートアクセスクライアントは、クライアントからのすべてのトラフィックを、対応するリモートアクセスサービス経由で送信します。現在、多くの人にとって「仕事用」と「自宅用」のノートPCに区別はありません。短い動画やNetflix、Huluでお気に入りのコメディーを1話見ることは、不安やストレスを和らげるために必要かつ有効な気分転換になり得ます。こうしたトラフィックもリモートアクセスサービスを経由することになり、サービスと視聴者の双方に不要な負荷をかける可能性があります。
さらに問題を複雑にしているのは、現在のWebトラフィックがSSLまたはTLSで暗号化されている場合が多いことです。F5のサービスプロバイダーおよび企業のお客さまでは、トラフィックの約50%が暗号化されており、暗号化されていないトラフィックのかなりの部分を動画が占めています。暗号化されたトラフィックも動画トラフィックも、ほとんどのリモートアクセスサービスで提供され、有効化されている圧縮機能の恩恵を受けません。暗号化処理によって、多くの圧縮アルゴリズムがコンテンツのデータ量削減に利用する反復文字列が失われるため、暗号化の使用によって圧縮の効果はほぼ相殺されています。このようなトラフィックを圧縮しようとしても、リモートアクセスサービスは実質的に空回りし、処理能力と時間を浪費することになります。
リモートアクセスサービスの負荷を軽減し、リモートユーザーの利便性を向上させるために、いくつかの設定を変更できます。
社外向けトラフィックのバックホールを排除
リモートアクセスサービスの主な目的は、企業ネットワークでホストされているアプリケーションへのアクセスと、アプリケーションとの間の通信を保護することです。つまり、誰もが社内アプリケーションやネットワークにアクセスできる状態は避ける必要があります。SaaSやビデオ会議、さらにはストリーミング動画も企業ネットワーク上には存在しないため、このような状況では、これらを処理対象から外すことでリモートアクセスの負荷を軽減できます。
そのためには、スプリットトンネリングという設定オプションを使用できます。このオプションでは、yourcompany.com 宛てのトラフィックはリモートアクセスサービスを経由させ、それ以外のトラフィックは通常どおり処理するよう指定できます。つまり、それ以外のトラフィックはリモートアクセスサービスを経由してバックホールされません。通常、セキュリティ上の理由からこのオプションは推奨していませんが、多くの従業員が在宅勤務をしており、リモートアクセスサービスが過負荷になっている場合には、SaaSやリアルタイム動画アプリケーションのパフォーマンス向上に特に役立ちます。
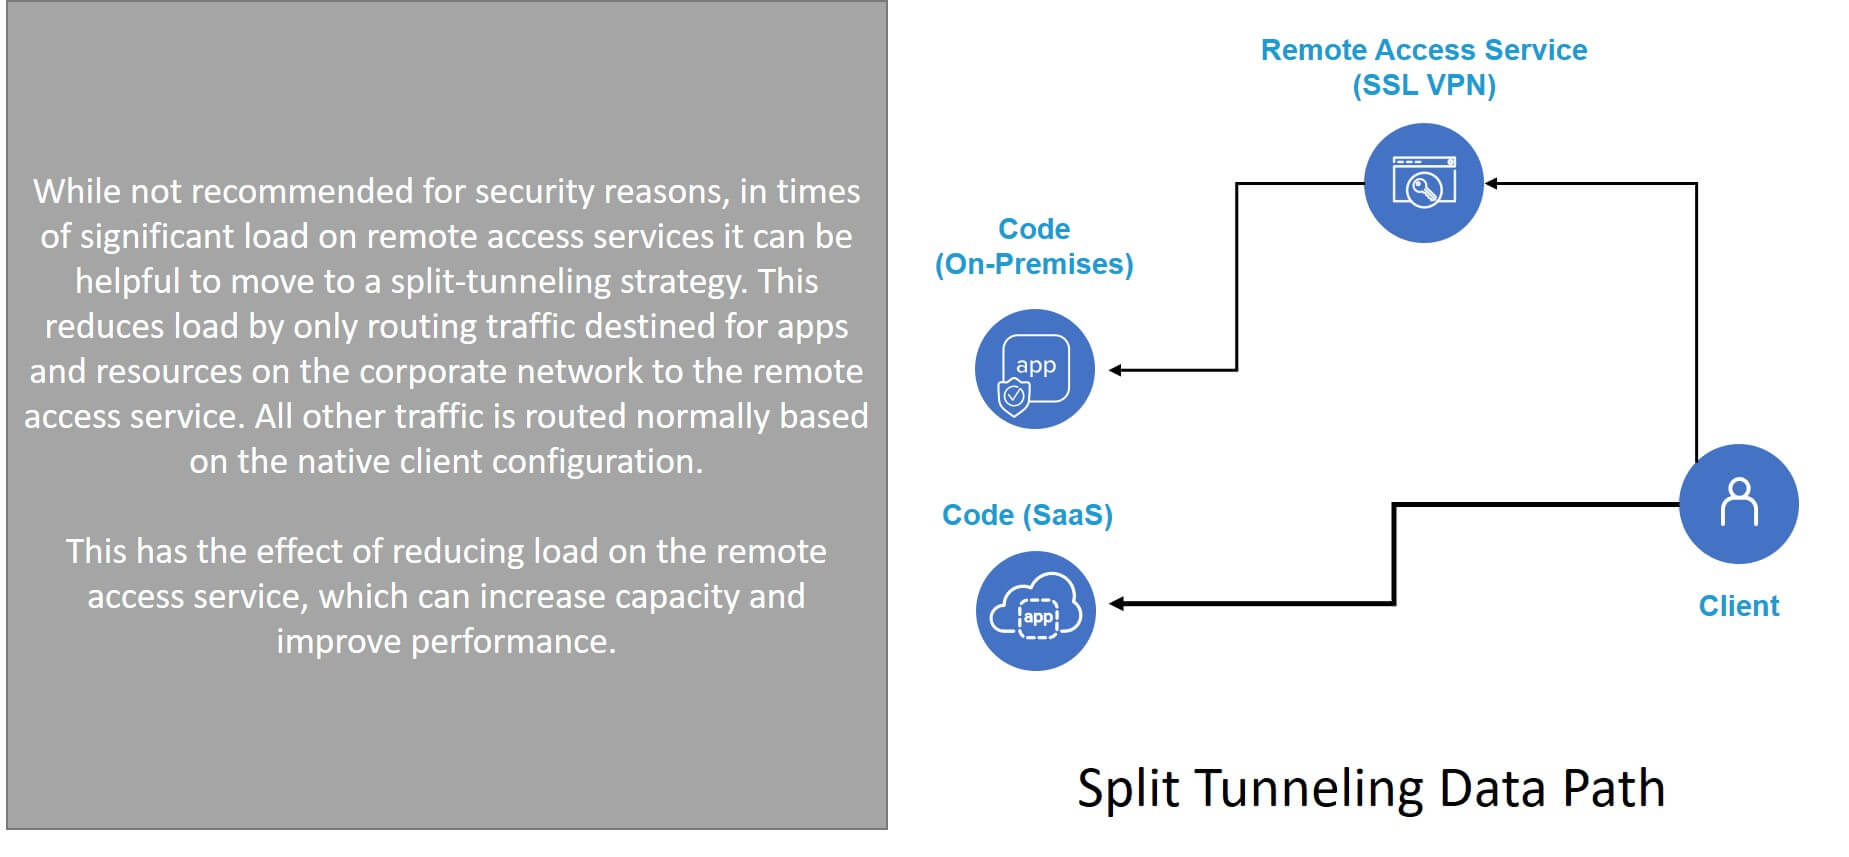
- F5 BIG-IP APMを使用している場合、スプリットトンネリングを有効化して設定する詳しい手順については、こちらのナレッジベース記事(K55104964)をご覧ください。
圧縮を無効にする
2つ目の対策は、リモートアクセスサービスの圧縮オプションを無効にすることです。これにより、処理能力や作業の無駄をなくし、リモートアクセスサービスの負荷を軽減できます。その結果、全体的なパフォーマンスが向上し、より多くのリモートワーカーに対応できるようになります。
- F5 BIG-IP APMを使用している場合、圧縮を無効にする詳しい手順については、こちらのナレッジベース記事(K19681382)をご覧ください。
また、社内アプリで問題が発生している場合は、そのアプリで圧縮が有効になっていないか、担当者に確認してもらうことをお勧めします。アプリがセキュアなHTTPSを使用しており(使用すべきです)、圧縮が有効になっている場合は、圧縮を無効にしてみてください。アプリがNGINX上で稼働している場合は、圧縮の管理についてこちらをご覧ください。
その他の対処方法
もう1つの方法は、動画ストリームの解像度を1080pからより低い解像度(480pなど)に下げるようユーザーに促すことです。大人数のビデオ会議では大きな効果が期待でき、音声品質を高く保つのに役立ちます。解像度を下げると画質に影響する可能性はありますが、多くの場合、接続の安定性と動作の滑らかさが向上するというメリットがあります。特に、家族全員が同時にストリーミングやゲーム、仕事をしているなど、自宅で動画の問題に悩んでいる場合は、検討する価値があります。
F5 BIG-IP APMを使用していて、負荷によるパフォーマンスや可用性の問題が解消されない場合は、TLS暗号スイートのハードウェアアクセラレーションの活用、リースプールとSNATの確認、ACLの最適化と削減、トラフィックシェーピングの有効化など、ほかの方法も検討できます。
- BIG-IP APMの調整に使用できるオプションの包括的な一覧については、こちらのナレッジベース記事(K46161759)をご覧ください。
- また、BIG-IP APMの導入、設定、最適化についてさらに詳しく知りたい場合は、こちらの動画が役立ちます。
- また、F5とお客さま双方のエキスパートからサポートを受けられるDevCentralもご紹介しておきます。コミュニティが24時間365日、いつでも無料でサポートします。
- 最後に、COVID-19の流行時に適切なソリューションを迅速に特定できるよう、BIG-IP APMで発生する可能性のある状況をまとめた一覧をご紹介します。
現在の状況に伴う課題は、リモートアクセスに関するものだけではありません。F5では、その他の事業継続に関する課題の解決に役立つリソースもご用意しています。
リモートアクセスソリューションでお困りの場合は、営業またはサポート担当者までお気軽にお問い合わせください。F5は、お客さまや地域社会の皆さまとともに、この前例のない状況を乗り越えられるよう、全力で支援します。
何よりも、どうぞ安全にお過ごしください。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。