
Webの大部分はHTTPプロトコルによって支えられています。HTTPは、インターネットトラフィックの大半を担う通信プロトコルです。UDPまたはTCP上で、暗号化、エンコード、あるいは平文によるインターネット通信をネットワークレベルで最適化する新たな手法が登場しています。その1つが、複数のHTTPリクエストをまとめて1つのリクエストとして送信するバッチ処理です。複数のHTTPリクエストをバッチ処理することで、ペイロードのオーバーヘッドと新規リクエストのラウンドトリップ時間(RTT)を抑え、時間とコストを削減できます。
複数のHTTPリクエストのバッチ処理は、主に、さまざまなプロトコルやベンダーのRepresentational State Transfer(REST)API呼び出しをグループ化するために使用されます。その1つがOpen Data Protocol(OData)です。ODataは、相互運用とクエリが可能なREST APIを簡単に作成、利用できるようにするオープン標準です。ODataプロトコルは2007年にMicrosoftによって開発され、Microsoft、SAPなどのベンダーのアプリケーションで使用、活用されています。
OData仕様では、HTTP経由の複数のREST API呼び出しを1つのHTTPリクエストにまとめることができます。これにより、貴重でコストのかかるネットワーク時間を節約し、アプリケーションが割り当てられた帯域幅をより効率的に利用できるようになります。
HTTPリクエストをバッチ処理するアプリケーションを保護する際には、攻撃シグネチャの適用が課題となります。
関連するリクエストの部分に応じて、攻撃シグネチャには3つの異なるタイプがあります。
- ヘッダーシグネチャ
- URLシグネチャ
- ペイロードシグネチャ
このようなリクエストの例を次に示します。
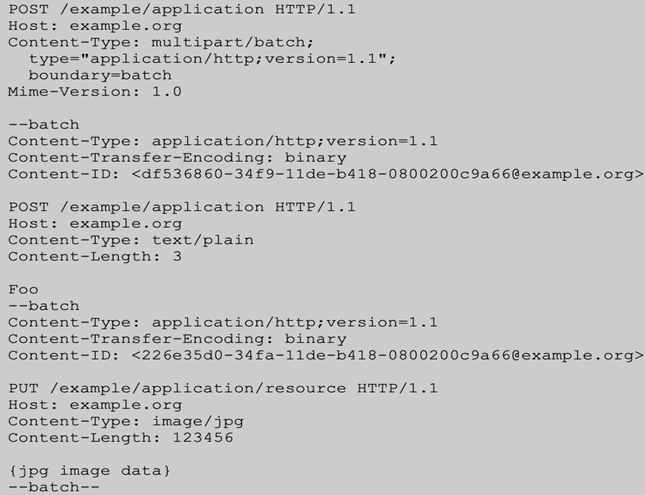
最初のリクエストには、ヘッダーやURLを含む他のHTTPリクエストが含まれています。
ただし、Webアプリケーションファイアウォール(WAF)が、ペイロードの一部として複数のバッチリクエストを含むHTTPリクエストを処理する場合、すべてのバッチリクエストを単一のペイロードとして扱います。そのため、ペイロード関連のシグネチャのみが使用され、誤検知や攻撃の見逃しにつながる可能性があります。
F5 Advanced WAF v16.1では、HTTPバッチリクエストのネイティブ解析とサポートが追加されました。これにより、Advanced WAFはHTTPリクエストをバッチ全体としてではなく個別に識別し、各リクエストの適切な部分に適切なシグネチャを適用できます。
F5 Advanced WAFは、攻撃を見逃したり、多数の誤検知が発生したりするリスクなく、HTTPバッチリクエストを使用するすべてのODataトラフィックやその他のトラフィックを保護します。
SAPはODataプロトコルを活用し、SAP以外が提供するあらゆるアプリケーション、ソフトウェア、デバイスとの通信や相互運用を実現します。ODataはHTTPSをベースとしているため、あらゆるプログラミング言語、ひいてはあらゆる開発者がODataメッセージを使用して通信できます。ODataのインターフェースはXMLまたはJSONをベースとしているため、SAP以外が提供するあらゆる製品やサービスをHTTPS経由でSAPに接続できます。
SAP Fioriは、デザイナーや開発者が、プラットフォームを問わず一貫した革新的なユーザーエクスペリエンスを提供するネイティブモバイルアプリやWebアプリを作成、最適化できるツールを提供します。SAP Fioriは、あらゆるデバイスとすべてのユーザーに最新のユーザーエクスペリエンスを提供します。ユーザーは、どこからでもシンプルかつ効率的に作業できます。ODataにより、SAP以外のアプリをSAP Fioriで構築された環境に統合し、相互運用できるようになります。
相互運用性と円滑な通信は不可欠ですが、セキュリティも同様に重要です。特に、インターネットに公開され、分析アプリケーションを利用する、またはインターネット経由で検索を行うSAP Fiori環境では、セキュリティが重要になります。
SAPが公開したブログ「インターネットに公開するFioriアプリに関する考慮事項と推奨事項」では、WAFを「SAP Web Dispatcherの前段に配置し、受信するすべてのHTTPリクエストを監視および制御する」必要があり、さらに「信頼できる内部ネットワークと信頼できないインターネットの間」に導入すべきであると述べています。また、WAFが備えるセキュリティ機能の中でも、特に分散型サービス拒否(DDoS)攻撃を阻止し、「SAP S/4HANAシステムに到達できないようにする」必要があると指摘しています。
F5 Advanced WAFはODataプロトコルをサポートしているため、誤検知を減らしながら、SAPアプリケーションをより効果的に保護できます。
SAP FioriおよびS/4 HANA向けF5ソリューションの詳細については、以下をご覧ください。
迅速かつセキュアに:SAPのクラウド移行(F5.com)
ミッションクリティカルなSAPアプリケーションに対する進行中のサイバー攻撃を緩和 | DevCentral(f5.com)
SAP Fiori、およびSAP Fioriで使用されるODataとHTTPバッチリクエストに関連するセキュリティの確保と誤検知の低減を目的としたWAFの適用について詳しくは、以下をご覧ください: インターネット公開型Fioriアプリに関する考慮事項と推奨事項 | SAP Blogs
イントラネットまたはインターネットへのデプロイ | SAP Help Portal
関連コンテンツ
OData – 知っておくべきことのすべて:パート1 | SAP Blogs
OData – 知っておくべきことのすべて:パート2 | SAP Blogs
OData – 知っておくべきことのすべて:パート3 | SAP Blogs
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。