全3回のブログシリーズの第3回(前回のブログ)
これまでの2回のブログでは、インフラストラクチャとソフトウェアアプリケーションの歴史を、モノリシックで一元化された構成から、細分化され分散した構成へと移行する過程として振り返りました。その過程で、インフラストラクチャとアプリケーションを防御するためのツールやプロセスも進化してきましたが、その速度と包括性は十分ではありません。新たな攻撃や脆弱性から保護するためにアプリケーションセキュリティが進歩する一方で、脅威の状況も変化し、新たなサイバー上の危険が生まれています。これは、サイバー犯罪者とセキュリティチームの間で際限なく拡大する軍拡競争のようなものです。
AIの登場により、攻撃側と防御側が互いのイノベーションを追い越し合う状況は、新たな段階に達しています。防御側がレジリエンスを維持するために、AIを活用した自動防御を導入できる一方で、悪意ある攻撃者も攻撃キャンペーンを強化するためにAIを取り入れています。
今日のアプリケーション環境は、相互接続が進む一方で分散化も進んでおり、技術的な複雑さと広範な攻撃対象領域を生み出しています。そのため、現在のセキュリティソリューションによる個別的な保護では十分な効果を発揮できません。また、アプリケーションセキュリティの保護機能は高度化し続ける脅威に対応するため進化を続けていますが、従来のエクスプロイトが消滅するわけではありません。進化し、新たな標的を見つけ、最新の防御策に適応していきます。アプリケーションは絶え間なく続く多様な脅威にさらされています。そのため、アプリケーションセキュリティの強力な保護機能と、アプリケーションデリバリーコントローラー(ADC)サービスの比類ない信頼性を統合プラットフォームに集約する、統一的なアプローチが必要です。これにより、多様なIT環境全体で、より包括的な保護と、よりシンプルで統合された管理を実現できます。
インフラストラクチャやアプリケーションの変化、そして高度化し続ける脅威に対応して、アプリケーションセキュリティがどのように進化してきたかを見ていきましょう。
アプリケーションセキュリティ1.0:境界防御とファイアウォール
デジタル時代の初期には、従来型のモノリシックアプリケーションはデータセンターでホストされ、ファイアウォールがその環境の境界を保護していました。保護すべきものはすべて1か所に集約されており、アプリケーションセキュリティの役割は、悪意のある者による侵入や混乱を防ぐことでした。
インターネットが広く普及するにつれて、境界という概念は変化し、アプリケーションセキュリティは外部ネットワークからの新たな脅威に対応する必要が生じました。境界セキュリティは、信頼できる内部ネットワークと、インターネットのような信頼できない外部ネットワークとの間を隔てる防御壁として拡張されました。
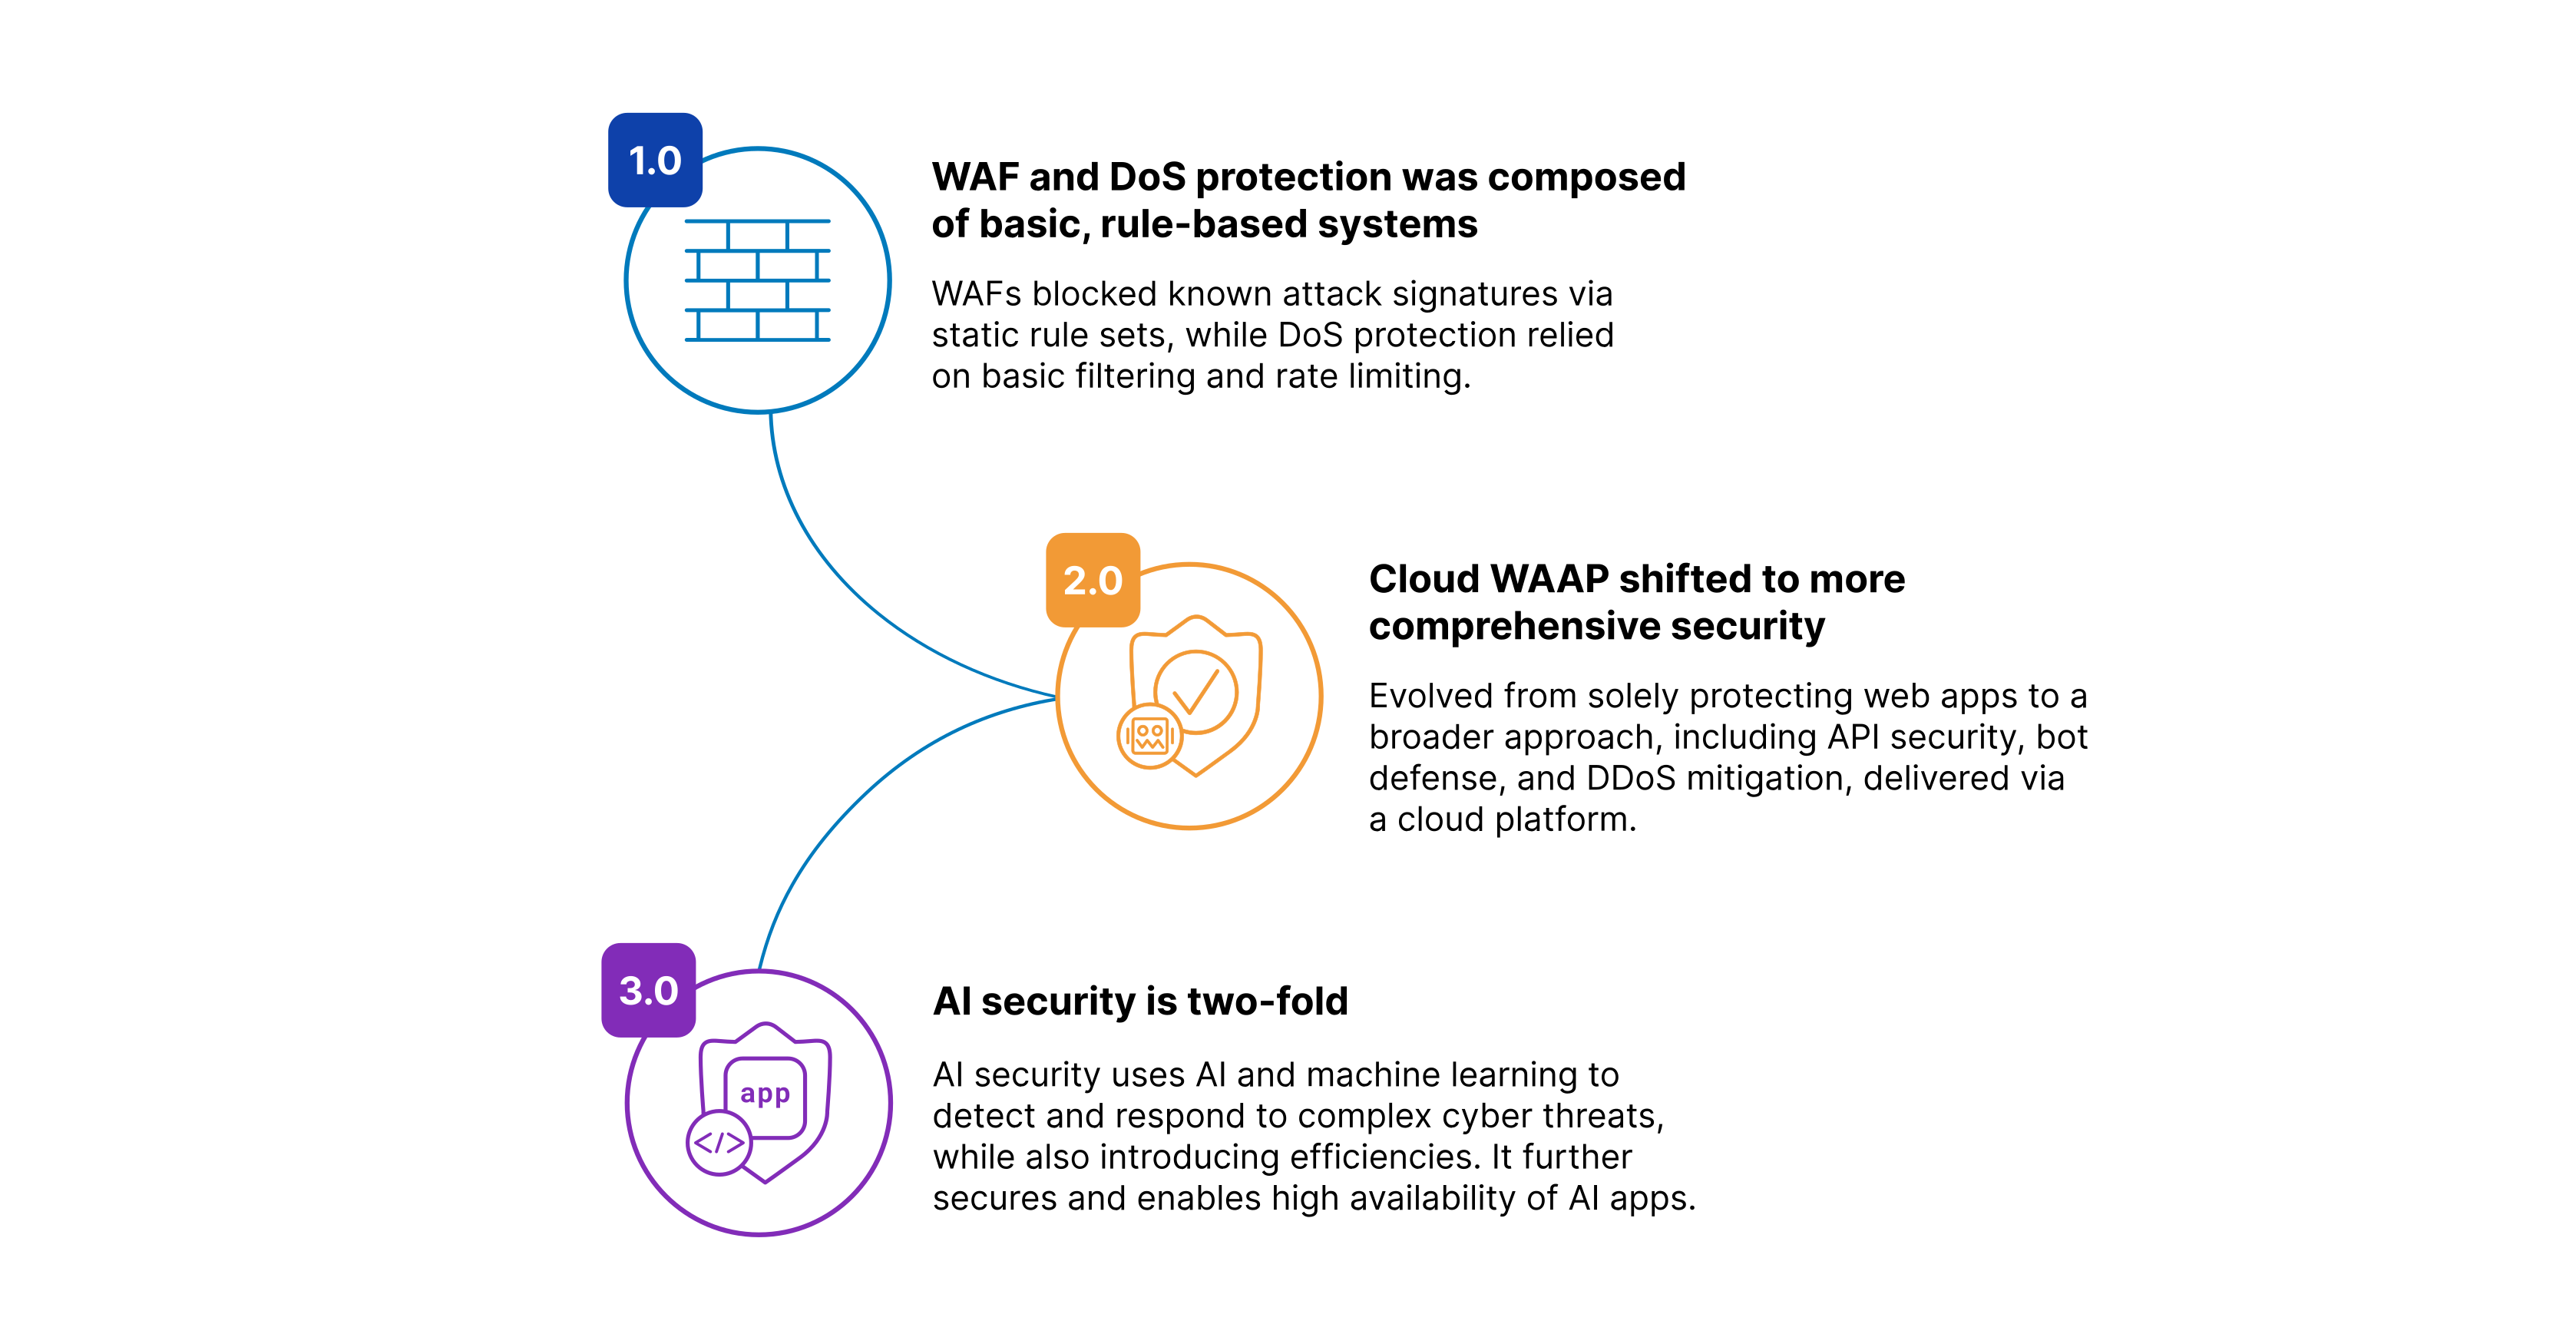
ネットワークファイアウォールは、送受信されるネットワークトラフィックを監視・制御し、不正アクセス、マルウェア、外部からの侵入から内部ネットワークを保護する最前線の防御となりました。さらに、HTTP/HTTPSトラフィックをフィルタリングして悪意のあるパターンを検査し、レイヤー7(アプリケーション層)への攻撃からWebアプリケーションを保護する新しいタイプのファイアウォールとして、Webアプリケーションファイアウォール(WAF)が開発されました。
アプリケーションセキュリティ2.0:分散クラウドとWAAP
21世紀への移行期に、アプリケーションを取り巻く環境は大きく変化し、それに伴ってアプリケーションセキュリティも進化しました。Webで利用できるアプリケーションが急増し、オンプレミスのデータセンターにあるアプリケーションに加えて、分散インフラストラクチャ上のクラウドベースのアプリケーションも利用されるようになりました。
つまり、信頼できる領域と信頼できない領域、内部と外部を隔ててきた保護境界は、もはや防御の最前線ではなくなりました。クラウドアプリケーションや分散型アプリケーションの普及により、境界ベースのセキュリティの有効性が低下し、多くの場合、イノベーションの妨げにもなりました。さらに、特定の領域に特化した複数の保護対策に依存しても、効果的に管理できる一貫した統合セキュリティは実現できませんでした。
こうしたクラウドによる変革の一環として、コードはよりモジュール化・分散化され、サードパーティのライブラリから利用できるマイクロサービスとして記述または分割されたうえで、境界防御から遠く離れたクラウドベースのコンテナに組み込まれるようになりました。APIはクラウドアプリケーションをつなぐ役割を担い、分散したサービスやアプリケーションが、互いに異なる他のシステムと接続して通信できるようになりました。また、APIによって異なるアプリ間でデータを交換できます。たとえば、小売アプリがAPIを使用してPayPalなどのオンライン決済システムに支払額を指定すると、そのシステムから支払い確認が返されます。
同じ時期に、ボットも台頭しました。クレデンシャルスタッフィングなど、ボットを利用した一般的な攻撃では、盗まれたユーザー名とパスワードを使ってオンラインアカウントを乗っ取り、多くの場合、不正行為につながります。ボットネットと呼ばれる悪意のあるボットの大群は、分散型サービス拒否(DDoS)攻撃を引き起こします。犯罪者が複数の接続デバイスから多数のボットを操り、Webサイト、サーバー、ネットワークに過剰な負荷をかけることで、通常の正当なトラフィックがサービスを利用できなくなり、オンラインユーザー全体に影響が及びます。
分散型クラウドベースのアプリケーション、APIインターフェース、ボットの急増によって新たなセキュリティ脅威が生じ、組織はアプリケーションとデータの保護方法を見直す必要に迫られました。WAFはさらに進化し、より広範なランタイム攻撃から保護するよう設計されたWebアプリケーションおよびAPI保護(WAAP)ソリューションへと発展しました。WAAPソリューションは、DDoSや自動化されたボット攻撃などの最新の脅威からWebアプリケーションとAPIの両方を保護し、クラウド、ハイブリッド、マルチクラウド環境で稼働するWebアプリ、API、マイクロサービスを保護できます。
アプリケーションセキュリティ3.0:AIセキュリティ
AIと機械学習の登場は、主に2つの側面でアプリケーションセキュリティに影響を及ぼしています。AIは、多種多様なサイバー脅威の検知と対応に極めて高い効果を発揮し、今日のアプリケーションセキュリティ戦略における重要な要素となっています。一方で、AIアプリケーション自体もサイバー攻撃に対して非常に脆弱であり、AIインフラストラクチャを攻撃から保護することが大きな課題となっています。
近年、AIは脅威および異常の検知に変革をもたらしています。AIモデルは膨大なネットワークトラフィックをリアルタイムで分析し、不審なパターンを検知できます。さらに、AIを活用した行動分析により、悪意のあるユーザーを特定し、本人認証と検証を強化して、認証情報の不正使用を防止できます。また、AIモデルは予測型セキュリティを支え、脅威ハンティングを可能にすることで、ゼロデイ脆弱性の予見や、被害が生じる前の新たな攻撃ベクトルの予測に役立ちます。
AIはアプリケーションセキュリティの強化に役立つ一方で、それ自体がサイバー脅威の標的となるため、モデルの侵害、データポイズニング、サービスの中断を引き起こす攻撃から保護する必要があります。攻撃者は、悪意のあるサンプルをトレーニングデータに混入させてモデルの完全性を損なったり、誤った出力や有害な出力を引き起こす可能性のある誤解を招くデータを与えてモデルを操作したりすることがあります。また、AIインフラストラクチャは、AIインフラストラクチャを標的とするDDoS攻撃やランサムウェアなど、従来型の脅威にもさらされており、サービスの遅延や中断につながる可能性があります。
さらに、AIを活用した攻撃は、フィッシングの自動化、マルウェアの拡散加速、より本物らしいディープフェイクによるなりすましの作成など、さまざまな目的に利用され、企業のサイバーリスクを増大させています。
統合セキュリティプラットフォームに向けて
アプリケーションセキュリティが進化し、より高度な脅威に対応できるようになった一方で、攻撃対象領域は拡大し続けています。その結果、企業は一貫性のない制御、極めて複雑な環境、増大するリスクへの対応に苦慮しています。変化し続けるこの環境でアプリケーションを保護するには、従来のロードバランサーの枠を大きく超える次世代のADCが必要です。求められているのはADC 3.0です。これは、企業が現在そして将来にわたって直面する、かつてない技術的複雑性と高度なセキュリティ課題に適応できる、単一の一貫したプラットフォームへと進化したADCです。
詳しくは、本シリーズの過去のブログ記事である「インフラストラクチャの進化」と、それに伴う「アプリケーションの進化」をご覧ください。こうした進化により、AI時代のニーズに応える新世代のADCが求められています。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。