アプリは攻撃の脅威にさらされています。攻撃は驚くほど頻繁に発生しており、メリーランド大学が実施した調査によると、その頻度は39秒に1回に上り、攻撃が成功する確率も憂慮すべきほど高くなっています。
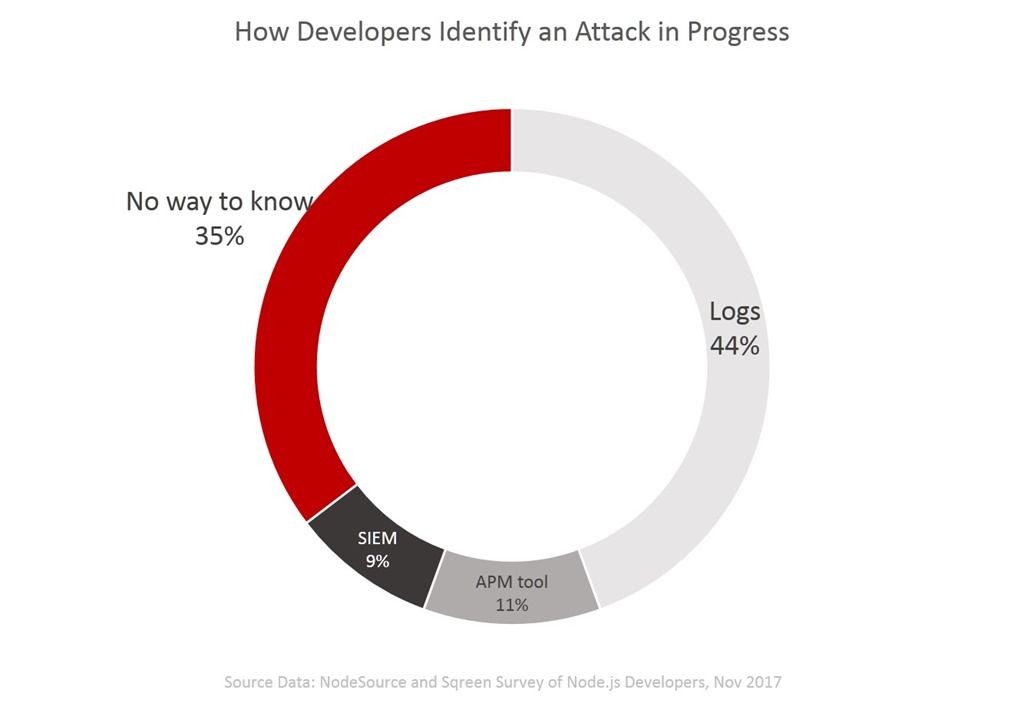
これらのアプリのセキュリティ確保を担うことが増えている開発者は、この脅威を十分に認識しています。NodeSourceとSqreenが2017年後半にnode.js開発者を対象に実施した調査では、「全回答者の3分の1以上(34%)が、今後6か月以内に自社が大規模攻撃の標的となる可能性が高いと考えている」ことが明らかになりました。F5独自の調査結果によると、攻撃の86%では、最初の攻撃ベクトルがアプリケーション自体またはアイデンティティのいずれかであることを踏まえれば、こうした認識は十分に妥当です。
そのため、「回答者の35%が、攻撃の発生時に攻撃を特定する方法がわからないと回答した」という事実は、憂慮すべきものかもしれません。攻撃が起こると予想しているにもかかわらず、実際に攻撃を受けたときに、それを認識する方法がわからないのです。進行中の攻撃を特定できなければ、阻止することは極めて困難です。
そのため、攻撃に対するリアルタイム保護を一切利用していないNode.js開発者が23%(23パーセント)に上るという事実は、さらに憂慮すべきものです。
幸いなことに、F5が独自に実施した「State of Application Delivery 2018」の調査によると、ほとんどの組織が何らかのリアルタイム攻撃対策を利用しています。5組織のうち4組織は、Webアプリケーションファイアウォール(57%)、ランタイムアプリケーション自己保護(11%)、ユーザー行動分析(26%)など、2つ以上のテクノロジーを利用しています。
これらすべてのテクノロジーに共通する特性は、開発者に不足しがちな可視性です。攻撃を検知し、できれば特定するには、異常な挙動を認識できる必要があるため、可視性が欠かせません。
アプリケーションとそのサービスの利用パターンは、比較的予測しやすいものです。たとえば、シングルサインオン(SSO)アプリケーションは、月曜日の午前中に利用が集中し、金曜日の午後には利用が少なくなる傾向があります。金融アプリケーションは、給料日、税務期間の終了、会計年度末など、財務上の節目の直前に利用が集中する傾向があります。
消費者向けアプリケーションにも予測可能な利用パターンがあり、通常とは異なる(潜在的に危険な)行動の検出に役立てることができます。たとえば、2017年4月、Malauzai Softwareは月次の「little data」レポートの1つを公開しました。このレポートは、「435を超える銀行および信用組合の、インターネットバンキングとモバイルバンキングのアクティブユーザー730,000人による1,320万件のログイン」から収集した利用データに基づいています。レポートでは、次のことが示されています。「エンドユーザーの100%が残高を確認し、最近の取引履歴を閲覧しています。これは、ランディングページに残高と最近の履歴が表示され、誰でも確認できるためです。そして、これこそがユーザーの利用目的です。利用の77%では、ユーザーは残高と履歴を確認するだけです。デジタルバンキングにおける操作全体のうち、残高と履歴の確認以外のタスクを実行する操作はわずか23%です。」
したがって、ほかの種類の取引への関心が突然高まった場合、攻撃の兆候である可能性があると推測できます。
残念ながら、このような統計情報をすべてのアプリケーションですぐに利用できるとは限りません。そのため、可視性(監視)が重要です。ベースラインを確立することで、異常が明確になります。もちろん、すべての異常が攻撃を示すわけではありません。週の半ばにSSOサービスの利用が急増した場合でも、社内パスワードの変更期限が迫っていたことや、月曜日と火曜日が休日で誰も出社していなかったことが原因かもしれません。それでも、ベースラインがあれば、攻撃が進行中であることを示す挙動を特定しやすくなります。
これら3つの異常な利用パターンが実際に攻撃である可能性を考慮し、必ず確認してください。実際、攻撃であるケースは少なくありません。
1. 接続数の急増。 単に話題が沸騰しただけかもしれませんが、別の事態が起きている可能性もあります。接続率が大幅に急増した場合は、ネットワークトラフィックも同様に増加しているか、すぐに確認することをお勧めします。増加していなければ、攻撃の可能性があるため、危険を察知すべきです。GETフラッドは、HTTPベースのDDoS攻撃の中でも特に実行が容易です。大量のHTTP GETをアプリケーションに送りつけるだけで成立するためです。実在するURLへのアクセスすら試みないことも少なくありません。目的は、できるだけ多くの接続を消費し、過負荷状態に陥らせることだからです。
この増加が、ログイン機能を提供するURLやサービスを特に標的としている場合、不正アクセスを目的としたブルートフォース攻撃を受けている可能性があります。
進行中の攻撃の兆候として、サーバーエラー、パフォーマンスの継続的な低下、リソースの枯渇がないか確認してください。
2. 送信レスポンスのサイズ 送信レスポンスが突然大きくなった場合、攻撃者が本来アクセスできないデータにアクセスし、データ窃取攻撃に成功した可能性があります。攻撃者はワイルドカードを使用してデータへの不正アクセスを試みることが多いため、これはSQLi攻撃の成功を示す主な危険信号の1つです。SQLiは十分に理解されている攻撃ベクトルであり、すでに対策が確立されていると思われるかもしれません。しかし、複数の業界レポートでは、SQLiは毎年、成功した攻撃の上位に一貫して挙げられています。
基本的に、この攻撃はデータアクセスの制限を回避するように設計されています。そのため、攻撃者は1件(あるいは数件)のレコードではなく、数千件ものレコードを取得する可能性があります。したがって、攻撃が成功すると、返されるデータ量が通常よりも大幅に多くなるため、検知しやすくなります。
レスポンスサイズに大幅な差異が見られた場合は、直ちに調査する必要があります。
3. クラッシュと障害。 これらは不具合や偶発的な「不正」入力で説明できる場合もありますが、新旧の脆弱性を悪用しようとして、サードパーティ製ライブラリ、Webサーバープラットフォーム(またはお客さまのアプリケーション)でバッファオーバーランを引き起こそうとする試みの兆候である可能性もあります。現在ではシステムが自動的に「再起動」できるのは便利ですが、 再起動が必要になった理由を無視するのは望ましくありません。
時折発生するクラッシュは無視したくなるかもしれませんが、放置しないでください。
クラッシュや障害を放置せず、問題のあるシステムを確認できるまで隔離しておけるアーキテクチャを検討してください。
もちろん、これは網羅的なリストではありませんが、アプリケーションが攻撃を受けている可能性を見極め、攻撃を未然に阻止するための第一歩として役立ちます。
安全にお過ごしください!
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。