
パンデミック以前から、多くの従業員は会社支給または個人所有のデバイスを使用し、自宅やカフェ、外出先からアプリケーションやデータリソースにアクセスしていました。現在、多くの組織が、通勤時間の短縮、ワークライフバランスの実現、居住地を問わない働き方を可能にするため、従業員が場所を問わず働ける「Work From Anywhere(WFA)」を推進しています。WFAは、物理拠点の統合や閉鎖によるコスト削減につながるため、多くの組織に採用されています。さらに、従業員がどこにいても生産性を発揮できることも認識されるようになりました。
WFAには確かなメリットがある一方、この傾向により企業は、アプリケーションやデータへのアクセスでシームレスなユーザー体験を確保しながら、リモートユーザーのアクセスに最も厳格なセキュリティ対策を適用することを迫られています。また、アプリケーションとそのアクセス環境は当面ハイブリッドな状態が続きます。クラウドネイティブアプリやSaaSアプリなど、一部のアプリケーションはパブリッククラウドにあり、その他はオンプレミス、データセンター、またはプライベートクラウドにあります。そのため、アプリケーションへのアクセスはユーザーと組織の双方にとってはるかに複雑になり、セキュリティの確保も大幅に難しくなります。さらに、アプリケーションの配置場所を問わず、すべてのアプリケーションにゼロトラストアーキテクチャを導入しようとする組織の負担も増大します。
従来型アプリケーションやカスタムアプリケーションなど、ミッションクリティカルなアプリケーションの多くは、クラウドに移行できません。OracleやSAPが開発したものなどの従来型アプリケーションやカスタムアプリケーションは通常、SAMLやOIDCなどの最新の認証標準およびプロトコルに対応していないか、対応できません。また、IDフェデレーションやシングルサインオン(SSO)に対応していない場合も少なくありません。多要素認証(MFA)に対応できないものも数多くあります。そのため、組織は複数のユーザー認証ポイントと認証方式を管理しなければならず、ユーザーもアプリケーションごとに異なる認証情報や、さまざまな認証方式とアクセス方法を管理する必要があります。これにより、従業員や請負業者にとって複雑でわかりにくい利用環境となり、管理者の作業負荷とITサポートコストが増大します。
組織は、ホストされている場所にかかわらず、すべてのアプリケーションにユーザーが簡単かつセキュアにアクセスできるようにする必要があります。これにより、ユーザーがどこにいてもユーザーエクスペリエンスが向上すると同時に、管理者の負担軽減にもつながります。
BIG-IP Access Policy Manager(APM)は、ユーザー、デバイス、アプリケーション、APIに対するグローバルなアクセス制御を一元化できる、F5のセキュアで拡張性の高いアクセス管理プロキシソリューションです。Microsoft Azure Active Directory(AD)は、Microsoftが提供する包括的なクラウドベースのIDおよびアクセス管理プラットフォームです。
BIG-IP APMとAzure ADを連携させることで、パブリッククラウド上のクラウドネイティブアプリケーションやSaaSアプリケーション、オンプレミス、データセンター、プライベートクラウドなど、ホストされている場所を問わず、あらゆるアプリケーションにシームレスかつセキュアにアクセスできます。この統合ソリューションは、従業員によるアプリケーションへのアクセスを簡素化し、ユーザー体験を大幅に向上させると同時に、企業におけるアプリケーションアクセスのセキュリティリスクを大幅に低減します。アプリケーションが最新の認証標準やプロトコルに対応しているか、Kerberosやヘッダーベース方式などの従来の認証方式に対応しているかを問わず、従業員は許可されたすべてのアプリケーションにセキュアにアクセスできます。
BIG-IP v16.1のリリースにより、BIG-IP APMとMicrosoft Azure ADは、Azure AD Conditional Access機能をBIG-IP APMのユーザーインターフェースに統合し、アプリケーションアクセスのセキュリティを強化します。
Azure AD Conditional Accessは、Azure ADがシグナルを集約して判断を下し、組織のポリシーを適用するために使用するツールです。最も単純なポリシーは「if-then」形式のステートメントです。つまり、ユーザーがリソースにアクセスするには、設定されたポリシーの要件を満たし、準拠する必要があります。Conditional Accessポリシーを使用すると、必要なときに適切なアクセス制御を適用し、組織のセキュリティを確保できます。
Microsoft Azure AD Conditional Accessがポリシーを決定する際に考慮できる一般的なシグナルには、次のものがあります。
- ユーザーまたはグループのメンバーシップ
- IP位置情報
- デバイスの健全性
- アプリケーションの種類
- ユーザーとセッションのリスク
次に、これらのシグナルに基づいて、ユーザーアクセスを許可、承認、またはブロックするかどうかが決定されます。Azure AD Conditional Accessは、リアルタイム評価を行うポリシーエンジンとして機能し、BIG-IP APMと連携してポリシーを適用します。
この新しいエクスペリエンスのスクリーンショットを以下に示します。
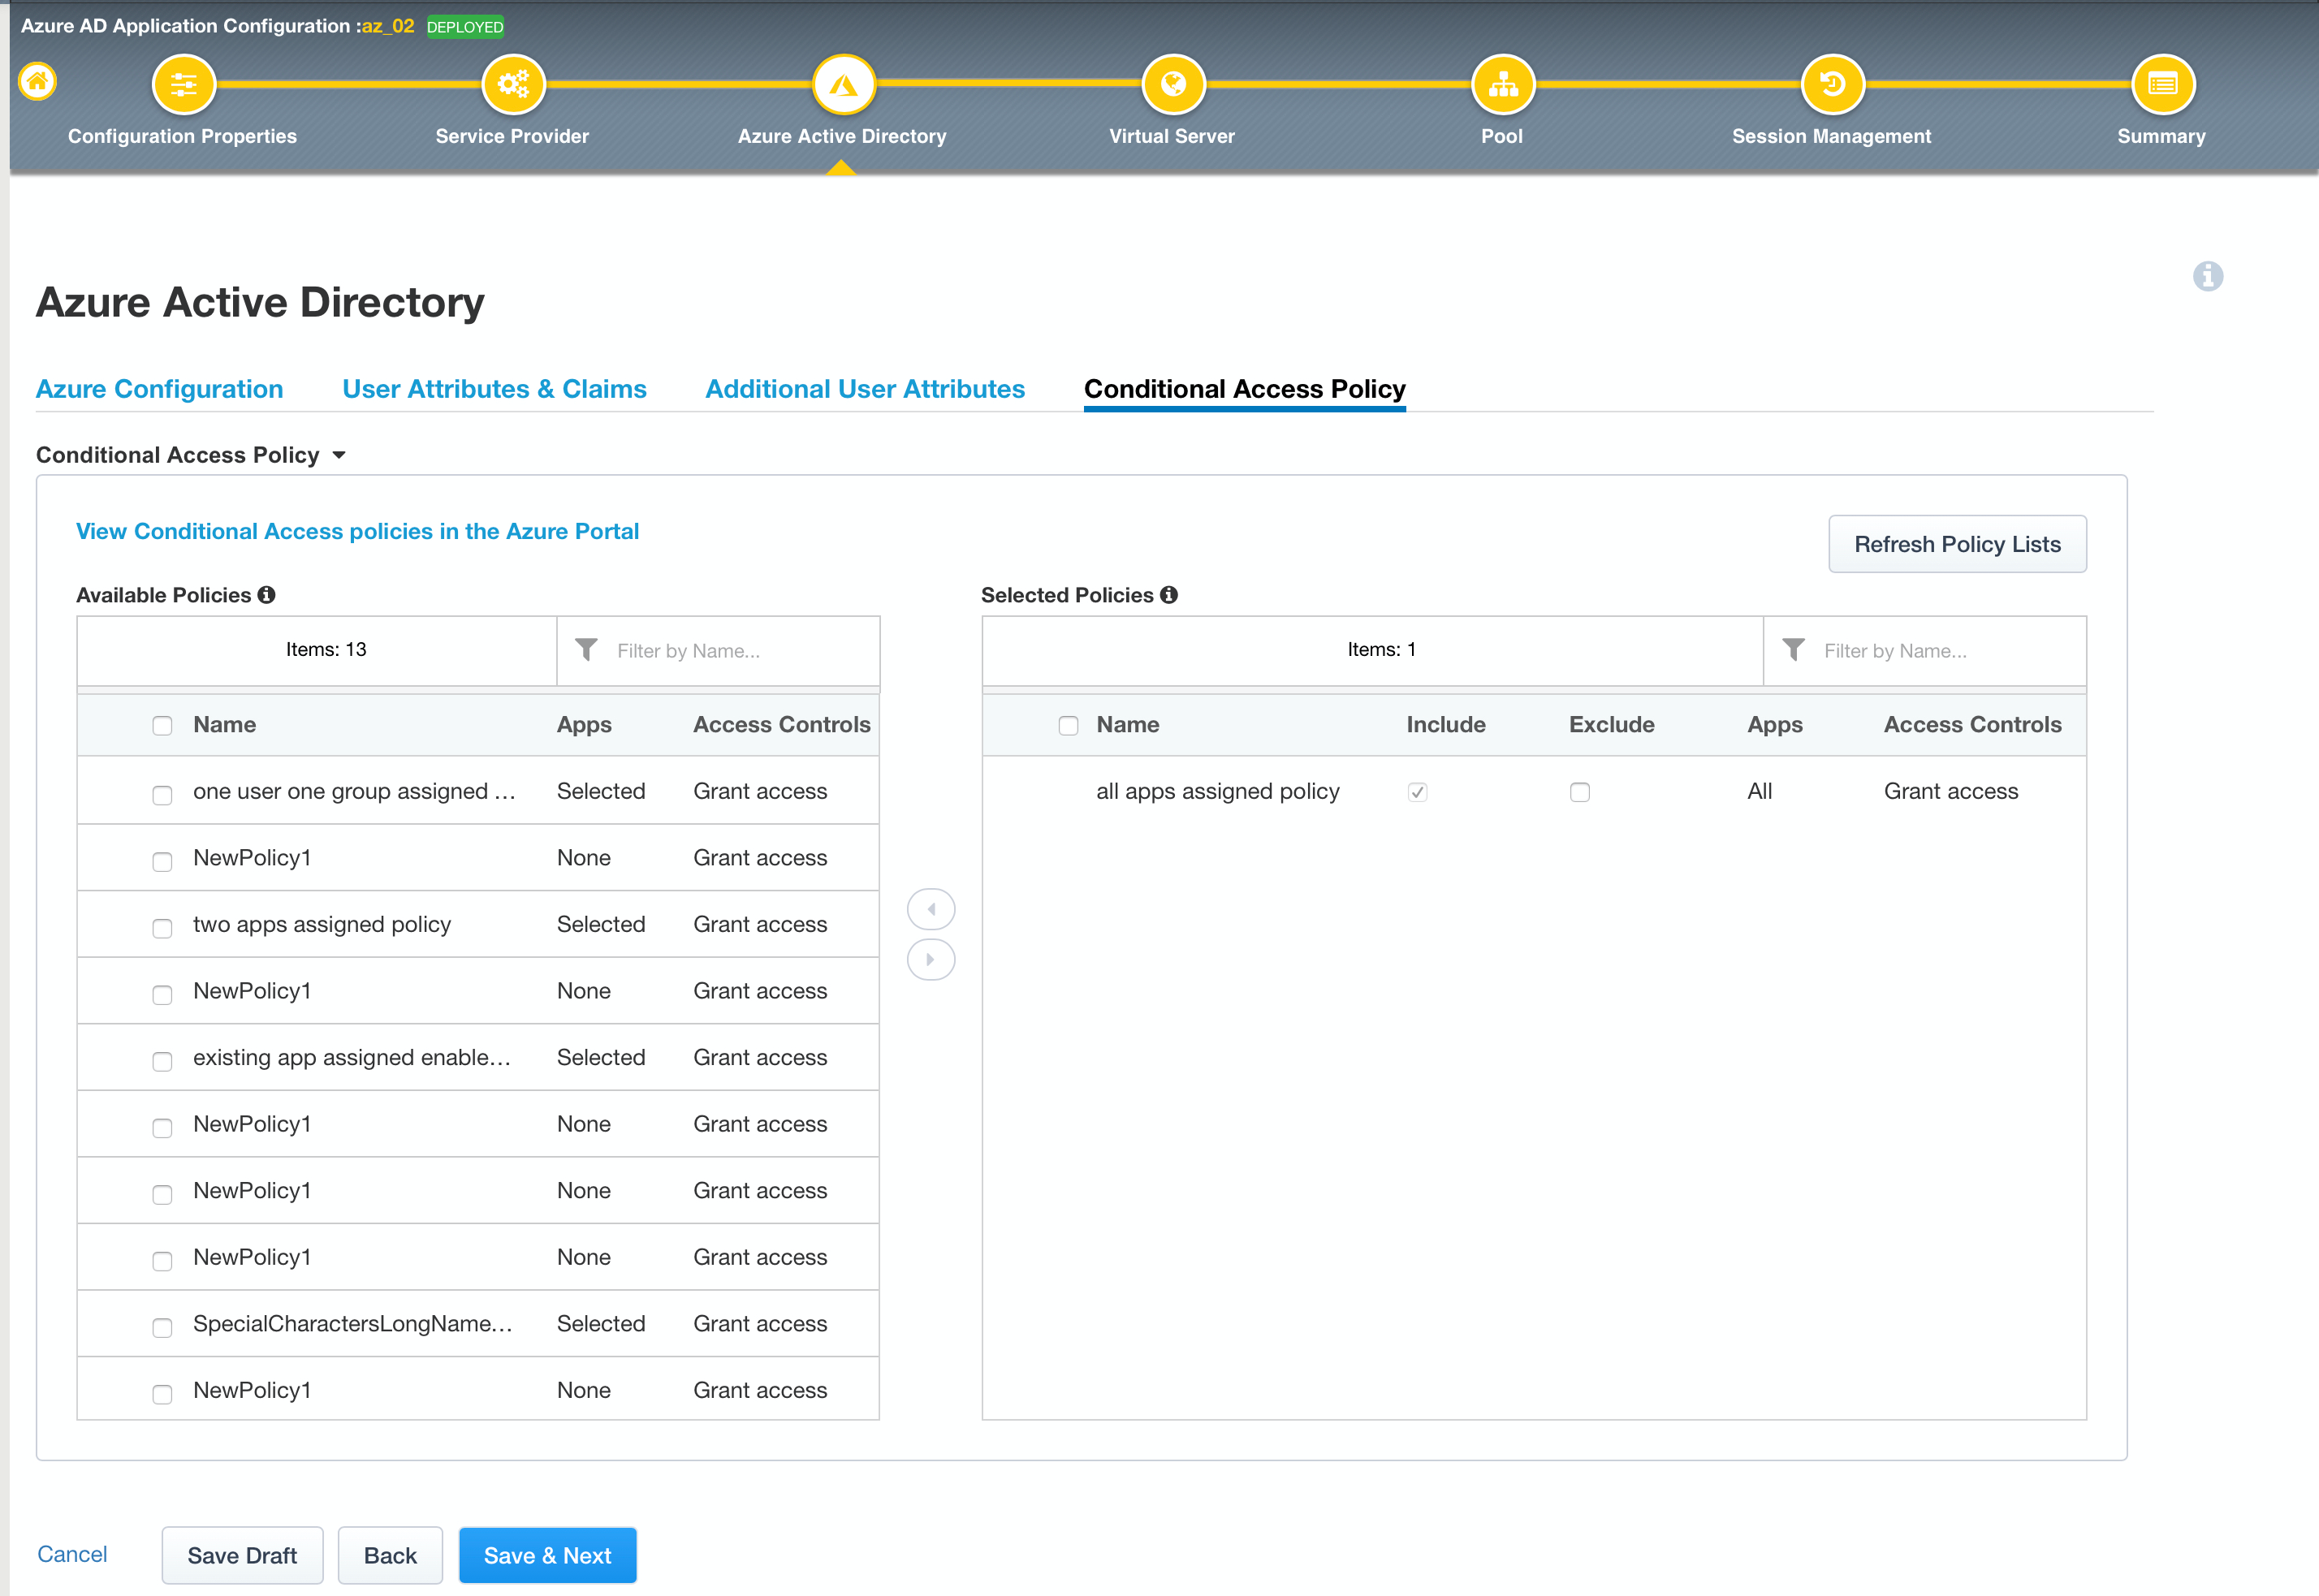
この新しい統合により、BIG-IP APMとAzure ADは以下を実現します。
- アプリ向けの使いやすい単一インターフェースを活用: BIG-IP APMのAccess Guided Configuration(AGC)を使用すると、管理者は単一のインターフェースから、カスタムアプリやOracle E-Business Suite(EBS)、Oracle JD Edwards、SAP ERPなどの従来型アプリを含むすべてのアプリにわたってポリシー制御を設定・管理でき、容易に導入できます。
- ユーザーがいつでもどこでも生産性を発揮できる環境を実現:Azure AD Conditional AccessとBIG-IP APMの統合により、管理者が設定した条件を満たすユーザーは、クラウドベースのアプリやカスタム/従来型アプリに簡単かつシームレスにアクセスできます。
- ユーザー認証を一元化:管理者は、クラウドベースのアプリと従来型/カスタムアプリケーションで別々の認証方式を管理する必要がありません。
- 組織の資産を保護:Azure ADとBIG-IP APMを統合することで、必要に応じて適切なアクセス制御を追加し、アプリとデータを保護できます。さらにBIG-IP APMでは、アプリごとのリクエストに基づいてユーザーにアクセス権を付与することで、保護を強化できます。
F5とMicrosoftは、すべてのアプリケーションでゼロトラストを導入し、変化に適応させるための優れた統合ソリューションを引き続き提供します。またF5は、アプリケーションのアクセス管理と構成を大幅に簡素化するツールを管理者に提供し続けます。
BIG-IP APMとMicrosoft Azure ADの共同ソリューションの詳細については、こちらをご覧ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。