
ハイブリッドクラウドセキュリティは、オンプレミスのハードウェア、プライベートクラウド、パブリッククラウドなど、複数のIT環境にまたがるデータ、アプリケーション、インフラストラクチャを保護します。プライベートクラウドとパブリッククラウドの各リソース固有の特性に対応するとともに、環境間を顧客トラフィックが通過する際にデータとアプリケーションの機密性、完全性、可用性を確保するため、一貫したセキュリティフレームワークを提供する必要があります。
ハイブリッドクラウドは、AWS、Microsoft Azure、Google Cloud Platformなどのパブリッククラウドのコンピューティングインフラストラクチャと、組織のプライベートクラウドまたはオンプレミスのデータセンターを組み合わせた複合コンピューティング環境です。ハイブリッドクラウドの最大の利点は俊敏性です。組織は必要に応じてコンピューティングリソースを増減でき、データセキュリティ、コンプライアンス、ワークロードの機密性、パフォーマンスに関する要件に基づいて、ワークロードの処理場所を選択できます。
The パブリッククラウドでは、サードパーティのサービスプロバイダーが所有する共有コンピューティングリソース上で、企業がアプリケーションやデータをホストできます。パブリッククラウドでは、従量課金モデルでほぼ無制限のコンピューティングリソースを利用できるため、データセンターハードウェアに投資することなく、大規模なスケールメリットを得られます。プライベートクラウドは、企業が管理する専用の非共有クラウドインフラストラクチャです。サードパーティのコロケーションプロバイダーが運用することも、プライベートデータセンターでホストして企業が管理することもできます。
プライベートクラウドは、パブリッククラウドよりも高度な制御と堅牢なセキュリティを提供できるため、機密データの処理や保存、または高度なセキュリティ、コンプライアンス、カスタマイズを必要とするミッションクリティカルなアプリケーションの処理に適しています。
マルチクラウドはクラウドの一形態です。一般に、組織は特定のビジネスニーズや顧客の要望に対応するため、異なるクラウドプロバイダーが提供する複数のクラウドコンピューティングサービスを利用します。マルチクラウドセキュリティは、複数のクラウドサービスプロバイダーが提供する複数のクラウドコンピューティングプラットフォームに展開されたデータとアプリケーションを、一貫して包括的に保護します。
ハイブリッドクラウドセキュリティとマルチクラウドセキュリティには、重要な違いがあります。ハイブリッドクラウドセキュリティは、パブリッククラウドとプライベートクラウドのリソースを一貫して保護することに重点を置いています。一方、マルチクラウドセキュリティは一般に、複数のクラウドプロバイダーのサービスを利用する環境を対象とし、設定ミス、脆弱性の悪用、横方向に拡散する脅威から一貫して保護するために、より広範なセキュリティ戦略を必要とします。したがって、ハイブリッドクラウドセキュリティはマルチクラウドセキュリティの一部です。
ハイブリッドクラウドセキュリティのメリット
ハイブリッドクラウドセキュリティモデルでは、機密性の高いデータやアプリケーションをオンプレミスに保持して保護する一方、機密性の低いワークロードにはパブリッククラウドを利用できます。機密性の高いデータやアプリケーションをパブリッククラウドから分離することで、組織はセキュリティリスクをより適切に管理し、データ侵害による影響やサイバー攻撃の可能性を低減できます。
このセキュリティアプローチでは、機密データや保護対象データをオンプレミスに保持し、機密性の低いデータやワークロードにはパブリッククラウドを利用できるため、規制遵守の面でもメリットがあります。また、ハイブリッドクラウドセキュリティモデルでは、障害発生時にパブリッククラウドを災害復旧サイトとして利用したり、トラフィックの急増に対応するためにパブリッククラウドへ「バースト」したりすることも可能です。
ハイブリッドクラウドセキュリティの課題
ハイブリッドクラウドセキュリティ戦略の導入は、組織に多くのメリットをもたらす一方で、さまざまな課題やリスクも伴います。主なものは次のとおりです。
- セキュリティに関する責任の共有: ハイブリッドクラウド環境では、お客さまとクラウドプロバイダーがセキュリティに関する責任を共有するため、セキュリティの各側面について、どちらが責任を負うのかを理解することが重要です。お客さまは、プロバイダーがその責任を果たしていることを確認するとともに、すべてのクラウド環境で包括的なセキュリティを確保するには、追加のセキュリティ対策が必要になる場合があることを理解しておく必要があります。
- インシデント対応:ハイブリッドクラウド環境では、インフラストラクチャが分散しているため、インシデント対応が困難になる場合があります。インシデントの発生源を特定し、異なる環境間で対応を調整することが難しい場合もあります。プロバイダーのインフラストラクチャでインシデントが発生した場合でも、問題を解決するためにプロバイダーとの連携が必要になることがあります。
- アプリケーションセキュリティ: ハイブリッドクラウド環境では、アプリケーションセキュリティの要件や構成が異なる場合があり、クラウドベースのアプリの保守とセキュリティ確保が運用上の課題となります。特に、環境全体で使用されている共通ソフトウェアライブラリを標的とする、アプリケーションの脆弱性を悪用した攻撃への対処は困難です。
- IDおよびアクセス管理(IAM): ハイブリッドクラウドは分散化されているうえ、プラットフォームごとに異なるIAMツールやプロセスが使用されるため、複数のクラウド環境にわたるユーザーIDとアクセスの管理は複雑になる可能性があります。さらに、APIやサードパーティ統合によるマシン間トラフィックが増加しており、IDベースのセキュリティには従来とは異なるアプローチが必要です。
- コンプライアンスとガバナンス:一部のクラウド環境では、可視性の欠如や管理の分散によってログやフォレンジックが不完全になる可能性があるため、コンプライアンスとガバナンスの要件を満たし、適用することが困難な場合があります。
- サプライチェーンのセキュリティ:多くの組織ではサプライチェーン全体の可視性と制御が不足しているため、サイバー犯罪者が複数ベンダーで構成されるハイブリッドクラウド環境を悪用する可能性があります。組織は、クラウドプロバイダーが堅牢なセキュリティ対策を講じていることを確認し、定期的なセキュリティ監査、ペネトレーションテスト、脆弱性スキャンを実施する必要があります。
- データ保護:組織は、ハイブリッドクラウド環境内のデータが保存時と転送時の両方で保護され、データがさらされるリスクを抑えるために適切なSSL/TLS暗号化とアクセス制御が導入されていることを確認する必要があります。
- 可視性と制御:ハイブリッドクラウド環境では、特にクラウド環境が個別に管理されている場合、セキュリティの可視性と制御を維持することが困難になる可能性があります。一元管理ダッシュボードがなければ、複数の環境にわたるセキュリティの監視、保護、トラブルシューティングに多大な労力を要し、セキュリティのパフォーマンスと制御に死角が生じるおそれがあります。
セキュアでコンプライアンスに準拠したハイブリッドクラウド環境を実現するには、一貫したセキュリティポリシーと運用、エンドツーエンドの可視性、強固なガバナンスとコンプライアンス対策を含む包括的なアプローチが必要です。これにより、組織はセキュリティ態勢を損なうことなく、ハイブリッドクラウドのメリットを享受できます。
ハイブリッドクラウドのセキュリティアーキテクチャ
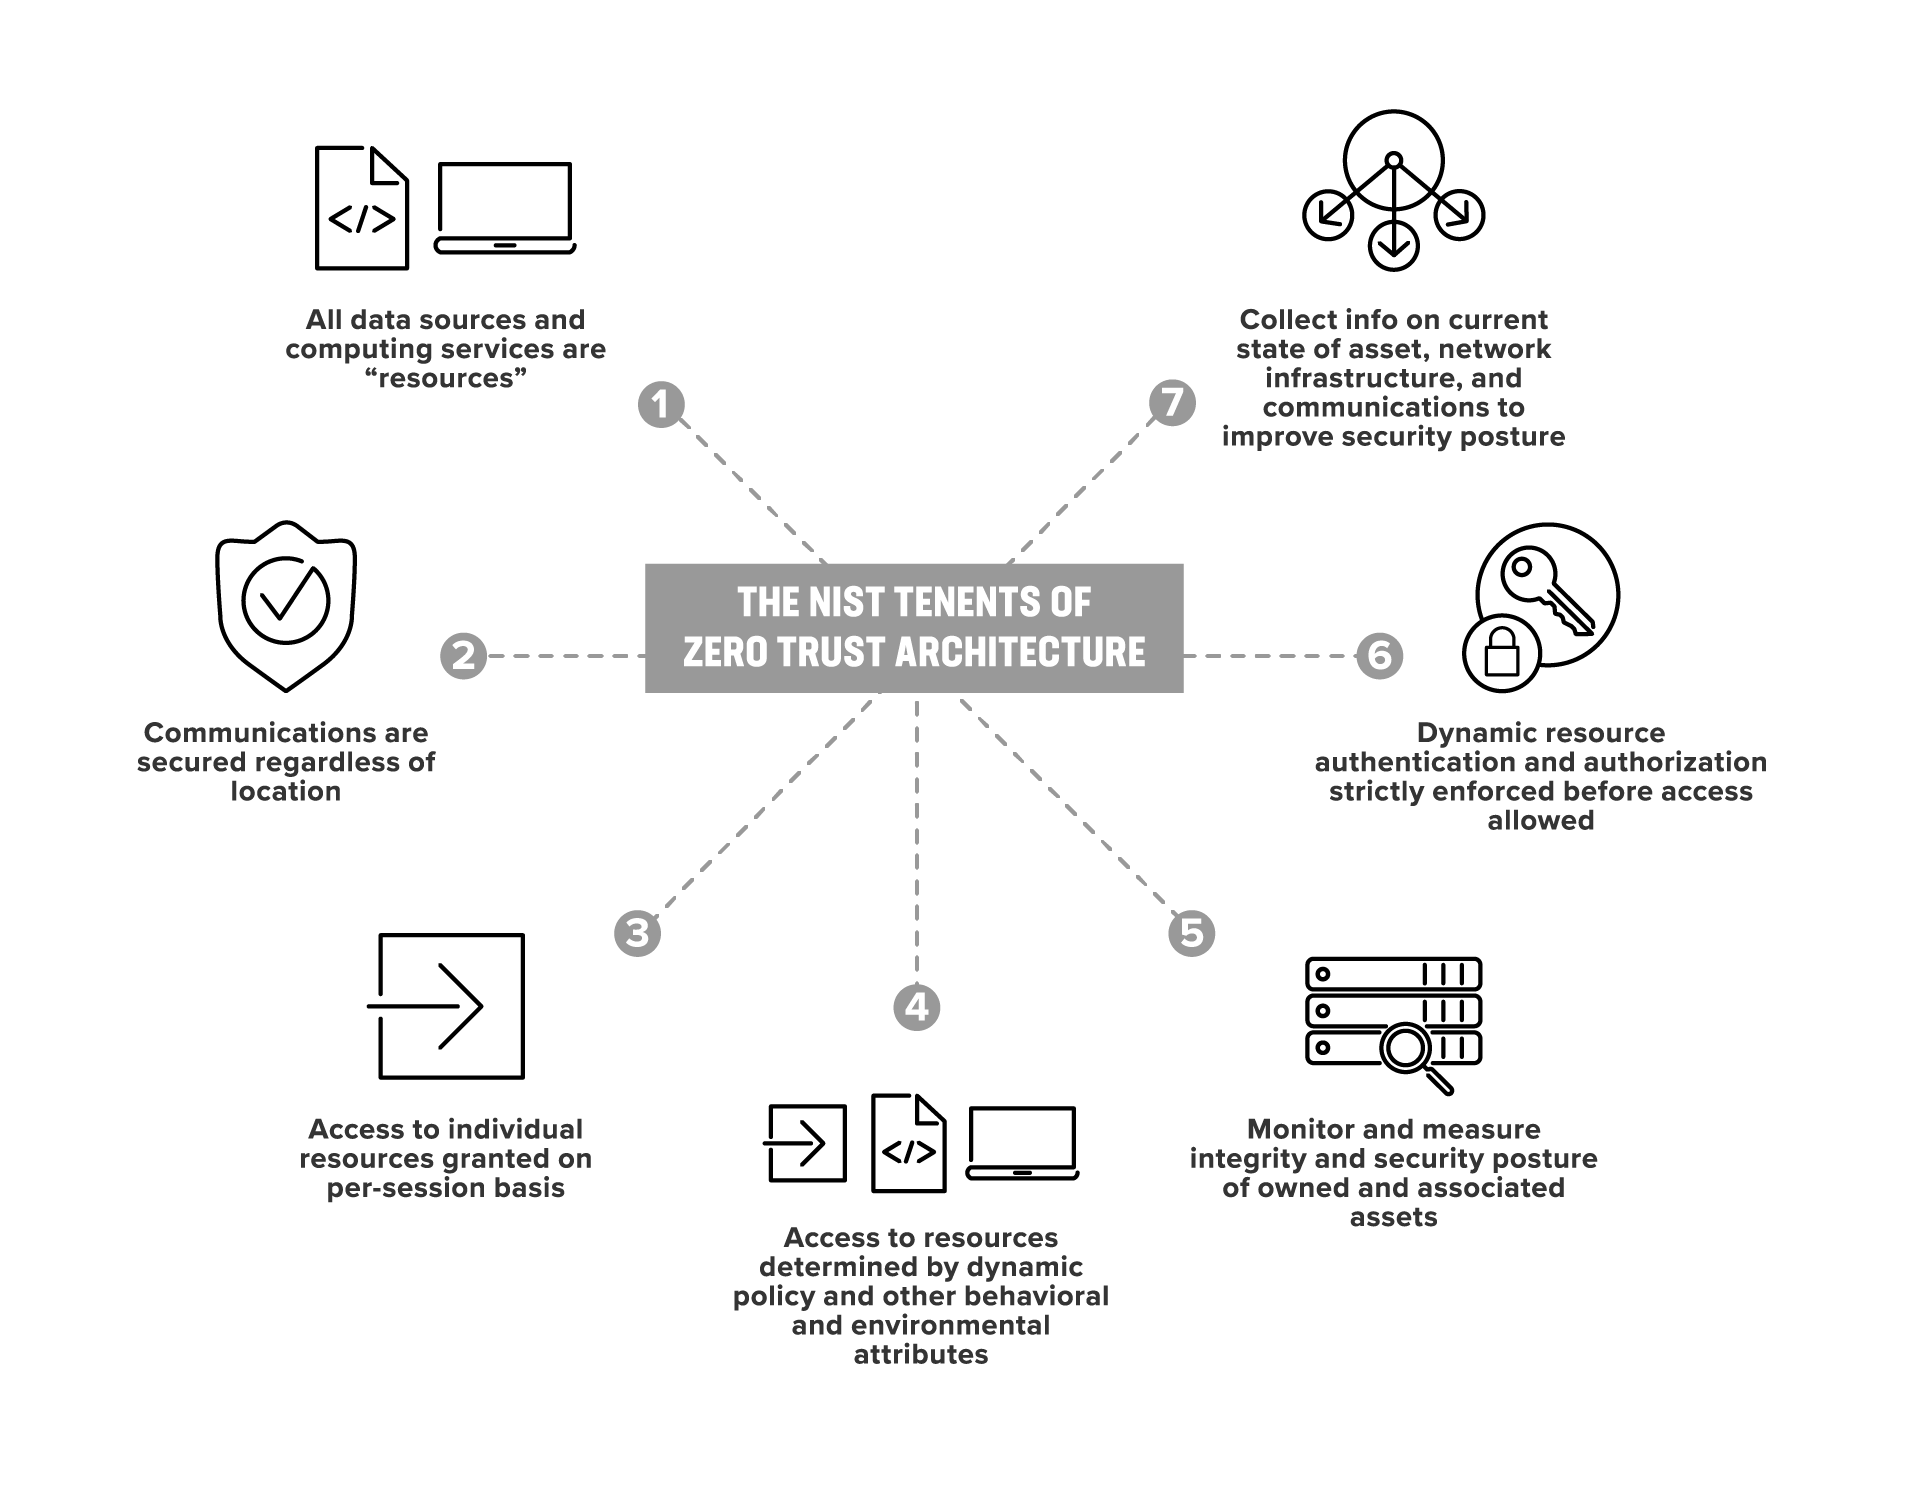
ハイブリッドクラウドセキュリティのアーキテクチャには、アプリ、API、基盤となるインフラストラクチャ、ソフトウェアサプライチェーンの保護が含まれます。データセンターやクラウド環境を通じてデータにアクセスしたり、データを利用可能にしたりするため、通常は何らかのゼロトラストセキュリティモデルを採用し、正当なユーザーとアプリケーションだけがデータにアクセスして利用できるよう、データを暗号化する必要があります。ゼロトラストでは、ネットワークの内外を問わず、リソースへのすべてのアクセス要求について、要求のたびに検証と認証を行い、継続的に評価することが求められます。
アーキテクチャの境界では、エッジクラウドサーバーとアプリケーションコンテナにマイクロセグメンテーション[新しいマイクロセグメンテーション用語集ページへのリンクを挿入]を適用します。これは、ネットワークをそれぞれ固有のセキュリティポリシーと制御を持つ小さなセグメントに分割し、潜在的なセキュリティ脅威から重要な資産を隔離して保護するセキュリティ手法です。これにより「非武装地帯」(DMZ)が形成され、機密データやサーバーへのアクセスを制限し、攻撃の影響範囲を抑えます。DMZは緩衝地帯として機能するため、組織はネットワークの他の部分のセキュリティを維持しながら、特定のサービスをパブリックインターネットに公開できます。
ファイアウォールは保護レイヤーを追加し、クラウド環境とオンプレミスのリソースをさらに分離します。
ハイブリッドクラウドセキュリティの構成要素
ハイブリッドクラウドセキュリティは、物理的、技術的、管理的という3つの要素で構成されます。
物理的対策は実際のハードウェアを保護し、技術的対策はITシステムと処理システムを保護します。管理的対策は、セキュリティに影響を及ぼす可能性のある人為的行為や自然要因に対処するために実施されます。
物理的管理策
物理的な管理策は、ハイブリッドクラウド環境を支える物理インフラを保護するため、ハイブリッドクラウドセキュリティに不可欠な要素です。ハイブリッドクラウドは複数の拠点にまたがる場合があるため、物理セキュリティは特有の課題であると同時に、重要な責務でもあります。
物理的管理策には、データセンター、サーバールーム、および重要インフラが設置されているその他の区域へのアクセス制限が含まれます。また、重要インフラへのアクセスを監視し、不正な活動を検知するCCTVカメラ、モーションセンサー、監視システムなども、物理的管理策に該当します。
さらに、物理的管理策には、停電時にもハイブリッドクラウド環境の稼働を維持するための無停電電源装置(UPS)や予備発電機などのバックアップ電源システムが含まれる場合があります。
組織は、物理セキュリティ基準をどのように満たすかを定めるため、クラウドプロバイダーとサービスレベル契約(SLA)を策定する必要があります。
技術的対策
ハイブリッドクラウドのセキュリティには、次のような技術的対策が不可欠です。
- 暗号化。転送中および保存中のデータを保護するために使用します。SSL/TLS暗号化により、権限のないユーザーに傍受された場合でもデータが保護されます。
- プロビジョニングと構成の自動化:組織の人的ミスのリスク軽減に役立ち、ハイブリッドクラウド環境全体で一貫性のある効率的なセキュリティ管理を実現します。
- オーケストレーション:さまざまなセキュリティツール、システム、プロセスの連携を自動化し、それらをシームレスに連動させることで、ハイブリッドクラウド環境を保護します。
- アクセス制御:ハイブリッドクラウド環境でホストされている機密データやアプリケーションに、許可されたユーザーのみがアクセスできるよう、ポリシーと手順を実装します。ハイブリッドクラウド環境では、最小権限アクセスを含むゼロトラストの原則がますます重要になっています。
- エンドポイントセキュリティ:ノートPCや携帯電話などの紛失、盗難、侵害されたデバイスからデータを消去するか、データセンターへのアクセス権を取り消すことで、不正アクセスを防止します。
管理上の制御
セキュリティはすべてのユーザーが担う責任であり、管理的対策は、セキュリティの強化につながる行動を支援します。
組織は、従業員、請負業者、およびハイブリッドクラウド環境を利用するその他のユーザーを対象に、トレーニングと意識向上プログラムを提供する必要があります。このトレーニングでは、クラウドセキュリティのベストプラクティス、データ分類、アクセス制御、インシデント対応などのトピックを取り上げ、各関係者の役割と責任に応じた内容にする必要があります。
ハイブリッドクラウドアーキテクチャは、データ復旧や災害対策の計画と準備に大きなメリットをもたらします。ハイブリッドクラウドはプライベートクラウドとパブリッククラウドの両方で構成されるため、オンプレミスのデータやアプリケーションのフェイルオーバー先としてパブリッククラウドを利用できます。これにより、バックアップや冗長化のほか、災害への備えと復旧に対応できます。
ハイブリッドクラウドセキュリティのベストプラクティス
ハイブリッドクラウドのセキュリティは複雑であり、慎重な計画と実装、継続的な管理が必要です。組織がハイブリッドクラウドのセキュリティ対策を策定する際に検討すべきベストプラクティスをご紹介します。
- データの分類と保護。機密性と重要度に基づいてデータを分類することで、組織はデータの保存、転送、アクセスの方法や、適用すべきセキュリティ対策を判断しやすくなります。また、ハイブリッド環境を通過するデータを保護するには、暗号化、アクセス制御、バックアップおよび復旧プロセスなど、適切なデータ保護対策の実施も不可欠です。
- アクセス制御とアイデンティティ管理。機密性の高いリソースにアクセスできるユーザーとアプリケーションを承認済みのものに限定するため、組織は強固なアクセス制御とアイデンティティ管理プロセス、ロールベースのアクセス制御、特権管理を導入する必要があります。ゼロトラストの原則は、認証や認可の脆弱性を狙う高度な攻撃から最新のワークロードを保護するのに役立ちます。
- Network securityとセグメンテーション複数の拠点やプロバイダーにリソースが分散するハイブリッドクラウド環境では、Network securityも極めて重要です。ネットワークファイアウォール、Webアプリケーションファイアウォール、クラウドワークロード保護プラットフォーム、ネットワークセグメンテーションなどの強固なセキュリティ対策を実装し、許可されたユーザーとアプリケーションのみにトラフィックを制限することが不可欠です。
- 暗号化と鍵管理暗号化は、ハイブリッドクラウド環境における転送中および保存中のデータを保護するものであり、データライフサイクル全体にわたって実装する必要があります。また、暗号鍵や暗号化されたデータにアクセスできるユーザーとアプリケーションを、許可されたものだけに限定するため、暗号鍵も厳重に保護する必要があります。
- 継続的な監視とインシデント対応。 潜在的な脅威を特定し、セキュリティインシデントに迅速に対応するには、セキュリティイベントとログを継続的に監視する必要があります。組織は、役割と責任、インシデントのエスカレーション手順、コミュニケーションプロトコルを定めたインシデント対応計画を策定しておく必要があります。
ハイブリッドクラウドのコンプライアンスとガバナンス
ハイブリッドクラウド環境におけるコンプライアンスとガバナンスの管理には課題が伴う場合があり、以下の点を考慮する必要があります。
- 規制遵守。医療、金融、行政などの規制対象業界で事業を展開する組織にとって、ハイブリッドクラウド環境における規制遵守は極めて重要な課題です。組織は、自らの業界に適用される規制を特定し、既存のインフラストラクチャとプロセスを評価したうえで、要件を満たすために必要な管理策を実装する必要があります。これには、規制遵守を証明するためのデータ暗号化、アクセス制御、監査ログなどが含まれる場合があります。
- データプライバシーと保護。ハイブリッドクラウド環境では、機密データがパブリッククラウドインフラストラクチャを含む複数の場所に保存される可能性があるため、データプライバシーと保護が重要な検討事項となります。組織は、明確なデータ保護ポリシーを策定し、機密データの保存場所を特定したうえで、機密データへの不正アクセスを防止するために暗号化とアクセス制御を実装する必要があります。
- リスク管理と軽減。組織は、潜在的な脅威と脆弱性を特定するため、定期的にリスク評価を実施する必要があります。これにより、インフラストラクチャに対する潜在的な脅威を特定して対処し、それらが引き起こす可能性のある損害を定量化できます。リスクを回避または軽減するための代替策を評価し、適切なセキュリティ制御を実装するとともに、セキュリティインシデントが発生していないか環境を監視してください。
- インシデント対応計画セキュリティインシデントは、事業運営や評判に重大な影響を及ぼす可能性があります。組織は、セキュリティインシデント発生時に講じるべき手順を定めた包括的なインシデント対応計画を策定する必要があります。この計画には、検知と報告、封じ込めと隔離、調査、業務復旧の手順を含めます。
- ベンダー管理:組織はインフラストラクチャとアプリケーションの管理をサードパーティのクラウドサービスプロバイダーに依存しているため、ベンダー管理はハイブリッドクラウドのコンプライアンスとガバナンスにおいて極めて重要です。ハイブリッドクラウド環境でベンダーリスクを管理するには、候補となるベンダーに対してデューデリジェンスを実施し、ベンダーの責任と義務を明記した明確なSLAを策定するとともに、規制要件への準拠を確保するため、ベンダーのパフォーマンスを定期的に監視する必要があります。
ハイブリッドクラウドセキュリティのためのツールとテクノロジー
ハイブリッドクラウドの機能を評価・選定する際は、以下のソリューション、サービス、ツールをご検討ください。
ハイブリッドクラウドセキュリティソリューション
- データ損失防止(DLP)は、機密データへの不正アクセスや、機密データの不正な持ち出し、送信を監視し、防止するセキュリティソリューションです。DLPは、ポリシーベースの制御により、オンプレミスのデータセンター、クラウド環境、エンドポイントデバイス全体のデータを管理、保護します。Webアプリケーションファイアウォールは、機密データの損失を防ぐ、柔軟で高性能な防御機能を提供します。
- Network securityソリューションは、ファイアウォール、侵入検知・防御システム、分析、その他のセキュリティ技術などの制御を組み合わせ、ネットワーク上の受信トラフィックと送信トラフィックを保護することで、不正アクセス、攻撃、その他のセキュリティ脅威からネットワークを保護します。
- 脆弱性管理とは、ITインフラをスキャンして潜在的なセキュリティ脅威や弱点を評価し、修復に向けた推奨事項を提示する、プロアクティブな自動化ソリューションです。新たな脅威や新興の脅威に対応し続けるため、脆弱性管理は継続的なプロセスとして実施する必要があります。Webアプリケーションファイアウォールは、壊滅的な被害をもたらす可能性のあるアプリケーション脆弱性の悪用を緩和するうえで、重要な暫定対策となり得ます。
- 脅威インテリジェンスおよび検知システムは、複数のソースからデータを収集・分析し、機械学習などの分析手法に加えて、セキュリティオペレーションセンター(SOC)スタッフによる調査と監督を活用することで、新たに出現する脅威や広範に及ぶセキュリティ脅威を特定し、軽減します。
- コンプライアンス管理ソリューションは、コンプライアンス要件を追跡して報告し、コンプライアンス違反に伴う罰則やその他のリスクを組織が回避できるよう支援します。
ハイブリッドクラウドセキュリティサービス
- クラウドセキュリティ評価サービスは、クラウド環境のセキュリティ態勢を評価してリスクと脆弱性を特定し、セキュリティ制御の改善とリスク軽減に向けた推奨事項を提示します。
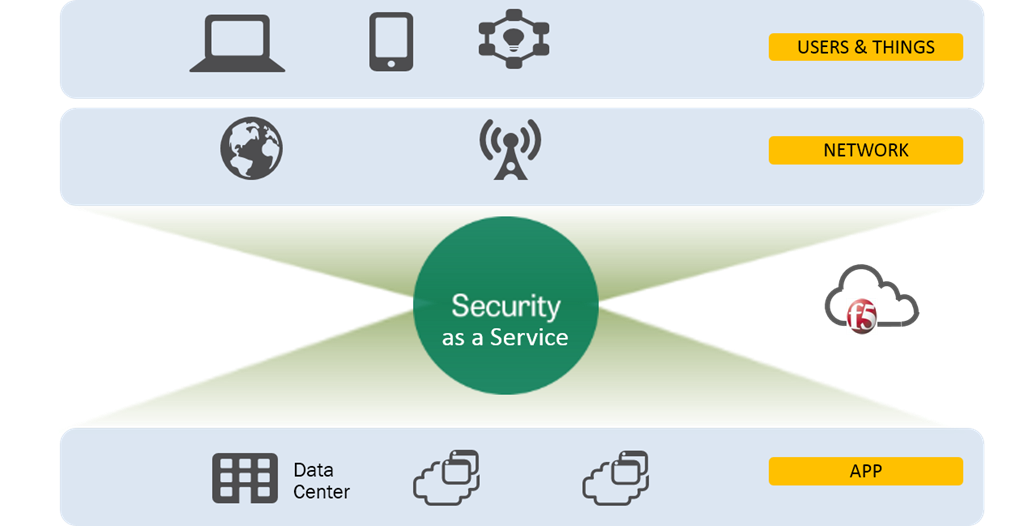
- クラウドセキュリティ管理は、クラウド環境のセキュリティ機能を監視することで、セキュリティポリシーと構成を一元的に可視化し、制御できるようにするサービスです。
- クラウド暗号化サービスは、クラウド環境で転送中および保存中のデータを暗号化し、さらに鍵管理とアクセス制御を提供することで、データを安全に保護します。
- クラウドワークロード保護プラットフォームは、コンテナイメージ、認証キー、ソフトウェアサプライチェーンなどの基盤インフラストラクチャを保護するとともに、権限昇格、ラテラルムーブメント、データ流出を防ぎます。
- アイデンティティおよびアクセス管理(IAM)は、複数のクラウド環境にわたって安全かつコンプライアンスに準拠したアクセスを確保するために、認証、認可、アクセス制御の各サービスを提供します。APIやサードパーティ統合によるマシン間トラフィックの増加に伴い、アイデンティティに基づく新たなセキュリティアプローチが必要になっています。
ハイブリッドクラウドのネットワークセキュリティ向けツール
- 仮想プライベートネットワーク(VPN)は、ユーザーのデバイスと接続先ネットワークの間にセキュアなトンネルを構築し、クラウドリソースへの暗号化されたリモートアクセスを可能にします。VPNを使用すると、パブリッククラウドとプライベートクラウドをセキュアに接続できるほか、プライベートネットワークをパブリッククラウド上に拡張し、ハイブリッド環境のデータトラフィックを保護できます。
- ファイアウォールは、事前定義されたルールに基づいてトラフィックを監視およびフィルタリングし、ネットワークへのアクセスを制御するために使用されます。ネットワーク境界、異なるクラウド環境間、および各クラウド環境内に実装できます。
- 侵入検知・防御システム(IDPS)は、ネットワークトラフィックを分析して悪意のあるアクティビティを特定することで、セキュリティ脅威を検知し、防御するように設計されています。ハイブリッドクラウド環境に導入し、クラウドリソースを監視して、DDoS、マルウェア、フィッシングなどの攻撃から保護できます。
- セキュリティ情報およびイベント管理(SIEM)ソリューションは、組織のハイブリッドクラウドインフラストラクチャ全体のセキュリティイベントをリアルタイムで監視、分析します。SIEMツールは、さまざまなクラウド環境からログデータを収集、集約し、イベントを相関分析することで、潜在的なセキュリティ脅威を特定できます。
- Secure Socket Layer(SSL)とTransport Layer Security(TLS)は、インターネット上の通信を保護するために使用される暗号化プロトコルです。SSLとTLSを使用すると、クラウド環境間で転送中のデータを暗号化し、機密情報を傍受や改ざんから保護できます。
ハイブリッドクラウドセキュリティの未来
今後数年間におけるハイブリッドクラウドセキュリティの進化を示す、新たなトレンドをご紹介します。
- ゼロトラストセキュリティでは、従来のネットワーク境界は存在しないものと想定し、すべてのネットワークトラフィックを潜在的に悪意のあるものと見なします。ゼロトラストセキュリティでは、組織のネットワーク内外を問わず、すべてのユーザーに対し、保護対象のアプリケーションやデータへのアクセスを許可する前に、認証、認可、継続的な検証を行う必要があります。このセキュリティアプローチでは、強力なアクセス制御、認証および認可プロセスを実装するとともに、潜在的な脅威を検知して対応するため、ネットワークトラフィックを継続的に監視します。
- クラウドネイティブセキュリティは、クラウド固有のツールやテクノロジーを活用してセキュリティを強化する、ハイブリッドクラウドセキュリティのアプローチです。このアプローチでは、組織全体のクラウドネイティブアプリケーション開発戦略にセキュリティを組み込みます。これには、コンテナセキュリティ、マイクロセグメンテーション、サーバーレスセキュリティに加え、クラウドベースの脅威インテリジェンスとセキュリティ分析が含まれます。
- エッジセキュリティは、データの発生源により近い場所でデータを処理するためにエッジコンピューティングを導入する組織が増えるにつれ、重要な検討事項となっています。エッジセキュリティには、エッジデバイスとゲートウェイでのセキュリティ制御と監視の実装、およびエッジデバイスとクラウド間の安全な通信の確保が含まれます。
ハイブリッドクラウドは、多くの企業にとって競争力の維持に必要な柔軟性、拡張性、コスト削減をもたらす、ビジネスを大きく変えるテクノロジーであることがすでに実証されています。しかし、ハイブリッドクラウドのセキュリティ確保は複雑になる場合があり、機密データとワークロードを常に保護するには、適切なハイブリッドクラウドセキュリティ戦略が必要です。
ハイブリッドクラウド戦略の簡素化を支援するため、F5は、クラウド間で一貫して利用でき、複数のIT環境にわたってデータとアプリケーションを保護する包括的なセキュリティおよび管理ツールを提供しています。
