クラウドが、あらゆるものに変革をもたらす可能性が最も高いテクノロジーとして台頭し始めた2009年には、すでに多くの人々がインフラストラクチャレベルでの一貫性という課題に目を向けていました。「インフラストラクチャ2.0」という呼称のもと、プログラマビリティ(API、テンプレート、構成モデル)が果たす役割と、当時「インタークラウド」と呼んでいた世界で、一貫したポリシーのプロビジョニングと適用を実現するという課題について検討していました。
現在では、これをハイブリッドクラウドまたはマルチクラウドと呼んでいますが、課題は依然として残っています。従来のインフラストラクチャモデルとクラウドコンピューティングが混在する環境で、ポリシーの一貫性をどのように確保すればよいのでしょうか。
そして、これは今なお課題となっています。 マネージドクラウドセキュリティプロバイダーであるCloudPassageが調査を委託し、 クラウドとセキュリティに関して1,000件を超える回答を得ました。その結果、クラウドインフラストラクチャを保護するうえで最も重要な要素として、「ITインフラストラクチャ全体の一貫性」と「継続的な保護」が挙げられ、それぞれ回答者の60%と58%が同意しました。組織を悩ませ続けるクラウドセキュリティギャップを解消する方法について尋ねたところ、最も多く挙げられたのは「一貫した継続的なセキュリティポリシーを適用する能力」でした。
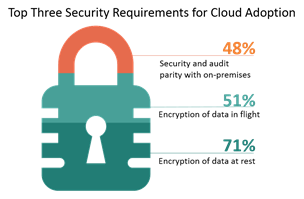
クラウドとオンプレミスでポリシーを同等に適用したいというニーズは、F5が今年実施した年次調査「State of Application Delivery」でも改めて明らかになりました。3,000人を超える回答者の48%が、クラウド導入におけるセキュリティ要件の上位3項目の1つとして「オンプレミスと同等のセキュリティおよび監査」を挙げています。
2009年当時に解決しようとした課題は、今も残っています。つまり、可能な限り幅広い選択肢に対応するためにセキュリティを最低限まで削ることなく、オンプレミスとクラウドのインフラストラクチャ全体でポリシーの同等性をどのように確保するか、という課題です。そもそも、構成モデルはベンダーによってすでに大きく異なります。そこにクラウドコンピューティングが加わると、セキュリティの管理と制御に使用するモデルや手法はさらに多様化します。たとえば、オンプレミスでWebアプリケーションファイアウォール(WAF)ポリシーを実装するために使用している標準的なアプリケーションセキュリティポリシーを、クラウドプロバイダーがそのまま再利用することはできません。別個のポリシーを作成し、それを継続的に保守、管理、監査する必要があります。このような状況で同等性を確保するには、両方の環境で2つのポリシーが同等のセキュリティを適用していることを入念に確認する必要があります。
この状態を持続することはできません。運用が難しく、管理コストも高いうえ、損失につながる重大なミスが発生する可能性もあります。
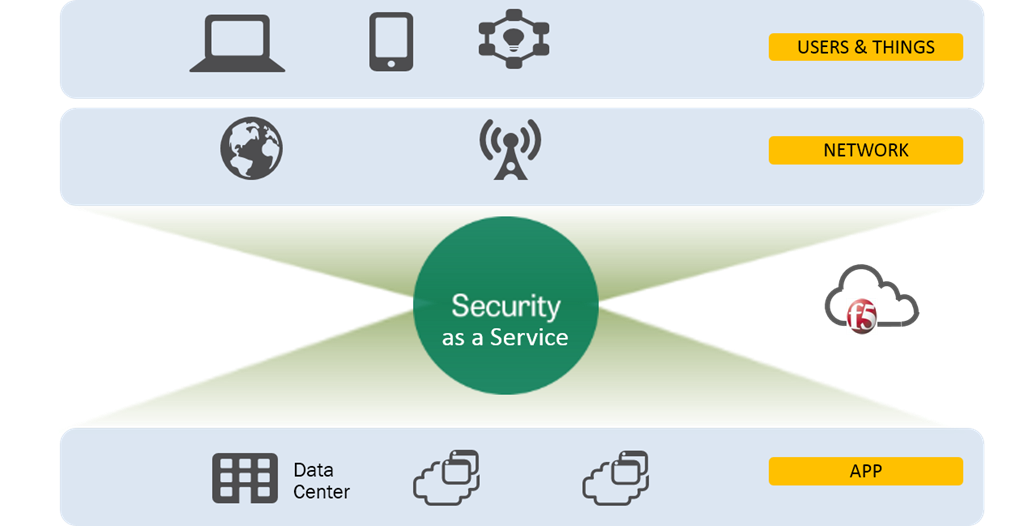
求められる一貫性を実現する方法の1つは、クラウドそのもの、つまりクラウドでサービスとして提供できるセキュリティサービスに目を向けることです。一般に、このようなサービスはアプリケーションの上流に位置し、アプリケーションリクエストがアプリケーションに到達する前に検査とスクラビングを行います。DDoS防御、WAFサービス、スパム対策、マルウェア検出はいずれも、クラウド上かオンプレミスかを問わず、すべてのアプリケーションでポリシーの一貫性を確保するために、クラウドベースのサービスへ効果的にオフロードできる上流アプリケーションサービスに該当します。CDNがキャッシュサービスをオフロードするのと同様に、こうしたSecurity as a Serviceの選択肢では、複数のアプリケーションや環境に同じポリシーまたは基本ポリシーを適用できるため、マルチクラウド環境で一貫性を確保できます。
一貫したポリシー適用、特にセキュリティ関連ポリシーの一貫した適用の必要性は、モノのインターネット(IoT)が普及し、組織が単一のクラウドにとどまらず複数のクラウドへと展開を続けるにつれて、ますます高まっていきます。多様性は人生のスパイスかもしれませんが、セキュリティに関しては、船頭多くして船山に上るというものです。比喩にさらに織り交ぜられる慣用句がもう1つ見つかれば、ぜひ使いたいところです。それほどまでに、対処すべき課題の本質をよく表しているからです。
セキュリティは、それだけでも十分に難しいものです。そこに環境やシステムが増え、さらに多種多様なポリシーが加われば、難しさは増す一方です。セキュリティ人材が不足するなか、導入や管理だけでなく、あらゆるものがますます多様化する環境でセキュリティポリシーを適用しやすくするソリューションを見つけ、活用することは理にかなっています。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。