
ポリシー適用とは
ポリシー適用とは、アクセスを許可する条件を定義した1つ以上のポリシーに従って、ネットワークおよびアプリケーションへの接続、アクセス、利用を管理するプロセスです。
ポリシー適用とは
コンピューティングの文脈では、ポリシー適用とは通常、コンピューターまたは通信ネットワークの利用に関する一連の具体的な要件を作成、分類、管理、監視し、自動的に実行することを指します。つまり、ポリシーの適用だけでなく、より広くポリシーの定義、適用、管理も含まれます。
ポリシーでは、リソースにアクセスできるユーザー、アクセスできる時間や場所、使用するデバイスやソフトウェア、アクセス許可後にユーザーが実行できる操作と実行できない操作、アクセス可能な期間、監査や監視の方法など、「誰が、何を、どこで、いつ、どのように、なぜ」に関するほぼあらゆるパラメーターを規定できます。また、許可するプロトコル、使用するポート、接続タイムアウトなど、より技術的なやり取りや要件を規定することもできます。
ポリシーの適用が重要な理由
組織は、資産やサービスを制御・管理し、場合によっては収益化するためにポリシーを策定します。ネットワークポリシーの適用は、BYOD要件を含むデータおよび資産のセキュリティ対策の自動化に役立ちます。たとえば、サービスプロバイダーは、特定のサービスや利用時間帯に応じて異なる料金を設定できるようになります。また、企業の倫理基準(会社の機器や勤務時間を私的な目的に使用する場合など)の適用を支援し、ネットワーク利用状況をより的確に把握して管理するためにも活用できます。
ポリシー適用の仕組み
ポリシーの適用は通常、ゲートウェイ、プロキシ、ファイアウォール、またはネットワーク内のその他の一元的な制御ポイントとして機能するソフトウェアやハードウェアが担います。まず、ポリシーと、違反が発生した場合に実行する1つ以上のアクションを定義する必要があります。ポリシーを定義すると、そのソフトウェアやハードウェアは、次の3つの要素でポリシーを適用するネットワーク上の中核、すなわちポリシー適用ポイントになります。
- 接続またはリクエストの評価
- 評価した状態を既知のポリシーと比較し、その接続が1つ以上のポリシーに違反するかどうかを判断
- その結果として実行されるアクション。リクエストへの応答から、接続の切断や拒否リストへの登録までが含まれます。
たとえば、ポリシーによって既知の悪意あるIPアドレスを特定し、それらのアドレスからのすべてのトラフィックを拒否するよう指定できます。より複雑なポリシーでは、特定のユーザーに対し、一部のアプリケーションへの接続のみを許可したり、接続後に、ほかの操作よりも高い料金が発生する特定の操作(高解像度デバイスでのストリーミングサービスの利用など)を許可したりできます。このように、認証、認可、アカウンティング(AAA)システムは、ポリシー適用の一形態です。
ネットワークポリシーの適用では、有効期限内の証明書が存在すること、接続に使用するデバイスやブラウザの種類またはバージョン、攻撃に関連する行動パターンが見られないことなど、より高度で詳細なパラメーターへの準拠が求められる場合があります。
ポリシー適用ソリューションには、適用プロセス全体、特に非準拠事例の監視や記録が含まれることがよくあります。
複数のF5製品をゲートウェイまたはフルプロキシとして使用することで、一元化された単一の制御ポイントから、ポリシーの作成と適用をきめ細かく制御できます。特に、BIG-IP Policy Enforcement Manager (PEM)は、サービスの収益化とネットワークパフォーマンスの向上を目指すサービスプロバイダー向けに、高度な制御機能を提供します。企業向けには、BIG-IP Access Policy Manager (APM)が、Visual Policy Editor(VPE)と呼ばれるグラフィカルユーザーインターフェースを通じて、アプリケーションへのアクセスをコンテキストに基づいて管理します。これにより、アイデンティティとコンテキストに基づくポリシーを簡単に作成、編集、管理できます。
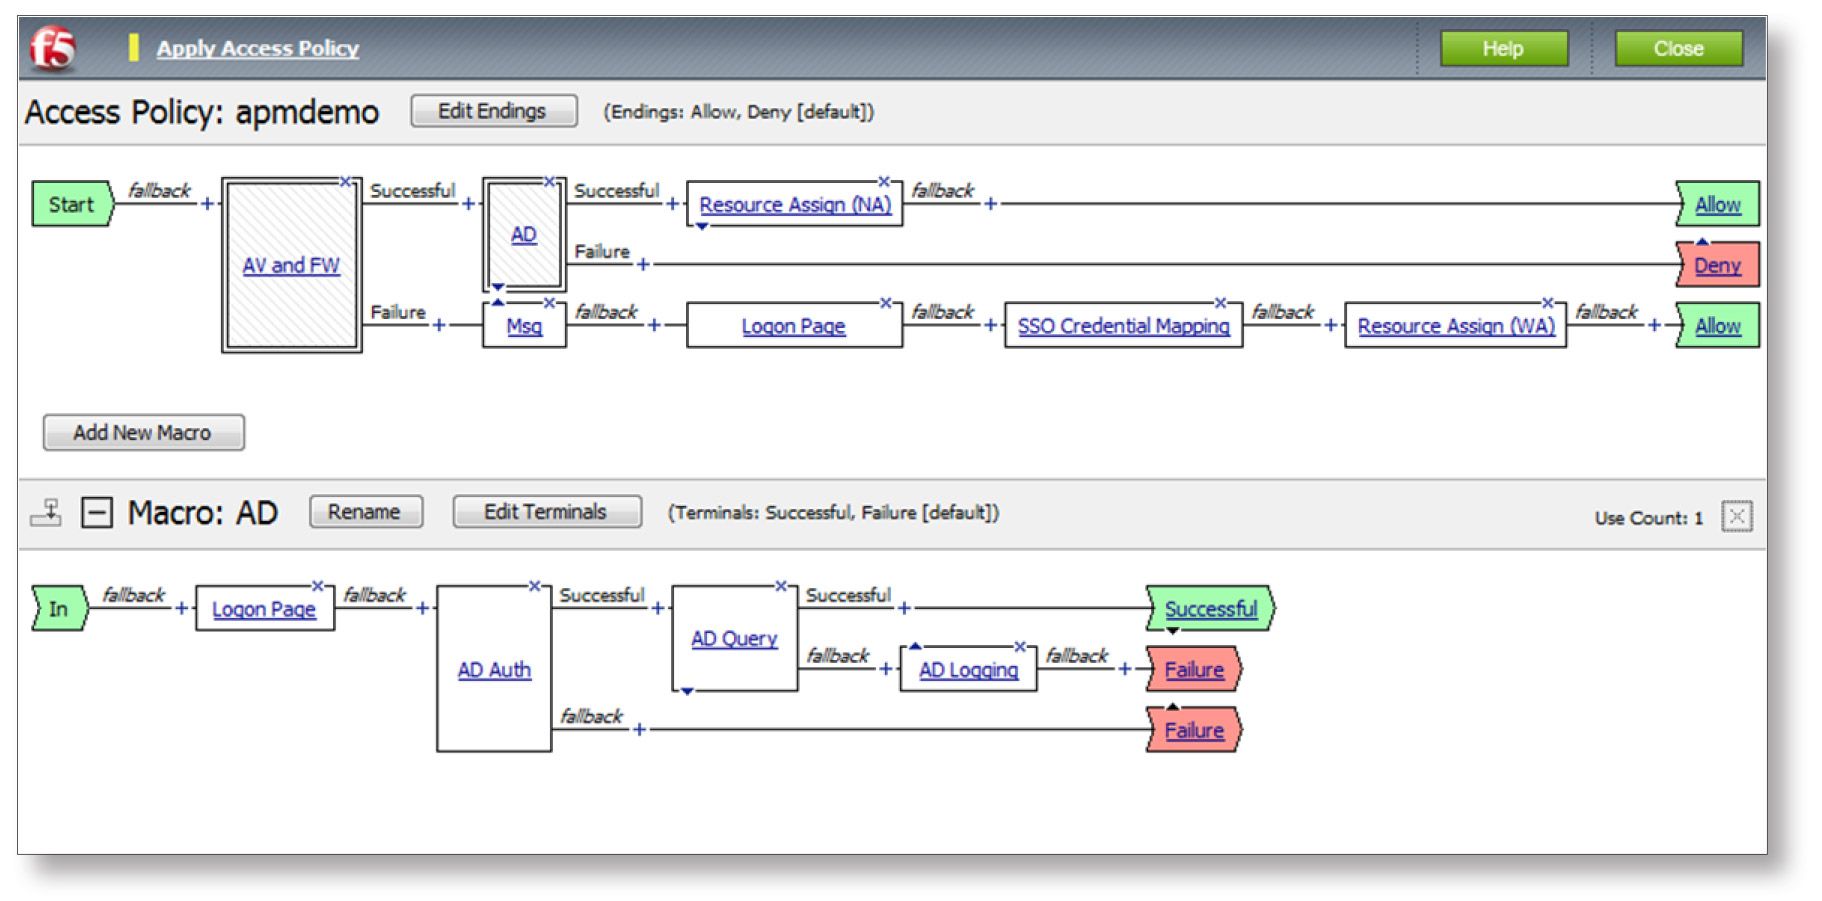
図1:BIG-IP APM Visual Policy Editor
