Kubernetes上でアプリケーション、API、AIワークロードを配信、保護、拡張
Kubernetesは運用上の中核的な課題を解決しますが、トラフィックの動作までは制御しません。組織が複数のクラスター、テナント、チームを管理するようになると、トラフィック制御のためのツールが分散し、セキュリティに一貫性がなくなり、エンドツーエンドの可視性が制限され、システムの運用が複雑になる可能性があります。F5 Application Delivery and Security Platform (ADSP)は、ネットワーキング、セキュリティ、オブザーバビリティに対応するエンタープライズグレードのソリューションを、最新のKubernetes環境へと拡張します。一元化された制御レイヤーにより、チームはKubernetesネットワーキングを標準化し、AI推論ワークロードをサポートしながら、運用負荷を増やすことなく安全に拡張できます。
Kubernetesアプリケーションデリバリを標準化
プラットフォームチームやDevOpsチームから信頼される、実績あるエンタープライズグレードのプラットフォームを採用し、環境全体を標準化します。
ADCへの投資をKubernetesに拡張
従来のADC環境とKubernetesを連携させることで、既存の投資を活かしながら、最新のアプリケーションデリバリを実現します。
AI活用に向けた準備を整える
AIアプリを支える主要なプラットフォームであるKubernetes上で、AI向けに最適化されたアプリケーションデリバリにより、AIワークロードを強力に支援します。
大規模環境をガバナンス
一貫したトラフィック管理ポリシーとセキュリティポリシーを適用し、クラスター、テナント、チーム、環境全体をエンドツーエンドで可視化します。
Kubernetesアーキテクチャ全体のトラフィック制御
F5は、さまざまなアーキテクチャや運用モデルに適合する、相互補完的なKubernetesネイティブソリューションを通じて、Kubernetesのトラフィック制御を実現します。
F5 NGINX
NGINXは、Kubernetesで軽量なマイクロサービスを提供するためのクラウドネイティブアーキテクチャに深く組み込まれている、軽量なリバースプロキシ、ロードバランサー、APIゲートウェイです。F5 NGINX Ingress ControllerとNGINX Gateway Fabricにより、Ingressと新たに登場したGateway API標準の両方をサポートします。これにより、Kubernetesネイティブのワークフローを使用して、サービスの提供、トラフィックのルーティング、ポリシーの適用、APIおよびAIワークロードの保護が可能になります。プラットフォームエンジニアリングチームとDevOpsチームがKubernetesを所有・運用する組織に最適です。
F5 BIG-IP Next for Kubernetes
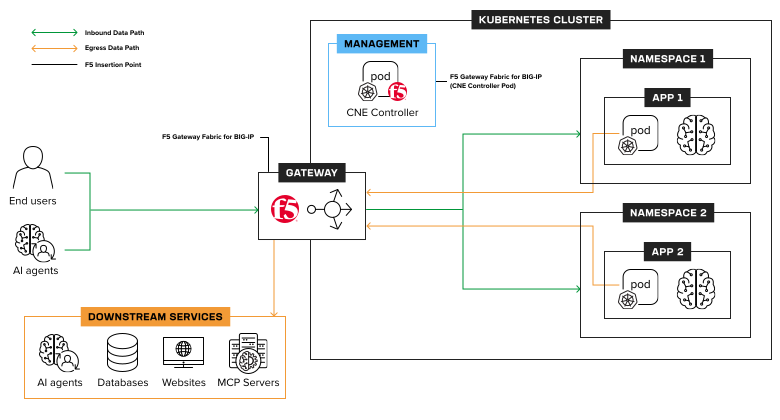
BIG-IP Next for Kubernetesは、イングレスとエグレスの確定的な制御、マイクロセグメンテーションと厳格なマルチテナンシー、大規模または遅延の影響を受けやすいワークロード向けの高性能なトラフィック処理にわたる高度な機能を必要とする組織向けに設計されています。NetOpsがKubernetes環境まで制御を拡張する場合に特に適しており、実績のある高性能なデータプレーンと一貫したセキュリティおよびポリシー適用をトラフィックパスに導入することで、クラスター、チーム、環境を横断した一元的なガバナンスと予測可能な制御を実現します。
F5 BIG-IP Container Ingress Services (CIS)
BIG-IP CISにより、NetOpsチームは既存のBIG-IP Application Delivery Controllerへの投資をKubernetesに拡張できます。KubernetesリソースをBIG-IPに接続することで、BIG-IP CISは、組織によるイングレストラフィックの管理、一貫したアプリケーションデリバリおよびセキュリティポリシーの適用、使い慣れたBIG-IPの運用モデルを使用したコンテナ化アプリケーションのサポートを可能にします。BIG-IPが引き続き標準の制御ポイントであり、Kubernetesの導入を既存のNetOpsプラクティスに合わせる必要がある企業に適しています。
Cloud Native Computing Foundationのゴールドメンバーシップ
F5は、複雑なAI推論ワークロード向けのリソースを含め、CNCFにおけるクラウドネイティブなKubernetesのイノベーションの促進と支援に取り組んでいます。
詳細を見るKubernetesネットワーキングのユースケース
Kubernetes向けIngress
Kubernetes向けIngress
組織が本番アプリケーションの基盤としてKubernetesを標準化する中、実績があり、セキュアで、本番環境に対応したIngressが求められています。F5は、F5 NGINX Ingress ControllerとBIG-IP Container Ingress Servicesを通じて、オープンソースの柔軟性に商用サポートと長期的な安定性を組み合わせた、エンタープライズグレードのIngressを提供します。
チームは、KubernetesネイティブのWAF保護により、Ingressでアプリ、API、AIを保護し、企業全体で一貫したポリシー適用を実現できます。BIG-IPユーザーは、既存のトラフィック管理とセキュリティをKubernetesへシームレスに拡張できます。これにより、運用モデルを維持しながら、クラウドネイティブへのモダナイゼーションを進められます。
F5 NGINX Ingress Controller
実績と信頼性を備えた、本番環境対応のIngressソリューション。
F5 WAF for NGINX
分散アーキテクチャやハイブリッド環境全体で、アプリケーションとAPIのセキュリティを適用し、拡張できます。
F5 BIG-IP Container Ingress Services
BIG-IPのトラフィック管理とセキュリティをKubernetesに拡張します。
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、スケーラブルなマルチテナント対応のイングレスおよびエグレス制御。
F5 NGINXaaS for Azure
AzureでホストされるKubernetes環境全体で、一貫したアプリケーションデリバリーを支援します。
F5 NGINXaaS for Google Cloud
Google CloudのKubernetes環境全体で、一貫したアプリケーションデリバリを支援します。
Gateway API
Gateway API
最新のKubernetesプラットフォームでは、ツールの乱立と複雑さを解消しながら、アプリケーション、API、AIワークロードを提供するための単一のゲートウェイが必要です。NGINX Gateway Fabricは、仕様に準拠したGateway APIソリューションを実装し、KubernetesネイティブのAPIとCRDを基盤とする、一貫性と拡張性に優れた接続モデルを提供します。
高度なルーティング、トラフィック分割、重み付け負荷分散、ポリシーに基づくガバナンスを実現しながら、プラットフォーム担当者と開発者の責任範囲を明確に分離できます。同じゲートウェイでAPI、アプリケーション、AI推論のトラフィックを処理し、可視性と制御を確保します。
F5 NGINX Gateway Fabric
モデル対応ルーティングをサポートする、本番環境向けのGateway API。
F5 WAF for NGINX
F5 NGINX上で稼働するモダンアプリとAPIを、Kubernetes対応のWAFで保護
AIファクトリーの負荷分散
AIファクトリーの負荷分散
AI推論およびトレーニングのワークロードをスケールさせるには、従来の負荷分散だけでは不十分です。GPUを多用するプロンプトは、予測困難な形でメモリとコンピューティングリソースを消費し、競合やキャッシュへの負荷、クラスター間の利用率の偏りを引き起こします。
F5は、GPUaaSやオンプレミス環境への導入を含む、KubernetesベースのAI環境向けに設計された高性能なL4~L7トラフィック管理を提供します。メモリの可用性、KVキャッシュの負荷、リクエストキューの深さ、バックエンドの健全性を継続的に評価し、トラフィックをインテリジェントにルーティングすることで、GPU負荷を分散し、レイテンシを低減するとともに、安定性とインフラストラクチャ効率を向上させます。
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、スケーラブルなマルチテナント対応のイングレス/エグレス制御。
F5 NGINX Gateway Fabric
モデル対応ルーティングをサポートする、本番環境向けのGateway API。
マルチクラスターとマルチテナンシー
マルチクラスターとマルチテナンシー
Kubernetesの導入がマルチクラスター、ハイブリッド、マルチクラウド環境へと拡大するにつれ、チームには、イングレス、セキュリティ、オブザーバビリティに対応する一貫したアプリケーション接続レイヤーが必要になります。このレイヤーがなければ、イングレスが乱立し、ポリシーの逸脱、TLS設定の不整合、ツールの重複、可視性の低下につながります。
Kubernetesの自動化と統合されたエンタープライズグレードのトラフィックおよびセキュリティプレーンにより、この課題を解決できます。宣言型CRDとオーケストレーションイベントを使用することで、クラスターごとのルーティング、負荷分散、TLS、DNSステアリング、ポリシーを自動化し、新たなサイロを生むことなく、マルチテナント分離、HA/DR、エンドツーエンドのテレメトリを確保できます。
F5 BIG-IP Container Ingress Services
BIG-IPのトラフィック管理とセキュリティをKubernetesに拡張します。
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、スケーラブルなマルチテナント対応のイングレス/エグレス制御。
F5 NGINX Gateway Fabric
モデル対応ルーティングをサポートする、本番環境向けのGateway API。
F5 NGINX Ingress Controller
実績と信頼性を備えた、本番環境対応のIngressソリューション
F5 NGINXaaS for Azure
AzureでホストされるKubernetes環境全体で、一貫したアプリケーションデリバリを支援します。
F5 NGINXaaS for Google Cloud
Google CloudのKubernetes環境全体で一貫したアプリケーションデリバリを支援します。
Kubernetesのエグレス
Kubernetes向けEgress
AIワークロードでは、GPUへの投資効果とインフラストラクチャのROIを最大化するために、マルチテナントのKubernetesクラスターが必要になることがよくあります。AIアプリに機密データが組み込まれるにつれ、安全なアクセスが極めて重要になります。
Kubernetesの名前空間はクラスター内を論理的に分離しますが、真のゼロトラストセキュリティを実現するには、クラスター外のネットワークセグメンテーションでもその分離を維持する必要があります。
組織には、名前空間とポリシーをネットワークレベルの制御にマッピングし、分離を適用してデータを保護し、AI環境をエンドツーエンドでセキュアにする、Kubernetes対応のソリューションが必要です。
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、スケーラブルなマルチテナント対応のイングレス/エグレス制御。
Kubernetesのオブザーバビリティ
Kubernetesのオブザーバビリティ
Kubernetesワークロードは動的かつ一時的であるため、アプリのパフォーマンスを継続的に可視化することは困難です。
テレメトリはログ、メトリクス、トレースに分散していることが多く、ハイブリッドおよびマルチクラウドのクラスター全体でトラブルシューティングに時間がかかります。
最新のオブザーバビリティ戦略では、OpenTelemetryによってデータパイプラインを標準化し、eBPFベースのテレメトリによって、アプリを変更することなく、オーバーヘッドを抑えたカーネルレベルのインサイトを得られます。さらに自動化と組み合わせることで、トラフィック、レイテンシ、エラー、依存関係をリアルタイムで可視化し、大規模環境でもパフォーマンスとポリシーをプロアクティブに管理できます。
F5 NGINX Gateway Fabric
モデル対応ルーティングをサポートする、本番環境向けのGateway API。
F5 NGINX Ingress Controller
SaaS WAFで分散アプリケーションと環境全体を一貫して保護
F5 BIG-IP eBPF Observability
BIG-IP Cloud-Native Editionを拡張し、サイドカーやアプリケーションレベルの計装を使用せずに、Kubernetesトラフィックをカーネルレベルでリアルタイムに可視化します。
F5 BIG-IP Container Ingress Services
BIG-IPのトラフィック管理とセキュリティをKubernetesに拡張します。
リファレンスアーキテクチャ
以下のリファレンスアーキテクチャ図は、Kubernetesにおけるアプリケーションデリバリの理解に役立つよう設計されています。
Kubernetesのネットワーク
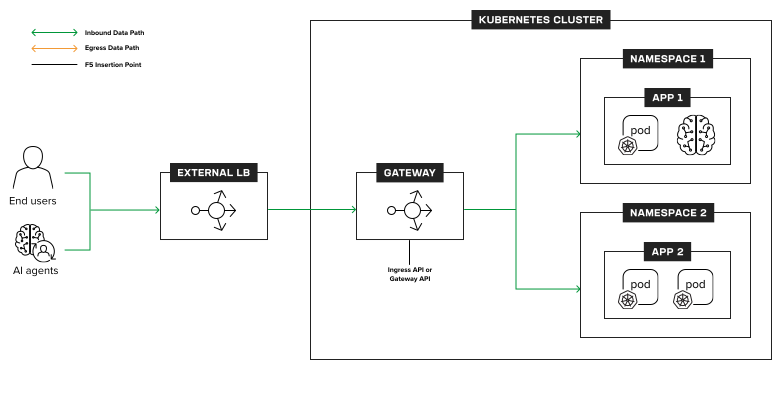
本番環境向けNetworking for Kubernetes
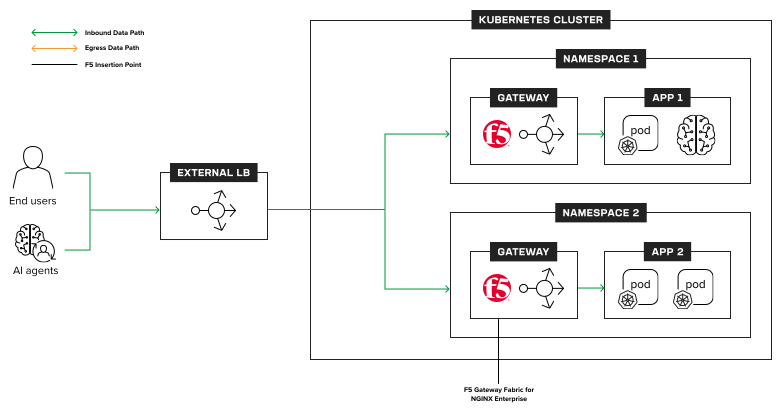
エンタープライズグレードのNetworking for Kubernetes
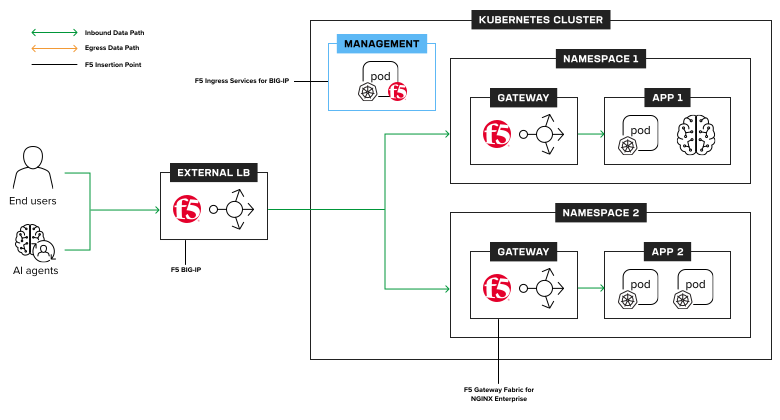
戦略的なNetworking for Kubernetes
テクノロジーアライアンス

リソース
記事とeBook
最新ニュース
動画
よくあるご質問
Kubernetesは、コンテナ化されたアプリケーションのデプロイ、スケーリング、ネットワーク、ライフサイクル管理を自動化する、オープンソースのコンテナスケジューラー兼オーケストレーションプラットフォームです。Pod、Service、Ingressなどの抽象化機能によってアプリケーションを基盤インフラストラクチャから分離し、オンプレミス、クラウド、エッジの各環境間での可搬性を実現します。Kubernetesは、スケーラビリティ、レジリエンス、エコシステムによるサポートを備えているため、マイクロサービスやAPIに加え、近年ではAI/MLワークロードの実行にも広く利用されています。Kubernetesプロジェクトは、非営利団体Linux Foundationの傘下にあるCloud Native Computing Foundation(CNCF)がホストしています。また、さまざまなソフトウェアベンダーやSaaSベンダーから、多数のKubernetesディストリビューションが提供されています。
費用対効果の高いKubernetes環境を実現するには、運用オーバーヘッドの抑制が重要です。運用では、クラスターやクラウドごとにポイントツールを重ねるのではなく、ネットワーク、トラフィック管理、セキュリティの標準化を優先する必要があります。一貫したIngressおよびGateway APIアーキテクチャの再利用、デプロイのテンプレート化、インテリジェントな負荷分散と可観測性による利用効率の向上により、運用コストを削減できます。また、高スループットと低レイテンシを実現し、KubernetesネイティブAPIとGitOpsワークフローによる自動化に対応する本番環境向けネットワークを使用することで、パフォーマンスを維持できます。
F5は、基本的なラウンドロビン方式の負荷分散を超えるインテリジェントなトラフィック管理を提供し、AI/ML向けのKubernetesネットワークを最適化します。モデルを認識したルーティング、高スループットのL3~L7トラフィック処理、GPUを活用した推論およびトレーニングのワークロードに必要な予測可能なパフォーマンスをサポートします。
組織がKubernetesの利用を拡大するにつれ、クラスターやKubernetesクラウドサービスが無秩序に増えやすくなります。その結果、ネットワーク、セキュリティ、オブザーバビリティが分断されるのが一般的です。異なるIngressコントローラー、クラウドロードバランサー、ポリシーモデルが混在すると、構成ドリフト、セキュリティ適用の不整合、エンドツーエンドの可視性低下につながります。また、複数のコントロールプレーンやツールチェーンをチームで管理するため、運用が複雑化します。適切に設計された接続レイヤーがなければ、Kubernetesを複数のクラスターやクラウドに拡張することで、コストの増加、トラブルシューティングの長期化、信頼性の低下を招きます。
エッジでKubernetesを運用する最も簡単な方法は、軽量で一貫性のあるKubernetesディストリビューションと、ネットワークおよびセキュリティの一元管理を組み合わせることです。エッジ環境では、予測可能なパフォーマンス、軽量なコンポーネント、最小限の運用負荷、断続的な接続への対応が求められます。コア、クラウド、エッジ全体でイングレス、トラフィックルーティング、セキュリティポリシーを標準化することで、クラウド固有のサービスに依存することなく、可視性、分離、自動化を維持しながらKubernetesを大規模に展開できます。