アプリケーションを取り巻く環境は、重要な転換点を迎えています。F5の「2024年版アプリケーション戦略の現状レポート」に示された2つの重要なデータは、各組織の取り組みの段階に応じた自動化とアプリケーションサポートサービスが強く求められていることを裏付けています。本レポートでは、次の点が明らかになっています。
- 回答者の41%は、アプリケーションよりも多くのAPIを管理しています。
- モダンアプリケーションが従来型アプリケーションを上回りました(51%対49%)。
モダンアプリケーションとワークロードの新たな進展により、アプリケーションアーキテクチャは飛躍的に変化しています(デリバリーとセキュリティの要件も例外ではありません)。つまり、コンテナ化、コンテナオーケストレーション、自動化、マイクロサービスネットワーキングに足並みをそろえて取り組む必要性は、かつてないほど高まっています。同じレポートでは、マイクロサービスネットワーキングが2024年に最も注目を集めたテクノロジートレンドとして挙げられています。これは、60%を超える企業がKubernetesを導入していることを考えれば、驚くことではありません。
しかし、この比較的新しいアプリやAPIの構築・運用方法には、大きな複雑さとリスクが伴います。Red Hatの「2024 State of Kubernetes Security Report」によると、約10組織中9組織が過去12か月間にKubernetesまたはコンテナのセキュリティインシデントを経験したと回答しています。こうしたインシデントは、評判や収益の低下につながる可能性があります。主な懸念事項であり、原因である可能性が高いのは、脆弱性と設定ミスです。これらは、コンテナのように変化の激しいアプリケーションデプロイ環境で頻繁に発生します。
今日のエンタープライズアプリケーション環境は非常に複雑です。組織は数百ものアプリとAPIを世界各地に分散して展開しており、その形態と運用環境には以下が含まれます。
- オンプレミスのデータセンターやコロケーション施設で稼働する、モノリシックまたは3層構造のアプリ。
- パブリッククラウドまたはお客さまのエッジ拠点で稼働するモダンアプリ。
- ビジネスにおける重要性がますます高まっているSaaSアプリケーション。
- ビジネスケースに応じて、これらすべての環境に展開されたマイクロサービスとAPIを活用するデジタルエクスペリエンス。
さらに、目まぐるしいイノベーションの進展と、コンテナやマイクロサービスと密接に関連するAIの普及が重なることで、この複雑さは急速に手に負えなくなりつつあります。
F5では、この状況を親しみを込めて「Ball of Fire」と呼んでいます。これは、運用の階層化、アジリティの低下、価値実現までの時間の長期化につながります。さらに、この異種混在のアプリケーション環境によって攻撃対象領域が拡大し、運用上の懸念が増しています。拡大した攻撃対象領域は、悪意ある攻撃者や、AIを利用した攻撃など高度化する脅威の格好の標的となります。こうした要因が重なることで、極めて望ましくなく、最終的には維持できない状況が生じます。その結果、可視性が低下し、ポリシーの一貫性が損なわれ、アプリケーションのセキュリティ、パフォーマンス、可用性に不備が生じます。
Ball of Fireとコンテナ固有の課題をともに解決する鍵となるのが、新世代のアプリケーションデリバリーコントローラー(ADC)です。ADCは、ライフサイクル全体を自動化することで、インサイトの創出やポリシーの一貫性確保に加え、さまざまな運用環境(特にコンテナ)にわたるアプリケーションの配信とセキュリティ確保を可能にします。
Kubernetes環境で高まるモダンアプリケーションデリバリーの需要
Kubernetes環境でアプリやAPIを運用する際の大きな課題の1つは、一貫性の欠如です。Kubernetesやコンテナは本質的に一時的な存在であり、絶えず起動と停止を繰り返し、ポリシーや構成も常に変更されます。また、需要やビジネスニーズに応じて拡張できるよう設計されています。この動的な環境は、モダンアプリ、マイクロサービス、APIの運用に適している一方で、管理や制御が難しくなる場合があります。
こうした要件の変化は、これらの環境でアプリやサービスの構築、デプロイ、運用に取り組むDevOps、DevSecOps、IT、セキュリティの各チームに、構成ドリフト、スケーリングのボトルネック、セキュリティ脆弱性などの大きな課題をもたらします。さらに、最も一般的な30種類のアプリケーションデリバリおよびセキュリティテクノロジーがそれぞれ平均93%の導入率に達していることを考えると、こうした課題がなくなることはありません。
このように変化する環境でアプリを運用するには、ロードバランシング、コンテンツキャッシュ、WAF、Ingressコントローラー、APIゲートウェイなどのアプリケーションデリバリおよびセキュリティサービスにも、同等の伸縮性と動的な対応力が求められます。
そこで、Kubernetes上のアプリに関するこうした運用を効率化するために、自動化を導入します。
「従来型」の自動化(定義済みのしきい値に基づくトリガーやCI/CDワークフロー)であれ、AIによって実現する次世代の自動化であれ、アプリケーションのデリバリーとセキュリティの自動化は、技術者の間で標準として受け入れられつつあります。
F5が実施した調査によると、2024年版アプリケーション戦略の現状レポートでは、組織の4分の1がアプリケーションデリバリを自動化しており、同じチームがアプリケーションとAPIのセキュリティを自動化している割合は、その約2倍(43%)に上ることがわかりました。
組織が戦略的意思決定においてAIを引き続き優先する中、自動化はますます進んでいきます。実際、現在、生成AIの最大の用途は自動化です。これにより、アプリケーションのデリバリとセキュリティにおける複雑さの軽減、対応の迅速化、効果の向上が可能になります。
自動化の実践:F5 BIG-IP Ingress for Kubernetes
効果的な自動化には、パフォーマンスのボトルネックを特定し、ポリシーを調整して迅速に対応するとともに、適切な構成が適用されていることを確認するための可視性とデータ入力が欠かせません。そのためには環境の監視が必要ですが、Kubernetesではこれが大きな課題となります。
F5 BIG-IPは、高度なアプリケーションデリバリおよびセキュリティサービスを提供する、包括的でクラス最高水準のソリューションです。その大きな理由は、アプリとAPIのデータを活用できるようにする点にあります。BIG-IPは、絶えず変化するKubernetes環境に最適なソリューションです。
BIG-IPが提供する機能:
- Kubernetesアプリケーションを包括的に可視化し、プロアクティブな健全性チェックとリアルタイムの分析情報によって、問題の早期検出を可能にします。
- CPU、メモリ、ネットワークの使用状況、サービスのパフォーマンス、応答時間、レイテンシーなど、アプリケーションの重要なデータポイント。
- Kubernetesクラスターのパフォーマンス、信頼性、安定性を向上させるために、アプリケーションデリバリーとセキュリティを調整・最適化するうえで不可欠な機能。
Kubernetesで自動化を活用するモダンアプリケーション向けBIG-IP
より「アナログ」な自動化ソリューション(つまり、AIを使用しないソリューション)として、BIG-IP Container Ingress Services (CIS)とF5 IngressLinkによって実現される、Kubernetesを使用したモダンアプリケーション向けのBIG-IPがあります。これは、Kubernetesにデプロイされたアプリケーションのネットワークトラフィックを管理し、最適化するためのソリューションアプローチです。
このデプロイメントでは、高度なトラフィック管理、マルチクラスタの負荷分散、SSL終端、高度なプロトコル対応など、革新的なフロントドア機能を利用できます。そのため、マルチクラスタKubernetes環境における高度なイングレス要件への対応に最適です。また、BIG-IPが企業全体およびKubernetes環境向けに提供する、利用可能な最高レベルのセキュリティ強化機能も備えています。これには、DDoS対策とアクセス制御、高度なWebアプリケーションファイアウォール、ネットワークファイアウォールなどが含まれます。
CISはKubernetes環境の変更を監視し、フロントドアのBIG-IPを自動的に更新することで、タスクの自動化、一貫したポリシーの適用、アプリケーションの可用性とレジリエンスの確保を支援します。BIG-IPとCISを組み合わせることでKubernetesのデプロイを簡素化し、分散インフラストラクチャ全体を一元的に制御できるように設計されています。
BIG-IP for Kubernetesは、大規模なモダンアプリケーションデリバリにも対応し、BIG-IP、F5 NGINXテクノロジー、コミュニティのIngressコントローラーを統合します。このアプローチは、F5の強みを結集し、複数のテクノロジーを一元的に扱える洗練されたソリューションを提供します。これにより、ユースケースごとに最適なツールを利用でき、NetOpsチームとDevOpsチーム間の連携も強化されます。以下の図は、このソリューションを示しています。
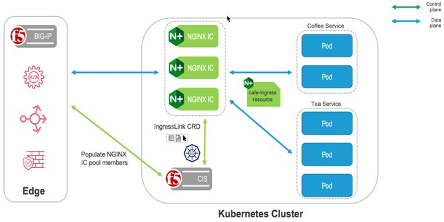
F5 BIG-IPを使用したKubernetes環境のモダンアプリサポートサービス
AIで強化
AIは、データを活用して最適な対応策を提案し、その推奨内容を最適化して継続的に改善できるため、自動化をさらに幅広く活用できます。現在導入可能な実例として、組織はBIG-IPのデータをモデルに取り込み、AIをトレーニングできます。その後、CIS、AS3、Automation Toolchainを活用してBIG-IPを更新し、最適化および強化することで、脅威や異常な挙動をより効果的にブロックできます。
このソリューションの詳細については、こちらの動画をご覧いただくか、以下のPOCリファレンスアーキテクチャをご確認ください。今すぐ始める場合は、このPOCをGitHubから入手できます。
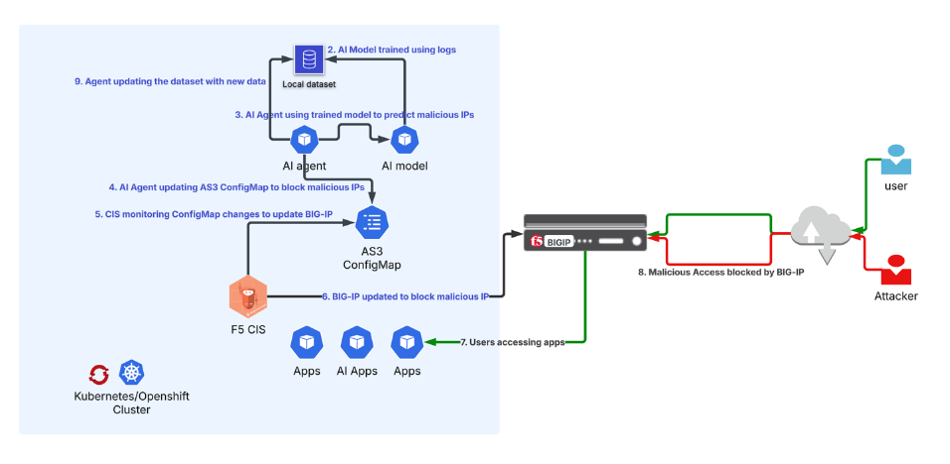
AIでF5 BIG-IPを自動的に強化
AIワークロードのサポート
Kubernetes環境は、アプリとAPIを実行する複数の環境の1つにすぎません。AIワークロード(AIファクトリーなど)は、その代表例です。しかし、Kubernetesネットワーキングは、複数のネットワークとの統合や、HTTP/HTTPS以外のプロトコルへの対応を想定して設計されていません。F5 BIG-IP Next for Kubernetesは、Kubernetesクラスターのイングレス/エグレスにおけるネットワーク制御とセキュリティを一元化します。このKubernetesネイティブソリューションは、コンテナ化されたアプリを含む大規模なAIインフラストラクチャ向けに、高性能なトラフィック最適化を提供します。
NVIDIA BlueField-3 DPUに導入されたBIG-IP Next for Kubernetesは、モデルのトレーニング中にデータ取り込みの効率を高め、GPU使用率を最適化します。同時に、検索拡張生成(RAG)のパフォーマンスを向上させることで、推論時に優れたユーザーエクスペリエンスを提供します。このソリューションは、クラスター内のイングレス/エグレス地点に導入され、Kubernetesによってネイティブにオーケストレーションされます。
ユースケースを問わず、BIG-IPとF5は、こうしたモダンアプリケーションとKubernetesのワークロードを支援するソリューションを提供します。
Kubernetes成功の鍵は自動化
Kubernetes環境では、アプリケーションの性質や要件が絶えず変化するため、アプリケーションデリバリおよびセキュリティサービスに、インテリジェントで拡張性の高い自動化を活用することが不可欠です。F5 Application Delivery and Security PlatformとKubernetes専用ソリューションにより、IT、DevOps、セキュリティの各チームは、この運用環境でアプリケーションワークロードをサポートし、管理上の障壁を自動化によって解消するとともに、最も重要なリソースであるアプリとAPIのパフォーマンス、レジリエンス、セキュリティを確保できます。
モダンアプリケーションデリバリの詳細については、F5 BIG-IP Container Ingress ServicesのWebページをご覧ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。