Networking for Kubernetes
Kubernetesネットワーキングを標準化し、AI推論ワークロードをサポート。運用負荷を増やすことなく、セキュリティを確保しながら拡張できます。
Kubernetes上のアプリケーション、API、AIワークロードの配信、保護、スケーリング
Kubernetesは運用上の主要な課題を解決しますが、トラフィックの動作は制御しません。複数のクラスター、テナント、チームを管理する組織では、この制御によって、ツールの分断、セキュリティの不統一、エンドツーエンドの可視性の制限が生じ、システムの運用が難しくなる可能性があります。F5 Application Delivery and Security Platform (ADSP)は、エンタープライズグレードのネットワーキング、セキュリティ、オブザーバビリティのソリューションを最新のKubernetes環境に拡張し、AI推論ワークロードをサポートします。
Kubernetesアプリケーション配信の標準化
プラットフォームチームやDevOpsチームから信頼される、実績あるエンタープライズグレードのプラットフォームで、環境をまたいでアプリケーション配信を標準化します。
ADCへの投資をKubernetesにも活用
従来のADC環境とKubernetesを連携させることで、既存の投資を活かしながら、モダンなアプリケーション配信を実現します。
AI活用に向けた準備を整える
AIアプリの主要プラットフォームであるKubernetes上で、AI向けに最適化されたアプリケーション配信により、AIワークロードを支えます。
大規模環境でガバナンスを実践
一貫したトラフィック管理ポリシーとセキュリティポリシーを適用し、クラスター、テナント、チーム、環境を横断するエンドツーエンドの可視性を実現します。
リファレンスアーキテクチャ
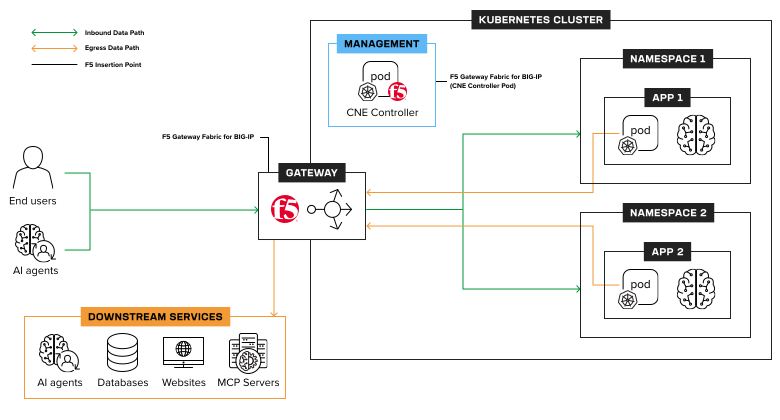
以下のリファレンスアーキテクチャ図は、Kubernetesにおけるアプリケーション配信への理解を深めていただくためのものです。
Kubernetesのネットワーキング
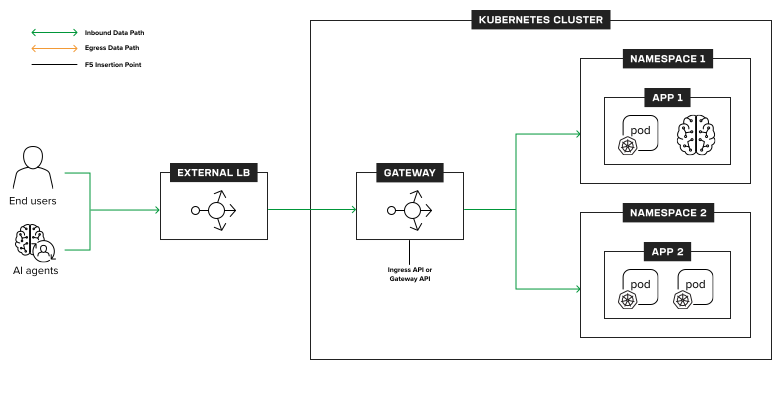
本番環境向けのNetworking for Kubernetes
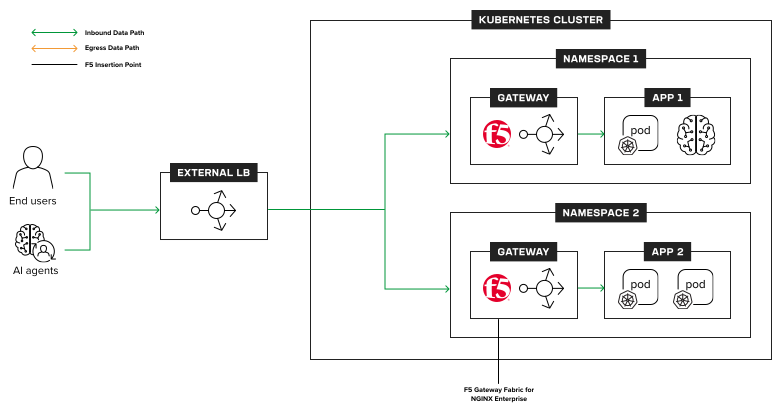
エンタープライズグレードのNetworking for Kubernetes
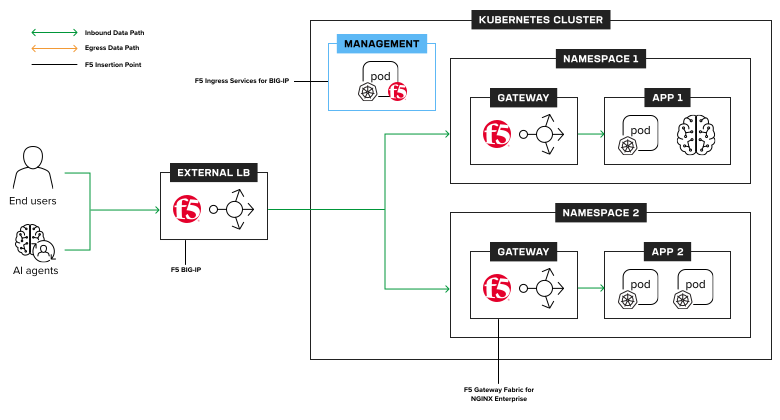
戦略的なNetworking for Kubernetes
Kubernetesネットワーキングのユースケースを見る
Kubernetes向けIngress
F5 NGINX Ingress Controller
実績と信頼を備え、本番環境で利用できるIngressソリューション。
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、スケーラブルなマルチテナント対応のイングレスおよびエグレス制御。
F5 NGINXaaS for Azure
AzureでホストされるKubernetes環境全体で、一貫したアプリケーション配信を支援します。
F5 BIG-IP Container Ingress Services
BIG-IPのトラフィック管理とセキュリティをKubernetesに拡張します。
F5 WAF for NGINX
分散アーキテクチャやハイブリッド環境全体で、アプリとAPIのセキュリティを適用し、拡張できます。
F5 NGINXaaS for Google Cloud
Google CloudのKubernetes環境全体で、一貫したアプリケーション配信を支援します。
Gateway API
F5 NGINX Gateway Fabric
モデルを考慮したルーティングをサポートする、本番環境向けのGateway API。
F5 WAF for NGINX
Kubernetes対応のWAFで、F5 NGINX上で稼働するモダンアプリとAPIを保護
AIファクトリーの負荷分散
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、拡張性に優れたマルチテナントのイングレスおよびエグレス制御。
F5 NGINX Gateway Fabric
モデルを認識したルーティングに対応する、本番環境向けのGateway API。
マルチクラスターとマルチテナンシー
F5 BIG-IP Container Ingress Services
BIG-IPのトラフィック管理とセキュリティをKubernetesに拡張します。
F5 BIG-IP Next for Kubernetes
Kubernetesクラスター向けの、拡張性を備えたマルチテナントのイングレスおよびエグレス制御。
F5 NGINXaaS for Azure
AzureでホストされるKubernetes環境全体で、一貫したアプリケーション配信を支援します。
F5 NGINX Ingress Controller
実績があり、信頼できる、本番環境に対応したIngressソリューション
F5 NGINX Gateway Fabric
モデルを認識したルーティングをサポートする、本番環境向けのGateway API。
F5 NGINXaaS for Google Cloud
Google CloudのKubernetes環境全体で一貫したアプリケーション配信をサポートします。
Kubernetesのオブザーバビリティ
F5 NGINX Gateway Fabric
モデルを考慮したルーティングをサポートする、本番環境向けのGateway API。
F5 NGINX Ingress Controller
SaaS WAFで、分散したアプリや環境全体で一貫した保護を確保
F5 BIG-IP eBPF Observability
BIG-IP Cloud-Native Editionを拡張し、サイドカーやアプリケーションレベルの計装なしで、Kubernetesトラフィックをカーネルレベルでリアルタイムに可視化します。
F5 BIG-IP Container Ingress Services
BIG-IPのトラフィック管理とセキュリティをKubernetesに拡張します。
リソース
記事と電子書籍
最新ニュース
動画
よくあるご質問
Kubernetesは、コンテナ化されたアプリケーションのデプロイ、スケーリング、ネットワーキング、ライフサイクル管理を自動化する、オープンソースのコンテナスケジューラー兼オーケストレーションプラットフォームです。Pod、Service、Ingressなどの抽象化を通じてアプリケーションを基盤となるインフラストラクチャから切り離し、オンプレミス、クラウド、エッジ環境間での可搬性を実現します。Kubernetesは、そのスケーラビリティ、レジリエンス、エコシステムによるサポートを背景に、マイクロサービスやAPIの実行に広く利用されており、AI/MLワークロードでの利用も増えています。Kubernetesプロジェクトは、非営利団体Linux Foundationの傘下にあるCloud-Native Computing Foundation(CNCF)がホストしています。また、ソフトウェアベンダーやSaaSベンダーが提供する、多様なKubernetesディストリビューションも利用できます。
Kubernetesのコスト効率を高めるには、まず運用負荷を抑えることが重要です。運用では、クラスターやクラウドごとに個別のツールを追加するのではなく、ネットワーク、トラフィック管理、セキュリティの標準化を主眼に置くべきです。一貫したIngressおよびGateway APIアーキテクチャの再利用、デプロイのテンプレート化、インテリジェントな負荷分散とオブザーバビリティによるリソース使用効率の向上によって、組織は運用コストを削減できます。高スループット、低レイテンシ、KubernetesネイティブのAPIとGitOpsワークフローによる自動化をサポートする、本番環境向けのネットワークを使用することで、パフォーマンスを維持できます。
F5は、基本的なラウンドロビン方式の負荷分散にとどまらないインテリジェントなトラフィック管理を提供し、AI/ML向けのKubernetesネットワーキングを最適化します。F5は、モデルを考慮したルーティング、高スループットのL3~L7トラフィック処理、GPUを活用する推論およびトレーニングのワークロードに必要な予測可能で一貫したパフォーマンスをサポートします。
組織がKubernetesの利用を拡大するにつれ、クラスターやKubernetesクラウドサービスの乱立が起こりやすくなります。これにより、ネットワーク、セキュリティ、オブザーバビリティが分断されるのが一般的です。異なるIngressコントローラー、クラウドロードバランサー、ポリシーモデルを使用すると、構成ドリフト、セキュリティ適用の不整合、エンドツーエンドの可視性の制限につながります。チームが複数のコントロールプレーンやツールチェーンを管理することで、運用の複雑さも増します。適切に設計された接続レイヤーがなければ、クラスターやクラウドをまたいでKubernetesを拡張すると、コストの増加、トラブルシューティングの遅延、信頼性の低下を招きます。
エッジでKubernetesを運用する最も簡単な方法は、軽量で一貫性のあるKubernetesディストリビューションと、ネットワークおよびセキュリティの一元管理を組み合わせることです。エッジ環境には、予測可能なパフォーマンス、軽量なコンポーネント、最小限の運用負荷、断続的な接続への対応が求められます。コア、クラウド、エッジ全体でイングレス、トラフィックルーティング、セキュリティポリシーを標準化することで、チームはクラウド固有のサービスに依存せず、可視性、分離、自動化を維持しながら、Kubernetesを大規模に展開できます。