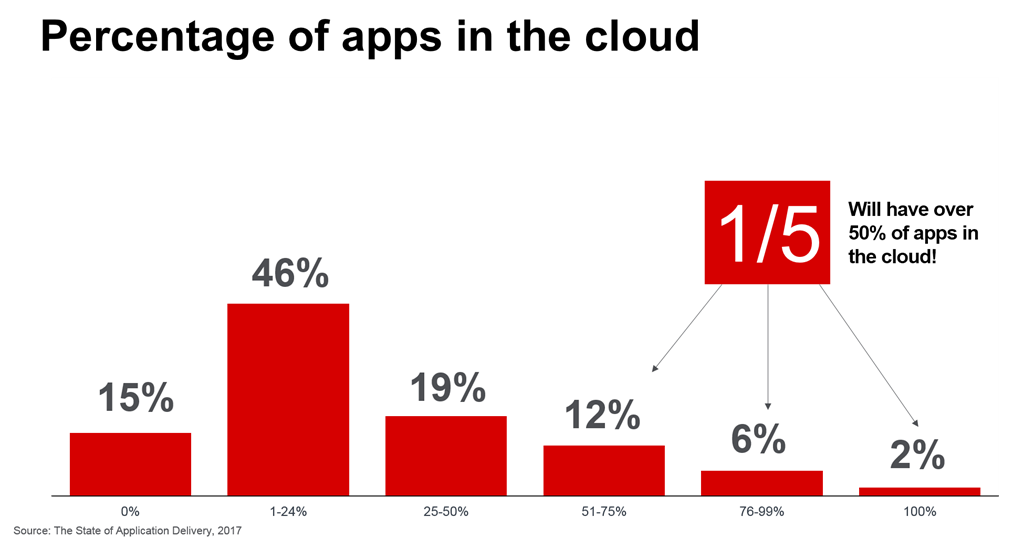
Anwendungen werden zunehmend in Public Clouds verlagert. Vielleicht nicht so schnell, wie der Markt in den Anfangsjahren prognostiziert (oder erhofft?) hatte, aber die Verlagerung findet dennoch statt. Unsere eigenen „State of Application Delivery“-Umfragen zeigen, dass jeder fünfte Befragte plante, mehr als 50 % seines Anwendungsportfolios in „die Cloud“ zu verlagern. Und obwohl wir nach wie vor häufig sehen, dass mit „der Cloud“ eine private, lokal betriebene Cloud gemeint ist, gibt es zahlreiche Belege dafür, dass die Public Cloud wächst. Einige der von den Befragten genannten Herausforderungen betreffen weiterhin die Sicherheit, insbesondere die Möglichkeit, außerhalb des eigenen Standorts in der Cloud dasselbe Sicherheitsniveau zu gewährleisten wie derzeit lokal im Rechenzentrum.
Tatsache ist, dass die Dienste, die Unternehmen derzeit zur Absicherung, Skalierung und Beschleunigung von Anwendungen nutzen, nicht verschwinden werden. Tatsächlich gaben 39 % der Befragten in unserer Umfrage an, dass sie eine Anwendung nicht ohne Sicherheitsdienste wie Webanwendungs- und Netzwerk-Firewalls, Schutz vor DDoS-Angriffen, IPS/IDS und Schutz vor schädlichen Dingen, die unsere Netzwerke infizieren bereitstellen würden.
Die Herausforderung besteht darin, dass einige dieser Dienste in der Public Cloud nicht verfügbar sind und manche der verfügbaren Dienste sich als oberflächliche Nachahmungen der robusteren und leistungsfähigeren Dienste erweisen, die heute in Unternehmen eingesetzt werden. Reine Public-Cloud-Modelle sind schließlich nicht darauf ausgelegt, die erforderliche Kontrolle über Netzwerk- und Anwendungsdienste zu ermöglichen – daher ist es für Anbieter schwierig, ein gleichwertiges Leistungsniveau zu erreichen.
Dennoch möchten Kunden die Vorteile der Public Cloud nutzen, insbesondere für neue und kurzlebige Anwendungen.
Cloud-Interconnects – oder Colo Cloud – wurden genau für dieses Szenario entwickelt. Am Cloud-Rand, beim Interconnect-Anbieter, liegt die Kontrolle über gemeinsam genutzte Dienste, während Anwendungen problemlos in der Public Cloud betrieben und skaliert werden und dort erfolgreich sein können. Über den Cloud-Interconnect (Colo Cloud) lassen sich SaaS und in einer Public Cloud ausgeführte Anwendungen gleichermaßen mit denselben Diensten versorgen, die auch im Rechenzentrum des Unternehmens üblich sind. Dies ist besonders für Webanwendungen nützlich, die typischerweise in einer Public Cloud bereitgestellt werden, da so ein sicherer Zugriff über HTTPS ermöglicht wird. Ob SSL oder TLS: Schlüssel und Zertifikate müssen an einem Ort ausgestellt, verwaltet und gespeichert werden. Viele Unternehmen bevorzugen dafür einen einzigen zertifizierten Standort, um die Risiken zu verringern, die mit der Verteilung solch sensibler Daten auf mehrere Standorte verbunden sind.
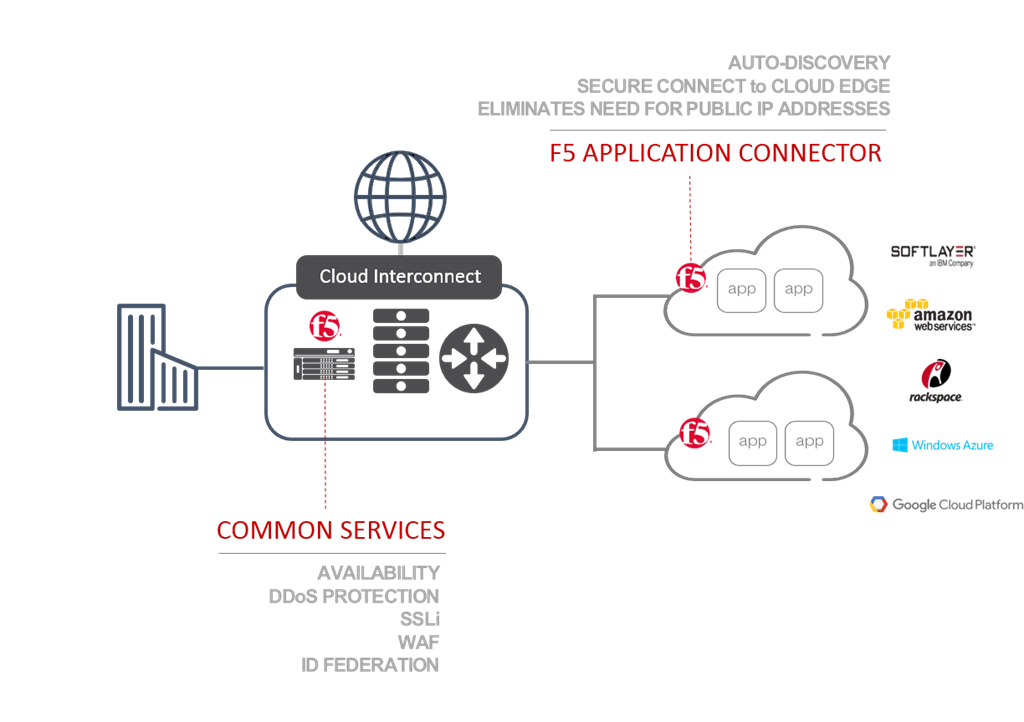
Dies scheint die ideale „hybride“ Cloud-Architektur für Rechenzentren zu sein, nach der wir gesucht haben, um das Dilemma einer kontrollierbaren Public Cloud zu lösen. Aber wenn dem so wäre, müsste ich natürlich keinen Blogbeitrag schreiben, oder? Die Herausforderung besteht darin, die Anwendungen innerhalb der Public Cloud mit den gemeinsam genutzten Diensten zu „verbinden“, die sie am Cloud-Rand im Cloud-Interconnect benötigen.
Begrüßen Sie F5 Application Connector
Der F5 Application Connector ist eine schlanke Proxy-Instanz, die Sie in der Public Cloud bereitstellen. Er erkennt Ihre Anwendungen und stellt über eine sichere Verbindung eine Verbindung zu einem F5 BIG-IP her, das bei Ihrem bevorzugten Cloud-Interconnect-Anbieter bereitgestellt ist und die Einbindung und Verwaltung von Anwendungsdiensten ermöglicht. So können Sie am Cloud-Rand im Interconnect dieselben Sicherheits-, Leistungs- und Verfügbarkeitsdienste bereitstellen, die Sie auch lokal im Rechenzentrum anbieten, und zugleich die Rechenressourcen der Public Cloud nutzen, um Webanwendungen bereitzustellen und zu skalieren. Migrationen zwischen Public-Cloud-Anbietern – oder sogar Hochverfügbarkeitsarchitekturen mit mehreren Anbietern – werden erheblich vereinfacht, da Sie Dienste und Anwendungen nicht gemeinsam migrieren müssen. Die Anwendungen und ein F5 Application Connector genügen, um frei zwischen Anbietern zu wechseln, ohne die benötigten Anwendungsdienste zu beeinträchtigen oder zu ändern, sodass Ihre Anwendungen sicher, schnell und verfügbar bleiben.
Da der F5 Application Connector eine proxybasierte Lösung ist, werden in der Public-Cloud-Umgebung keine öffentlichen IP-Adressen benötigt. Dadurch sinkt das Risiko für Unternehmen, weil sich die Zahl potenzieller Zugangspunkte verringert, ohne dass die einfache Zugänglichkeit beeinträchtigt wird, die häufig als einer der Hauptvorteile des Public Cloud Computing angeführt wird.
Darüber hinaus optimiert die Lösung Budgets, indem sie allgemeine Rechenressourcen in der Public Cloud auf universelle Anwendungslogik konzentriert und speziell entwickelte Rechenressourcen innerhalb von BIG-IP am Cloud-Edge nutzt, um die komplexere und rechenintensive kryptografische Verarbeitung verschlüsselten Datenverkehrs durchzuführen. Die Überprüfung und Terminierung kann sicher am Edge erfolgen, sodass sich Anwendungen auf die Verarbeitung wertschöpfender Geschäftstransaktionen konzentrieren können.
F5 Application Connector gibt Unternehmen die nötige Sicherheit, Anwendungen per Lift-and-Shift zu migrieren oder cloudnativ in Public-Cloud-Umgebungen zu betreiben. Dafür stellt er eine Lösung bereit, die Herausforderungen in den Bereichen Sicherheit, Skalierbarkeit und Leistung bewältigt, die üblicherweise durch Anwendungsdienste gelöst werden.
Weitere Informationen finden Sie hier.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...