Cloud-Erkenntnisse aus dem State of Application Delivery 2017
Kontrolle. Dieses Wort verwenden wir häufig. Beherrschen Sie sich! Nehmen Sie Ihr Schicksal selbst in die Hand! Übernehmen Sie die Kontrolle über Ihre finanzielle Zukunft. Erfahren Sie, wie!
Kontrolle ist ein einfaches Wort, das für ein sehr wirkungsvolles Konzept steht: die Zügel in die Hand zu nehmen und zu bestimmen, wo und wie etwas geschieht.
In Unternehmen zeigt sich, dass das Konzept der Kontrolle beim Thema Cloud eine wichtige Rolle spielt. Für manche mag das überraschend sein. Für andere – insbesondere für diejenigen, die in den vergangenen zehn Jahren mitgelesen haben – vielleicht nicht. Tatsache ist jedenfalls, dass Unternehmen Cloud-Modelle, die sie kontrollieren können, solchen vorziehen, bei denen dies nicht möglich ist. Das bedeutet nicht, dass es sich dabei nicht um Cloud-Modelle handelt, die weitgehend auf der Standardisierung von Ressourcen (IaaS) oder Funktionen (SaaS) basieren. Es bedeutet lediglich, dass Unternehmen tendenziell zunächst andere Modelle wählen, was zum Teil von der Art der bereitgestellten Anwendungen abhängt.
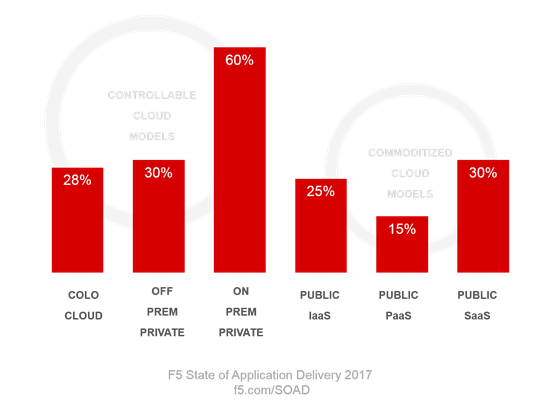
Als wir mehr als 2.100 IT-Fachkräfte weltweit aus allen Branchen und Tätigkeitsbereichen innerhalb der IT zur Nutzung verschiedener Cloud-Modelle in ihren Unternehmen befragten, zeigten die Ergebnisse eine überwältigende Präferenz für Modelle, die Kontrolle ermöglichen.
Dabei geht es wohlgemerkt nicht um den Standort. Zwar bevorzugten die Befragten mit deutlicher Mehrheit eine Private Cloud im eigenen Rechenzentrum, doch bemerkenswert war auch, dass Colocation-Clouds und externe Private Clouds – die beide auf der Bereitstellung von Anwendungen und Infrastruktur außerhalb des eigenen Standorts beruhen – ebenfalls als genutzte Modelle genannt wurden. Und zwar häufiger als die anderen „öffentlichen“ Modelle IaaS und PaaS. SaaS wird natürlich weiterhin in Unternehmen jeder Größe und aus allen Branchen intensiv genutzt. Und auch das erfolgt vollständig extern.
Für Unternehmen ist also nicht der Standort problematisch, sondern vielmehr die Einschränkungen bei der Transparenz und Kontrolle, die Modelle zwangsläufig mit sich bringen, die weitgehend auf dem Konzept der Standardisierung beruhen.
Kommodifizierung setzt ein hohes Maß an Standardisierung voraus, und Standardisierung schränkt Abweichungen ein. Anpassungen sind möglicherweise möglich, jedoch nur auf der Anwendungsebene. Die Infrastruktur und damit ein großer Teil der Architektur sind für die Nutzer solcher Dienste nicht veränderbar.
Und das aus gutem Grund. Wenn beispielsweise jeder an den Netzwerkschichten von Amazon oder Azure herumpfuschen könnte, würde dies im gesamten System Chaos anrichten und steigende Kosten verursachen, die wahrscheinlich an die Kunden weitergegeben würden. Es käme zu Störungen, und schließlich würden benachbarte Anwendungen und Systeme Ausfälle (oder Schlimmeres) erleiden. Dadurch würde der Nutzen der Public Cloud so stark sinken, dass ihr Einsatz möglicherweise nicht mehr tragfähig wäre.
Die durch Public-Cloud-Modelle vorgegebene Standardisierung ist notwendig und sinnvoll. Sie ermöglicht beispiellose Kosteneinsparungen, eine stabile Umgebung und eine einheitliche Nutzererfahrung. Allesamt gute Dinge. Es sei denn, Unternehmen wünschen sich ein höheres Maß an Kontrolle, das auch jene Infrastrukturebenen umfasst, die üblicherweise vom Cloud-Anbieter abstrahiert und kontrolliert werden.
Das ist wahrscheinlich der Grund, warum Cloud-Modelle, die sich „kontrollieren“ lassen, so stark genutzt werden. Extern betriebene Private Clouds (wie etwa Amazon VPC) sind schon lange eine Antwort auf den größeren Kontrollbedarf von Unternehmen. Doch auch sie haben ihre Grenzen (Stichwort Standardisierung), weshalb sich die Colocation Cloud innerhalb so kurzer Zeit zu einer derart beliebten Option entwickelt hat. Indem Colocation-Cloud-Anbieter den Bedarf an Kontrolle mit der Wahlmöglichkeit einer öffentlichen IaaS-Cloud verbinden, haben sie die richtige Mischung aus Kontrolle und standardisiertem Angebot gefunden und Unternehmen damit eine weitere Option im Menü der Cloud-Modelle eröffnet.
Diese konkurrierenden Anforderungen – erschwingliche, standardisierte Ressourcen und Funktionen einerseits und die Kontrolle über den gesamten Stack andererseits – werden von Unternehmen nicht durch ein einzelnes Modell erfüllt. Wie Sie sehen, summieren sich die Prozentangaben im Diagramm auf mehr als 100 Prozent. Das liegt daran, dass die Befragten alle zutreffenden Modelle auswählen konnten. Im Durchschnitt wurden 1,8 Cloud-Modelle genutzt.
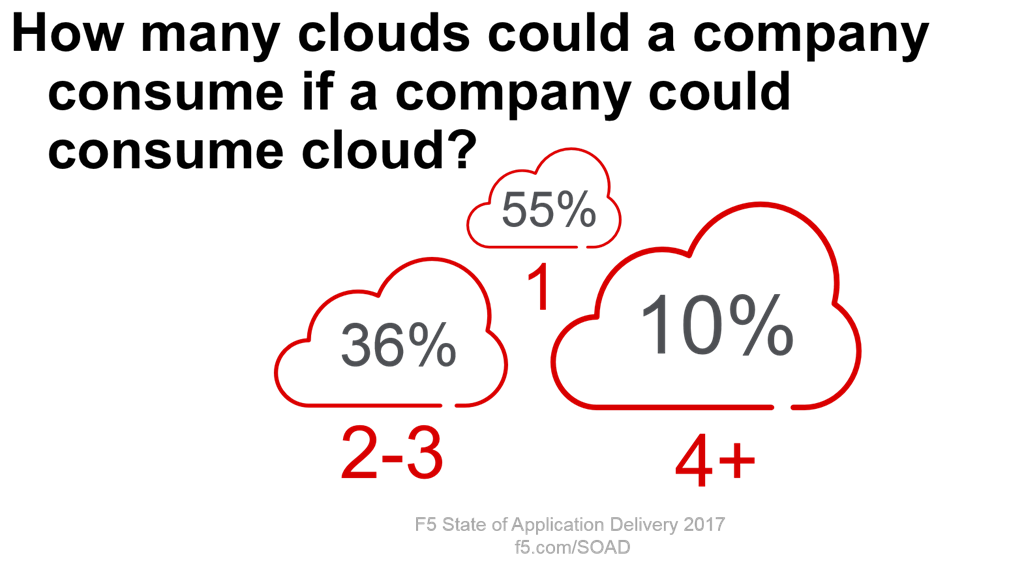
Wenn wir uns ansehen, wie viele verschiedene Modelle Unternehmen tatsächlich nutzen, stellen wir fest, dass fast die Hälfte (46 %) mehr als zwei Modelle einsetzt. Beachtliche zehn Prozent nutzen vier oder mehr verschiedene Modelle, um diesen unterschiedlichen Anforderungen gerecht zu werden.
Auch die Nutzung der Public Cloud (IaaS) nimmt zu. Unsere Umfrageergebnisse zeigen, dass App-Services aller Kategorien zunehmend bevorzugt in Public Clouds (IaaS) bereitgestellt werden. Da solche App-Services in der Regel nicht ohne eine App bereitgestellt werden, die sie unterstützen, absichern oder ausliefern sollen, lässt sich mit Sicherheit sagen, dass die Bereitstellung von Apps in Public Clouds (IaaS) tatsächlich in vergleichbarem Maße zunimmt.
Das bedeutet, dass ich bei künftigen Umfragen mit einem entsprechenden Anstieg der Anzahl der genutzten Cloud-Modelle rechne. Dies ist zum Teil auf die Arten von Anwendungen zurückzuführen, die in den verschiedenen Modellen bereitgestellt werden. Kurzlebige Apps, erneuerbare Apps, mobile Apps und dergleichen eignen sich aufgrund ihrer Zugänglichkeit, Skalierbarkeit und ihres Kostenmodells von Natur aus gut für die Public Cloud. Dies spiegelt sich auch in unseren Ergebnissen wider (falls Sie noch kein Exemplar erhalten haben, können Sie es gleich hier herunterladen): in den von den Befragten angegebenen Präferenzen für die Bereitstellung von Anwendungen.
All dies bedeutet, dass wir in eine Multi-Cloud-Ära eintreten. Zwar nutzen 55 % der Befragten nach wie vor nur ein einziges Cloud-Modell (überwiegend eine lokale Private Cloud), doch das ändert sich rasant, da Unternehmen zunehmend weitere Cloud-Modelle einführen. Dennoch bleibt festzuhalten, dass Unternehmen ihre Cloud-Anbieter auch weiterhin sorgfältig auswählen werden – vor allem danach, ob sie die Kontrolle über ihre gesamte Architektur benötigen oder nicht.
Es mag viele Cloud-„Modelle“ geben, doch letztlich gibt es eigentlich nur zwei Arten von Clouds: solche, die Kontrolle ermöglichen, und solche, die auf dem Prinzip der Standardisierung beruhen. Und Unternehmen nutzen beide in großem Umfang.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...