
Maschinelles Lernen (ML) ist ein Teilgebiet der künstlichen Intelligenz (KI), das Computersysteme in die Lage versetzt, Muster in riesigen Datenmengen zu erkennen, Erkenntnisse zu gewinnen, Vorhersagen zu treffen und Entscheidungsprozesse zu automatisieren. Anstatt für jede neue Aufgabe explizit programmiert zu werden, erkennen ML-Modelle Trends oder Anomalien, um ihre Leistung im Laufe der Zeit zu verbessern. Dabei passen sie sich ohne menschliches Eingreifen an neue Informationen und Eingaben an.
Die Fähigkeit von ML, verborgene Strukturen und Muster in Datenströmen zu erkennen, macht sie zu einem wertvollen Werkzeug für die Cybersicherheit: Sie kann die Bedrohungserkennung automatisieren, Reaktionszeiten verkürzen und verborgene Risiken aufdecken, die menschlichen Beobachtern oder auf vordefinierten Regeln basierenden Sicherheitswarnsystemen entgehen.
Die Einbindung von ML in die Cybersicherheit ist heute besonders wichtig, da moderne Cyberbedrohungen immer komplexer werden und in immer größerem Umfang und höherem Tempo auftreten. Heutige Bedrohungen, insbesondere bislang unbekannte Exploits oder Zero-Day-Exploits, können herkömmliche Sicherheitsrichtlinien umgehen, die auf statischen, vordefinierten Regeln und veralteten Bedrohungssignaturen basieren. Darüber hinaus führen begrenzte IT-Ressourcen in vielen Unternehmen zu einer Überlastung interner Sicherheitsteams, was langsamere Reaktionszeiten und mehr menschliche Fehler bei der Erkennung von Cyberbedrohungen zur Folge hat. Auch Sicherheitsbedrohungen entwickeln sich ständig weiter und verändern sich dynamisch: Kriminelle nutzen KI und Automatisierung, um ausgeklügelte Angriffe zu starten, die sich innerhalb von Sekunden entfalten und anpassen können, um herkömmliche Abwehrmaßnahmen zu umgehen.
Laut Umfragen, die für den F5 State of Application Strategy Report 2025 durchgeführt wurden, werden ML und KI zunehmend zur Unterstützung der Cybersicherheit eingesetzt. Den Befragten zufolge:
- 59 % der Unternehmen nutzen KI, um Zero-Day-Schwachstellen durch das automatische Einfügen von Sicherheitsregeln zu entschärfen.
- 51 % möchten generative KI nutzen, um Sicherheitsrichtlinien, Workflows und Konfigurationen automatisch anzupassen und so auf Bedrohungen oder neue Schwachstellen zu reagieren.
- 99 % haben keine Bedenken, KI nicht nur zur Unterstützung der Entscheidungsfindung einzusetzen, sondern damit auch mindestens eine betriebliche Funktion zu automatisieren.
Dieser Beitrag erläutert, wie ML-Modelle funktionieren und auf welche Weise sie den Bereich der Cybersicherheit verändern. Er beleuchtet die wichtigsten Vorteile, die ML für Sicherheitsprozesse bietet, darunter seine Rolle bei der Erkennung und Abwehr einer Vielzahl von Cyberangriffen. Darüber hinaus geht der Beitrag auf häufige Herausforderungen und Missverständnisse rund um ML ein und verdeutlicht, was ML zur Stärkung der Cybersicherheitsmaßnahmen leisten kann – und was nicht.
Wie funktioniert maschinelles Lernen?
Es gibt drei Haupttypen von ML-Modellen:
Überwachtes maschinelles Lernen umfasst das Trainieren eines Modells mit Daten, die bereits von einem Menschen analysiert und gekennzeichnet wurden, sodass es die Muster erlernen kann, anhand derer sich die Kennzeichnungen vorhersagen lassen, und diese Muster anschließend in neuen Daten erkennt. Überwachtes Lernen eignet sich gut dazu, Daten zu klassifizieren und bestimmte Muster zu erkennen, die für bestimmte Arten von Bedrohungen charakteristisch sind, beispielsweise Distributed-Denial-of-Service-Angriffe (DDoS-Angriffe).
Unüberwachtes maschinelles Lernen umfasst das Trainieren von Modellen mit nicht gekennzeichneten Daten. Dadurch kann das Modell selbstständig verborgene Muster, Strukturen oder Gruppierungen in den Daten erkennen und diese Merkmalscluster definieren. Diese Form des maschinellen Lernens eignet sich gut dazu, neue und komplexe Angriffsmuster sowie Anomalien im eingehenden Datenverkehr zu erkennen und Zero-Day-Angriffe abzuwehren.
Bestärkendes maschinelles Lernen nutzt Versuch und Irrtum, um den Entscheidungsansatz des Modells anhand von Belohnungen und Strafen schrittweise zu verbessern. Dabei werden fortlaufend neue Ansätze ausprobiert, um die Belohnung zu maximieren. Dieses ML-Modell eignet sich gut zur Erkennung einer Vielzahl von Cyberangriffen und steigert mit der Zeit seine Effizienz.
Wie maschinelles Lernen die Cybersicherheit verändert
ML kommt zunehmend in einer Vielzahl von Cybersicherheitsbereichen zum Einsatz, da es komplexe Aufgaben automatisieren, Muster in riesigen Datensätzen erkennen und sich weiterentwickelnde Bedrohungen in Echtzeit aufspüren kann.
Sie leistet einen wichtigen Beitrag zur Cyberbedrohungsanalyse, indem sie aus großen und vielfältigen Datenquellen wie Protokollen, Inhalten aus dem Dark Web und Bedrohungsberichten verwertbare Erkenntnisse gewinnt, um neue Angriffstrends, Verhaltensweisen von Bedrohungsakteuren und Anzeichen für eine Kompromittierung zu erkennen. ML-Modelle eignen sich hervorragend zur Anomalieerkennung, da sie lernen, was als normales Verhalten von Benutzern, Geräten oder Anwendungen gilt, und Abweichungen erkennen können, die auf Sicherheitsverletzungen, interne Bedrohungen oder Fehlkonfigurationen hindeuten.
Ebenso kann maschinelles Lernen Netzwerkdatenströme in Echtzeit analysieren, um verdächtige Muster zu erkennen, etwa Command-and-Control-Kommunikation, Versuche zur Datenexfiltration oder laterale Bewegungen innerhalb des Netzwerks. Dies ist entscheidend, um fortgeschrittene persistente Bedrohungen zu erkennen, die signaturbasierte Erkennungsverfahren umgehen.
Die Risikobewertung ist eine weitere durch maschinelles Lernen ermöglichte Cybersicherheitsmaßnahme. ML-Algorithmen können Risiken bewerten und priorisieren, indem sie mehrere Datenpunkte – etwa Nutzerverhalten, Schutzbedarf von Ressourcen und Bedrohungswahrscheinlichkeit – analysieren, um dynamische, kontextbezogene Risikowerte zu ermitteln, die auf den potenziellen Auswirkungen der Bedrohung auf ein Unternehmen basieren. Dies ist besonders wichtig bei der Erkennung von Bots und bösartiger Automatisierung, da Angreifer versuchen, Telemetriesignale zu manipulieren, um ihre Kampagnen als legitimen Datenverkehr zu tarnen. Beispielsweise wechseln sie möglicherweise regelmäßig ihre IP-Adressen, verwenden unterschiedliche autonome Systemnummern (ASNs), die Internetnetzwerke kennzeichnen, oder ändern die User-Agent-Strings ihrer Browser, um einer Erkennung zu entgehen. ML hilft dabei, solche Täuschungsmanöver aufzudecken, indem es subtile, ungewöhnliche Muster über mehrere Datenpunkte hinweg erkennt, die Menschen oder regelbasierte Systeme möglicherweise übersehen.
Maschinelles Lernen ist auch für die Erkennung von Schadsoftware äußerst wertvoll, da es dynamische Funktionen bietet, die über statische, signaturbasierte Sicherheitsmethoden hinausgehen. ML ermöglicht eine schnellere, anpassungsfähigere und präzisere Erkennung sowohl bekannter als auch unbekannter Bedrohungen, darunter bislang unentdeckte Schadsoftware sowie Zero-Day- und polymorphe Varianten.
Maschinelles Lernen wird zunehmend eingesetzt, um Teile von Penetrationstests zu automatisieren, bei denen Sicherheitsexperten simulierte Cyberangriffe durchführen, um Schwachstellen in einem Computersystem oder einer Plattform zu identifizieren. ML kann ausnutzbare Angriffspfade aufzeigen, Schwachstellen untersuchen oder das Verhalten von Angreifern simulieren, um Sicherheitslücken aufzudecken, bevor echte Angreifer sie ausnutzen können.
Diese ML-Anwendungsfälle lassen sich in drei große Kategorien einteilen:
- Bedrohungen schneller und präziser erkennen. Sicherheitslösungen, die maschinelles Lernen nutzen, erhöhen die Geschwindigkeit und Präzision der Bedrohungserkennung, indem sie große Datenmengen in Echtzeit analysieren, um Anomalien, verdächtige Muster oder bekannte Anzeichen für eine Kompromittierung zu erkennen. ML-Algorithmen lernen, was als normales Benutzer- oder Systemverhalten gilt, und kennzeichnen Abweichungen, die auf bösartige Aktivitäten hindeuten könnten, sodass diese in Echtzeit bekämpft werden können.
- Netzwerkschwachstellen proaktiv erkennen und beheben. Schwachstellen zu identifizieren, bevor sie von Angreifern ausgenutzt werden, ist für ein proaktives Bedrohungsmanagement von entscheidender Bedeutung. ML-gestützte Sicherheitstools können Bedrohungsinformationen, Simulationen und Modellierungen nutzen, um Schwachstellen zu bewerten und zu priorisieren, damit sie schnell behoben werden können.
- Steigerung der IT-Effizienz durch die Automatisierung wiederkehrender Aufgaben. Viele Cybersicherheitsprozesse sind repetitiv und zeitaufwendig. ML kann dazu beitragen, diese Aufgaben zu automatisieren, wodurch Sicherheitsmaßnahmen schneller und einheitlicher durchgeführt werden können und Sicherheitsteams mehr Zeit für die strategische Planung und Entscheidungsfindung haben.
Vorteile des maschinellen Lernens in der Cybersicherheit
Der größte Vorteil der Integration von ML-Modellen in die Cybersicherheit besteht darin, dass sie riesige Mengen unterschiedlichster Daten – etwa Netzwerkverkehr, Nutzerverhalten, Systemprotokolle und Bedrohungsinformationen – mit einer Geschwindigkeit und in einem Umfang analysieren können, die weit über die menschlichen Fähigkeiten hinausgehen. Maschinelles Lernen eignet sich hervorragend dazu, komplexe Muster, Zusammenhänge und Anomalien in Echtzeit zu erkennen. Dadurch können Sicherheitssysteme Bedrohungen bereits in einer frühen Phase des Angriffszyklus identifizieren und darauf reagieren – häufig noch bevor erheblicher Schaden entsteht. Darüber hinaus verbessern sich ML-Algorithmen kontinuierlich, je mehr Daten sie verarbeiten, sodass die Erkennung im Laufe der Zeit intelligenter und anpassungsfähiger wird.
Für Unternehmen bedeutet dies eine robustere Sicherheitslage, da ML-gestützte Lösungen dazu beitragen können, Aktualisierungen von Sicherheitsrichtlinien zu automatisieren, bestehende Schwachstellen aufzudecken, Sicherheitslücken proaktiv zu beheben und das Risiko zu verringern, dass menschliche Fehler Schwachstellen oder Fehlkonfigurationen verursachen. Sicherheitslösungen, die ML einsetzen, ermöglichen es Unternehmen außerdem, sich schneller an die sich wandelnde Cyberbedrohungslandschaft anzupassen, indem sie neue Bedrohungen rasch erkennen und Abwehrsysteme proaktiv anpassen. Eine höhere IT-Produktivität ist ein weiterer Vorteil der Integration von ML in Cybersicherheitssysteme. Durch die Automatisierung eines Großteils der Bedrohungserkennung und -abwehr entlasten diese Systeme die IT-Fachkräfte, sodass sie sich auf strategische Aufgaben konzentrieren und ihre Maßnahmen mithilfe von Echtzeiterkenntnissen und Bedrohungsinformationen optimieren können.
Herausforderungen des maschinellen Lernens
Um das volle Potenzial und die Vorteile von ML für die Cybersicherheit auszuschöpfen, ist der Zugriff auf hochwertige Daten und Telemetriedaten erforderlich, denn sie bilden die Grundlage für präzise, anpassungsfähige und effektive Modelle. Ohne Zugriff auf automatisierte Datenquellen können ML-Systeme nicht kontinuierlich lernen, sich verbessern oder aussagekräftige Erkenntnisse liefern. Für viele Unternehmen stellt die Bereitstellung dieser automatisierten Datenströme eine Herausforderung dar.
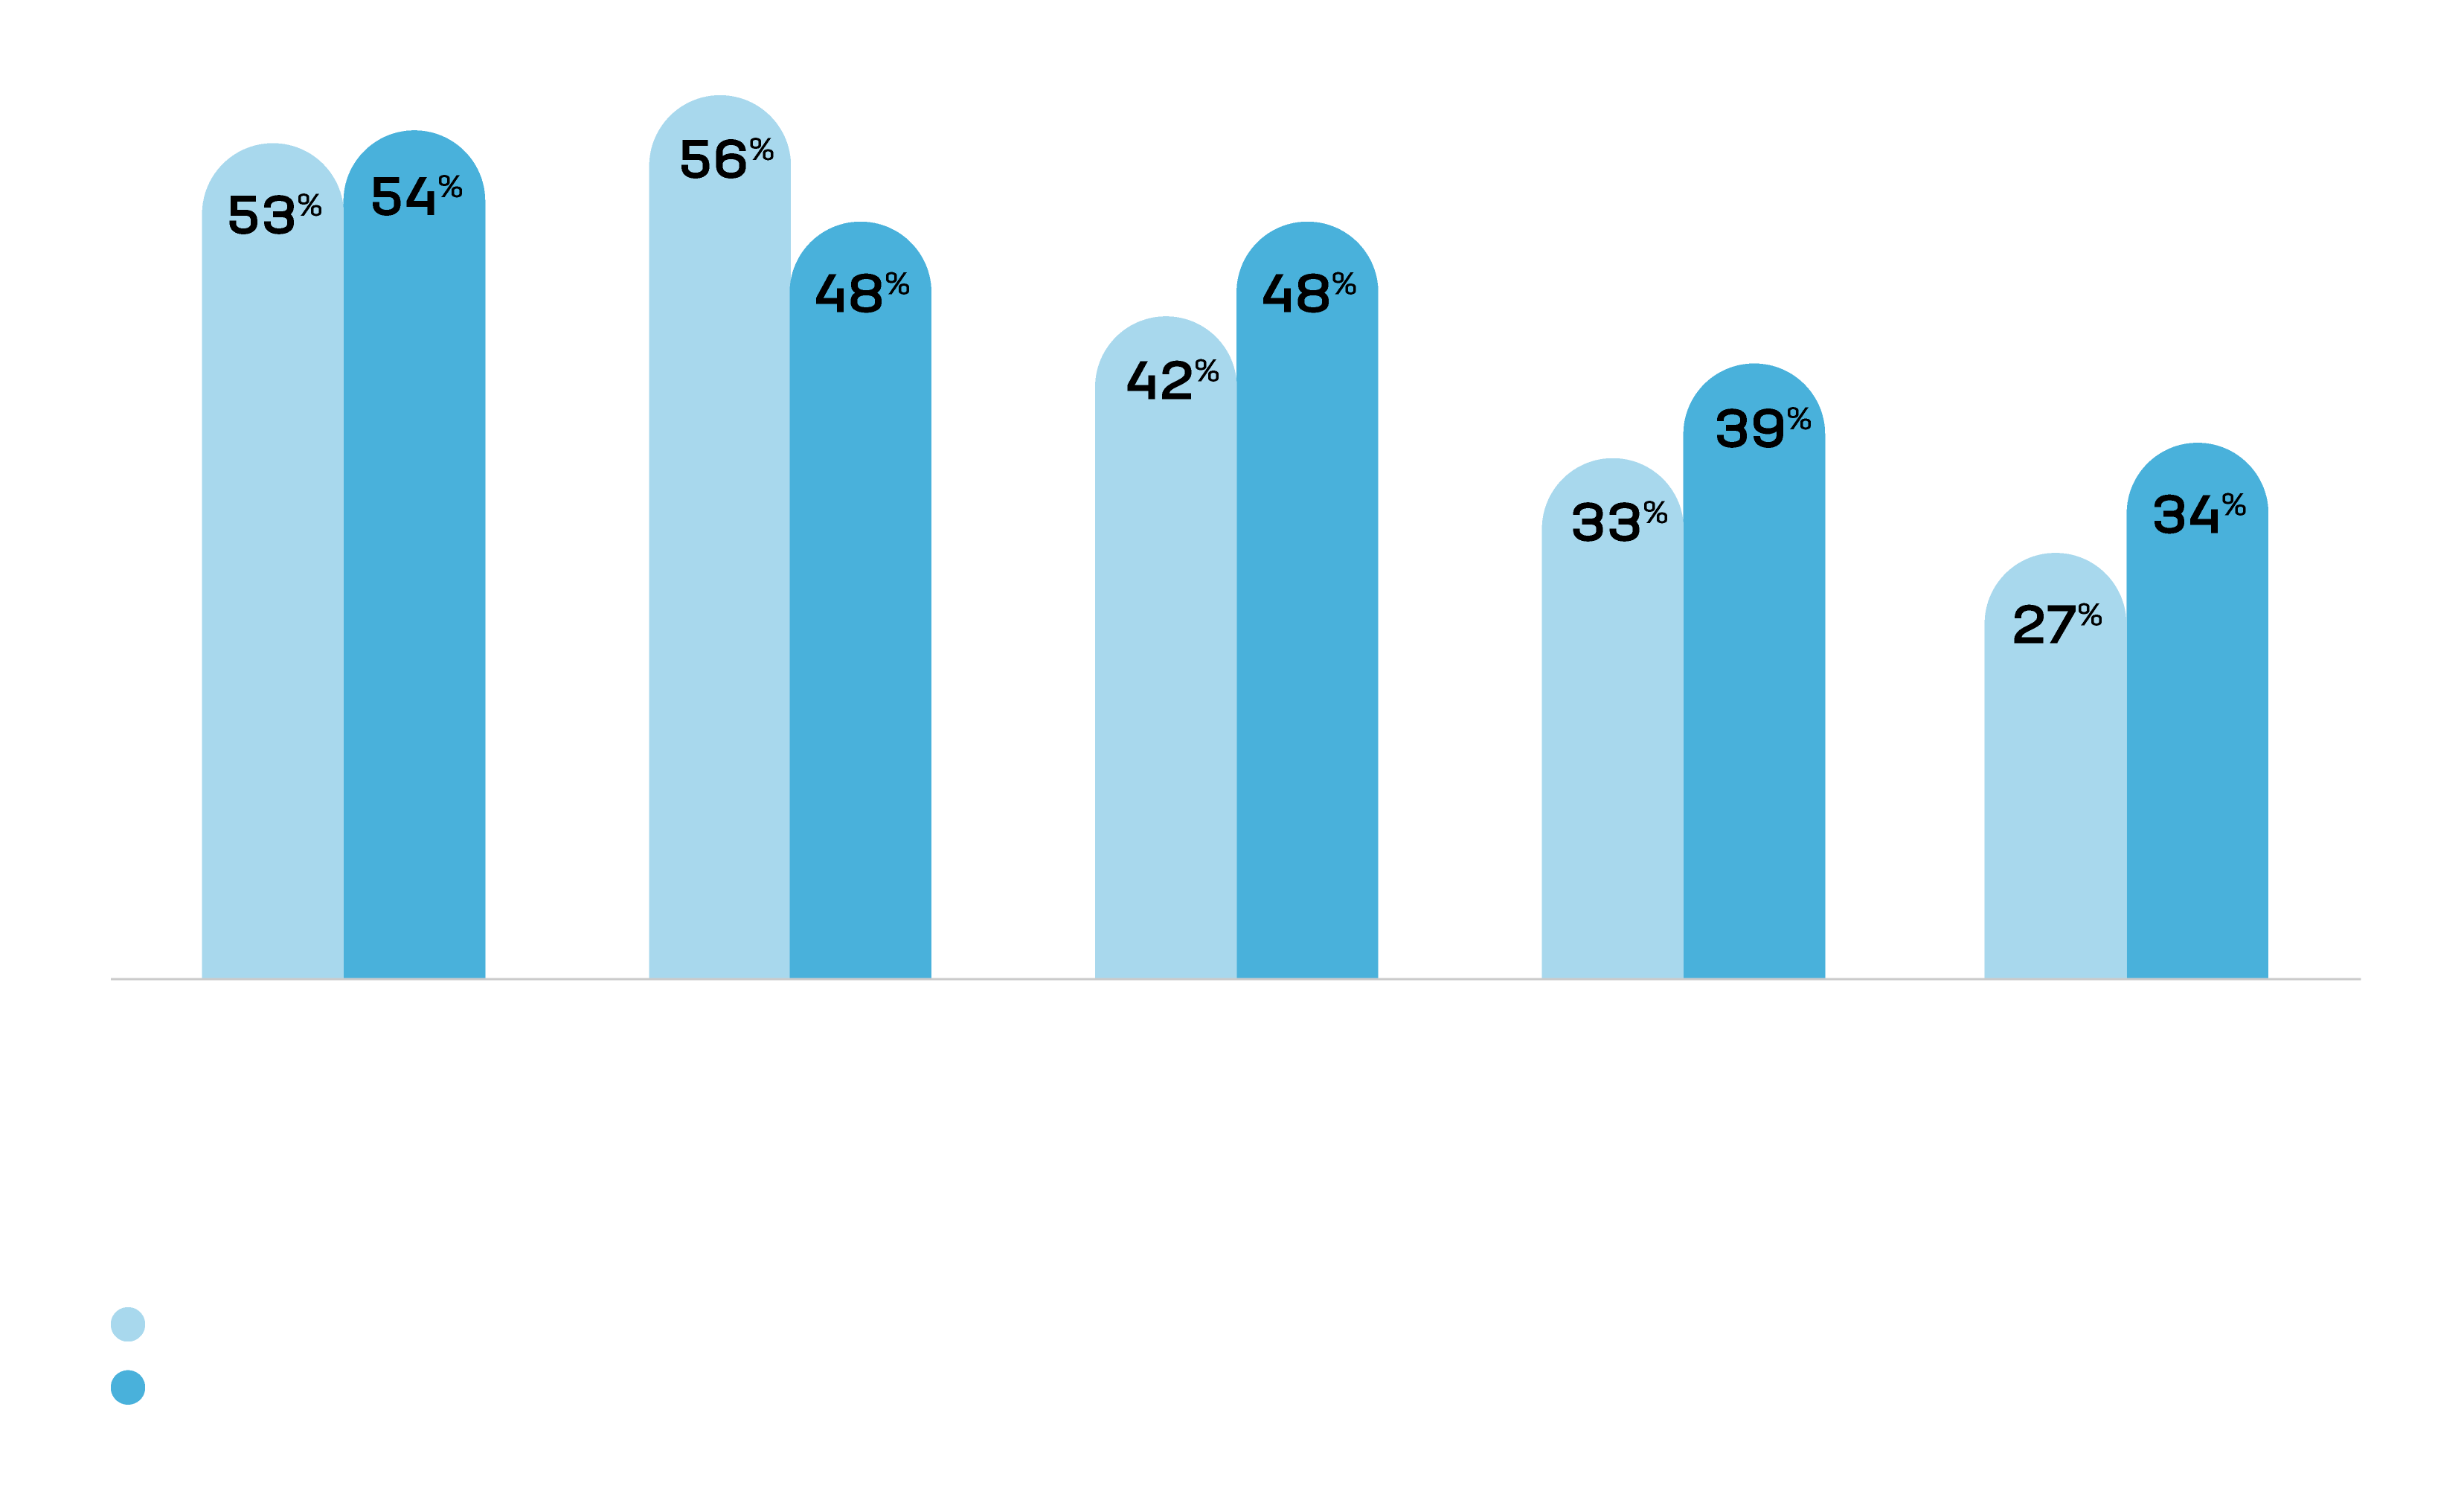
Herausforderungen, mit denen Unternehmen bei der Implementierung von KI konfrontiert sind (aus dem „F5 State of Application Strategy Report 2025“)
Laut dem 2024 F5 Digital Enterprise Maturity Index Report ist ein wesentlicher Maßstab für die Automatisierungsfähigkeit der Grad, in dem ein digitales Unternehmen datengesteuert und mit minimalen menschlichen Eingriffen arbeitet. Doch nur etwa 45 % der im Bericht befragten Unternehmen haben ihre Netzwerksicherheit automatisiert, und 40 % haben ihre Sicherheitsfunktionen für Anwendungen und APIs automatisiert. Der Bericht kommt daher zu dem Schluss, dass ein enormes Potenzial für eine bessere Datenautomatisierung und Sicherheit besteht.
Fast 50 % der Befragten im „2025 F5 State of Application Strategy Report“ geben an, dass Probleme mit der Datenqualität eine der größten Herausforderungen bei der Einführung von KI darstellen, da das Trainieren von Machine-Learning-Modellen große Datenmengen erfordert und viele Unternehmen nicht über genügend Daten verfügen. Als weitere große Herausforderung bei der Einführung von KI wurden die Kosten genannt. Obwohl ML künftig zu Effizienzsteigerungen führen kann, ist seine Implementierung mit erheblichen Anfangskosten verbunden.
Die größte Herausforderung für Unternehmen bei der Einführung von maschinellem Lernen ist laut 54 % der Befragten im State of Application Strategy Report der Mangel an qualifizierten Mitarbeitenden, die KI-Implementierungen erfolgreich umsetzen und verwalten können. Die Wartung von Modellen für maschinelles Lernen und das Wissen um die richtige Interpretation der Ergebnisse sind Voraussetzungen für die Einbindung von ML in die Cybersicherheit. Allerdings besteht weiterhin ein erheblicher Fachkräftemangel: Im Jahr 2025 gab es rund 3,5 Millionen unbesetzte Stellen im Bereich Cybersicherheit.
Mythen über maschinelles Lernen
Wie bei vielen beliebten und aktuellen Themen gibt es auch rund um KI und ML zahlreiche Missverständnisse:
- Mythos 1: Maschinelles Lernen kann jede Aufgabe automatisieren. Tatsächlich ist ML keine Universallösung. Es erfordert große, hochwertige Datensätze und ein kontinuierliches Modelltraining, um dauerhaft effektiv zu bleiben. Ohne ausreichende und kontinuierlich verfügbare Daten kann die Leistung eines Modells mit der Zeit nachlassen. Darüber hinaus sind die Kosten und der Aufwand für die Entwicklung und Pflege eines ML-Modells bei Sicherheitsaufgaben mit geringem Nutzen oder eng begrenztem Anwendungsbereich möglicherweise nicht gerechtfertigt. Hier können herkömmliche regelbasierte Systeme praktischer und effizienter sein.
- Mythos 2: Auf maschinellem Lernen basierende Lösungen werden menschliche Sicherheitsanalysten vollständig ersetzen. Maschinelles Lernen ist ein leistungsstarkes Werkzeug, kann jedoch ohne menschliche Aufsicht nicht effektiv eingesetzt werden. Qualifizierte Cybersicherheitsexperten sind weiterhin unverzichtbar, um Ergebnisse zu interpretieren, Kontext bereitzustellen und Entscheidungen zu treffen, zu denen ML-Modelle nicht in der Lage sind. Menschliche Analysten werden überall dort benötigt, wo kritisches Denken, Erfahrung und Intuition gefragt sind – Fähigkeiten, über die Maschinen nicht verfügen.
- Mythos 3: Maschinelles Lernen wird Cybersicherheitsmaßnahmen undurchdringlich machen. Maschinelles Lernen kann die Cybersicherheit zwar erheblich verbessern, doch auch Cyberangreifer setzen zunehmend KI und ML ein, um ausgefeiltere Techniken zu entwickeln, die sich schwerer erkennen lassen. Darüber hinaus sind KI-Modelle nicht gegen Cyberangriffe gefeit – etwa gegen Data Poisoning, bei dem Angreifer die Trainingsdaten manipulieren, um das Modell in die Irre zu führen. Da sich die Bedrohungen ständig weiterentwickeln, müssen Cybersicherheitsmaßnahmen kontinuierlich überwacht, aktualisiert und durch menschliches Fachwissen ergänzt werden, um wirksam zu bleiben.
Erste Schritte mit ML in der Cybersicherheit
Maschinelles Lernen sorgt in der Cybersicherheit für Geschwindigkeit, Skalierbarkeit und proaktive Anpassungsfähigkeit und ist damit ein zentraler Bestandteil moderner digitaler Sicherheitsstrategien – insbesondere bei Anwendungen und Workflows, die große Datenmengen verarbeiten.
Fragen Sie Anbieter bei der Bewertung von Cybersicherheitslösungen unbedingt danach, wie sie maschinelles Lernen (ML) in ihren Plattformen einsetzen – also nicht nur, ob sie es nutzen, sondern auch, wie es implementiert ist, welche Arten von Daten für eine optimale Verarbeitung erforderlich sind und welche Ergebnisse es liefert. Erkundigen Sie sich, ob die ML-Modelle mit vielfältigen, realen Bedrohungsdaten trainiert werden und wie häufig die Datensätze aktualisiert werden.
Seit fast zwei Jahrzehnten setzt F5 maschinelles Lernen in seinen Produkten für Anwendungssicherheit und -bereitstellung ein. So nutzt beispielsweise F5 Distributed Cloud Bot Defense sowohl überwachte als auch unüberwachte ML-Modelle, um täglich Milliarden von Signalen zu analysieren und Strategien zur Bot-Abwehr dynamisch zu aktualisieren.
Gehen Sie schließlich nicht davon aus, dass maschinelles Lernen all Ihre Herausforderungen im Bereich der Cybersicherheit lösen wird. Ihr Unternehmen wird immer qualifizierte Cybersicherheitsexperten benötigen. Investieren Sie daher weiterhin in diese Fachkräfte und unterstützen Sie sie. Angesichts des Fachkräftemangels in der IT-Branche sollten Sie die bereits vorhandenen Kompetenzen nicht verlieren.
Weitere Informationen zu Best Practices und neuen Trends in der Cybersicherheit finden Sie in diesem Glossareintrag. Informieren Sie sich außerdem auf unserer Accelerate AI-Webseite über die neuesten KI-Neuigkeiten von F5.
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...