Seit NGINX vor zwei Jahren zu F5 kam, ist die Integration der branchenführenden Sicherheitsexpertise von F5 in NGINX-Produkte einer der bedeutendsten Vorteile für unsere Kunden. F5 NGINX App Protect WAF und F5 NGINX Controller App Security nutzen dieselbe Web Application Firewall (WAF)-Technologie wie F5 Advanced WAF, F5 Silverline WAF und andere Sicherheitslösungen von F5. Zwar weist jedes Produkt einen anderen Formfaktor auf, um bestimmte Umgebungen, Bereitstellungsszenarien und Anwendungsfälle für die Verwaltung zu unterstützen, doch können sich Kunden darauf verlassen, dass dieselbe bewährte und vertrauenswürdige Engine zur Durchsetzung von Sicherheitsrichtlinien sie vor den fortschrittlichsten Webangriffen schützt.
Die gemeinsam genutzte WAF-Technologie bedeutet außerdem, dass F5-Kunden die bereits von ihren Sicherheitsteams genehmigten standardisierten Richtlinien beibehalten können, wenn sie von einer herkömmlichen Umgebung, in der ein Produkt wie F5 Advanced WAF zum Einsatz kommt, zu containerisierten Umgebungen und Cloud-Umgebungen migrieren, für die NGINX App Protect WAF besser geeignet ist. Da WAF-Richtlinien produktübergreifend portierbar sind, können F5- und NGINX-Kunden schnell und einfach eine robuste, einheitliche und regelkonforme Sicherheitsstrategie gewährleisten.
Als wir NGINX Controller App Security einführten für das Application Delivery Module, umfasste es eine Standardrichtlinie, die mit möglichst wenigen Fehlalarmen Schutz vor den OWASP Top 10 und anderen Bedrohungen bietet. Mit Controller App Security für Version 3.20 des Application Delivery Module können Sie jetzt Ihre benutzerdefinierten NGINX App Protect WAF-Richtlinien importieren und auf alle von Ihnen verwalteten Bereitstellungen verteilen. Wir nennen dies Bring Your Own NGINX App Protect WAF Policy (BYO App Protect Policy).
Lesen Sie weiter, um mehr zu erfahren, und sehen Sie sich diesen Videoüberblick an:
 
Konsistente WAF-Richtlinien während der gesamten Anwendungsmodernisierung beibehalten
Viele unserer Kunden mit herkömmlichen Anwendungsbereitstellungsumgebungen setzen zunächst F5 Advanced WAF oder BIG‑IP ASM ein. Im Zuge der Modernisierung ihrer Anwendungen können sie NGINX App Protect und NGINX Controller App Security für neue Anwendungen nutzen, die einen auf DevOps abgestimmten Ansatz für die Bereitstellung von WAF-Diensten erfordern.
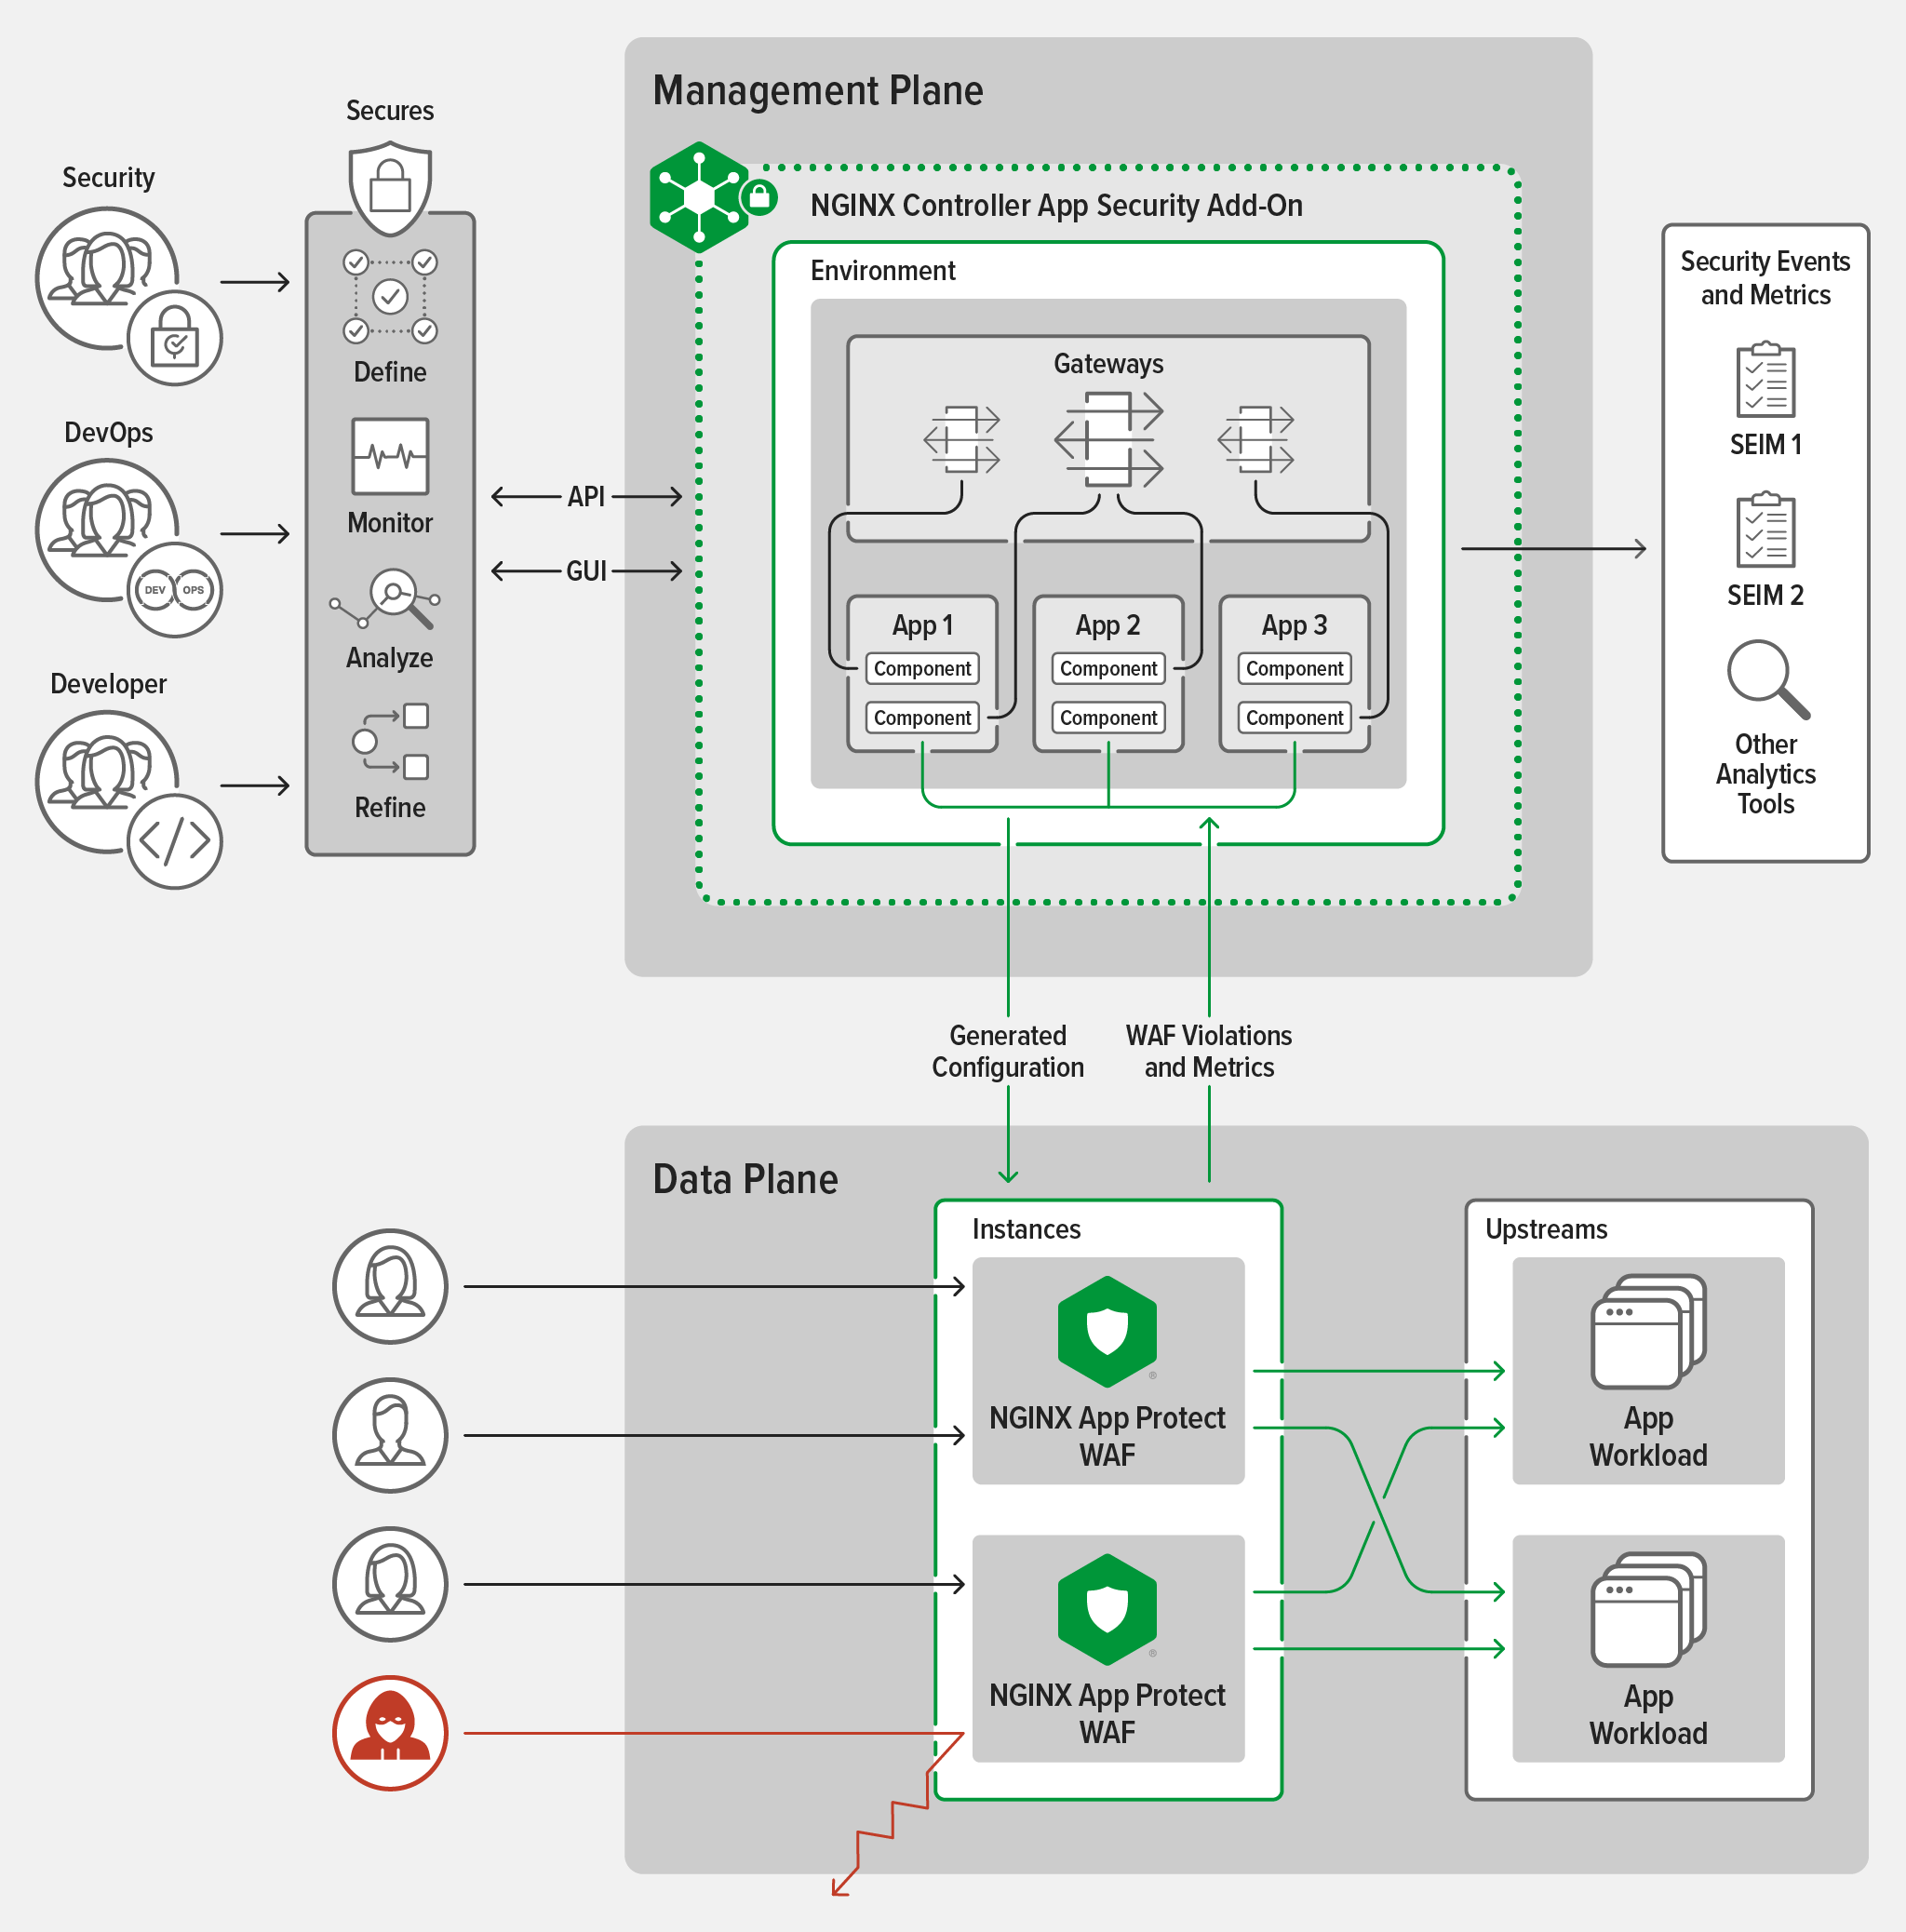
NGINX App Protect WAF schützt moderne Anwendungen eigenständig mit Funktionen, die von der Abwehr der OWASP Top Ten und anderer komplexer Bedrohungen bis hin zur vereinfachten, deklarativen Richtliniendefinition reichen. Der Einsatz von Controller App Security zur Verwaltung von NGINX App Protect WAF-Instanzen bietet zusätzliche Vorteile:
- Sicherheitsteams erhalten standardmäßig eine bessere Übersicht und können Entwicklungs- und DevOps-Teams genehmigte WAF-Richtlinien sowie Self-Service-Funktionen für die Bereitstellung und Verwaltung von NGINX App Protect WAF-Instanzen zur Verfügung stellen. Noch besser: Eine einzige Controller-Instanz kann mehrere Teams unterstützen.
- Entwicklungs- und DevOps-Teams können die ihnen bereits vertraute Controller-API und -GUI verwenden, um die genehmigten WAF-Richtlinien auf ihre Anwendungen anzuwenden, ohne dafür detaillierte Kenntnisse der Richtlinien oder der Konfiguration der NGINX App Protect WAF-Instanzen zu benötigen, die diese Richtlinien auf der Datenebene durchsetzen.
F5-WAF-Richtlinien für Controller App Security vorbereiten
Damit Sie im Zuge der Modernisierung Ihrer Anwendungen einheitliche Richtlinien für alle F5- und NGINX-WAF-Implementierungen beibehalten können, stellen wir den NGINX App Protect Policy Converter bereit. Er konvertiert F5 Advanced WAF-Richtlinien (im XML-Format) in NGINX App Protect WAF-Richtlinien (im JSON-Format). Anschließend können Sie die konvertierten Richtlinien wie im nächsten Abschnitt beschrieben an Controller App Security übergeben.
Im Folgenden finden Sie die Schritte zum Konvertieren einer F5 Advanced WAF-Richtlinie in eine NGINX App Protect WAF-Richtlinie sowie Links zu den entsprechenden Anleitungen.
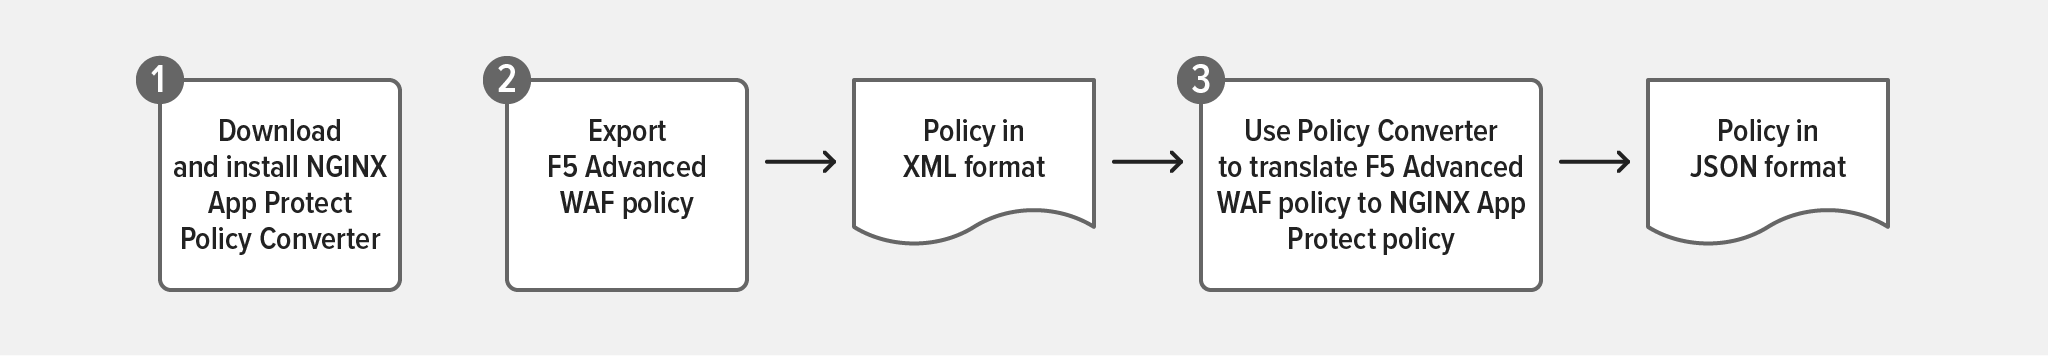
- Herunterladen und installieren Sie das Docker-Image für den NGINX App Protect Policy Converter.
- Exportieren Sie die F5 Advanced WAF-Richtlinie (die Anweisungen beziehen sich auf „BIG-IP ASM-Sicherheitsrichtlinien“, gelten jedoch auch für F5 Advanced WAF-Richtlinien).
- Konvertieren Sie die Richtlinie in eine JSON-formatierte NGINX App Protect WAF-Richtlinie.
Ihre NGINX App Protect WAF-Richtlinien in Controller App Security integrieren
Mit Controller App Security für Version 3.20 des Application Delivery Module können Sie den Prozess „Eigene App-Protect-Richtlinie verwenden“ nutzen, um NGINX App Protect-WAF-Richtlinien zu importieren und auf alle von Ihnen verwalteten NGINX App Protect-Instanzen zu verteilen. Bei der NGINX App Protect-WAF-Richtlinie kann es sich um eine native Richtlinie oder um eine Richtlinie handeln, die Sie wie im vorherigen Abschnitt beschrieben aus F5 Advanced WAF konvertiert haben.
Der BYO-App-Protect-Policy-Prozess verwendet ein Controller-Objekt namens „Sicherheitsstrategie“, einen logischen Container für sicherheitsbezogene Richtlinien, einschließlich benutzerdefinierter NGINX App Protect WAF-Richtlinien. Anschließend verweisen Sie in einer App auf die Sicherheitsstrategie, um die zugehörige WAF-Richtlinie auf die App anzuwenden.
Weitere Informationen zum BYO-App-Protect-Policy-Prozess finden Sie in der Produktdokumentation.
Anweisungen für die Benutzeroberfläche Ihrer Wahl finden Sie in den folgenden Abschnitten:
Nachdem Sie die Schritte abgeschlossen haben, werden Aktualisierungen einer WAF-Richtlinie, die mithilfe des BYO-App-Protect-Policy-Prozesses in Controller App Security eingebunden wurde, automatisch an alle App-Komponenten weitergegeben, die auf die zugehörige Sicherheitsstrategie verweisen.
Controller App Security für Version 3.20 des Application Delivery Module unterstützt nur WAF-Richtlinien, die in einer einzelnen Datei definiert sind. Die Unterstützung von WAF-Richtlinien mit externen Referenzen (WAF-Richtlinien, die aus mehreren Dateien bestehen) ist für eine zukünftige Version geplant.
Verwenden der API
Führen Sie die folgenden Schritte aus, um mithilfe der Controller-API eine WAF-Richtlinie in Controller App Security zu importieren:
- Übergeben Sie die NGINX App Protect-WAF-Richtlinie mit einer
PUT-Anfrage an den Endpunkt für Sicherheitsrichtlinien:
https://{{CONTROLLER_FQDN}}/api/v1/security/policies/{{policy}}- mit einem JSON-Objekt ähnlich dem folgenden:
{
    "metadata": {
        "name": "lowriskapppolicy",
        "displayName": "Low-Risk App Protect Policy",
        "description": "Corporate WAF policy for internal low-risk apps",
    },
    "desiredState": {
        "content": {
            "policy": {
                "name": "lowriskapppolicy",
                "template": {
                    "name": "POLICY_TEMPLATE_NGINX_BASE"
                },
                "applicationLanguage": "utf-8",
                "enforcementMode": "blocking",
                "signatures": [
                    {
                        "signatureId": 123458888,
                        "enabled": false
                    },
                    {
                        "signatureId": 304500123,
                        "enabled": false
                    }
                ],
            }
        }
    }
}- Erstellen Sie eine Sicherheitsstrategie, die mit einer
PUT-Anfrage an den Endpunkt für Sicherheitsstrategien auf die WAF-Richtlinie verweist:
https://{{CONTROLLER_FQDN}}/api/v1/security/strategies/{{strategy}}- mit einem JSON-Objekt ähnlich dem folgenden:
{
    "metadata": {
        "name": "lowriskstrategy",
        "displayName": "Low-Risk App Strategy",
        "description": "Corporate strategy for internal low-risk apps",
    },
    "desiredState": {
        "content": {
            "securityPolicyRef": "/security/policies/lowriskapppolicy"
        }
    }
}- Wenden Sie die WAF-Richtlinie auf eine App-Komponente an (z. B. auf einen App-URI einer App), um mit einer
PUT- oderPOST-Anfrage an den Endpunkt der App-Komponente auf die Sicherheitsstrategie zu verweisen:
https://{{Controller_FQDN}}/api/v1/services/environments/{{env}}/apps/{{app}}/components/{{component}}- mit einem JSON-Objekt ähnlich dem folgenden:
{
    "metadata": {
        "name": "main"
    },
    "desiredState": {
        "ingress": {
            "uris": {
                "/": {
                }
            },
. . .

        "security": {
            "strategyRef": {
                "ref": "/security/strategies/lowriskstrategy"
            },
            "waf": {
                "isEnabled": true
            }
        },
. . .
}
Verwendung der grafischen Benutzeroberfläche
Führen Sie die folgenden Schritte aus, um mithilfe der Controller-GUI eine WAF-Richtlinie in Controller App Security zu importieren und anzuwenden:
- Erstellen Sie auf der Seite „Sicherheitsstrategie erstellen“ eine Sicherheitsstrategie.
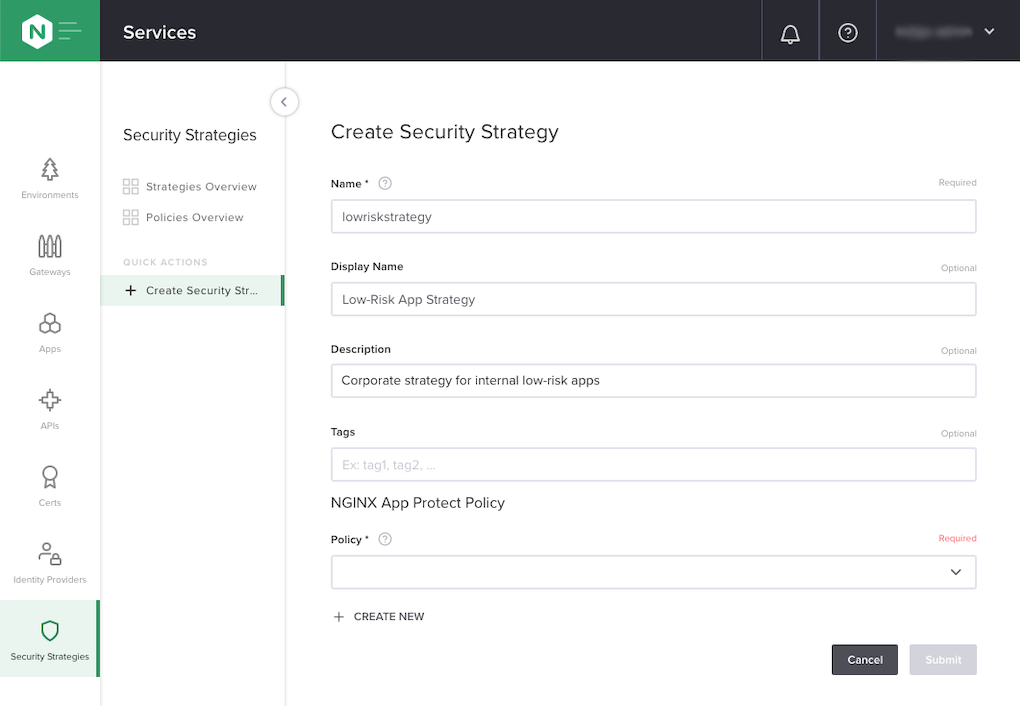
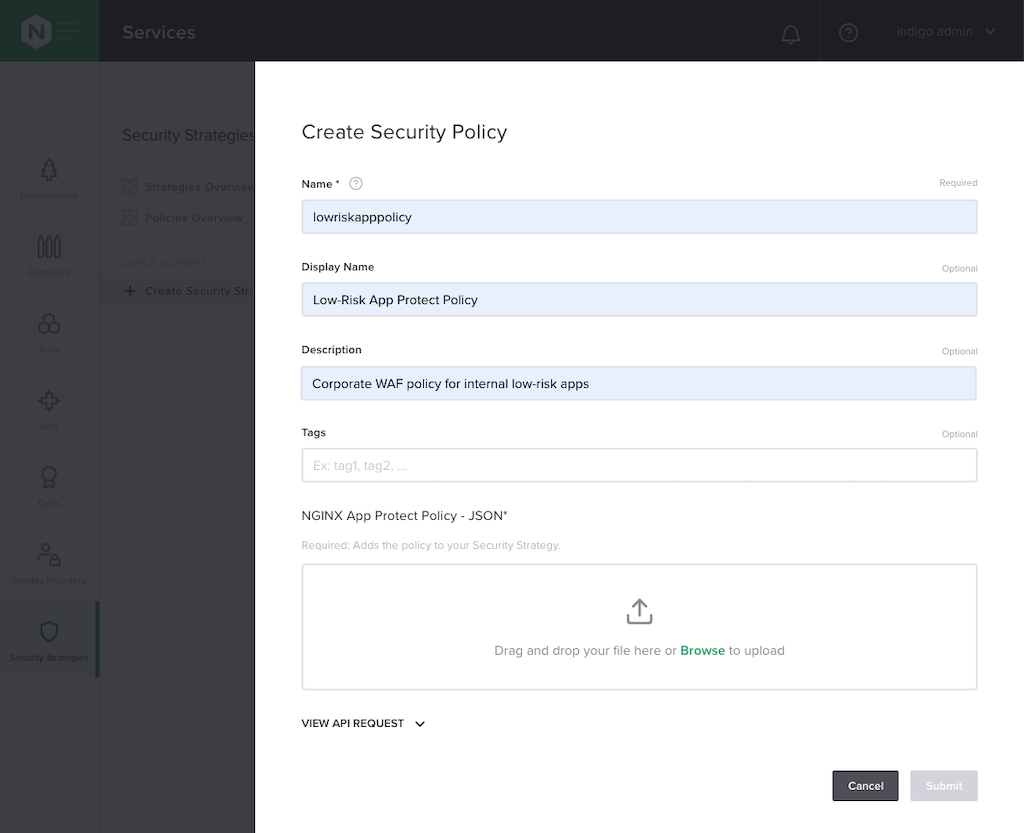
- Wenn die NGINX App Protect WAF-Richtlinie bereits in Controller verfügbar ist, wählen Sie sie im Dropdown-Menü im Feld „Richtlinie“ aus. Wenn sie noch nicht aufgeführt ist, klicken Sie auf „+ NEU ERSTELLEN“. Laden Sie im daraufhin angezeigten Pop-up-Fenster „Sicherheitsrichtlinie erstellen“ eine Datei mit der JSON-formatierten NGINX App Protect WAF-Richtlinie hoch.
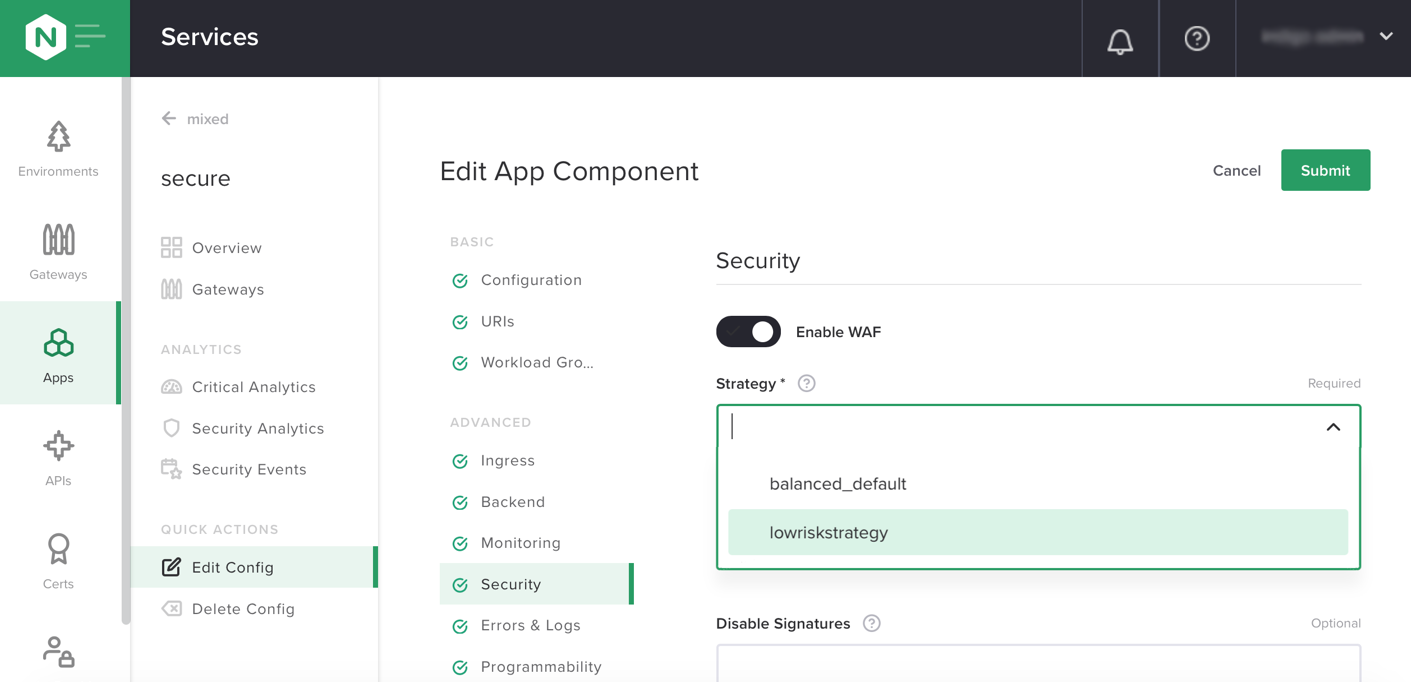
- Wählen Sie auf der Seite „App-Komponente bearbeiten“ für die App, auf die Sie die WAF-Richtlinie anwenden, die zugehörige Sicherheitsstrategie aus.
Freigeben von Richtlinien innerhalb von NGINX Controller
Nachdem Sie eine Richtlinie mithilfe des BYO-App-Protect-Policy-Prozesses in Controller App Security eingebunden haben, kann sie für alle in Controller definierten Apps freigegeben werden, selbst wenn diese von unterschiedlichen Teams verwaltet werden. Wenn mehrere Controller-App-Komponenten (oder Unterkomponenten einer App wie etwa URIs) auf dieselben Richtlinien verweisen, trägt dies dazu bei, Ihre Sicherheitsstrategie über zahlreiche Apps und APIs hinweg zu vereinheitlichen.
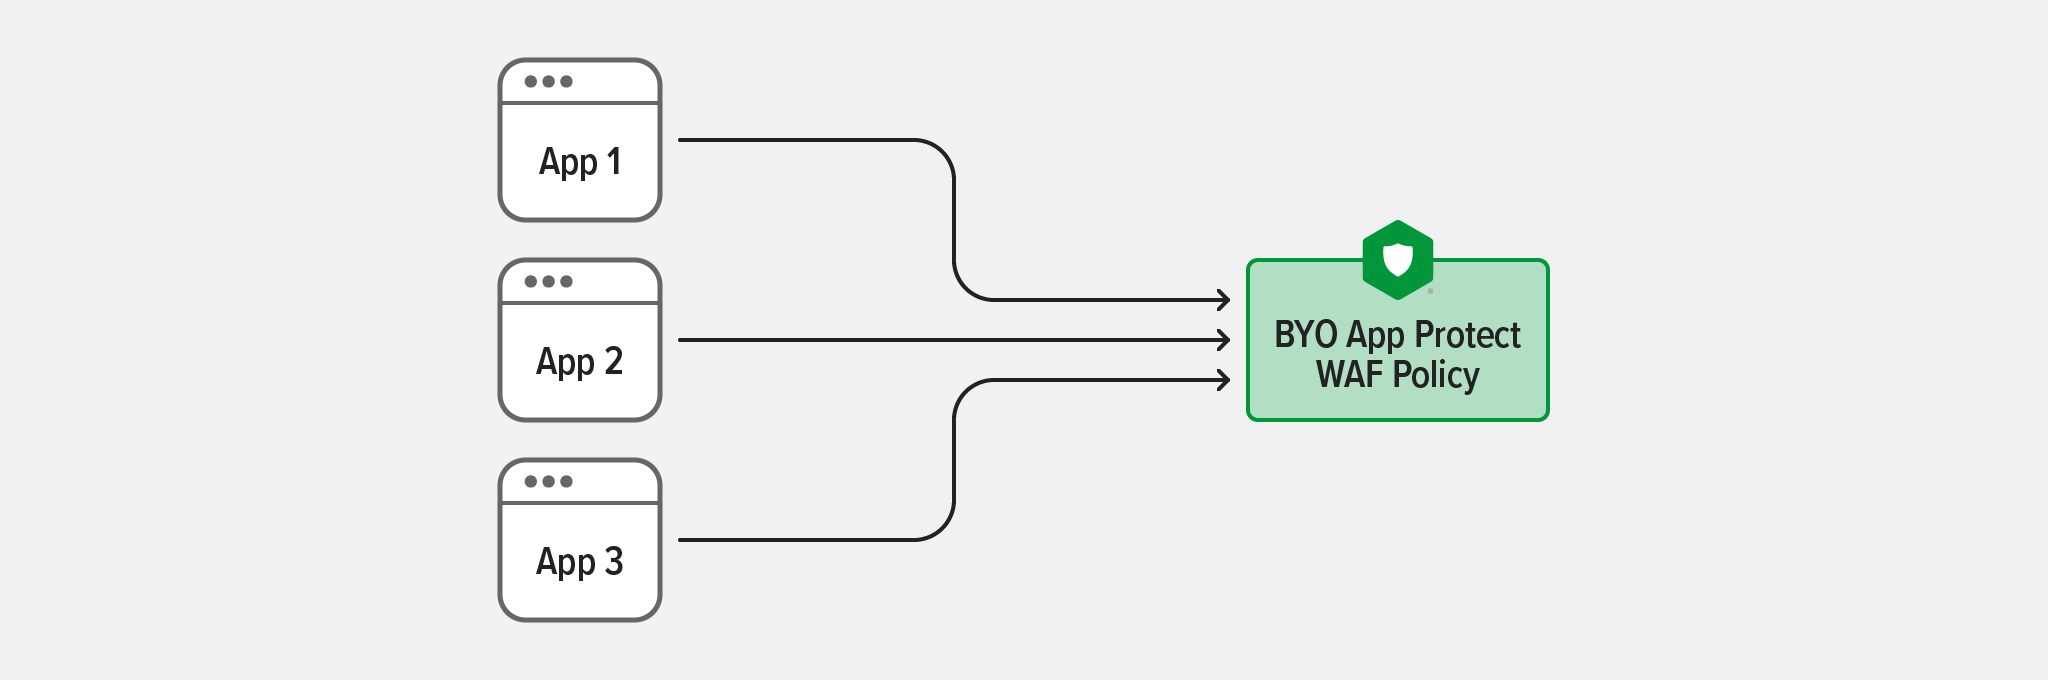
Controller zentralisiert die Verwaltung und Versionierung von WAF-Richtlinien. Wenn Sie eine neue Version einer Richtlinie veröffentlichen, wird sie in allen Controller-App-Komponenten aktualisiert, die darauf verweisen – dies vereinfacht den Betrieb erheblich.
Zusammenfassung
Die F5 WAF-Technologieplattform ermöglicht die Übertragbarkeit und Wiederverwendbarkeit derselben WAF-Schutzrichtlinien und sorgt so für eine standardisierte Sicherheitsstrategie über alle Anwendungen hinweg. Diese Designphilosophie unterstützt zudem alle Ihre durch F5- und NGINX-WAF-Lösungen geschützten Anwendungsfälle und macht die Verwaltung und Bereitstellung der Anwendungssicherheit schneller, einfacher und besser reproduzierbar.
Mit der BYO-App-Protect-Policy-Funktion von Controller App Security (verfügbar in Controller ADM 3.20) können Sie jetzt Ihre benutzerdefinierten NGINX App Protect WAF-Richtlinien verwenden. So lassen sich neue Apps einfacher mit robusten, konsistenten und bewährten Richtlinien schützen, die mit NGINX App Protect WAF oder F5 Advanced WAF erstellt wurden. Das Beste daran: Mit BYO App Protect Policy und Controller App Security kann eine einzige geprüfte Richtlinie auf viele Apps angewendet werden, wodurch Prozesse für Richtlinienänderungen erheblich vereinfacht und optimiert werden.
NGINX Controller ermöglicht es Sicherheitsteams weiterhin, ihren Anwendungsteams Sicherheitsfunktionen im Self-Service-Modell bereitzustellen, sodass Unternehmen sowohl ihre Produktivität als auch ihre Sicherheit steigern können.
Möchten Sie NGINX Controller App Security selbst ausprobieren? Starten Sie noch heute Ihre kostenlose 30-tägige Testversion von NGINX Controller oder kontaktieren Sie uns, um Ihre Anwendungsfälle zu besprechen.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.