Wenn Sie die Tech-Nachrichten verfolgen, scheint es oft: „Schon wieder ein Tag, schon wieder eine Sicherheitslücke.“ Allerdings erfolgen Sicherheitsverletzungen zunehmend in Form von Angriffen auf APIs. Selbst bei einer sportlichen Auszeit sind Sie nicht sicher – ein Sicherheitsforscher stellte kürzlich fest, dass eine API des Herstellers von Heimtrainern Peloton als Antwort auf nicht authentifizierte Anfragen private Benutzerkontodaten übermittelte!
Im Bericht „The State of Application Strategy in 2021“ von F5 gaben 58 % der Befragten an, dass sie eine API-Schicht zur Modernisierung von Anwendungen aufbauen. Mit dem Aufstieg von DevOps, Cloud und Microservices müssen Anwendungen und die ihnen zugrunde liegenden APIs in einer verteilten Umgebung unterstützt werden, die unter anderem Folgendes umfasst:
- Lokale, Cloud- und Hybridumgebungen
- Entwicklungs-, Test-, Staging-, Sandbox- und Produktionsumgebungen
- Interne APIs zur Förderung der Zusammenarbeit zwischen Entwicklern und zur Auflösung von Datensilos
- Externe APIs, die Ihren Kunden, Partnern und Drittentwicklern zur Verfügung gestellt werden
API-Gateways vermitteln den API-Datenverkehr, indem sie Anfragen weiterleiten, API-Clients authentifizieren und autorisieren sowie Ratenbegrenzungen anwenden, um API-basierte Dienste vor Überlastung zu schützen. Viele NGINX-Kunden haben API-Gateways erfolgreich in den oben genannten Arten verteilter Umgebungen bereitgestellt, mussten jedoch gleichzeitig feststellen, dass APIs zu einem neuen Angriffsvektor geworden sind. Laut dem Application Protection Report 2021 von F5 waren fast zwei Drittel der API-Vorfälle darauf zurückzuführen, dass APIs völlig ungeschützt zugänglich waren – sie verfügten über keinerlei Authentifizierungs- oder Autorisierungsmechanismen.
Das NGINX Controller API Management Module bietet verschiedene Mechanismen zum Schutz Ihrer APIs, darunter:
- Ratenbegrenzung – Richtlinien zur Ratenbegrenzung schützen Ihre APIs vor Überlastung und mindern DDoS-Angriffe, indem sie die Anzahl der Anfragen begrenzen, die das API-Gateway innerhalb eines bestimmten Zeitraums von jedem API-Client akzeptiert. Dies trägt dazu bei, die Schwachstelle Ressourcenmangel und fehlende Ratenbegrenzung (API4) in den OWASP API Security Top 10 2019 zu beheben.
- Authentifizierung und Autorisierung – Authentifizierungs- und Autorisierungsmechanismen stellen sicher, dass nur Clients mit den entsprechenden Zugriffsrechten Ihre APIs nutzen können. Ein solcher Mechanismus sind Claims in JSON Web Tokens (JWTs). Dies trägt dazu bei, drei Schwachstellen aus den OWASP API Security Top 10 2019 zu beheben: Fehlerhafte Autorisierung auf Objektebene (API1), Fehlerhafte Benutzerauthentifizierung (API2) und Fehlerhafte Autorisierung auf Funktionsebene (API5).
Einführung in das NGINX Controller App Security Add-on für die API-Verwaltung
Jetzt können Sie die Sicherheit Ihrer APIs mit dem NGINX Controller App Security Add-on für das NGINX Controller API Management Module noch weiter erhöhen.
Verteilte API-Sicherheit in jeder Umgebung
Mit Controller App Security können Sie jetzt eine Web Application Firewall (WAF) bereitstellen, um Ihre APIs in einer verteilten Multi-Cloud-Umgebung zu schützen. Das Add-on ermöglicht die nahtlose Integration leistungsstarker Sicherheitsfunktionen in NGINX-API-Gateways, unabhängig davon, wo diese bereitgestellt sind – in der Public Cloud, der Private Cloud, auf Bare-Metal-Systemen, virtuellen Maschinen oder in Containern.
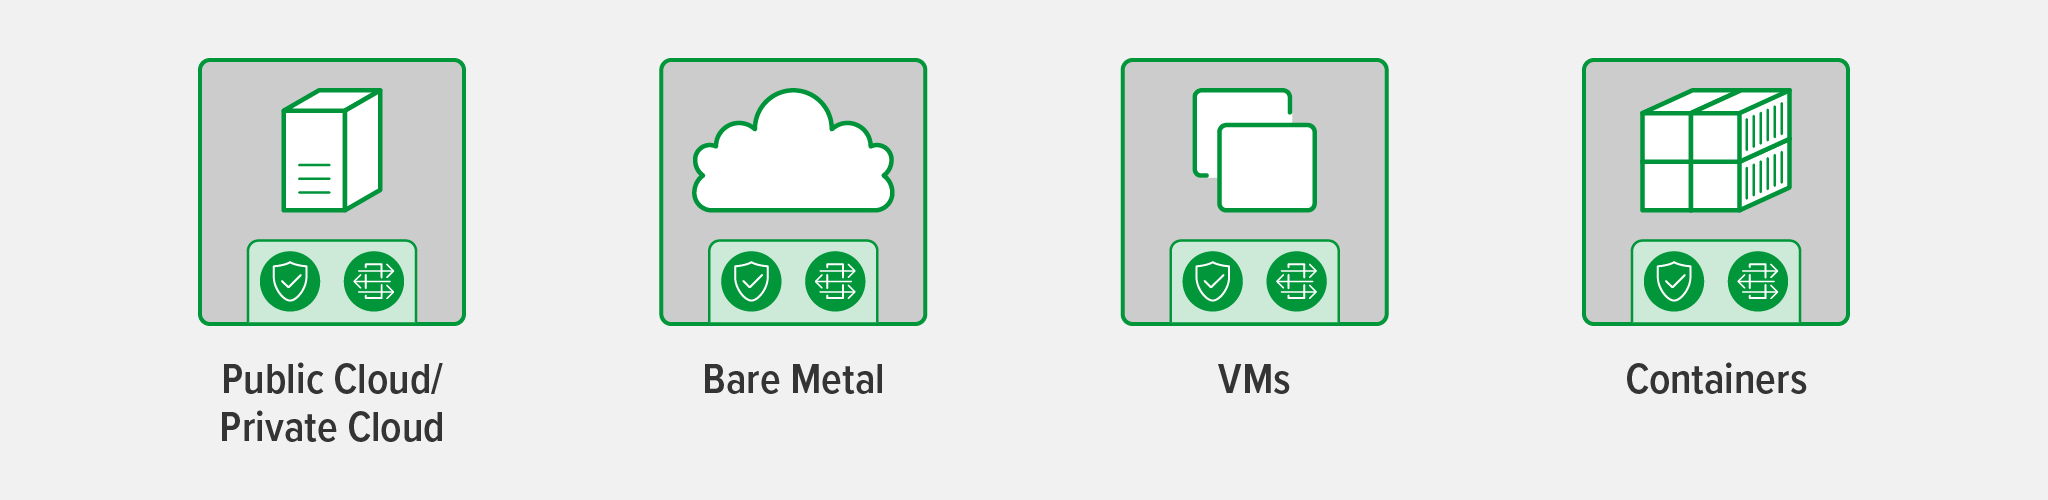
Getreu den „Kernwerten“ von NGINX ist Controller App Security schlank, plattformunabhängig und leistungsstark. Wie erreichen wir diese hohe Leistung? Die WAF wird gemeinsam mit dem NGINX API Gateway bereitgestellt, sodass der API-Datenverkehr eine Station weniger durchlaufen muss. Dadurch werden sowohl die Latenz als auch die Komplexität reduziert. Das steht in deutlichem Gegensatz zu typischen API-Management-Lösungen, die nicht in eine WAF integriert sind. Dort müssen Sie die WAF separat bereitstellen, und nach der Einrichtung muss der API-Datenverkehr die WAF und das API Gateway getrennt durchlaufen. Dank der engen Integration von Controller App Security wird eine hohe Leistung erzielt, ohne die Sicherheit zu beeinträchtigen.
Controller App Security basiert auf der bewährten Sicherheitsexpertise von F5 und bietet sofort einsatzbereiten Schutz vor den in den OWASP API Security Top 10 aufgeführten Schwachstellen sowie vor häufigen Sicherheitslücken wie SQL-Injection und Remote Code Execution (RCE). Das Add-on prüft auf fehlerhafte Cookies sowie fehlerhaftes JSON und XML und validiert außerdem zulässige Dateitypen und Antwortstatuscodes. Es stellt die Einhaltung der HTTP-RFCs sicher und erkennt Verschleierungstechniken, mit denen Angriffe getarnt werden.
Verbesserte Transparenz und Analysen
Controller App Security bietet eine Vielzahl von Metriken und Erkenntnissen zu verschiedenen Angriffsarten. Dazu gehören die häufigsten WAF-Bedrohungen und angegriffenen APIs, die häufigsten Signaturen für die Untersuchung falsch positiver Ergebnisse, Statistiken zu WAF-Ergebnissen und Ereignisse bei WAF-Verstößen. Diese Transparenz hilft dabei, die Schwachstelle Unzureichende Protokollierung und Überwachung (API10) in den OWASP API Security Top 10 von 2019 zu beheben.
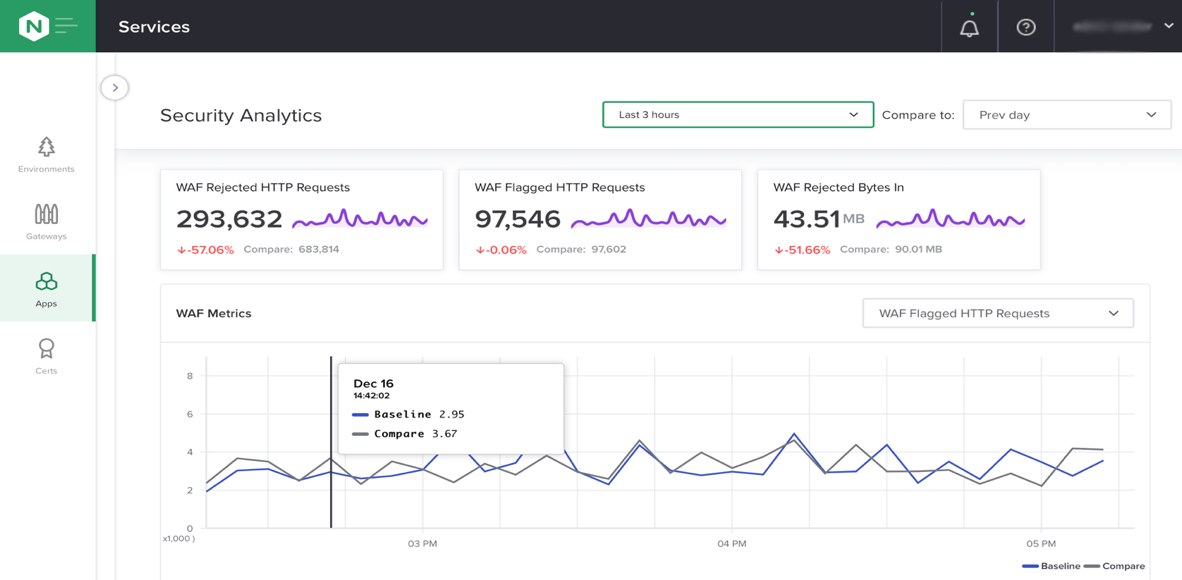
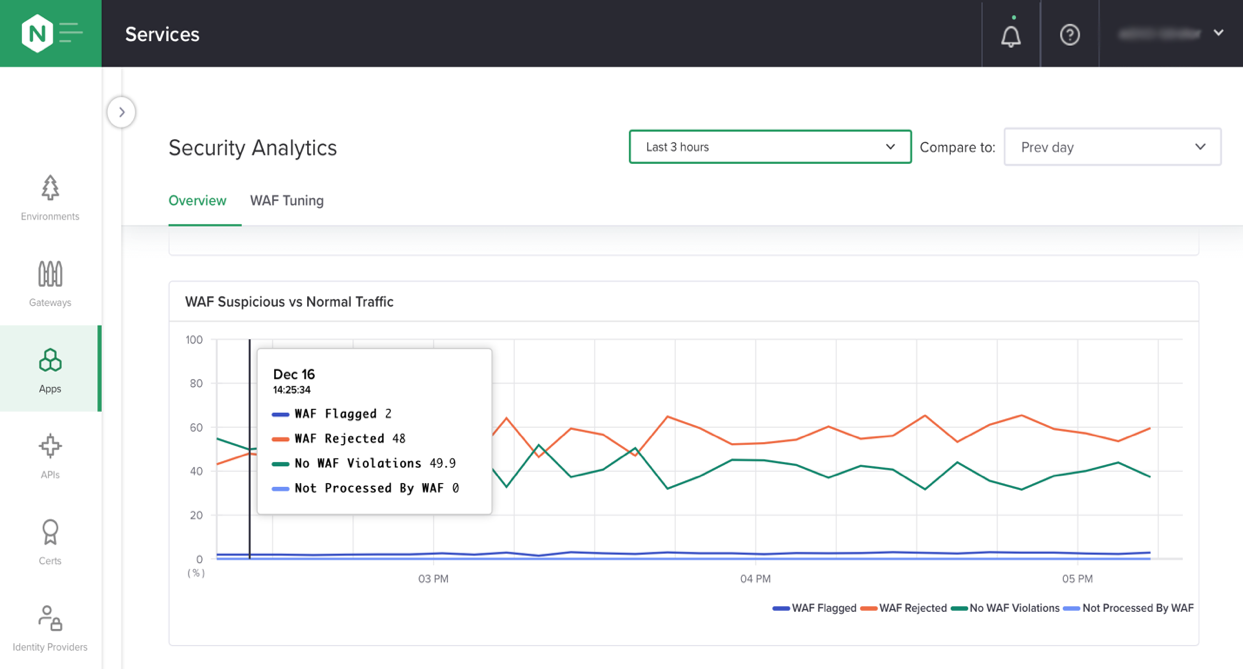
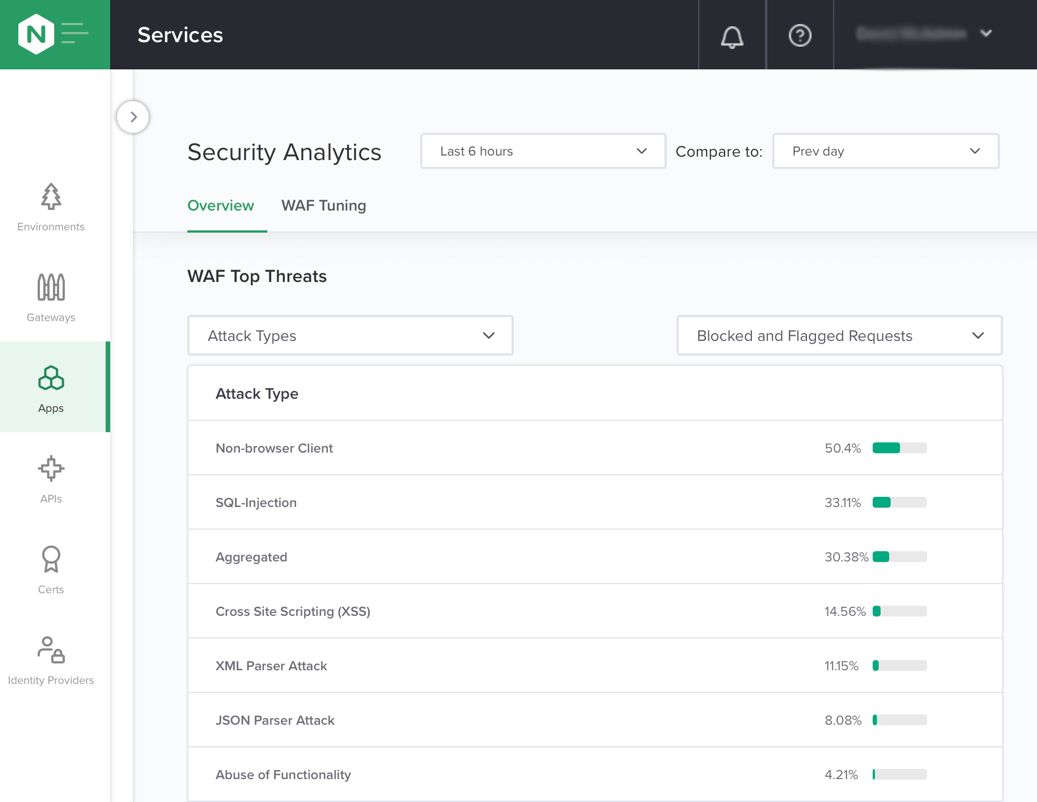
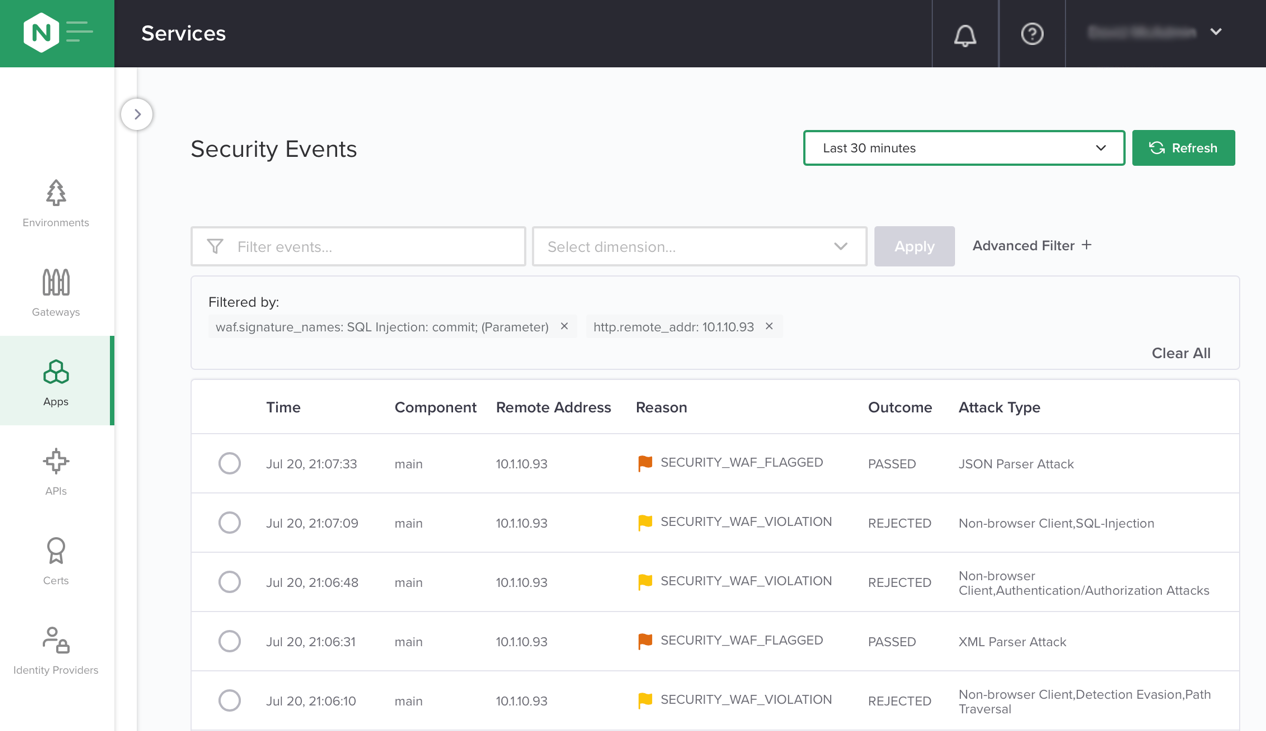
Die folgenden Screenshots zeigen nur einige der Metriken, die Sie verfolgen können:
- Die Anzahl bestimmter Verstoßtypen in den vergangenen drei Stunden im Vergleich zum gleichen Zeitraum am Vortag.
- Die in den letzten drei Stunden auf den API-Datenverkehr angewendeten Durchsetzungsmodi.
- Die häufigsten Angriffstypen der letzten sechs Stunden.
- Protokoll der Sicherheitsereignisse der letzten 30 Minuten.
Flexible und präzise abgestimmte Richtlinien
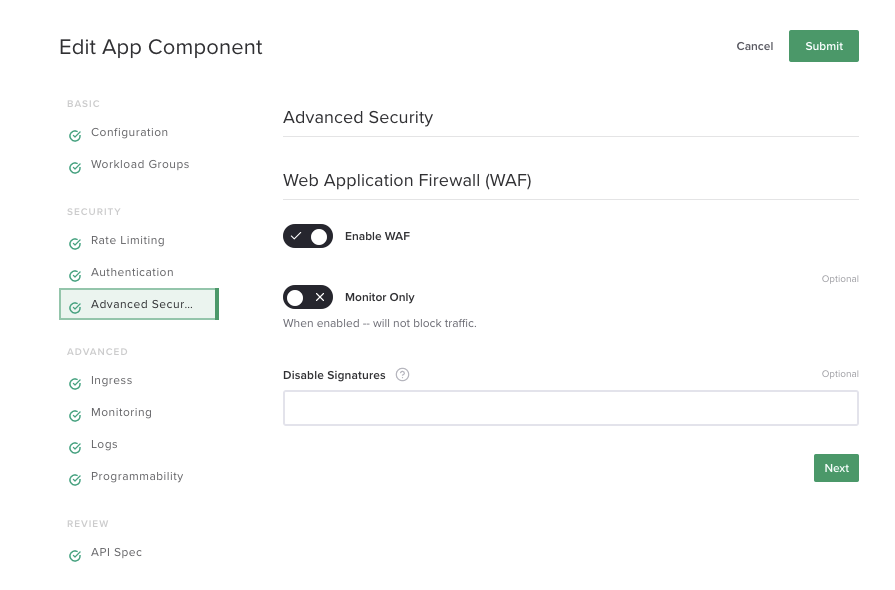
Controller App Security ermöglicht Ihnen eine flexible, präzise Steuerung der Sicherheitsrichtlinien. Wie in diesem Screenshot dargestellt, können Sie sowohl einen blockierenden als auch einen ausschließlich überwachenden Durchsetzungsmodus festlegen. Im zweiten Modus wird schädlicher Datenverkehr protokolliert, aber dennoch an den API-Server weitergeleitet. Sie können außerdem Standardsignaturen deaktivieren, um Fehlalarme zu reduzieren.
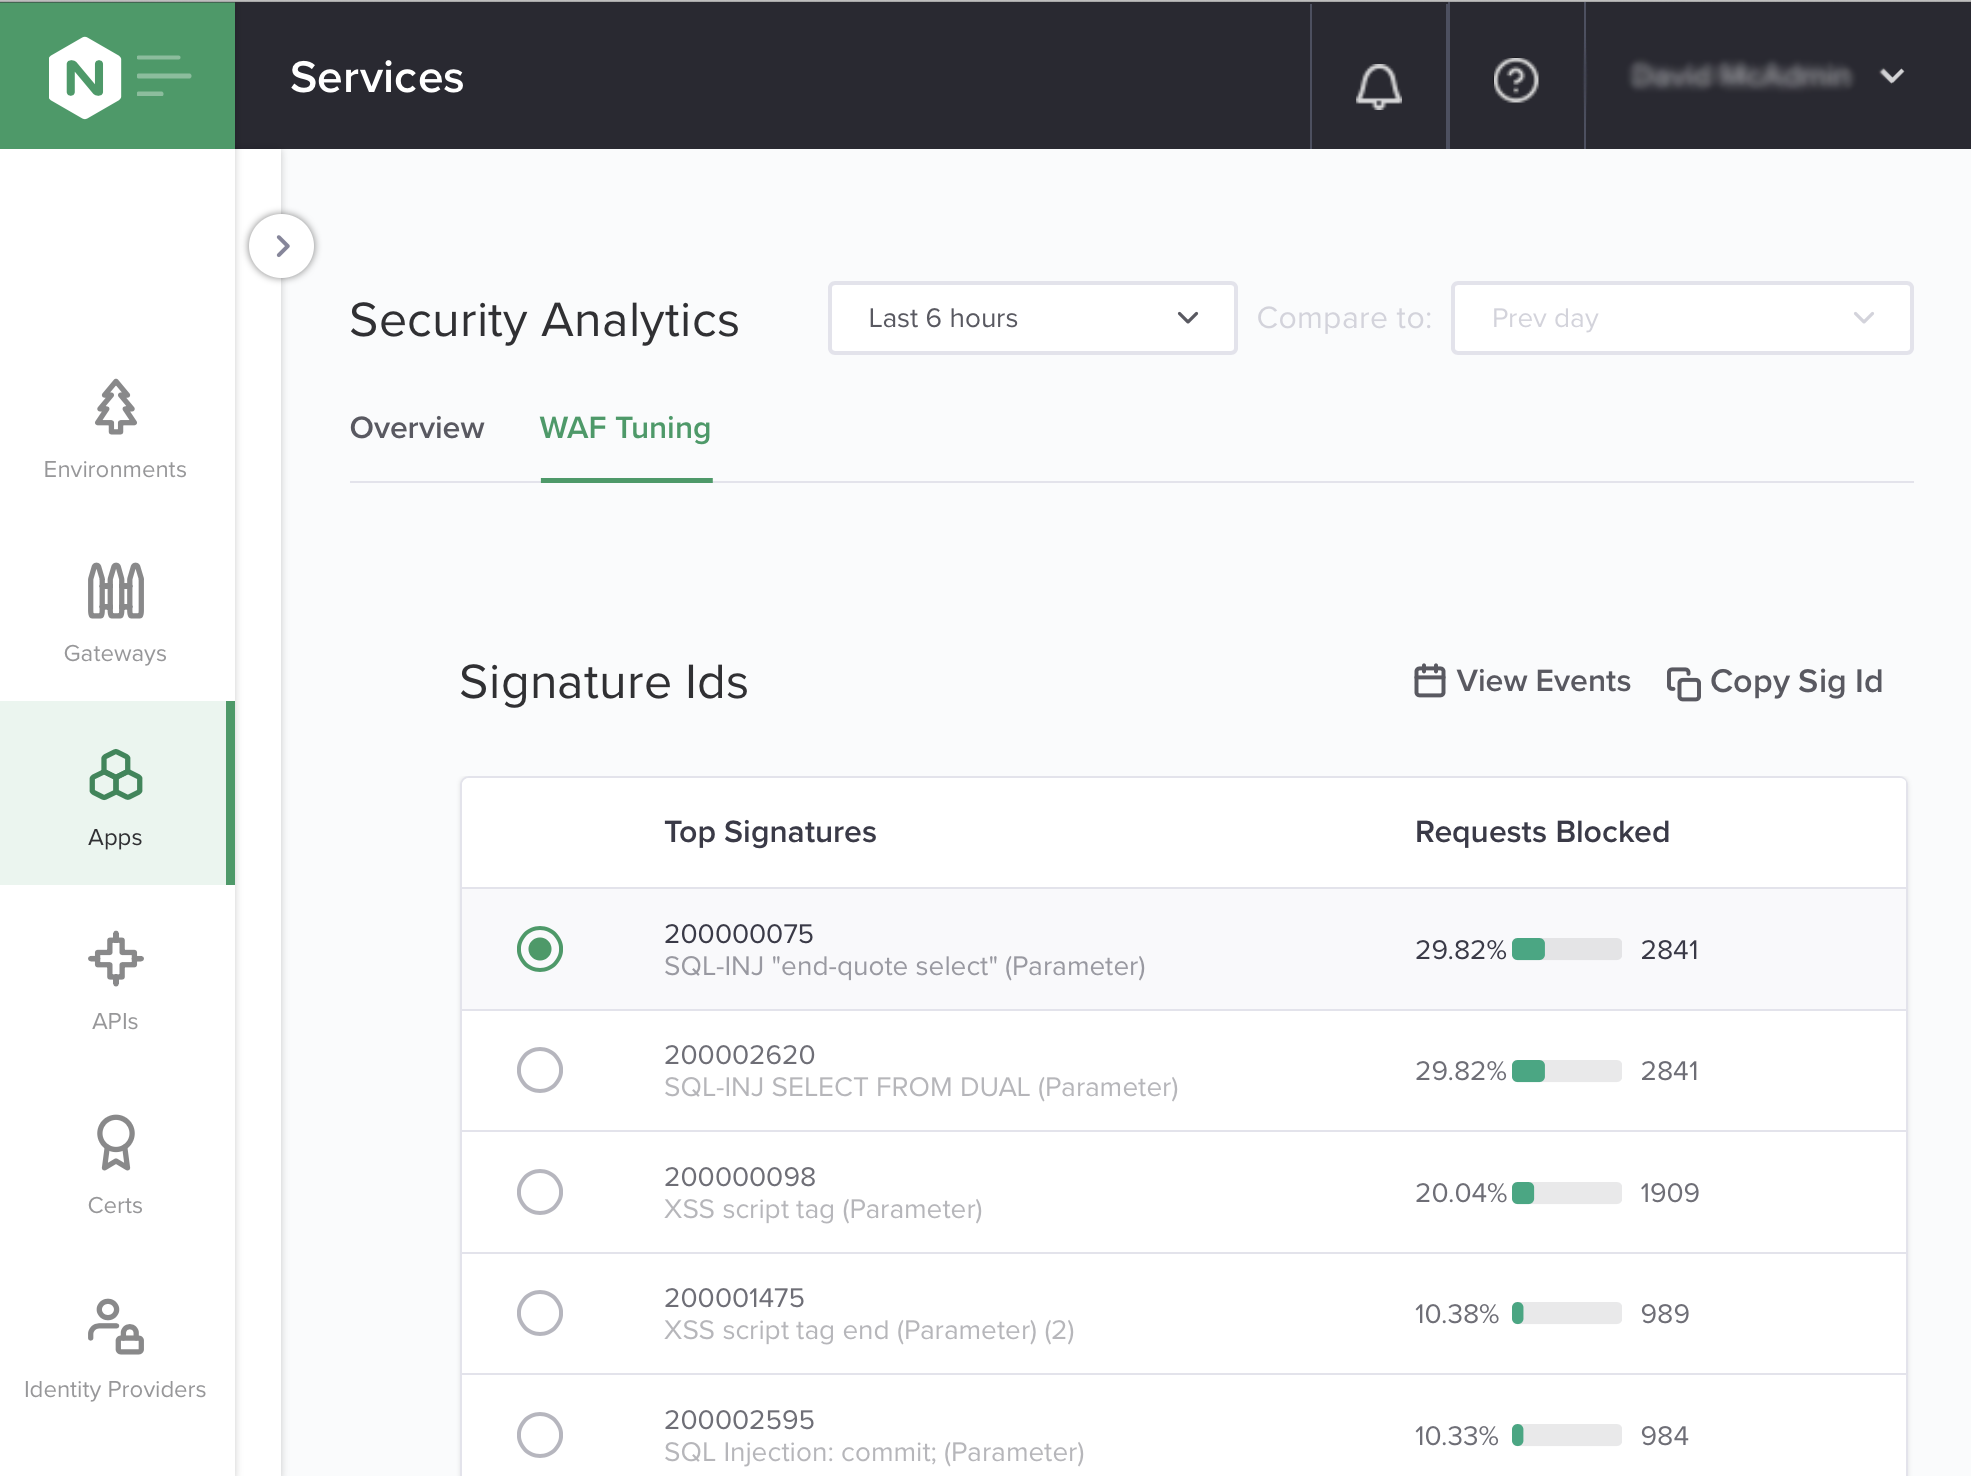
Dieser Screenshot zeigt eine Liste der Signaturen, die die meisten API-Aufrufe blockieren. Anhand dieser Informationen können Sie priorisieren, welche Signaturen Sie optimieren müssen, um Fehlalarme zu reduzieren.
DevOps-freundliche API-Sicherheit
Mit Controller App Security können Sie DevOps stärken, indem Sie Self-Service ermöglichen, operative Engpässe zwischen Sicherheits- und DevOps-Teams beseitigen, die Automatisierung unterstützen und die WAF nativ in CI/CD-Pipelines integrieren. Diese Funktionen fördern den Shift-Left-Ansatz, bei dem Entwickler und DevOps-Teams Sicherheitsmaßnahmen früher im Softwareentwicklungszyklus anwenden (insbesondere während der Testphase), indem sie diese in die CI/CD-Pipeline integrieren. API-Sicherheit wird nicht erst nachträglich berücksichtigt, sondern ist ein integraler Bestandteil des API-Entwicklungsprozesses. Dadurch treten in der Produktion weniger Probleme auf.
Möchten Sie NGINX Controller App Security für das API-Management ausprobieren? Laden Sie eine kostenlose 30-Tage-Testversion herunter oder kontaktieren Sie uns, um Ihre Anforderungen an die API-Sicherheit zu besprechen.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.