Microsoft Active Directory Federation Services (AD FS) ermöglicht es Organisationen, die Anwendungen auf Windows Server hosten, Mitarbeitern vertrauenswürdiger Geschäftspartner über ein Extranet Single-Sign-on-Zugriff (SSO) zu gewähren. Der Austausch von Identitätsinformationen zwischen den Geschäftspartnern wird als Föderation bezeichnet.
In der Praxis bedeutet der Einsatz von AD FS, dass sich die Mitarbeiter von Unternehmen in einem Verbund nur in ihrer lokalen Umgebung anmelden müssen. Wenn sie auf eine Webanwendung eines vertrauenswürdigen Geschäftspartners zugreifen, übermittelt der lokale AD FS-Server ihre Identitätsinformationen in Form eines Sicherheitstokens an den AD FS-Server des Partners. Das Token besteht aus mehreren Ansprüchen. Dabei handelt es sich um einzelne, im lokalen Active Directory gespeicherte Attribute des Mitarbeiters (Benutzername, geschäftliche Rolle, Mitarbeiter-ID usw.). Der AD FS-Server des Partners ordnet die Ansprüche im Token den Ansprüchen zu, die von den Anwendungen des Partners verarbeitet werden können, und ermittelt anschließend, ob der Mitarbeiter für die angeforderte Zugriffsart autorisiert ist.
Ab AD FS 2.0 können Sie Hochverfügbarkeit (HA) aktivieren und so die Ausfallsicherheit und Skalierbarkeit der Authentifizierungsdienste für Ihre Anwendungen erhöhen. In einem AD FS-HA-Cluster, auch als AD FS-Farm bezeichnet, werden mehrere AD FS-Server in einem einzelnen Rechenzentrum oder verteilt über mehrere Rechenzentren bereitgestellt. Ein für aktiv-aktive Hochverfügbarkeit konfigurierter Cluster benötigt einen Load Balancer, um den Datenverkehr gleichmäßig auf die AD FS-Server zu verteilen. Bei einer aktiv-passiven HA-Bereitstellung kann der Load Balancer ein Failover auf den AD FS-Backupserver durchführen, wenn der primäre Server ausfällt.
In diesem Beitrag wird erläutert, wie Sie NGINX Plus konfigurieren, um Hochverfügbarkeit in Umgebungen mit AD FS 3.0 bzw. AD FS 4.0 unter Windows Server 2012 R2 bzw. Windows Server 2016 bereitzustellen.
Standard-HA-Topologie für AD FS
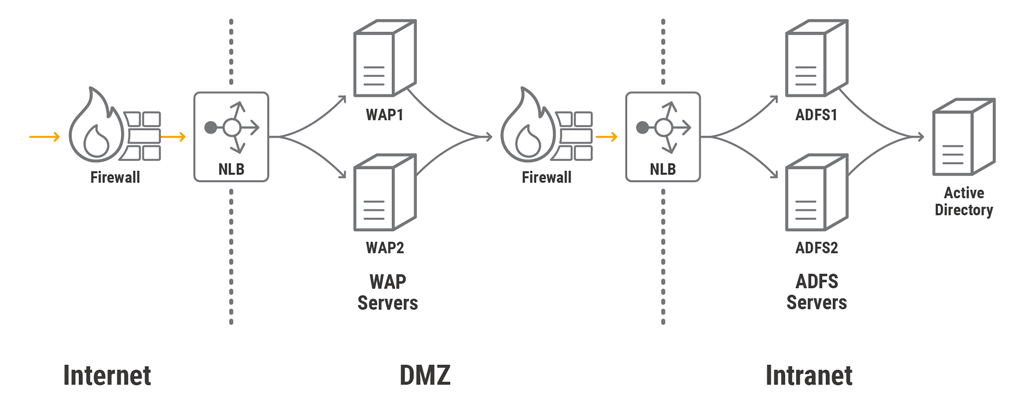
In diesem Beitrag wird zur Veranschaulichung eine standardmäßige AD FS-Farmtopologie verwendet. Sie ist weder als Empfehlung gedacht noch soll sie alle möglichen Bereitstellungsszenarien abdecken. Bei lokalen Bereitstellungen besteht eine Standardfarm aus einem oder mehreren AD FS-Servern im Unternehmensintranet, denen ein oder mehrere Webanwendungsproxy-Server (WAP) in einem DMZ-Netzwerk vorgeschaltet sind. Die WAP-Server fungieren als Reverse-Proxys und ermöglichen externen Benutzern den Zugriff auf die im Unternehmensintranet gehosteten Webanwendungen.
WAP bietet jedoch keine integrierte Möglichkeit, einen Servercluster zu konfigurieren oder Hochverfügbarkeit (HA) zu unterstützen. Daher muss den WAP-Servern ein Lastenausgleichsmodul vorgeschaltet werden. Ein weiteres Lastenausgleichsmodul wird an der Grenze zwischen DMZ und Intranet platziert, um Hochverfügbarkeit für AD FS zu ermöglichen. In einer standardmäßigen AD FS-Farm fungiert die Windows Server-Funktion Netzwerklastenausgleich (NLB) von Windows Server 2012 und 2016 als Lastenausgleichsmodul. Schließlich werden üblicherweise Firewalls vor der externen IP-Adresse des Lastenausgleichsmoduls und zwischen den Netzwerkzonen eingerichtet.
Verwendung von NGINX Plus in der Standard-HA-Topologie
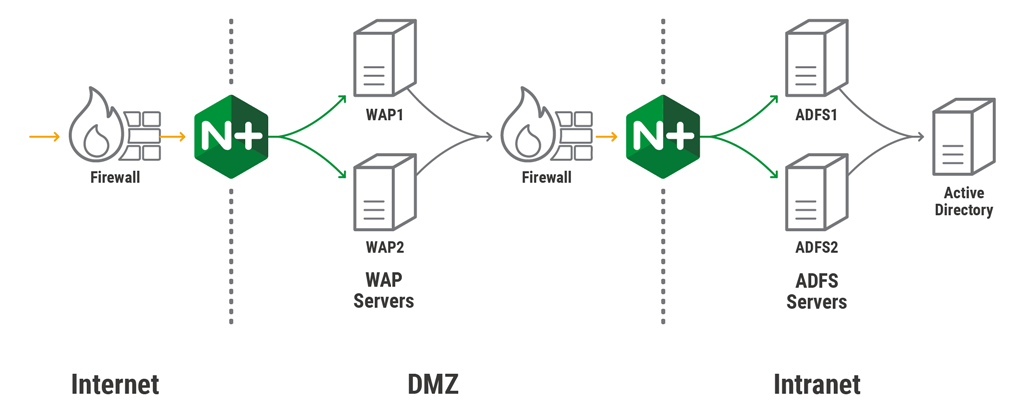
Wie bereits erwähnt, kann NLB den Lastenausgleich für eine AD-FS-Farm übernehmen. Der Funktionsumfang ist jedoch recht rudimentär (lediglich einfache Integritätsprüfungen und begrenzte Überwachungsmöglichkeiten). NGINX Plus bietet zahlreiche Funktionen, die für Hochverfügbarkeit in produktiven AD-FS-Umgebungen unerlässlich sind, und ist dennoch ressourcenschonend.
Bei der Bereitstellung der hier beschriebenen Standardtopologie ersetzt NGINX Plus NLB, um den Datenverkehr für alle WAP- und AD FS-Farmen per Lastenausgleich zu verteilen. Beachten Sie jedoch, dass NGINX Plus die SSL-Verbindungen zu den AD FS-Servern nicht terminiert, da AD FS für den ordnungsgemäßen Betrieb das tatsächliche SSL-Zertifikat des WAP-Servers erkennen muss (weitere Informationen finden Sie in diesem Microsoft TechNet-Artikel).
Wir empfehlen, in Produktionsumgebungen auch Hochverfügbarkeit für NGINX Plus selbst zu implementieren. Dies wird hier jedoch nicht dargestellt. Eine Anleitung finden Sie unter „Hochverfügbarkeitsunterstützung für NGINX Plus bei lokalen Bereitstellungen“ im NGINX Plus-Administratorhandbuch.
NGINX Plus für den Lastenausgleich von AD FS-Servern konfigurieren
Die Konfiguration von NGINX Plus für den Lastenausgleich zwischen AD FS-Servern ist unkompliziert. Wie bereits erwähnt, muss ein AD FS-Server das tatsächliche SSL-Zertifikat eines WAP-Servers sehen. Daher konfigurieren wir die NGINX Plus-Instanz an der Grenze zwischen DMZ und Intranet so, dass sie SSL-verschlüsselten Datenverkehr an die AD FS-Server weiterleitet, ohne ihn zu terminieren oder anderweitig zu verarbeiten.
Zusätzlich zu den obligatorischen Direktiven nehmen wir die folgenden Direktiven in die Konfiguration auf:
zoneweist einen Bereich im gemeinsam genutzten Speicher zu, in dem alle NGINX Plus-Worker-Prozesse auf Konfigurations- und Laufzeitstatusinformationen zu den Servern in der Upstream-Gruppe zugreifen können.hashstellt auf Grundlage der Quell-IP-Adresse (der des Clients) die Sitzungspersistenz zwischen Clients und AD-FS-Servern her. Dies ist erforderlich, obwohl Clients eine einzige TCP-Verbindung zu einem AD-FS-Server herstellen, da es bei einigen Anwendungen unter bestimmten Bedingungen zu mehrfachen Anmeldeumleitungen kommen kann, wenn die Sitzungspersistenz nicht aktiviert ist.status_zonebedeutet, dass die NGINX Plus-API Metriken für diesen Server erfasst, die im integrierten Dashboard zur Live-Aktivitätsüberwachung angezeigt werden können (die API und das Dashboard werden separat konfiguriert).
stream {    upstream adfs_ssl {
        zone adfs_ssl 64k;
        server 10.11.0.5:443; # AD FS server 1
        server 10.11.0.6:443; # AD FS server 2
        hash $remote_addr;
    }

    server {
        status_zone adfs_ssl;
        listen 10.0.5.15:443;
        proxy_pass adfs_ssl;
    }
}
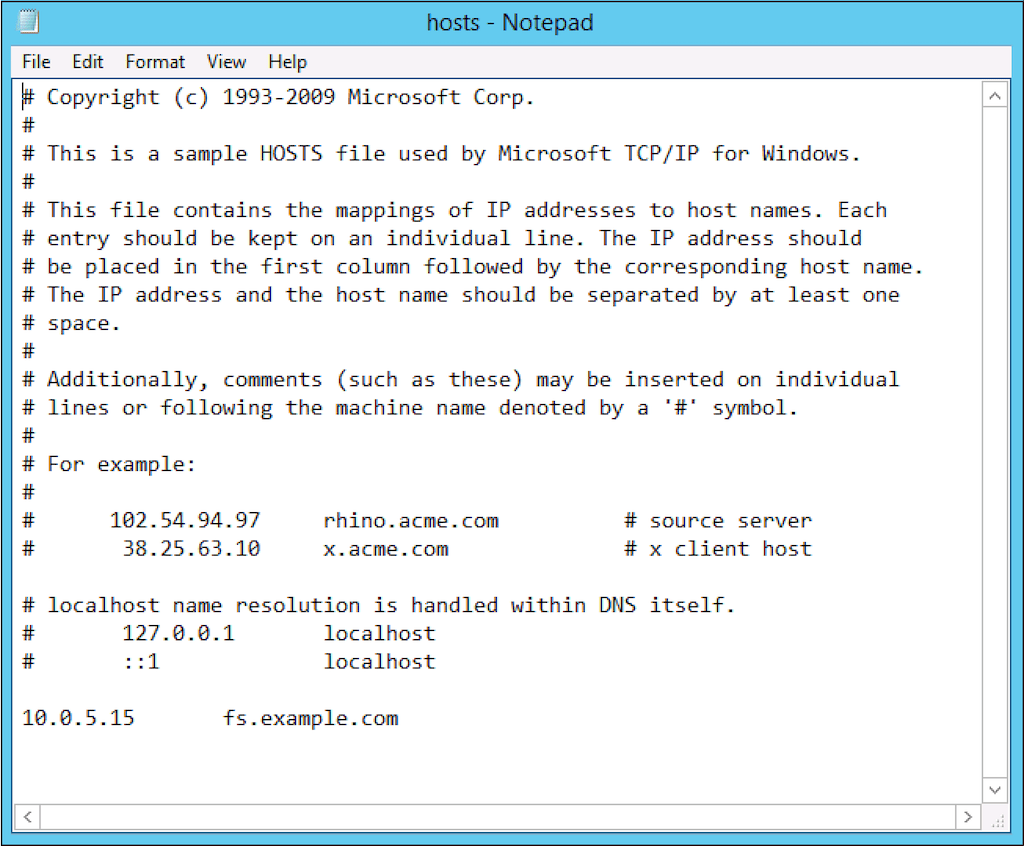
Damit der Datenverkehr von den WAP-Servern über NGINX Plus zu den AD FS-Servern geleitet werden kann, müssen wir außerdem den Namen des Verbunddiensts (fs.example.com in unserem Beispiel) der IP-Adresse zuordnen, auf der NGINX Plus lauscht. Fügen Sie für Produktionsbereitstellungen in der DMZ einen DNS-Hosteintrag vom Typ A hinzu. Für Testbereitstellungen genügt es, auf jedem WAP-Server einen Eintrag in der Datei hosts zu erstellen. Genau das tun wir hier, indem wir fs.example.com in einer hosts-Datei an 10.0.5.15 binden:
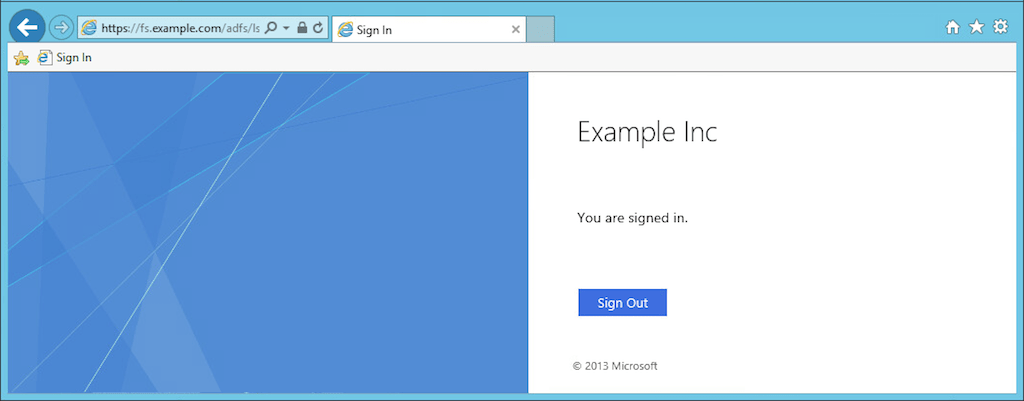
Um zu testen, ob der Datenverkehr von den WAP-Servern die AD FS-Server erreicht, führen wir den Befehl „ipconfig /flushdns“ aus, um den DNS-Cache zu leeren. Anschließend melden wir uns im Browser auf der SSO-Seite bei AD FS an: https://fs.example.com/adfs/ls/idpinitiatedsignon.htm:
Konfigurieren von NGINX Plus für den Lastenausgleich zwischen WAP-Servern
Nun konfigurieren wir NGINX Plus für den Lastenausgleich von HTTPS-Verbindungen externer Clients zu den WAP-Servern. Gemäß Best Practices sollte der Datenverkehr beim Erreichen der AD FS-Server weiterhin SSL-verschlüsselt sein. Daher verwenden wir einen von zwei Ansätzen, um NGINX Plus für die Weiterleitung des HTTPS-Datenverkehrs an die WAP-Server zu konfigurieren: SSL-Passthrough oder erneute SSL-Verschlüsselung.
Konfigurieren der SSL-Durchleitung
Die einfachere Konfiguration besteht darin, NGINX Plus den SSL-verschlüsselten TCP-Datenverkehr unverändert an die WAP-Server weiterleiten zu lassen. Dazu konfigurieren wir einen virtuellen Server im stream-Kontext, ähnlich wie den zuvor für den Lastenausgleich der AD FS-Server konfigurierten virtuellen Server.
Hier lauscht NGINX Plus unter einer anderen eindeutigen IP-Adresse, 10.0.5.100, auf externen Datenverkehr. In Produktionsumgebungen muss der externe FQDN der veröffentlichten Anwendung über einen DNS-Host-A-Eintrag in der öffentlichen Zone auf diese Adresse verweisen. Für Tests genügt ein Eintrag in der hosts-Datei Ihres Clientcomputers.
Hinweis: Wenn Sie zusätzliche HTTPS-Dienste im stream-Kontext so konfigurieren möchten, dass sie dieselbe IP-Adresse wie dieser Server verwenden, müssen Sie Server Name Indication (SNI) mithilfe der Direktive ssl_preread und einer map aktivieren, damit der Datenverkehr korrekt an verschiedene Upstreams weitergeleitet wird. Dies würde den Rahmen dieses Blogbeitrags sprengen, aber die NGINX-Referenzdokumentation enthält entsprechende Beispiele.
stream {    upstream wap {
        zone wap 64k;
        server 10.11.0.5:443; #WAP server 1
        server 10.11.0.6:443; #WAP server 2
        least_time connect;
    }

    server {
        status_zone wap_adfs;
        listen 10.0.5.100:443;
        proxy_pass wap;
    }
}
Konfigurieren der HTTPS-Neuverschlüsselung
Als Alternative zum SSL-Passthrough können wir den vollen Funktionsumfang von NGINX Plus auf Layer 7 nutzen, indem wir einen virtuellen Server im http-Kontext für die Annahme von HTTPS-Datenverkehr konfigurieren. NGINX Plus beendet die HTTPS-Verbindungen der Clients und stellt neue HTTPS-Verbindungen zu den WAP-Servern her.
Die Zertifikats- und Geheimschlüsseldateien example.com.crt und example.com.key enthalten den externen FQDN der veröffentlichten Anwendung im Attribut „Common Name“ (CN) oder „Subject Alternative Name“ (SAN); in diesem Beispiel lautet der FQDN fs.example.com.
Die Direktiven „proxy_ssl_server_name“ und „proxy_ssl_name“ aktivieren den erforderlichen SNI-Header (Server Name Indication), der einen Remote-Hostnamen angibt, der im SSL Client Hello gesendet werden soll. Der Header muss mit dem externen FQDN der veröffentlichten Anwendung übereinstimmen, in diesem Beispiel fs.example.com.
Wir verwenden proxy_set_header-Direktiven, um relevante Informationen an die WAP-Server weiterzugeben und sie außerdem in den Protokollen erfassen zu können:
- Der
X-Real-IP-Header enthält die Quell-IP-Adresse (des Clients), die in der Variablen$remote_addrerfasst wurde. - Der
X-Forwarded-For-Header übernimmt diesen Header aus der Clientanfrage und fügt die IP-Adresse des Clients hinzu (oder enthält nur diese Adresse, wenn die Clientanfrage den Header nicht enthält). - Der
x-ms-proxy-Header gibt an, dass der Benutzer über einen Proxyserver weitergeleitet wurde, und identifiziert die NGINX Plus-Instanz als diesen Server.
Zusätzlich zu den hier gezeigten Direktiven bieten NGINX und NGINX Plus eine Reihe von Funktionen, mit denen sich die Leistung und Sicherheit von SSL/TLS verbessern lassen. Weitere Informationen finden Sie in unserem Blog.
http {    upstream wap {
        zone wap 64k;
        server 10.0.5.11:443;
        server 10.0.5.10:443;
        least_time header;
    }

    server {
        listen 10.0.5.100:443 ssl;
        status_zone fs.example.com;
        server_name fs.example.com;
        ssl_certificate     	/etc/ssl/example.com/example.com.crt;
        ssl_certificate_key 	/etc/ssl/example.com/example.com.key;

        location / {
            proxy_pass https://wap; # 'https' enables reencrypt
            proxy_ssl_server_name on;
            proxy_ssl_name $host;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header x-ms-proxy $server_name;
        }
    }
}
Konfigurieren von NGINX Plus in einer Topologie ohne WAP-Server
Wenn Sie externen Clients den Zugriff auf Ihre AD FS-Server ermöglichen, empfiehlt es sich, den externen Datenverkehr an der Grenze zwischen der DMZ und dem Unternehmensintranet zu terminieren und externe Authentifizierungsversuche durch Einfügen des Headers x-ms-proxy zu kennzeichnen. WAP-Server erfüllen beide Funktionen, doch mit der im vorherigen Abschnitt beschriebenen Konfiguration übernimmt NGINX Plus diese ebenfalls.
Für einige Anwendungsfälle sind keine WAP-Server erforderlich – beispielsweise, wenn Sie keine erweiterten Anspruchsregeln wie IP-Netzwerk- und Vertrauensstufen verwenden. In solchen Fällen können Sie auf WAP-Server verzichten und NGINX Plus an der Grenze zwischen der DMZ und dem Intranet platzieren, um Anfragen an interne AD FS-Server zu authentifizieren. Dadurch reduzieren Sie Ihre Hardware-, Software- und Betriebskosten.
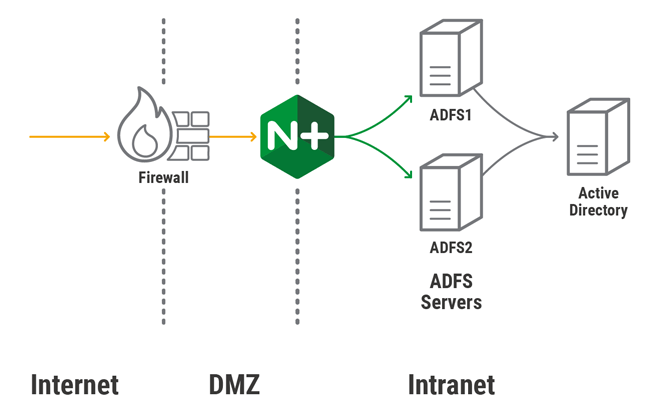
Diese Konfiguration ersetzt die Konfigurationen für die standardmäßige HA-Topologie. Sie ist nahezu identisch mit der Konfiguration für die erneute HTTPS-Verschlüsselung zum Lastenausgleich für WAP-Server. Hier verteilt NGINX Plus externe Anfragen jedoch direkt auf die AD FS-Server im internen Netzwerk.
upstream adfs {    zone adfs 64k;
    server 192.168.5.5:443; # AD FS Server 1
    server 192.168.5.6:443; # AD FS Server 2
    least_time header;
 }

server {
    listen 10.0.5.110:443 ssl;
    status_zone adfs_proxy;
    server_name fs.example.com;
    ssl_certificate         /etc/ssl/example.com/example.com.crt;
    ssl_certificate_key     /etc/ssl/example.com/example.com.key;

    location / {
        proxy_pass https://adfs;
        proxy_ssl_server_name on;
        proxy_ssl_name $host;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header x-ms-proxy $server_name;
    }
 }
Testen Sie NGINX Plus in Ihrer AD FS-Umgebung – starten Sie noch heute eine kostenlose 30-Tage-Testversion oder kontaktieren Sie uns, um Ihren Anwendungsfall zu besprechen.
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.
Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.
Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.