Die Frage ist nicht mehr, ob Sie die Cloud nutzen, sondern wie viele Clouds Sie nutzen. Die meisten Unternehmen haben inzwischen erkannt, dass es keine Universallösung nach dem Motto „Eine Cloud für alles“ gibt, und sind zu einer Hybrid- oder Multi-Cloud-Architektur übergegangen. Laut Daten aus dem F5-Bericht „State of Application Strategy 2023“ betreiben 85 % der Unternehmen Anwendungen mit zwei oder mehr unterschiedlichen Architekturen.
Für Entwicklungs- und API-Teams bedeutet dies einen hohen Druck. Sie stehen vor der Aufgabe, APIs in komplexen, verteilten Umgebungen sicher und skalierbar bereitzustellen. Verbindungen bestehen nicht mehr nur zwischen Clients und Backend-Diensten, sondern auch zwischen Anwendungen, die in verschiedenen Clouds, Regionen, Rechenzentren oder Edge-Standorten bereitgestellt werden. Gleichzeitig muss jede API die Sicherheits- und Compliance-Anforderungen des Unternehmens erfüllen – unabhängig davon, wo sie bereitgestellt wird und welche Tools für ihre Bereitstellung und Absicherung zum Einsatz kommen.
Die Absicherung von APIs in diesen stark verteilten Umgebungen erfordert besondere Fähigkeiten und Best Practices. Ich habe bereits darüber geschrieben, wie wichtig ein zweigleisiger Ansatz für die API-Sicherheit ist: „Shift Left“, um Sicherheit von Anfang an zu integrieren, und „Shield Right“ mit einer Reihe globaler Verfahren für das Sicherheitsmanagement. In diesem Blogbeitrag sehen wir uns an, wie sich diese Strategie in die Praxis umsetzen lässt, während APIs sicher in Cloud-, On-Premises- und Edge-Umgebungen bereitgestellt werden.
Referenzarchitektur für API-Sicherheit in Hybrid- und Multi-Cloud-Umgebungen
Hybrid- und Multi-Cloud-Architekturen bieten viele klare Vorteile – insbesondere im Hinblick auf Agilität, Skalierbarkeit und Resilienz. Sie erhöhen jedoch auch die Komplexität. Tatsächlich zeigte der F5-Bericht „State of Application Strategy 2023“, dass die zunehmende Komplexität heute die häufigste Herausforderung für Unternehmen darstellt. Die zweithäufigste Herausforderung? Die einheitliche Umsetzung von Sicherheitsmaßnahmen.
Das heutige Problem besteht darin, dass einigen Sicherheitslösungen, wie etwa bestimmten WAFs, der Kontext und der Schutz fehlen, den APIs benötigen. Gleichzeitig sind dedizierte API-Sicherheitslösungen nicht in der Lage, Richtlinien zu erstellen und durchzusetzen, um Angriffe abzuwehren. Sie benötigen eine Lösung, die Ihre Architektur und Technologie als einen zusammenhängenden Stack betrachtet, der Erkennung, Beobachtbarkeit, Verwaltung und Durchsetzung umfasst.
In der Praxis muss API-Sicherheit auf drei Ebenen integriert werden, um den API-Datenverkehr beim Durchlaufen kritischer Infrastrukturpunkte zu schützen:
- Globale Ebene – Schutz am Netzwerkrand vor Bot- und DoS-Angriffen sowie Erkennung und Transparenz
- Standortebene – Schutz innerhalb einer einzelnen Cloud-, Rechenzentrums- oder Edge-Bereitstellung
- Anwendungsebene – Granulare Zugriffskontrolle und Bedrohungsschutz, die nahe an der API-Laufzeitumgebung bereitgestellt werden
Die folgende Referenzarchitektur bietet einen Überblick darüber, wie F5 Distributed Cloud Services und F5 NGINX zusammenarbeiten, um umfassenden API-Schutz in Multi-Cloud- und Hybridarchitekturen bereitzustellen:
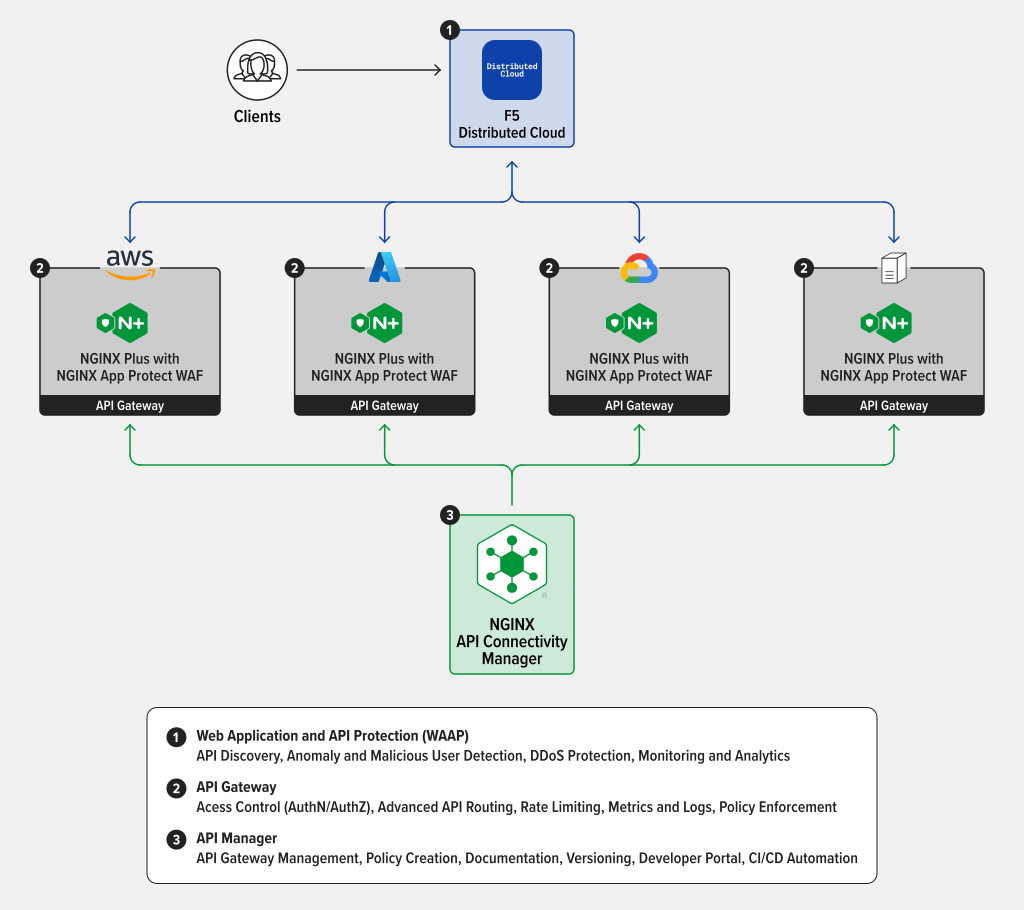
In dieser Referenzarchitektur bietet F5 Distributed Cloud eine globale Schutzebene für Bereitstellungen am Edge, in der Cloud und in lokalen Umgebungen. NGINX Plus mit NGINX App Protect WAF bietet detaillierten Schutz auf Standort- und/oder Anwendungsebene, indem es in Softwareentwicklungszyklen integriert wird, um die Sicherheit zur Laufzeit durchzusetzen.
Sehen wir uns die Sicherheitsmechanismen an, die von den einzelnen Komponenten dieser Architektur bereitgestellt werden.
API-Erkennung und -Überwachung mit F5 Distributed Cloud
Zunächst wird der API-Datenverkehr von öffentlichen Clients über F5 Distributed Cloud Web Application and API Protection (WAAP) geleitet, die am Edge bereitgestellt wird. Entscheidend ist, dass dies einen globalen Schutz vor DDoS-Angriffen, Bot-Missbrauch und anderen Angriffen bietet. Darüber hinaus ermöglicht es eine wichtige globale Übersicht über den API-Datenverkehr, der in verschiedene Clouds, lokale Rechenzentren und Edge-Bereitstellungen gelangt.
Der API-Datenverkehr nimmt rasant zu, und die meisten API-Angriffe entwickeln sich langsam über Wochen oder sogar Monate hinweg. Schädlichen Datenverkehr in der Flut regulärer API-Anfragen und -Antworten zu finden, kann der Suche nach der Nadel im Heuhaufen gleichen. Um dieses Problem zu lösen, nutzt F5 Distributed Cloud künstliche Intelligenz (KI) und maschinelles Lernen (ML), um Erkenntnisse über den API-Datenverkehr zu gewinnen. Dazu gehören die Erkennung von APIs, die Zuordnung von Endpunkten sowie das kontinuierliche Lernen und Erkennen von Anomalien, die auf neu entstehende Bedrohungen hindeuten könnten.
Als globale Ebene für die App- und API-Sicherheit bietet F5 Distributed Cloud WAAP folgende Vorteile:
- Automatische API-Erkennung – Erkennt und erfasst APIs, um einen vollständigen Überblick über Ihr Ökosystem zu bieten, einschließlich Einblicken in Drittanbieter- und Schatten-APIs, den Authentifizierungsstatus und mehr.
- Verhinderung des Abflusses sensibler Daten – Erkennt, klassifiziert und maskiert sensible Daten wie Sozialversicherungsnummern, Kreditkartennummern und andere personenbezogene Daten, um deren Offenlegung zu verhindern.
- Überwachung und Anomalieerkennung – Überprüft und analysiert den Datenverkehr kontinuierlich mithilfe von KI- und ML-Tools, um Anomalien und Schwachstellen zu erkennen.
- Verbesserte API-Transparenz – Beobachtet den Datenverkehr über alle API-Endpunkte hinweg, um die Verbindungen zwischen Edge-APIs, internen Diensten und Drittanbieterintegrationen nachzuvollziehen.
- Durchgesetzte Sicherheit in allen Umgebungen – Nutzt ein Positiv-Sicherheitsmodell, indem Schemavalidierung und Ratenbegrenzung durchgesetzt sowie unerwünschter oder schädlicher Datenverkehr blockiert werden.
Um F5 Distributed Cloud WAAP kennenzulernen, können Sie eine kostenlose Enterprise-Testversion von F5 Distributed Cloud Services anfordern, die API-Sicherheit, Bot-Abwehr, Edge Computing und Multi-Cloud-Netzwerke umfasst.
Zugriffskontrolle und Laufzeitschutz mit F5 NGINX
Nachdem der API-Datenverkehr die globale Ebene durchlaufen hat, erreicht er die Standortebene und/oder die Anwendungsebenen. Während die globale Ebene in der Regel von den IT-Netzwerk- und Sicherheitsteams verwaltet wird, werden die einzelnen APIs auf der Standort- und Anwendungsebene von Softwareentwicklungsteams erstellt und verwaltet.
Bei der Zugriffskontrolle ist ein API-Gateway eine gängige Wahl, da Entwickler damit einige der häufigsten Sicherheitsanforderungen auf eine gemeinsam genutzte Infrastrukturebene oberhalb der Anwendung auslagern können. Dies reduziert doppelte Arbeit (z. B. wenn jeder Entwickler oder jedes Team einen eigenen Authentifizierungs- und Autorisierungsdienst entwickeln müsste).
F5 NGINX Management Suite API Connectivity Manager ermöglicht es Plattform-Engineering- und DevOps-Teams, Zugriff auf gemeinsam genutzte Infrastruktur wie API-Gateways und Entwicklerportale bereitzustellen, ohne dass Entwickler Anforderungstickets ausfüllen oder andere umständliche Systeme nutzen müssen.
Mit API Connectivity Manager können Sie Sicherheitsrichtlinien festlegen, um NGINX Plus als API-Gateway einzurichten sowie WAF-Richtlinien für NGINX App Protect zu konfigurieren und zu überwachen. Zusammen bieten sie einen unverzichtbaren API-Laufzeitschutz, einschließlich folgender Möglichkeiten:
- Zugriffskontrolle durchsetzen – Verwalten Sie den differenzierten Zugriff (Authentifizierung und Autorisierung) auf API-Endpunkte und erstellen Sie Zugriffskontrolllisten, um Datenverkehr anhand von IP-Adressen oder JWT-Claims zuzulassen oder zu verweigern.
- Sensible Daten verschlüsseln und maskieren – Sichern Sie die Kommunikation zwischen APIs mit mTLS und Ende-zu-Ende-Verschlüsselung und erkennen und maskieren Sie sensible Daten wie Kreditkartennummern in API-Antworten.
- Bedrohungen erkennen und blockieren – Gehen Sie über den Schutz vor den OWASP API Security Top 10 hinaus – mit erweitertem Schutz vor mehr als 7.500 Bedrohungskampagnen und Angriffssignaturen.
- WAFs und API-Datenverkehr in großem Umfang überwachen – Visualisieren Sie den API-Datenverkehr über all Ihre API-Gateways hinweg mit NGINX App Protect WAF, um Fehlalarme und potenzielle Bedrohungen zu erkennen.
Sie können eine kostenlose 30-tägige Testversion des NGINX API Connectivity Stack starten und damit auf die NGINX Management Suite und deren Module API Connectivity Manager, Instance Manager und Security Monitoring zugreifen. Darüber hinaus stehen Ihnen NGINX Plus als API-Gateway und NGINX App Protect zum Schutz vor WAF- und DoS-Angriffen zur Verfügung.
Fazit
NGINX bietet hervorragenden Laufzeitschutz in Cloud- und lokalen Rechenzentrumsumgebungen. In Kombination mit F5 Distributed Cloud erhalten Sicherheits- und Plattform-Engineering-Teams kontinuierliche Einblicke in API-Endpunkte – unabhängig davon, wo die zugehörigen Anwendungen bereitgestellt werden. Gemeinsam bieten F5 Distributed Cloud und NGINX vollständige Flexibilität, um Ihre Architektur ganz nach Ihren Anforderungen zu entwickeln und abzusichern.
Weitere Ressourcen
- Lösungsübersicht: API-Sicherheit für moderne Anwendungen mit F5 NGINX
- Technisches Whitepaper: F5 Distributed Cloud WAAP mit umfassender API-Sicherheit
- E-Book: API-Strategie: Best Practices für Führungskräfte im Platform Engineering
- E-Book: Security as Code
- Blog: API-Angriffe mit unverzichtbaren Tools und Best Practices für API-Sicherheit verhindern
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.