Sicherheitsexperten haben mit zwei Arten von Geschwindigkeit zu kämpfen. Die erste betrifft die Performance und die Abwägung zwischen der Notwendigkeit, schnell auf Anfragen zu reagieren, und dem Schutz von Benutzern und Unternehmensressourcen vor Angriffen. Bei diesem Spannungsfeld geht es in erster Linie um Risikomanagement. Wie wir im vergangenen Jahr im Rahmen unserer jährlichen Studie festgestellt haben, ist tatsächlich ein großer Teil der Unternehmen bereit, für eine bestimmte Verbesserung der Performance Abstriche bei der Sicherheit zu machen.
Doch es gibt noch eine andere Art von Geschwindigkeit, mit der Sicherheitsexperten – ebenso wie die Unternehmen, für die sie tätig sind – zu kämpfen haben: die Geschwindigkeit, mit der sie auf neu auftretende Bedrohungen reagieren können. Dazu zählen etwa Zero-Day-Exploits, die Schwachstellen ausnutzen, oder DDoS-Angriffe auf Netzwerke, Anwendungen und APIs, die wie aus dem Nichts auftauchen.
Aus anderen Branchenstudien wissen wir, dass beim Schließen von Sicherheitslücken zwischen deren Entdeckung und Behebung eine erhebliche Zeitspanne liegt, in der Unternehmen anfällig für Angriffe sind. Wir wissen auch, dass es einige Zeit dauern kann, die richtigen Richtlinien zur Abwehr von DDoS-Angriffen auf die entsprechenden Systeme und Dienste zu übertragen – und diese Zeit kostet in der digitalen Geschäftswelt bares Geld.
Daher war es nicht wirklich überraschend, als wir die Teilnehmenden unserer Umfrage State of Application Strategy 2023 nach den Gründen für die Einführung von Security as a Service (SECaaS) fragten.
Die überwältigende Mehrheit nannte „Geschwindigkeit“ als Antwort.
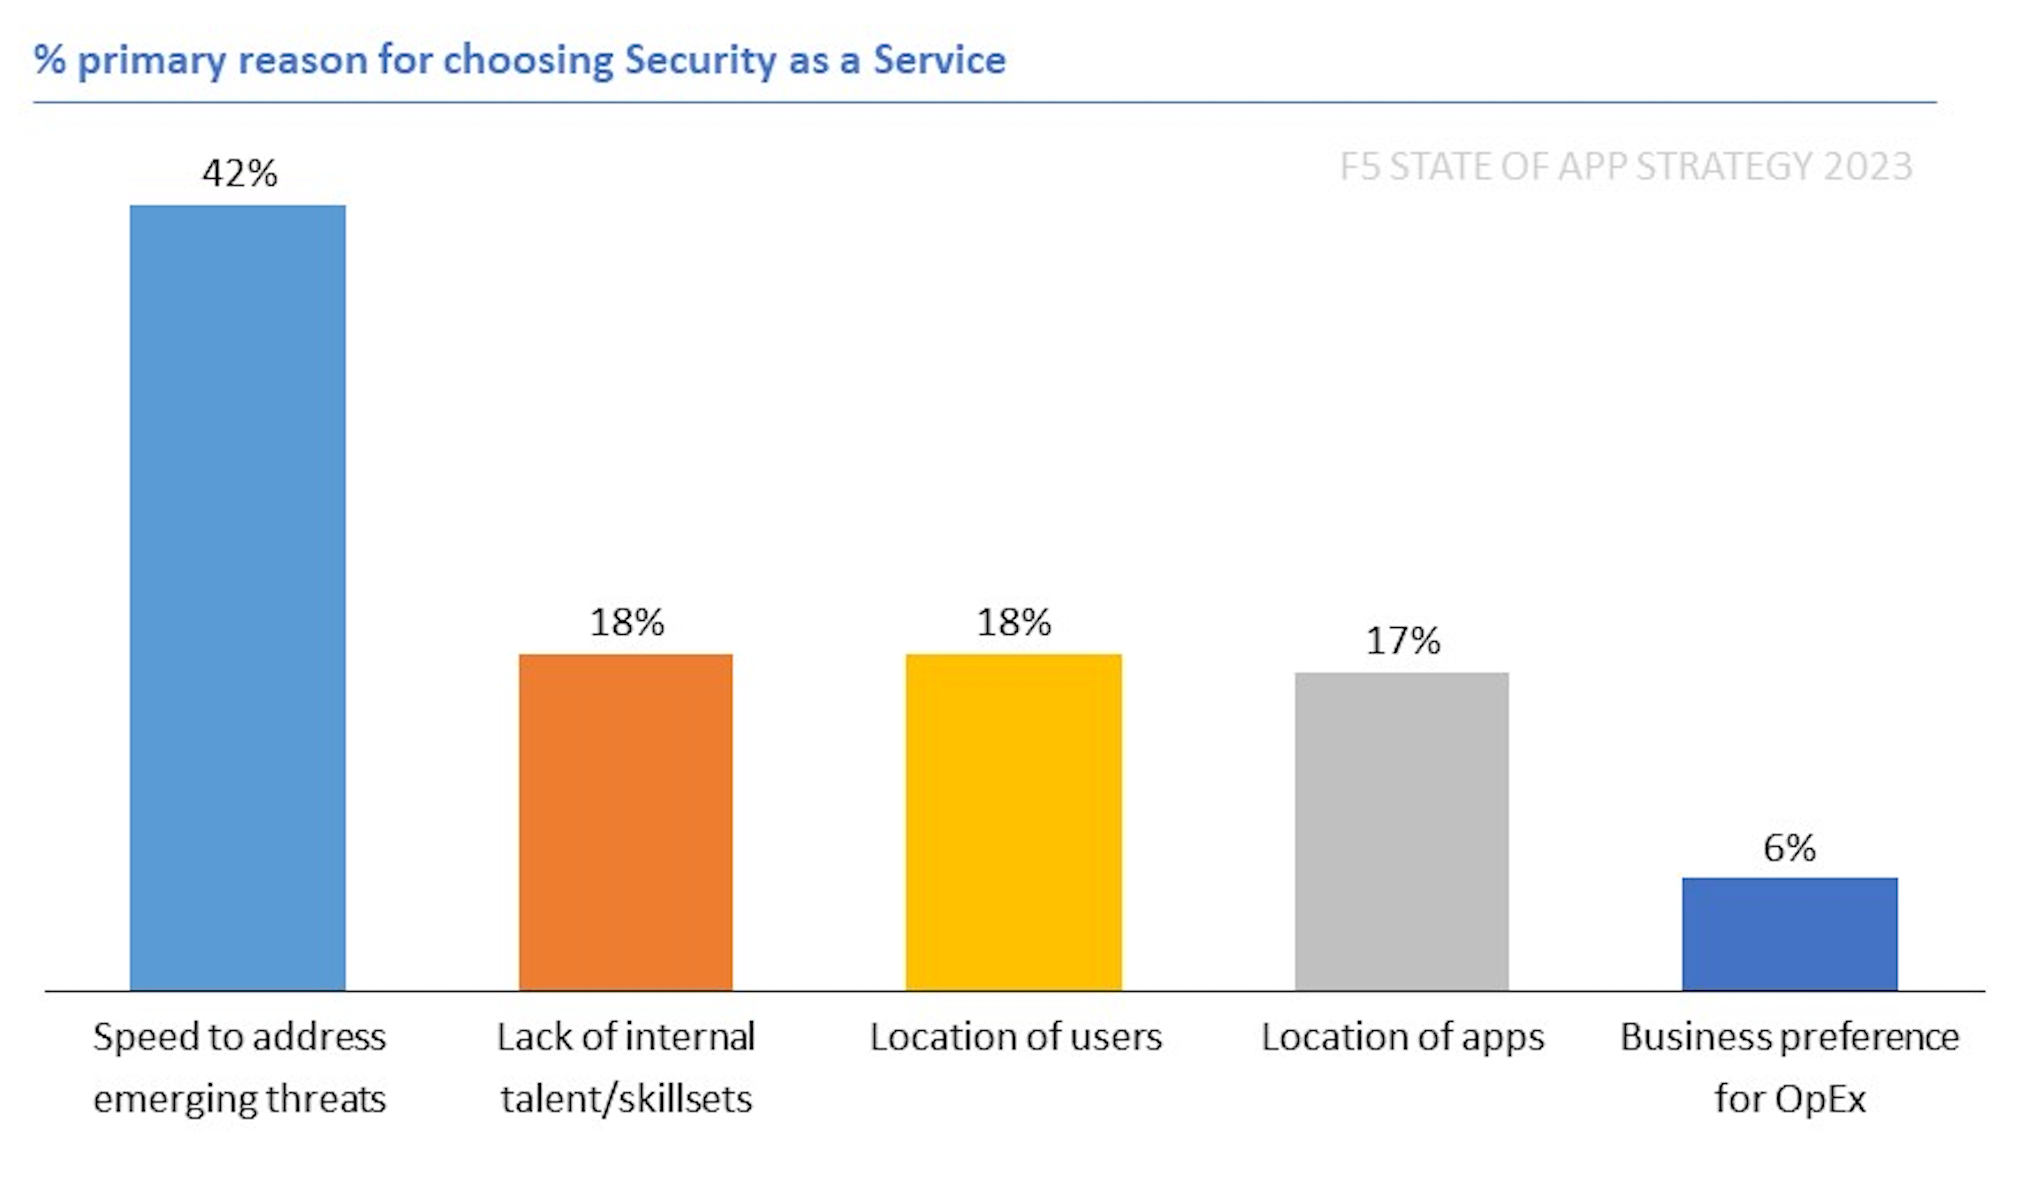
Dieser Bedarf an Geschwindigkeit beeinflusst die Entscheidungen darüber, wo Workloads bereitgestellt werden. Zum ersten Mal in den neun Jahren, in denen wir diese Studie durchführen, wurden Sicherheitsdienste etwas häufiger außerhalb der eigenen Infrastruktur (36 %) als in der eigenen Infrastruktur (35 %) bereitgestellt. Keine andere Kategorie von App-Delivery-Diensten kommt auch nur annähernd auf ein ausgeglichenes Verhältnis. Aber Sicherheitsdienste? Sie werden zunehmend in der Public Cloud und als Service bereitgestellt.
Und als wir uns ansahen, welche Arten von Workloads die Befragten am Edge bereitstellen wollten, war es wohl kaum überraschend, dass diejenigen, die die Bereitstellung von Security-Service-Workloads planten, die „schnelle Reaktion auf neu auftretende Bedrohungen“ als wichtigsten Grund für die Einführung von SECaaS nannten.
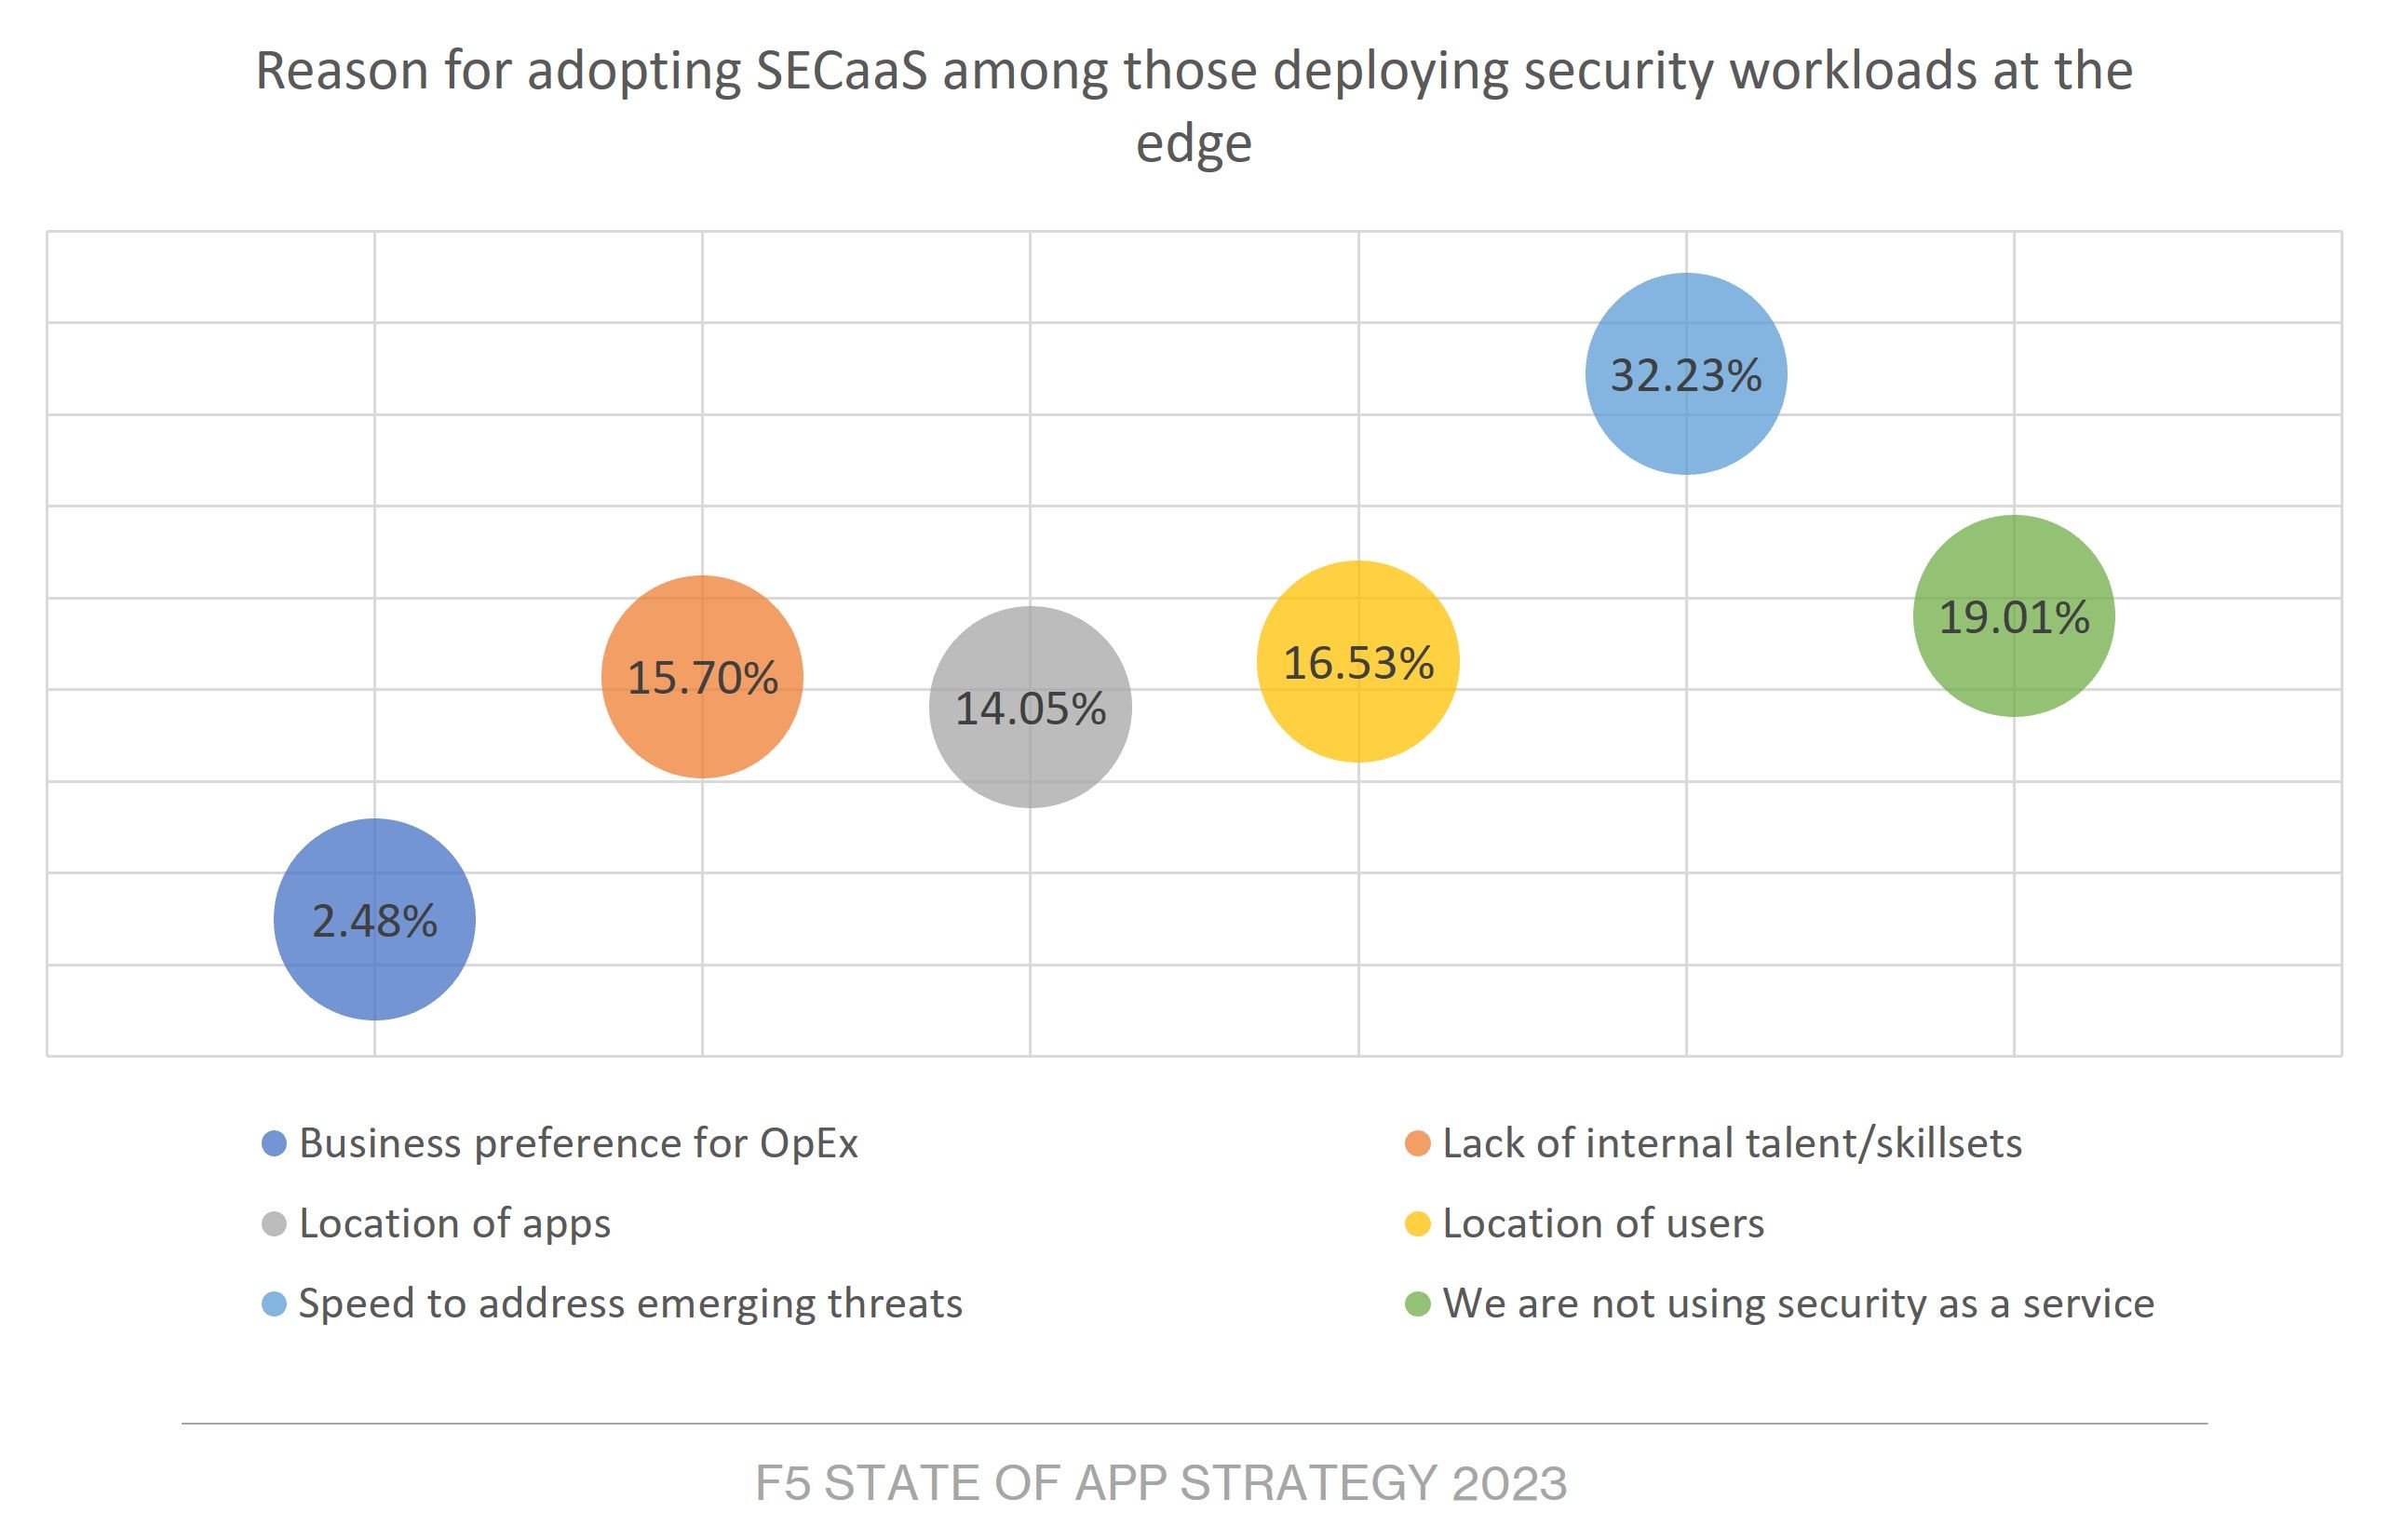
All das dürfte nicht überraschen. Einer der betrieblichen Vorteile von SECaaS – ob in herkömmlicher Form oder am Edge – besteht darin, dass Anbieter schnell auf neu auftretende Bedrohungen reagieren können. Doch auch die Performance profitiert davon. Wenn Sicherheitsdienste näher an die Nutzer verlagert werden – einschließlich böswilliger Akteure, die sich als Nutzer ausgeben –, lassen sich Bedrohungen früher erkennen und neutralisieren. So wird verhindert, dass sie die angegriffenen Anwendungen, APIs und Dienste überlasten.
Und wie die Leser wissen, besagt das zweite betriebliche Axiom: „Mit zunehmender Last sinkt die Leistung.“ Wenn also ein Dienst oder System im kritischen Pfad zwischen dem Benutzer und der App/API plötzlich durch einen Angriff überlastet wird, steigt seine Last bei dem Versuch, den Angriff abzuwehren. Mit zunehmender Last … sinkt die Leistung.
Indem Unternehmen die Verantwortung für die Erkennung und Abwehr von Angriffen an den Netzwerkrand verlagern, profitieren sie in zweifacher Hinsicht von mehr „Geschwindigkeit“: durch kürzere Reaktionszeiten bei neu auftretenden Angriffen und durch eine bessere Echtzeit-Performance von Anwendungen und APIs.
Allerdings eignet sich nicht jede Sicherheitsfunktion für die Bereitstellung „as a Service“ oder am Edge. Bei Schutzmaßnahmen wie DDoS und WAAP sind „as a Service“ und am Edge jedoch definitiv gute Optionen, um beide Arten von Geschwindigkeit zu optimieren – sowohl im Betrieb als auch zur Laufzeit. Das ist einer der Gründe, warum es immer wichtiger wird, dass beim Design eines digitalen Dienstes sowohl die Anwendungsbereitstellung als auch Sicherheitsaspekte bereits in der Designphase berücksichtigt werden.
Eine Möglichkeit, wie Unternehmen dies umsetzen, ist die Einführung eines plattformbasierten Sicherheitsansatzes. Ich möchte an dieser Stelle nicht zu viel über unsere Erkenntnisse zu diesem Thema verraten, aber Sie können sie in unserem Bericht „State of Application Strategy 2023“ nachlesen.
Bleiben Sie da draußen sicher.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.