Blog 3 von 3 (vorheriger Blog)
In meinen beiden vorherigen Blogbeiträgen haben wir die Geschichte von Infrastrukturen und Softwareanwendungen als eine Entwicklung von monolithischen und zentralisierten hin zu fragmentierten und verteilten Systemen betrachtet. Dabei haben sich auch die Tools und Prozesse zum Schutz von Infrastrukturen und Anwendungen weiterentwickelt – allerdings weder schnell noch umfassend genug. Während die Anwendungssicherheit Fortschritte macht, um vor neuen Angriffen und Schwachstellen zu schützen, entwickelt sich auch die Bedrohungslandschaft weiter und es entstehen neue Cybergefahren – wie bei einem sich immer weiter verschärfenden Wettrüsten zwischen Cyberkriminellen und Sicherheitsteams.
Mit dem Aufkommen von KI hat dieses wechselseitige Überbieten bei Innovationen eine neue Stufe erreicht. Ebenso wie Verteidiger automatisierte, KI-gestützte Schutzmaßnahmen einsetzen können, um ihre Widerstandsfähigkeit aufrechtzuerhalten, nutzen auch böswillige Akteure KI, um ihre Angriffskampagnen zu optimieren.
Die heutige, zunehmend vernetzte und zugleich dezentralisierte Anwendungslandschaft führt zu technischer Komplexität und weitläufigen Angriffsflächen, wodurch die punktuellen Schutzmaßnahmen aktueller Sicherheitslösungen wirkungslos werden. Und obwohl die Schutzmaßnahmen für die Anwendungssicherheit kontinuierlich weiterentwickelt werden, um immer raffinierteren Bedrohungen zu begegnen, verschwinden die Angriffsmethoden von gestern nicht – sie entwickeln sich weiter, finden neue Ziele und passen sich an moderne Abwehrmechanismen an. Anwendungen sind einem breiten Spektrum von Bedrohungen ausgesetzt. Daher ist ein einheitlicher Ansatz erforderlich, der die leistungsstarken Schutzmechanismen der Anwendungssicherheit und die unvergleichliche Zuverlässigkeit von Application-Delivery-Controller-Diensten (ADC) in einer konvergenten Plattform vereint. Diese bietet umfassenderen Schutz sowie eine einfachere, stärker integrierte Verwaltung über unterschiedliche IT-Umgebungen hinweg.
Werfen wir einen Blick darauf, wie sich die Anwendungssicherheit als Reaktion auf Veränderungen bei Infrastrukturen und Anwendungen sowie auf immer neue Bedrohungen weiterentwickelt hat.
Anwendungssicherheit 1.0: Perimeterschutz und Firewalls
Zu Beginn des digitalen Zeitalters wurden monolithische Legacy-Anwendungen in Rechenzentren gehostet, und Firewalls schützten die Grenzen dieser Umgebungen. Alles, was geschützt werden musste, befand sich an einem Ort, und die Aufgabe der Anwendungssicherheit bestand darin, Angreifer am Eindringen und Anrichten von Chaos zu hindern.
Mit der zunehmenden Verbreitung des Internets wandelte sich das Verständnis des Perimeters, und die Anwendungssicherheit musste sich an neue Bedrohungen aus externen Netzwerken anpassen. Die Perimetersicherheit wurde zu einer Schutzbarriere zwischen dem vertrauenswürdigen internen Netzwerk und nicht vertrauenswürdigen externen Netzwerken wie dem Internet ausgebaut.
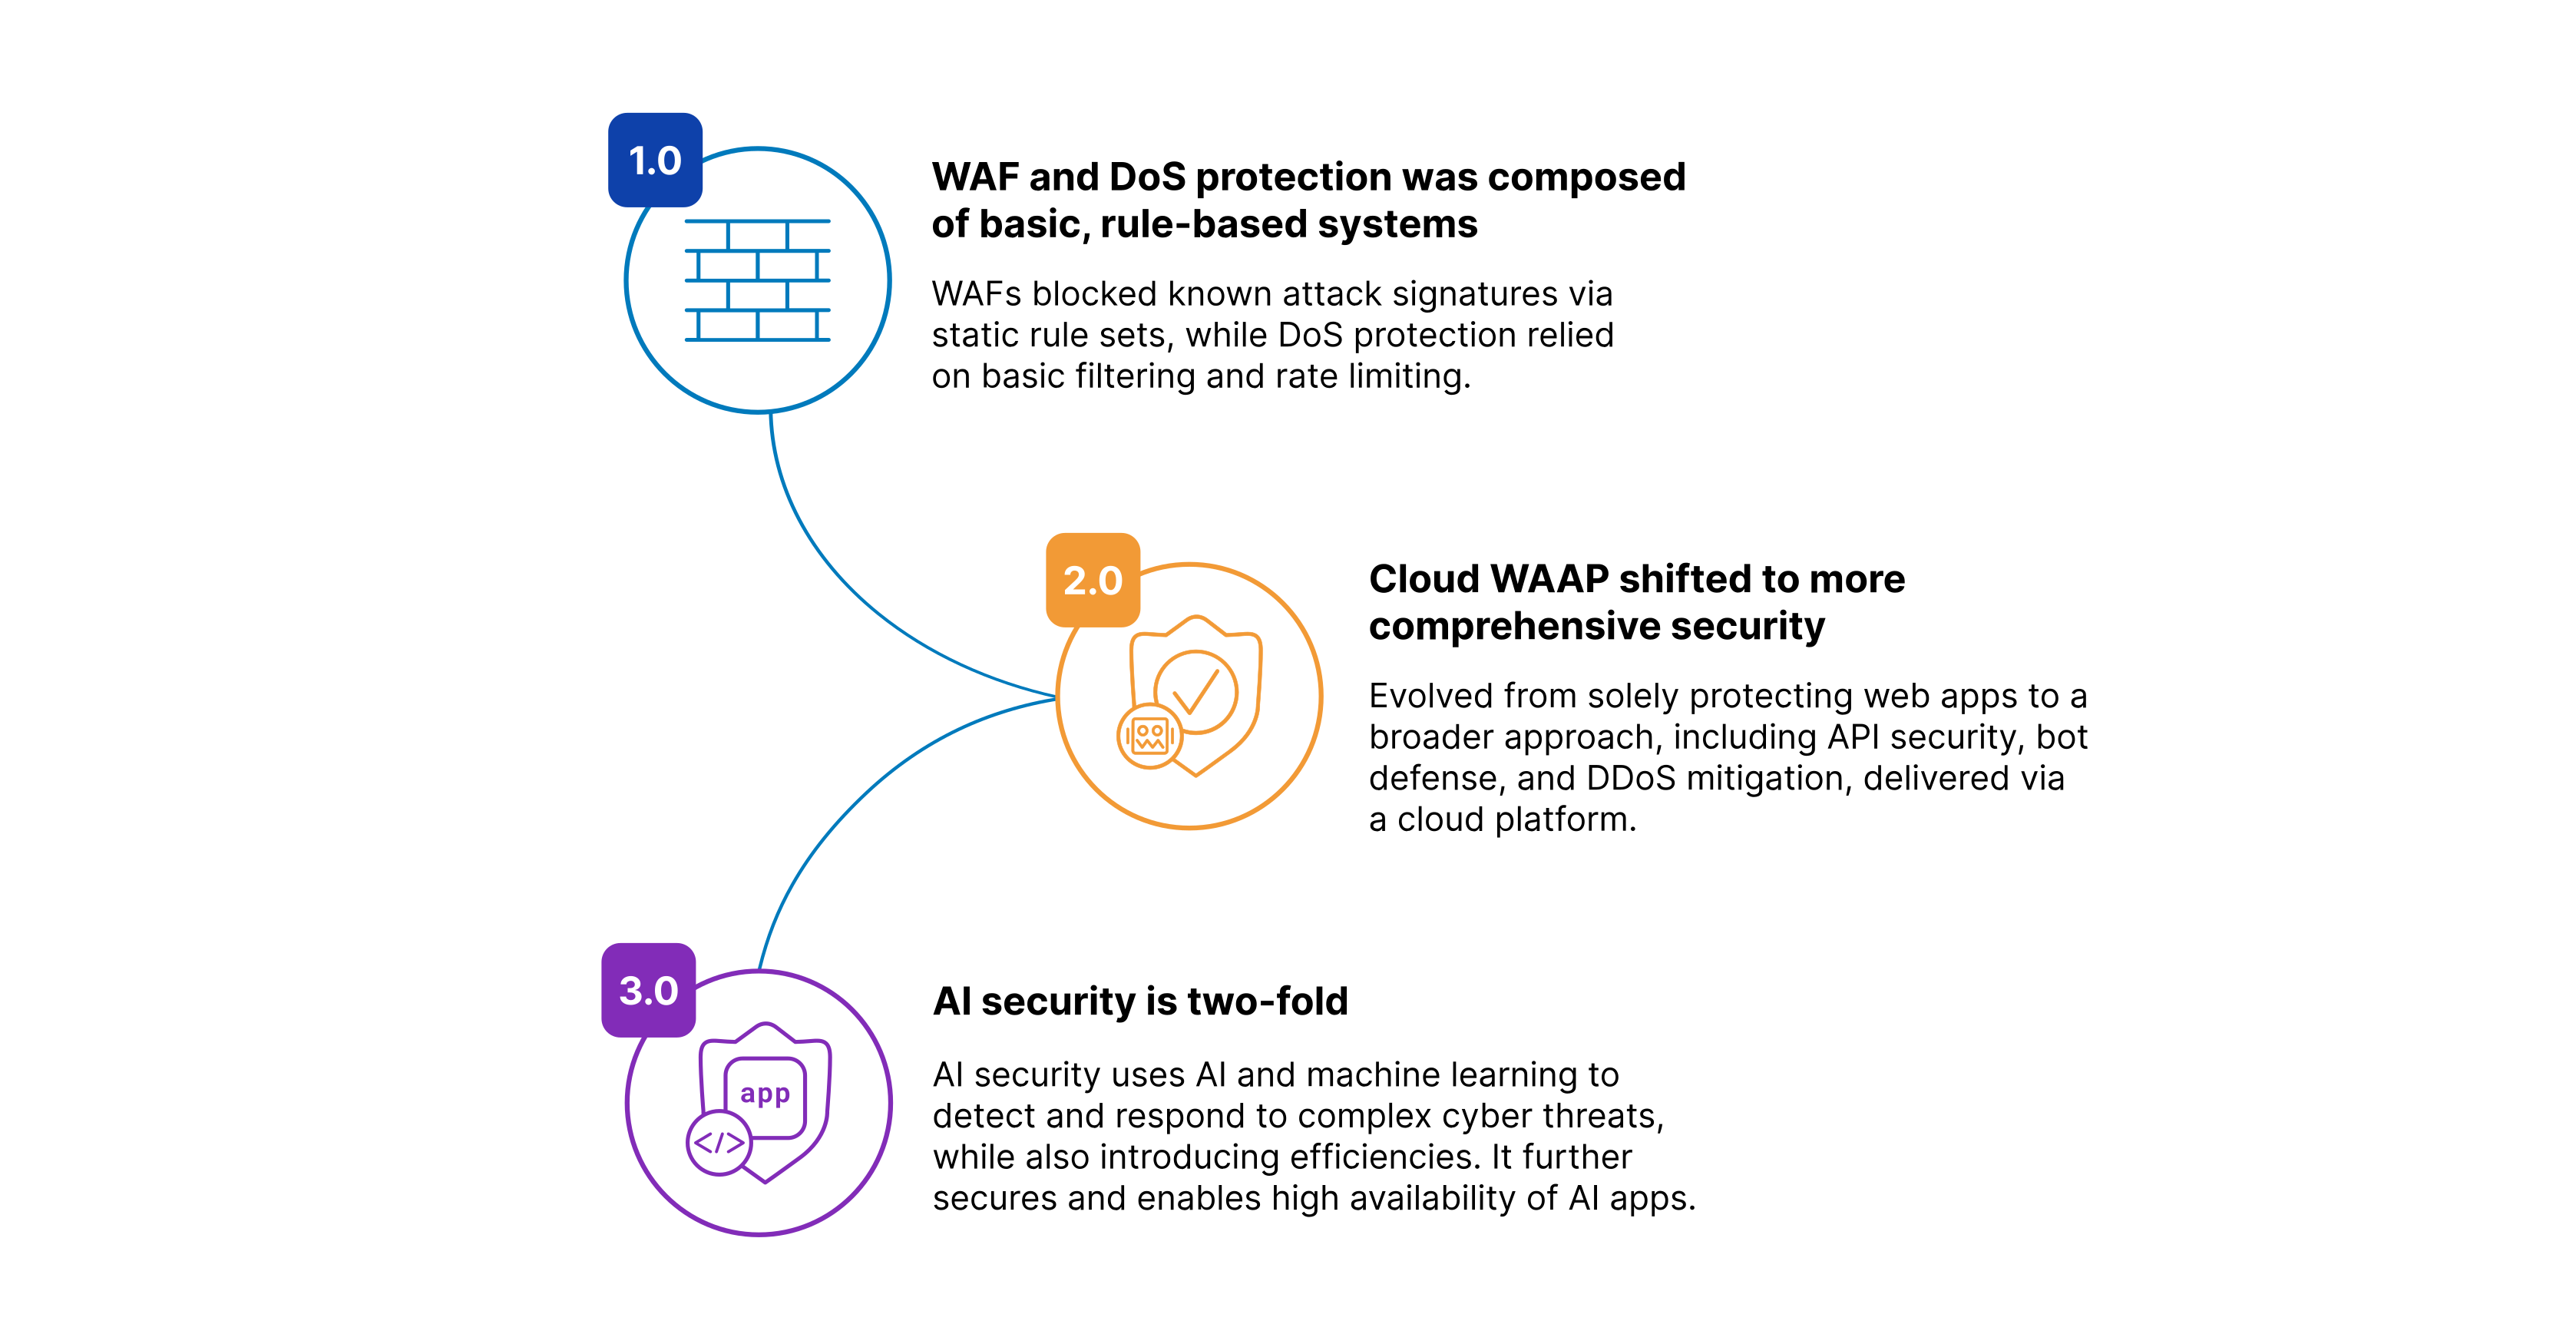
Netzwerk-Firewalls bildeten die erste Verteidigungslinie. Sie überwachten und kontrollierten den ein- und ausgehenden Netzwerkverkehr, um interne Netzwerke vor unbefugtem Zugriff, Schadsoftware und externen Angriffen zu schützen. Zudem wurde ein neuer Firewall-Typ entwickelt: die Web Application Firewall (WAF). Sie schützt Webanwendungen vor Angriffen auf Layer 7 beziehungsweise die Anwendungsschicht, indem sie den HTTP/HTTPS-Datenverkehr nach schädlichen Mustern filtert und untersucht.
Anwendungssicherheit 2.0: Verteilte Cloud und WAAP
Mit Beginn des 21. Jahrhunderts vollzog sich ein grundlegender Wandel in der Anwendungslandschaft und damit auch eine Weiterentwicklung der Anwendungssicherheit. Immer mehr Anwendungen wurden über das Web verfügbar, und die Anwendungen in lokalen Rechenzentren wurden durch cloudbasierte Anwendungen in verteilten Infrastrukturen ergänzt.
Mit anderen Worten: Der geschützte Perimeter, der als Grenze zwischen vertrauenswürdigen und nicht vertrauenswürdigen Bereichen, zwischen uns und ihnen gedient hatte, war nicht länger die erste Verteidigungslinie. Cloudbasierte und dezentrale Anwendungen verringerten die Wirksamkeit perimeterbasierter Sicherheitskonzepte und behinderten in vielen Fällen Innovationen. Darüber hinaus bot der Einsatz mehrerer punktueller Schutzmaßnahmen keine einheitliche, integrierte Sicherheitslösung, die sich effektiv verwalten ließ.
Im Zuge dieses durch die Cloud ausgelösten Umbruchs wurde Code modularer und verteilter: Er wurde in Form von Microservices entwickelt oder in solche aufgeteilt, über Bibliotheken von Drittanbietern bereitgestellt und in cloudbasierten Containern zusammengestellt, weit entfernt von jeglichem Perimeterschutz. APIs wurden zum Bindeglied von Cloud-Anwendungen und ermöglichten es verteilten Diensten und Anwendungen, sich mit anderen, unterschiedlichen Systemen zu verbinden und mit ihnen zu kommunizieren. APIs ermöglichen zudem den Datenaustausch zwischen verschiedenen Apps. Dies geschieht beispielsweise, wenn eine Einzelhandels-App über eine API den fälligen Betrag an ein Online-Zahlungssystem wie PayPal übermittelt, das anschließend eine Zahlungsbestätigung zurücksendet.
Im selben Zeitraum nahm auch die Verbreitung von Bots zu. Bei gängigen botgesteuerten Angriffen wie Credential Stuffing verwenden Bots gestohlene Benutzernamen und Passwörter, um Online-Konten zu übernehmen, was häufig zu Betrug führt. Armeen bösartiger Bots, sogenannte Botnetze, sind für Distributed-Denial-of-Service-Angriffe (DDoS) verantwortlich. Dabei steuern Kriminelle eine große Anzahl von Bots auf mehreren vernetzten Geräten, um Websites, Server oder Netzwerke zu überlasten. Dadurch wird der normale, legitime Datenverkehr blockiert, was sich auf die gesamte Online-Nutzerbasis auswirkt.
Die durch verteilte cloudbasierte Anwendungen, API-Schnittstellen und die zunehmende Verbreitung von Bots entstandenen Sicherheitsbedrohungen zwangen Unternehmen dazu, den Schutz ihrer Anwendungen und Daten zu überdenken. WAFs entwickelten sich zu Lösungen für den Schutz von Webanwendungen und APIs (WAAP) weiter, die Schutz vor einem breiteren Spektrum an Laufzeitangriffen bieten. WAAP-Lösungen schützen sowohl Webanwendungen als auch APIs vor modernen Bedrohungen wie DDoS- und automatisierten Bot-Angriffen und können Webanwendungen, APIs und Microservices absichern, die in Cloud-, Hybrid- oder Multicloud-Umgebungen ausgeführt werden.
Anwendungssicherheit 3.0: KI-Sicherheit
Das Aufkommen von KI und maschinellem Lernen wirkt sich in zweierlei Hinsicht auf die Anwendungssicherheit aus. KI kann eine Vielzahl von Cyberbedrohungen äußerst effektiv erkennen und darauf reagieren und ist daher ein zentraler Bestandteil heutiger Strategien für Anwendungssicherheit. Allerdings sind KI-Anwendungen selbst äußerst anfällig für Cyberangriffe, weshalb der Schutz der KI-Infrastruktur vor Angriffen eine große Herausforderung darstellt.
In den letzten Jahren hat KI die Erkennung von Bedrohungen und Anomalien revolutioniert, da KI-Modelle riesige Mengen an Netzwerkverkehr in Echtzeit analysieren können, um verdächtige Muster zu erkennen. Darüber hinaus können KI-gestützte Verhaltensanalysen böswillige Benutzer identifizieren und die Identitätsauthentifizierung und -überprüfung verbessern, um den Missbrauch von Zugangsdaten zu verhindern. KI-Modelle können außerdem prädiktive Sicherheitsmaßnahmen unterstützen und Threat Hunting ermöglichen, um Zero-Day-Schwachstellen frühzeitig zu erkennen und neue Angriffsvektoren vorherzusehen, bevor sie Schaden anrichten.
So nützlich KI bei der Stärkung der Anwendungssicherheit auch sein kann, ist sie doch selbst Ziel von Cyberbedrohungen und muss vor Angriffen geschützt werden, die Modelle kompromittieren, Daten manipulieren oder Dienste stören können. Angreifer können schädliche Beispiele in Trainingsdaten einschleusen, um die Integrität von Modellen zu beeinträchtigen, oder Modelle manipulieren, indem sie ihnen irreführende Daten zuführen, die zu falschen oder schädlichen Ausgaben führen können. Auch die KI-Infrastruktur ist anfällig für herkömmlichere Bedrohungen wie DDoS-Angriffe oder Ransomware, die auf die KI-Infrastruktur abzielen und Dienste verzögern oder unterbrechen können.
Darüber hinaus werden KI-gestützte Angriffe für verschiedenste Zwecke eingesetzt – von der Automatisierung von Phishing-Angriffen über die schnellere Verbreitung von Schadsoftware bis hin zur Erstellung realistischerer Deepfake-Imitationen. Dadurch erhöhen sich die Cyberrisiken für Unternehmen.
Auf dem Weg zu einer einheitlichen Sicherheitsplattform
Obwohl sich die Anwendungssicherheit weiterentwickelt hat, um komplexeren Bedrohungen zu begegnen, wächst die Angriffsfläche kontinuierlich. Unternehmen sehen sich dadurch mit uneinheitlichen Kontrollen, erdrückender Komplexität und einer zunehmenden Risikoexposition konfrontiert. Um Anwendungen in diesem dynamischen Umfeld zu schützen, benötigen Organisationen eine neue Generation von ADCs, die weit über die Load Balancer der Vergangenheit hinausgeht. Gefragt ist ADC 3.0: ADCs, die zu einer einheitlichen, konsistenten Plattform weiterentwickelt wurden und sich an die beispiellose technologische Komplexität sowie die anspruchsvollen Sicherheitsherausforderungen anpassen, mit denen Unternehmen heute und in Zukunft konfrontiert sind.
Weitere Informationen finden Sie in unseren vorherigen Blogbeiträgen dieser Reihe über die Entwicklung der Infrastruktur und die damit einhergehende Entwicklung der Anwendungen, die den Bedarf an einer neuen Generation von ADCs für die Anforderungen des KI-Zeitalters schafft.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...