Blog 2 von 3 (vorheriger Blog)
Anwendungen sind die Motoren der digitalen Produktivität – die Arbeitstiere, die reine Rechenleistung in nützliche Werkzeuge verwandeln, den Alltag erleichtern und Arbeit, Reisen, Unterhaltung und Industrie grundlegend verändert haben. Diese Softwareprogramme reichen von Apps, mit denen sich Essen bestellen lässt, über Programme zur Steuerung von Satelliten im Weltraum und Produktionsstraßen bis hin zur Textverarbeitung, mit der dieser Blogbeitrag verfasst wurde.
Anwendungen haben sich im Laufe der Zeit stark weiterentwickelt: von einfachen Programmen, die für bestimmte Rechenaufgaben konzipiert waren, hin zu dynamischen modernen Apps, die auf KI basieren und durch Eingaben aus verteilten Umgebungen gesteuert werden. Ein Blick auf die Fortschritte von Anwendungen in den vergangenen Jahren zeigt, wie sich die IT an veränderte Benutzerbedürfnisse, geschäftliche Anforderungen und technologische Innovationen angepasst und so unsere digitale Welt geprägt hat. Doch mit der zunehmenden Komplexität, Vernetzung, Personalisierung, Zugänglichkeit und Intelligenz von Apps ist auch ihre Angriffsfläche gewachsen, wodurch sie einem höheren Risiko durch böswillige Bedrohungen und Ausnutzung ausgesetzt sind. Einfach ausgedrückt bietet die vergrößerte Angriffsfläche Cyberkriminellen mehr Möglichkeiten. Diese haben mit eigenen Innovationen Schritt gehalten, um selbst die neuesten und fortschrittlichsten Cyberabwehrmaßnahmen zu überwinden.
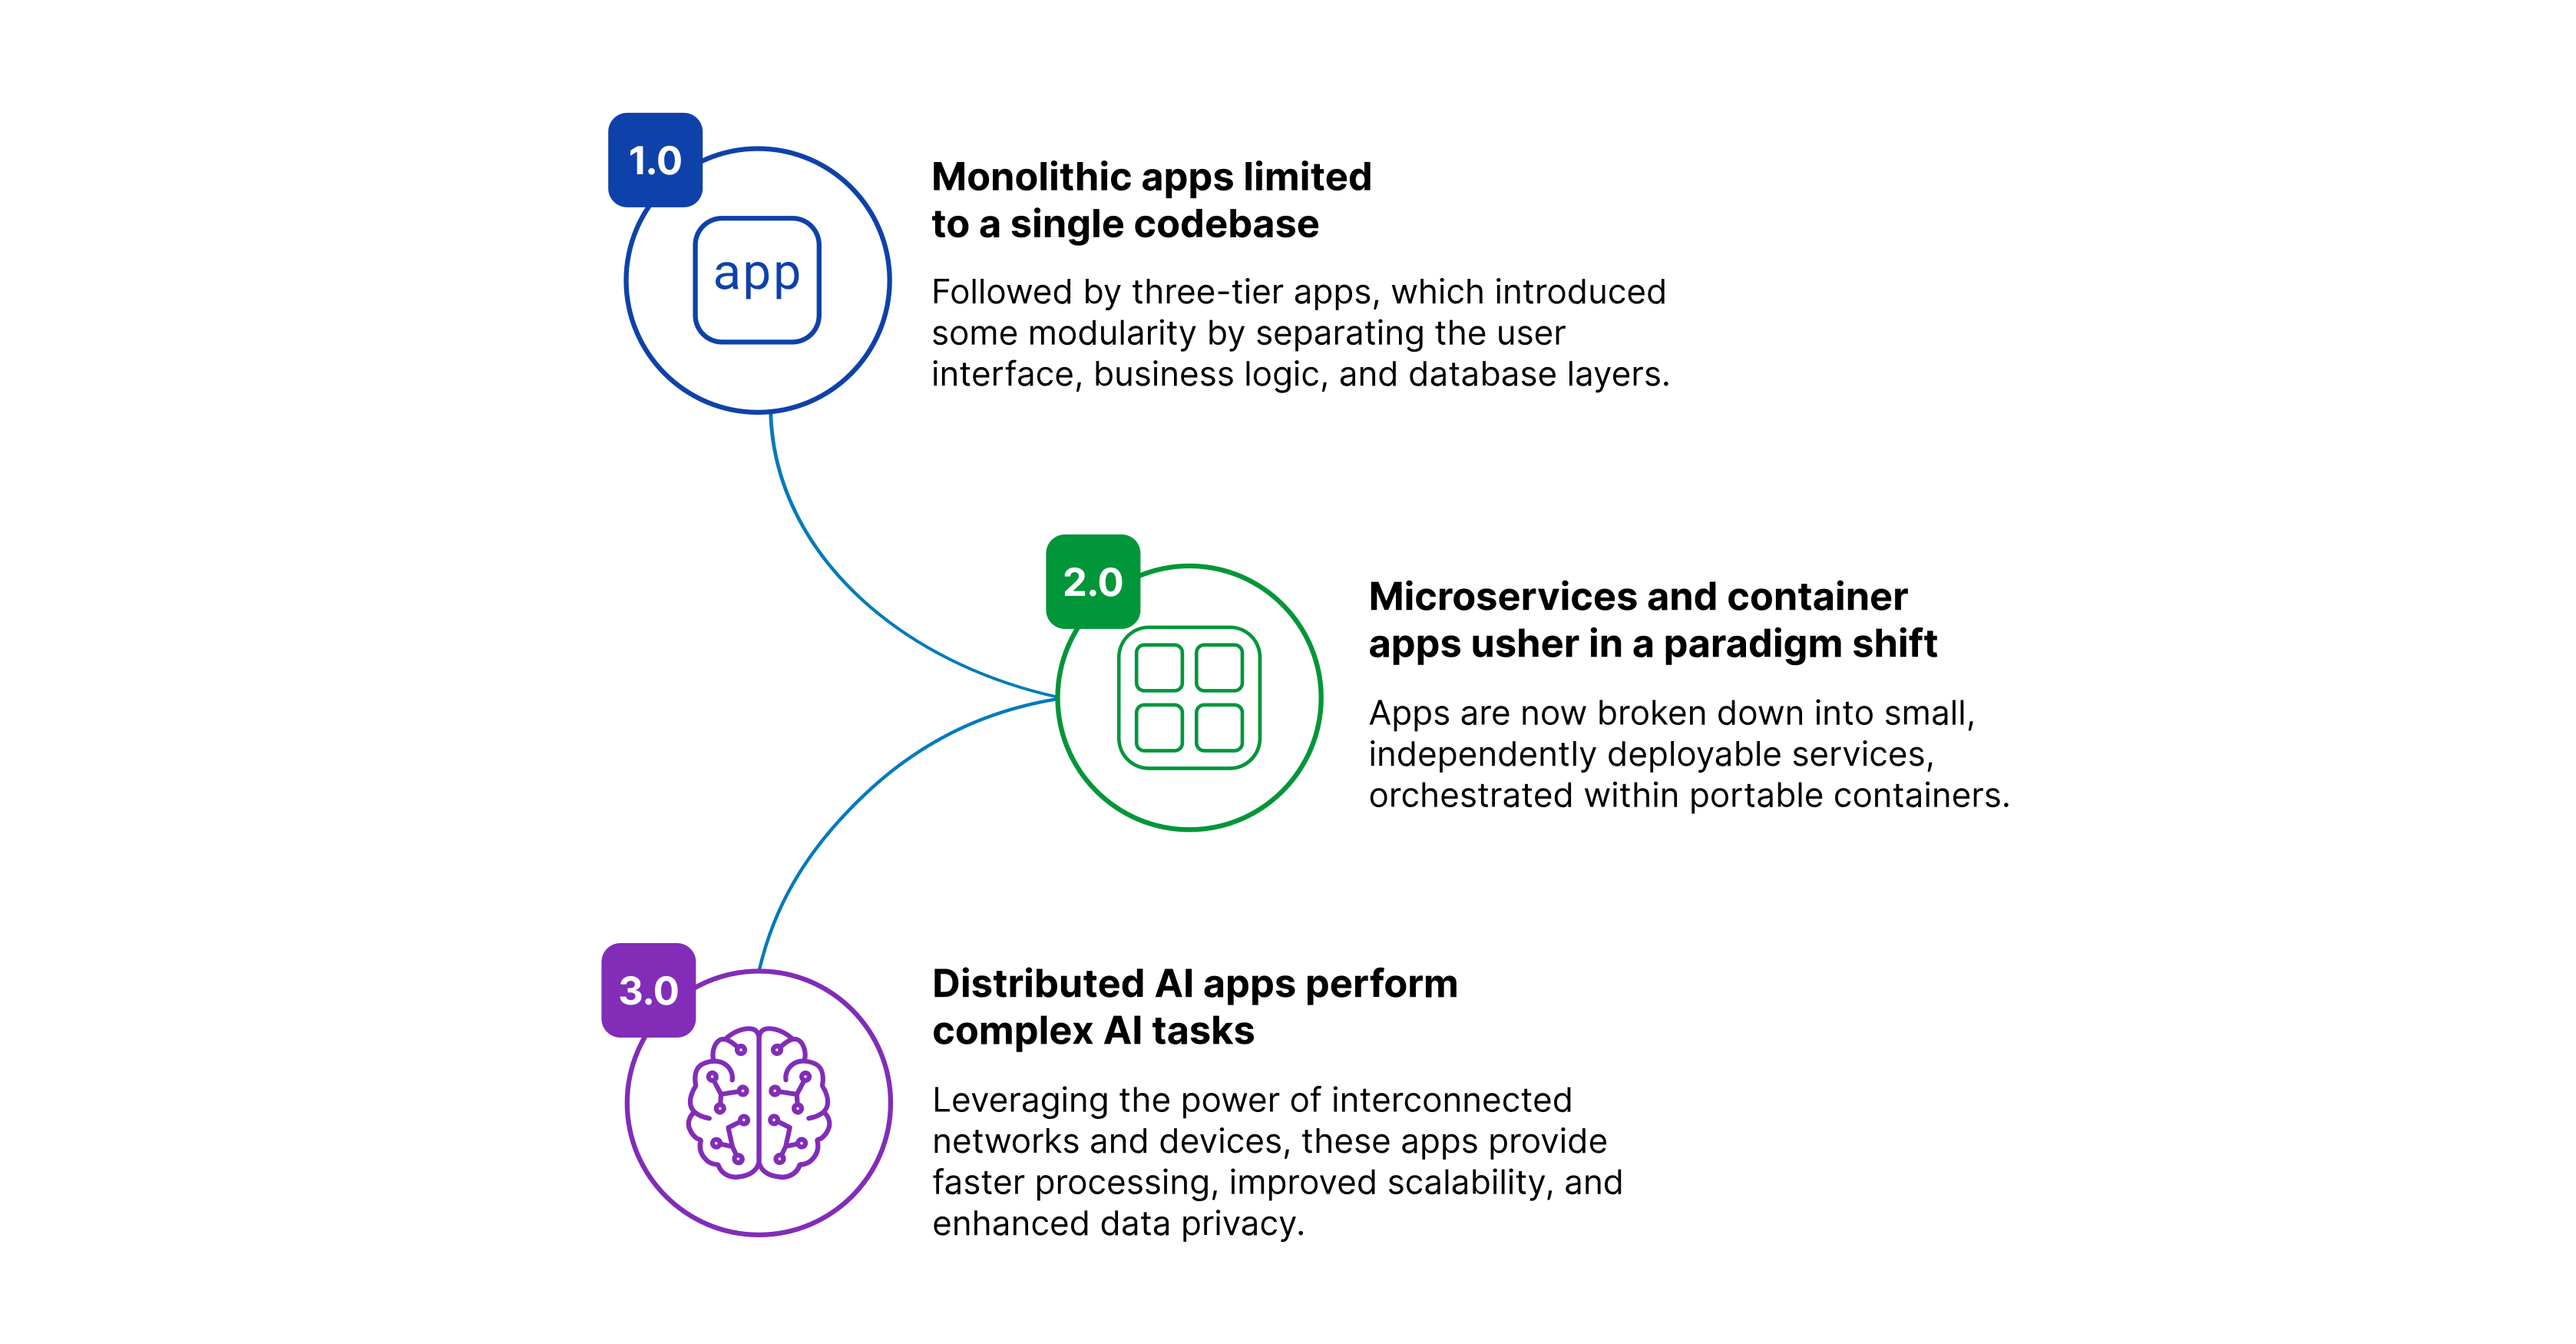
Da sich Anwendungen von monolithischen Apps in physischen Rechenzentren zu den heutigen hochgradig verteilten KI-Apps weiterentwickelt haben, ist eine neue Generation von ADCs erforderlich, die leistungsstarke Funktionen für Anwendungssicherheit und Anwendungsbereitstellung auf einer einzigen Plattform vereint.
Diese zunehmend komplexe und wachsende Bedrohungslandschaft wird durch das Fehlen einer Plattform, die eine konsistente Bereitstellung und Sicherheit von Anwendungen und APIs gewährleisten kann, zusätzlich verschärft. Application Delivery Controller (ADCs) spielen im Technologie-Stack seit jeher eine zentrale Rolle bei der Bereitstellung von Anwendungen, müssen sich nun jedoch weiterentwickeln, um den veränderten Anforderungen heutiger Umgebungen gerecht zu werden. Zusammen führen diese Faktoren zu einer steigenden Nachfrage nach neuen, umfassenderen Strategien, die Anwendungssicherheit und Application-Delivery-Services kombinieren, um einen umfassenderen Schutz sowie eine einfachere, stärker vereinheitlichte Verwaltung in heterogenen IT-Ökosystemen zu ermöglichen.
Sehen wir uns an, wie wir an diesen Punkt gelangt sind, und beginnen wir mit den ersten Anwendungen aus den 1940er-Jahren.
Anwendungen 1.0: Monolithische und dreischichtige Anwendungen
Die ersten Computer der 1940er- und 1950er-Jahre nutzten noch keine Anwendungen, wie wir sie heute verstehen. Sie wurden größtenteils mithilfe von Maschinensprache und Lochkarten programmiert. Die ersten Anwendungen – die man als Anwendungen 1.0 bezeichnen könnte – entstanden parallel zu den zentralisierten Großrechnern der 1960er- und 1970er-Jahre. Auf diesen liefen monolithische Anwendungen, die Aufgaben wie Lohn- und Gehaltsabrechnung, Bestandsverwaltung und grundlegende Datenverarbeitung übernahmen. Diese frühen Anwendungen bestanden aus einer einzigen Codebasis: sehr großen, in sich geschlossenen Codeblöcken, die in abgeschotteten Rechenzentren oder Unternehmensbüros betrieben wurden. Man kann sie sich wie eine abgelegene Burg auf einem Hügel vorstellen, geschützt durch hohe Mauern und einen Burggraben. Die Beschäftigten begaben sich dorthin, um mithilfe von Programmiersprachen wie FORTRAN und COBOL auf zentralisierte Rechenressourcen zuzugreifen.
“Zunehmend intelligente und dynamische Anwendungen sind auf Netzwerke und Verbindungen angewiesen, die einer Vielzahl von Sicherheitsrisiken ausgesetzt sind. Daher sind kontinuierlich weiterentwickelte Sicherheitsmaßnahmen und für verteilte Umgebungen optimierte Dienste zur Anwendungsbereitstellung erforderlich.”
Eine Weiterentwicklung des monolithischen Anwendungsmodells stellten dreischichtige Anwendungen dar. Sie unterteilten die Rechenressourcen in drei klar abgegrenzte Funktionsschichten mit jeweils eigenständigen, aber miteinander verbundenen Anwendungen. Die Präsentationsschicht, also die Benutzeroberfläche, wurde durch Desktop-Anwendungen wie Produktivitätssoftware für Büroangestellte bereitgestellt (hallo, WordStar), während die Geschäftslogikschicht einen Anwendungsserver umfasste, der Benutzeranfragen verarbeitete und Berechnungen durchführte. Die Datenschicht, also die Datenbank, speicherte und verwaltete die Daten.
Dreischichtige Anwendungen boten zwar mehr Modularität und Flexibilität als monolithische Anwendungen, doch dieses Modell blieb weiterhin von der physischen Rechenzentrumsinfrastruktur und lokalen Ressourcen abhängig. In einigen Branchen, darunter das Gesundheitswesen, das Bankwesen und der öffentliche Sektor, sind monolithische und dreischichtige Anwendungen nach wie vor die Norm, da Altsysteme dort strenge regulatorische Anforderungen erfüllen und sich geschäftskritische Anwendungen keine Ausfallzeiten leisten können.
Anwendungen 2.0: Clouds, Microservices und Container
Der Aufstieg des E-Commerce in den 1990er-Jahren läutete die Dotcom-Ära ein. Application Service Provider (ASPs) boten über das World Wide Web cloudähnliche Webhosting-Dienste an, mit denen Unternehmen HTML-Webanwendungen bereitstellen konnten, ohne eine eigene Infrastruktur aufbauen zu müssen. Web-Apps waren weltweit überall dort verfügbar, wo Nutzer über einen Einwahl- oder Breitbandzugang verfügten. Diese Anwendungen waren in drei Schichten unterteilt: Verbraucher nutzten auf ihren Heimcomputern Internet- und Webbrowser-Software, um auf ASP-Websites gehostete Webanwendungen aufzurufen, während die Datenbankserver des ASP die Kaufabwicklung und Speicherung von Kundendaten übernahmen. Web-Apps dominieren nach wie vor den Onlinehandel und haben maßgeblich dazu beigetragen, die Geschäftsprozesse im E-Commerce über das Web voranzutreiben.
Die frühen 2010er-Jahre waren die Ära des Umbruchs durch die Cloud. Viele Experten prognostizierten das Ende lokaler Rechenzentren und den Aufstieg des Cloud-Computings. Während darüber diskutiert wurde, die gesamte Datenverarbeitung in die Cloud zu verlagern, wurden viele Anwendungen für den Einsatz in Cloud-Umgebungen modernisiert oder direkt in der Cloud entwickelt: Cloud-native-Anwendungen.
Diese cloudnativen Apps wurden von Grund auf auf Basis von Microservices-Architekturen entwickelt und für die Skalierbarkeit und Leistung der Cloud optimiert, was einen weiteren Paradigmenwechsel in der App-Entwicklung einleitete. Microservices-basierte Anwendungen bestanden nicht mehr aus eigenständigen, einheitlichen Codeblöcken, sondern wurden aus kleinen, unabhängig bereitstellbaren Microservices zusammengesetzt, die jeweils eine einzelne Funktion erfüllen und über APIs mit anderen Microservices kommunizieren konnten. Modulare Microservices wurden in portablen Containern zu Anwendungen orchestriert. Diese Container sind virtualisierte, autarke Computing-Instanzen, die in unterschiedlichen Umgebungen konsistent ausgeführt werden können. Microservices-basierte Anwendungen boten gegenüber monolithischen oder dreischichtigen Apps zahlreiche Vorteile, darunter eine schnellere App-Entwicklung, eine bessere Skalierbarkeit, mehr Flexibilität und die Wiederverwendbarkeit von Services.
Diese einzelnen Microservices stammen jedoch aus Public-Cloud-Bibliotheken und anderen Remote-Plattformen und werden über APIs oder andere Kommunikationsmechanismen eingebunden. Diese verteilten Elemente waren schwer zu verwalten, und durch die Offenlegung der API vergrößerte sich die Angriffsfläche der Anwendung. Dadurch stieg das Risiko von Netzwerkangriffen während der Datenübertragung und potenziellen Schwachstellen in Bibliotheken von Drittanbietern.
Anwendungen 3.0: Verteilte Apps und KI
Anwendungen durchlaufen heute einen weiteren Paradigmenwechsel. Der prognostizierte Tod des Rechenzentrums war stark übertrieben, und viele Unternehmen setzen in ihren heutigen Anwendungsportfolios auf eine Mischung aus traditionellen und modernen Anwendungen, die in hybriden Umgebungen ausgeführt werden und Ressourcen aus lokalen Rechenzentren, Edge-Umgebungen und der Cloud nutzen. Dadurch wird die Notwendigkeit einer einheitlichen Plattform, die die Bereitstellung und Sicherheit von Anwendungen und APIs unabhängig von ihrem Standort konsolidiert, noch dringlicher.
Darüber hinaus werden Anwendungen immer komplexer und stützen sich nicht nur auf cloudbasierte Microservices, sondern auch auf Echtzeit-Datenströme und neue Eingabeformen. Denken Sie etwa an eine typische Reise-Website. Neben ansprechenden Fotos und Inhalten zu Ihrem gewählten Reiseziel bietet sie in Echtzeit über APIs zugängliche Systeme zur Buchung von Hotelzimmern, Flügen und Mietwagen, Links zu aktuellen Wettervorhersagen sowie interaktive Kartenfunktionen. Diese modernen Anwendungen sind hochgradig vernetzt, beziehen Daten aus mehreren Quellen und sind dynamisch. Dabei greifen sie auf Daten aus Hybrid Clouds und verteilten Umgebungen zurück, um ein überzeugendes Kundenerlebnis zu bieten.
Die Komplexität – und die Angriffsfläche – nimmt weiter zu, wenn diese bereits hochgradig integrierten Anwendungen um KI ergänzt werden. KI-gestützte Dienste, die Daten aus miteinander verbundenen Netzwerken und Geräten nutzen, können Empfehlungssysteme oder Chatbots umfassen. So kann eine Reisewebsite auf Grundlage von Echtzeit-Benutzerprofilen und prädiktiven Analysen personalisierte Reiseziele und Aktivitäten vorschlagen oder die Überwachung dynamischer Preisalgorithmen anbieten.
KI-Anwendungen verarbeiten enorme Datenmengen und weisen komplexe Datenverkehrsmuster auf, wodurch sie häufig umfangreiche Anfragen an Unternehmensdatenspeicher und KI-Modelle in KI-Fabriken stellen. KI-Workloads werden in der Regel auf verteilten Infrastrukturen bereitgestellt, darunter Public Clouds, Edge-Geräte und Hybridsysteme. Dadurch sind Anwendungen Risiken für Datensicherheit und Datenschutz, gegnerischen Angriffen auf KI-Modelle sowie Schwachstellen in der Infrastruktur ausgesetzt. Diese Herausforderungen machen umfassende Sicherheitslösungen für API-intensive Anwendungen erforderlich, die mit leistungsstarkem Datenverkehrsmanagement und Diensten zur Anwendungsbereitstellung kombiniert sind und moderne KI-Anwendungen und -Workloads unabhängig von ihrem Bereitstellungsort unterstützen.
Anwendungsentwicklung: Verbesserte Funktionalität, höhere Komplexität
Die Geschichte der Anwendungen ist in vielerlei Hinsicht zugleich die Geschichte der Informatik: von der Lösung einfacher mathematischer Berechnungen in den 1940er-Jahren bis hin zu den komplexen und dynamischen Apps von heute, die auf KI basieren und durch Eingaben aus einer Vielzahl verteilter Systeme gesteuert werden. Die Entwicklung von Anwendungen spiegelt sich auch in der zunehmenden Zugänglichkeit und Allgegenwärtigkeit von Computerhardware wider. Anfangs liefen Anwendungen auf raumfüllenden Großrechnern, die nur von Fachleuten bedient werden konnten. Später kamen Desktop-Computer und Laptops mit grafischen Benutzeroberflächen für den persönlichen Gebrauch und zur Unterhaltung hinzu. Heute werden Anwendungen auf Mobilgeräten genutzt – in Form von Web- und mobilen Apps, die überall verfügbar sind und sowohl über Touchscreens als auch per Sprachbefehl bedient werden können.
Diese zunehmend intelligenten und dynamischen Anwendungen sind jedoch auf Netzwerke und Verbindungen angewiesen, die für eine Vielzahl von Sicherheitsrisiken anfällig sind. Daher sind kontinuierlich weiterentwickelte Sicherheitsmaßnahmen und für verteilte Umgebungen optimierte ADCs erforderlich. Benötigt wird eine Zusammenführung zentraler Funktionen für die Anwendungsbereitstellung und Sicherheit, um diese neue Landschaft aus traditionellen, modernen und KI-gestützten Anwendungen, die allesamt in einer verteilten Umgebung betrieben werden, besser zu verwalten. Wir sind überzeugt, dass ADCs die geeignete Technologie dafür sind. Um diese Rolle erfüllen zu können, müssen sich ADCs jedoch weiterentwickeln und dazu beitragen, die betriebliche Komplexität und die Risiken der heutigen fragmentierten digitalen Ökosysteme zu reduzieren.
Weitere Informationen finden Sie in unserem vorherigen Blogbeitrag dieser Reihe: „Die Neuerfindung des ADC, um den Anforderungen einer sich weiterentwickelnden Anwendungsinfrastruktur gerecht zu werden“. Bleiben Sie außerdem gespannt auf unseren nächsten Blogbeitrag. Darin erfahren Sie, wie sich die Anwendungssicherheit parallel zu den Veränderungen der Anwendungsarchitekturen weiterentwickelt hat und warum dies eine neue Ära der ADCs erfordert.
Setzen Sie die Diskussion aus der Blogreihe zu ADC 3.0 fort: Die Entwicklung der Anwendungssicherheit: Auf dem Weg zu einer neuen Generation von ADCs
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...