Wir leben in einer Welt der Anwendungen. Das klingt allmählich abgedroschen und klischeehaft, ist aber nach wie vor wahr. In puncto Sicherheit bedeutet das, dass wir unseren Fokus zunächst auf die Anwendung richten und uns von dort aus zum Benutzer vorarbeiten sollten.
Doch so konzipieren wir Sicherheitsarchitekturen heute nicht.
Heute entwickeln wir Sicherheitsarchitekturen, indem wir versuchen, den Netzwerkperimeter mit einer undurchdringlichen (Brand-)Mauer zu umgeben. Je weiter wir uns nach innen zur Anwendung vorarbeiten, desto weniger granular werden die von uns errichteten Sicherheitsgräben, bis wir schließlich bei der App ankommen und so gut wie nichts mehr übrig ist. Die am stärksten auf die Anwendung zugeschnittenen Sicherheitsmaßnahmen sind am weitesten von der zu schützenden App entfernt – statt umgekehrt. Dadurch müssen wir am Netzwerkrand massiv skalieren (wo teure hardwarebasierte Geräte erforderlich sind, um die benötigte Bandbreite und Portdichte bereitzustellen), anstatt näher an der App in moderaterem Umfang zu skalieren, wo kostengünstigere, einfacher zu verwaltende Software und virtualisierte „Geräte“ leichter eingesetzt werden könnten.
Wir müssen diese Architektur umkehren und die Sicherheitsarchitektur neu gestalten, damit sie besser zu den heutigen Anwendungs- und Geschäftsmodellen passt.
Wir müssen aufhören, an der Unternehmensperipherie „anwendungsorientiert“ vorzugehen, damit wir die Sicherheitsinfrastruktur besser skalieren und einen größeren Nutzen daraus ziehen können. In unmittelbarer Nähe der Anwendung dürfen wir nicht länger so anwendungsunabhängig agieren, sondern müssen all dies nach links verlagern – hin zu Entwicklung und Betrieb sowie zu einem Softwaremodell, das sowohl wirtschaftlich als auch architektonisch skalierbar ist. Wir benötigen eine allgemeine unternehmensweite Sicherheitsinfrastruktur am traditionellen Netzwerkrand und eine spezifische, anwendungsbezogene Sicherheitsarchitektur an der neuen Peripherie: der Anwendung.
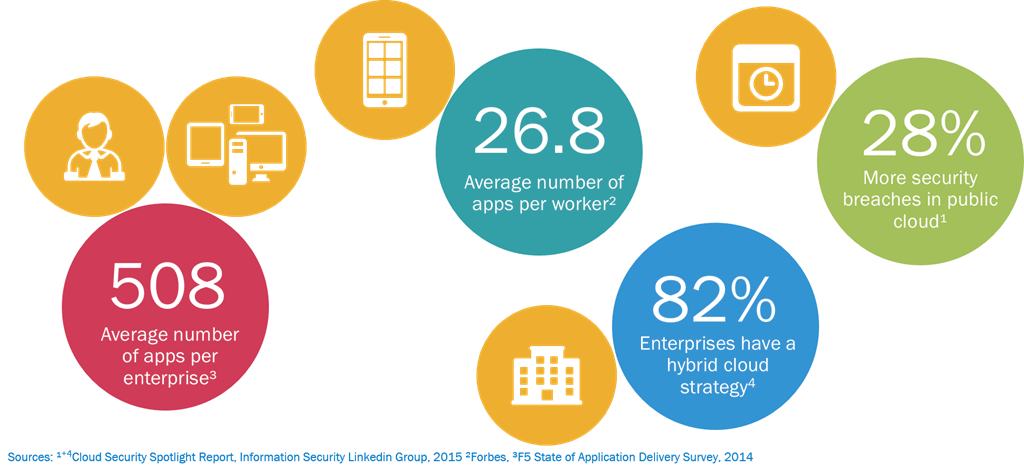
Das gilt insbesondere, wenn man die Auswirkungen der Cloud auf Anwendungen betrachtet. Nicht auf das Rechenzentrum, sondern auf Anwendungen. Wir müssen die Anwendungen schützen, nicht das Netzwerk. Das ist jedoch nicht möglich, wenn unsere Sicherheitsstrategie darauf beruht, die vollständige Kontrolle über das Netzwerk (und dessen Zugriffsberechtigte) zu haben. Wir müssen uns überlegen, wie wir die Anwendung schützen können – unabhängig davon, ob sie sich im Rechenzentrum befindet oder nicht – und eine Sicherheitsstrategie entwickeln, die auf dieser Grundlage basiert, statt auf derjenigen, auf die wir uns verlassen haben, bevor die Cloud das Rechenzentrum grundlegend veränderte.
Denken Sie an die bevorstehende Flut von Anwendungen, die durch das Internet der Dinge und die Einführung von Microservices-Architekturen entstehen wird. Wenn jede „neue“ Technologie im Allgemeinen zu einer Verzehnfachung der Zahl der Anwendungen führt, wie viele Anwendungen werden dann zwei gleichzeitig aufkommende „neue“ Technologien hervorbringen? Wie viele neue Sicherheitsrichtlinien werden am Netzwerkrand erforderlich sein, um jede einzelne dieser Anwendungen zu unterstützen?
Ja. Eine ganze Menge. Ein bis zwei Größenordnungen mehr als heute.
Was wäre, wenn wir diese nach links verlagern würden (bezogen auf die Bereitstellungspipeline; nach rechts, wenn man ein herkömmliches Netzwerkdiagramm betrachtet) und sie in eine stärker softwaregestützte und softwaredefinierte Umgebung überführen würden? Was wäre, wenn wir diejenigen, die die Anwendungen entwickeln und bis ins Detail kennen, in die Entwicklung der Richtlinien zu deren Absicherung einbeziehen und diese Richtlinien anschließend in den Bereitstellungsprozess integrieren würden? In die CI/CD-Pipeline? Was wäre, wenn wir Anwendungen auf dieselbe Weise paketieren würden – mit denselben benötigten Sicherheitsdiensten, unabhängig davon, ob sie in der Public Cloud oder lokal betrieben werden? Und wenn es uns so gelänge, eine einheitliche Sicherheit über verschiedene IT-Infrastrukturen hinweg zu gewährleisten – etwas, das 60 % der Unternehmen als wichtigsten Faktor für den Schutz von Cloud-Umgebungen betrachten [Cloud-Sicherheit im Fokus]?
Wäre das skalierbar?
Ich vermute, dass es skalierbar wäre – mit weniger Beeinträchtigungen und besserer Handhabbarkeit als beim aktuellen Modell.
Cloud Computing bringt tiefgreifende Veränderungen mit sich. Mobilität bringt tiefgreifende Veränderungen mit sich. Das Internet der Dinge wird tiefgreifende Veränderungen mit sich bringen. Das ist nicht immer schlecht, insbesondere wenn es uns die Gelegenheit bietet, die Art und Weise, wie wir Anwendungen bereitstellen, ausliefern und absichern, neu zu überdenken und zu bewerten.
Vielleicht ist es also an der Zeit, unser Sicherheitsmodell auf den Kopf zu stellen und die Anwendung als neue Sicherheitsgrenze zu begreifen – als besseren Ansatz, um Sicherheitsmaßnahmen zu skalieren, Anwendungen zu schützen und die Unversehrtheit unserer Daten zu wahren.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...