Das Konzept des „Shift Left“ für relevante IT-Belange gewinnt zunehmend an Bedeutung. Im Wesentlichen geht es darum, mehr Funktionen in die Bereitstellungspipeline der Anwendungsentwicklung zu verlagern, die bei frühzeitiger Anwendung zu einer höheren Stabilität und Sicherheit des resultierenden Codes führen können. Sicherheit ist eine dieser Funktionen, die erhebliche Vorteile bieten kann, indem sie Konflikte und Fehler reduziert, die im Produktivbetrieb auftreten und das Unternehmen Zeit und Geld kosten, die es lieber anderweitig einsetzen würde.
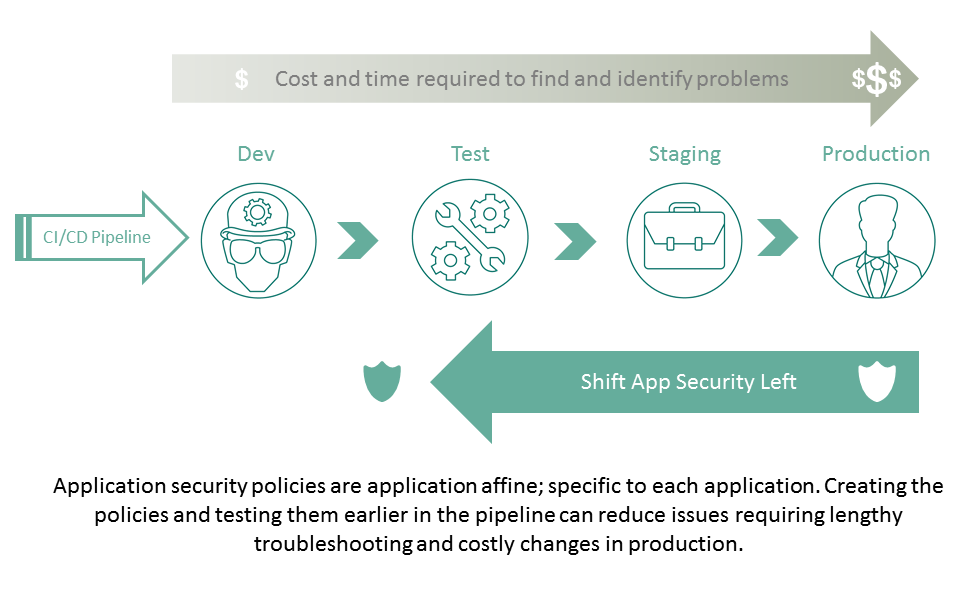
Meistens handelt es sich bei den Sicherheitsfunktionen, die als bereit für einen „Shift Left“ gelten, um solche, die direkt mit dem Code zusammenhängen: Schwachstellen-Scans, automatisiertes Patchen, Angriffserkennung und ähnliche Dienste. Was nur selten erwähnt wird (wahrscheinlich sogar noch nie vor diesem Beitrag), sind die Vorteile einer frühzeitigen Einbindung der Funktionen einer Web Application Firewall.
Es gibt einen guten Grund dafür, diese Art von Funktionalität nach links zu verlagern, nämlich die Anwendungsaffinität. Dienste mit hoher Anwendungsaffinität, wie die Sicherheit von Webanwendungen sowie Lastverteilung und Optimierung, sind auf eine bestimmte Anwendung zugeschnitten. Nicht auf ein Protokoll wie HTTP, sondern auf die konkrete Anwendung selbst. Insbesondere die Anwendungssicherheit und -optimierung umfassen häufig Konfigurationen, die ein Verständnis bestimmter URIs (wie RESTful-API-Aufrufe), der ausgetauschten Datentypen (und ihrer Formate) sowie die Identifizierung von Benutzern und Geräten erfordern, die für die App oder bestimmte Bereiche der App spezifisch sein können.
Das bedeutet, dass eine Sicherheitsrichtlinie für Webanwendungen weitgehend auf die jeweilige Anwendung zugeschnitten ist und somit nur für diese eine Anwendung geeignet ist. Der Abgleich von Daten und URIs kann zu Fehlern führen (und tut es auch), wodurch eine Anwendung nicht mehr funktioniert. Wenn ein solcher Fehler erstmals in der Produktionsumgebung auftritt, rollen Köpfe. Zeit und Geld werden verschwendet, und das Koffeinbudget für die Woche schießt derart in die Höhe, dass alle anderen für den Rest des Monats nur noch gefärbtes Wasser trinken können. Alles andere als gut.
Wenn die Konfiguration und das Testen dieser anwendungsspezifischen Richtlinien weiter nach links in die Testphase verlagert werden, kann dies erheblich dazu beitragen, die meisten Konflikte oder Fehler (hoffentlich alle außer Heisenbugs) zu beseitigen und eine reibungslosere, schnellere und weniger komplizierte Bereitstellung über die Produktionspipeline zu gewährleisten.
Die zunehmende Verfügbarkeit von Software- und virtuellen Versionen herkömmlicher Web Application Firewalls ermöglicht es, diese Dienste in einer größeren Zahl von Umgebungen bereitzustellen und früher in der Bereitstellungspipeline ein höheres Maß an Zugriff zu gewährleisten. Die Verlagerung der Webanwendungssicherheit in frühere Phasen ermöglicht es außerdem, den Webanwendungssicherheitsdienst auf Schwachstellen zu prüfen, während er die zu testende Anwendung schützt. Dadurch erhalten Security Operations und Entwicklung ein besseres Verständnis für das Zusammenspiel beider Komponenten sowie die Möglichkeit, Richtlinien so anzupassen, dass ein korrektes (erwartetes und gewünschtes) Verhalten gewährleistet ist. Richtlinien, insbesondere solche, die möglicherweise in Form von Vorlagen gekapselt sind, lassen sich problemlos zwischen Umgebungen verschieben und wie Code behandeln – sie können zur späteren Verwendung in Repositorys gespeichert und versioniert werden.
Die Verfügbarkeit von APIs und Vorlagen sowie die Virtualisierung anwendungsnaher Dienste, die traditionell im Netzwerk bereitgestellt werden, ermöglicht es Unternehmen, Sicherheitsmaßnahmen weiter nach links zu verlagern und den Produktionspipeline-Prozess spürbar zu optimieren.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...