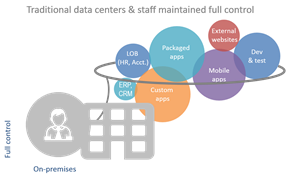
Früher wurden Anwendungen zentral innerhalb einer einheitlichen Infrastruktur verwaltet. Die Grenzen des Rechenzentrums boten Schutz und waren klar erkennbar. Die IT-Mitarbeiter waren dafür verantwortlich, die Verfügbarkeit, Leistung und Sicherheit aller Anwendungen zu gewährleisten.
Die IT-Abteilung hatte die vollständige Kontrolle über sämtliche Aspekte des Lebenszyklus und der Bereitstellung einer Anwendung.
Aber wie es so schön heißt: Das war damals, heute sieht die Welt anders aus. Anwendungen setzen ihre Migration in Private und Public Clouds fort. CIOs geben Kontrolle zugunsten von Agilität und Kosteneinsparungen ab, und Anwendungen werden zunehmend außerhalb der eigenen Infrastruktur in verschiedenen cloudbasierten Modellen bereitgestellt.
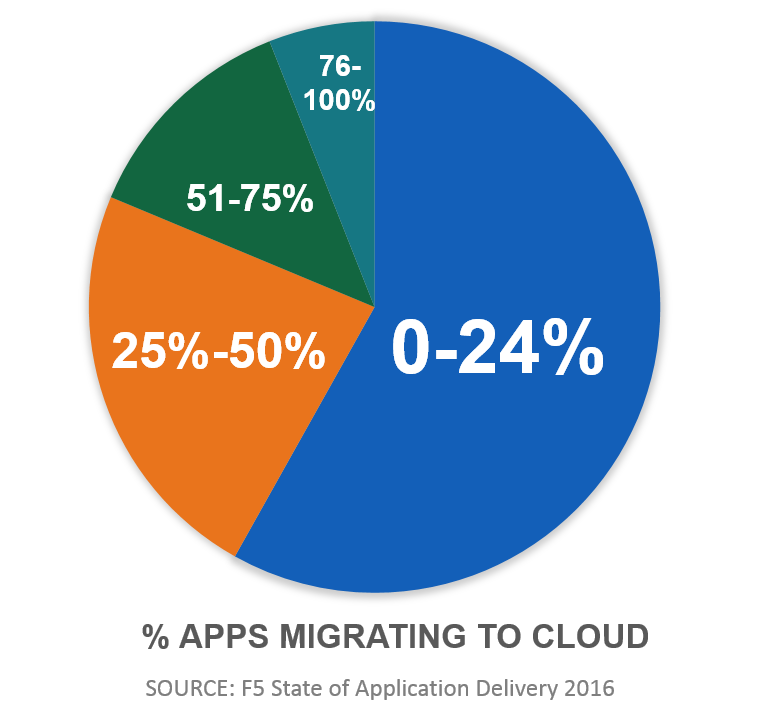
Die Mehrheit der Unternehmen migriert bis zur Hälfte ihrer Anwendungen in die Cloud. Geschäftsanwendungen machen einen erheblichen Teil dieser Migrationen aus, da SaaS nach wie vor das beliebteste Cloud-Modell ist. Doch die Entwicklung geht noch weiter: Private und öffentliche IaaS-Modelle werden angesichts der rasant wachsenden Zahl mobiler Anwendungen immer attraktiver.
Die IT muss heute Anwendungen für eine immer vielfältigere Palette von Umgebungen entwickeln und bereitstellen sowie deren Verfügbarkeit, Leistung und Sicherheit gewährleisten. Und das gilt nicht nur für „geschäftskritische“ Anwendungen. In einer App-Ökonomie, in der Downloads und Interaktionsraten die Währung sind, muss jede Anwendung schnell, sicher und verfügbar sein.
Jede. Einzelne. App.
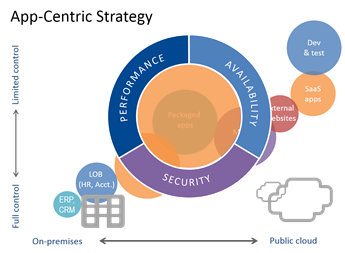
Unverändert ist, dass Unternehmen weiterhin auf Anwendungsdienste angewiesen sind, um Sicherheit, Leistung und Verfügbarkeit zu gewährleisten. Ob es sich um einen einfachen Lastenausgleich, eine Reihe von Anwendungsoptimierungen oder Anwendungssicherheit handelt – während die Cloud alles andere verändert, bleibt eine Wahrheit bestehen: Apps benötigen diese Dienste, unabhängig davon, wo sie bereitgestellt werden. Das bedeutet, eine anwendungszentrierte Strategie für alle Anwendungen einzuführen, einschließlich derjenigen, die in die Cloud verlagert werden.
Anwendungszentrierte Strategie
Die Cloud wirkt als treibende Kraft. Sie hat die IT dazu veranlasst, Geschäftsmodelle, Netzwerkarchitekturen, Bereitstellungsmethoden und sogar die Präferenzen für Hardware oder Software zu ändern. Daher sollte es nicht überraschen, dass sie auch strategische Veränderungen bei der Absicherung und Bereitstellung von Anwendungen durch Unternehmen erzwingt. Es reicht nicht aus, sich für eine „Cloud First“-Strategie zu entscheiden – auch die Anwendung muss im Mittelpunkt stehen. Eine Strategie ist nicht wirklich erfolgreich, wenn sie durch den Wechsel in die Cloud zwar die Betriebskosten senkt, dafür aber aufgrund schlechter Performance an anderer Stelle Kosten durch geringere Produktivität oder entgangene Gewinne verursacht.
Ein Nettoergebnis von 0 (wenn Sie Glück haben) ist kein Erfolg. Damit werden lediglich Zahlen in den Büchern hin- und hergeschoben.
Was benötigt wird, ist eine anwendungsorientierte Strategie. Eine Strategie, die unabhängig vom Bereitstellungsmodell konsistente Bereitstellungsdienste für jede Anwendung gewährleistet. Sie abstrahiert die Komplexität unterschiedlicher Cloud-Umgebungen und ermöglicht die weitere Nutzung vorhandener Kompetenzen und Richtlinien bei gleichzeitiger Unterstützung eines DevOps-Ansatzes.
Diese Strategie beginnt bei den Anwendungen und führt zum Erfolg.
Diese Strategie treibt uns dazu an, unser Angebot kontinuierlich auszubauen und Innovationen voranzutreiben. Dabei verbessern wir die von BIG-IP bereitgestellten Bereitstellungs- und Sicherheitsservices sowie die von BIG-IQ angebotenen Management- und Orchestrierungsfunktionen, damit Sie eine anwendungszentrierte Cloud-Strategie erfolgreich umsetzen können. Unabhängig davon, wo eine Anwendung bereitgestellt wird – in der Cloud, lokal oder als Service –, benötigt sie Services, die ihre Leistung, Sicherheit und Verfügbarkeit gewährleisten. Zudem müssen Sie diese Services konsistent bereitstellen und verwalten können.
F5: Den Erfolg der anwendungszentrierten Strategie ermöglichen
Und genau deshalb freuen Wir (also das unternehmerische Wir) uns, heute eine Reihe von Verbesserungen, Erweiterungen und Neuerungen in BIG-IP 12.0 ankündigen zu können, die Unternehmen dabei unterstützen, eine solche anwendungszentrierte Strategie erfolgreich umzusetzen.
BIG-IP 12.0 bietet moderne Optionen für die Anwendungssicherheit, darunter SSL Everywhere, erweiterten Schutz vor Betrug, verbessertes SSO mit führenden SAML-Erweiterungen zur Unterstützung browserloser Umgebungen wie Office 365 sowie Unterstützung moderner kryptografischer Verschlüsselungsverfahren wie ECC, FS und Camellia für mehr Datenschutz und Nachrichtenintegrität. Hyperscale-DNS mit erweiterten Caching-Funktionen und HTTP/2 ermöglicht es Unternehmen, die Leistung von Web- und mobilen Anwendungen lokal und in der Cloud zu verbessern, ohne kostspielige Änderungen an den Anwendungen vornehmen zu müssen.
F5 erweitert mit BIG-IQ und BIG-IP kontinuierlich die Orchestrierungs- und Verwaltungsoptionen für Private und Public Clouds, SDN sowie herkömmliche Umgebungen. Microsoft Azure ergänzt ein bereits umfangreiches Ökosystem, zu dem unter anderem Cisco ACI, VMware NSX, OpenStack, VMware vCloud Air und Amazon Web Services gehören. Zur Unterstützung von Cloud- und DevOps-Initiativen stellt F5 neue und verbesserte Programmierwerkzeuge bereit, die unser bereits breites Angebot an Softwareoptionen ergänzen, darunter unser virtueller, schlanker Load Balancer LineRate Point. DevOps-Fachleute setzen bei der Automatisierung auf APIs und Datenpfad-Skripting. Um sie dabei zu unterstützen, bieten wir nun einen iRule-Editor und erweiterte iControl-APIs an.
All diese Verbesserungen, Erweiterungen und Ergänzungen (sowie die weiteren, die hier nicht ausdrücklich erwähnt wurden) sollen die gesamte IT – von der Entwicklung über den Betrieb und das Netzwerk bis hin zur Sicherheit – dabei unterstützen, erfolgreich eine anwendungszentrierte Strategie zu entwickeln und umzusetzen, während sie ihren Horizont (und ihre Anwendungsbereitstellungen) weiter in die Cloud ausdehnt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...