Proxybasierte Web Application Firewalls (WAFs) sind ein wesentlicher Bestandteil des Anwendungsschutzes. Sie sind nicht nur eine Voraussetzung für die Einhaltung des PCI-DSS, sondern bieten auch hervorragenden Schutz vor den OWASP Top 10. Darüber hinaus sind sie eine bewährte Lösung zur Behebung von Zero-Day-Schwachstellen – entweder durch die schnelle Bereitstellung von Signatur-Updates oder in einigen Fällen durch den Einsatz programmatischer Funktionen, mit denen Anwendungen virtuell gepatcht werden, während eine langfristige Lösung implementiert wird.
Die Frage ist: Wo sollte ein solcher Schutz implementiert werden?
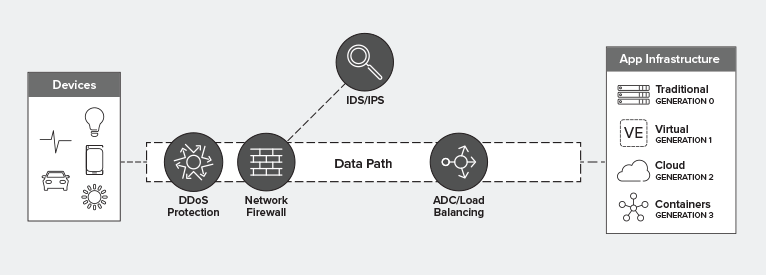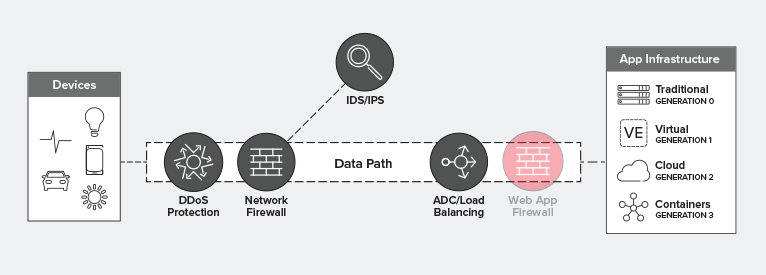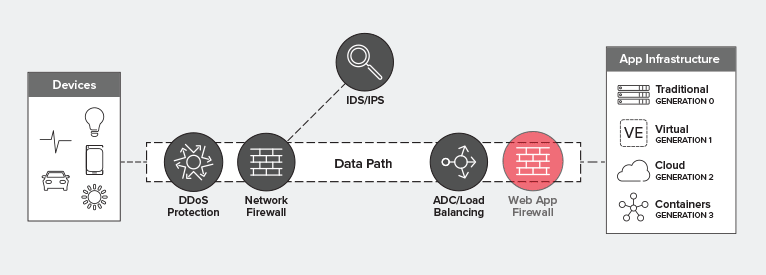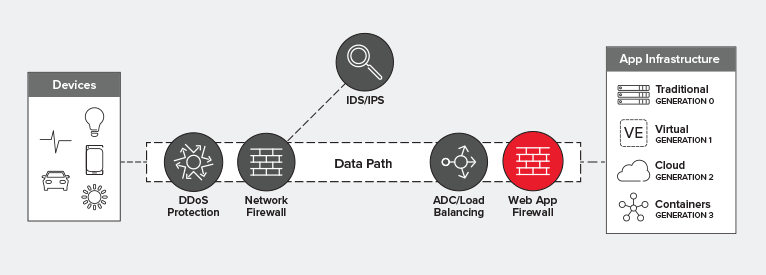
Natürlich gibt es verschiedene Möglichkeiten. Der Datenpfad bietet mehrere Einbindungspunkte, an denen eine WAF bereitgestellt werden kann. Das bedeutet jedoch nicht, dass jeder Einbindungspunkt sinnvoll ist. Einige sind weniger effizient als andere, manche schaffen inakzeptable Ausfallrisiken, und wieder andere führen zu technischen Altlasten in der Architektur, die im Laufe der Zeit hohe Folgekosten verursachen.
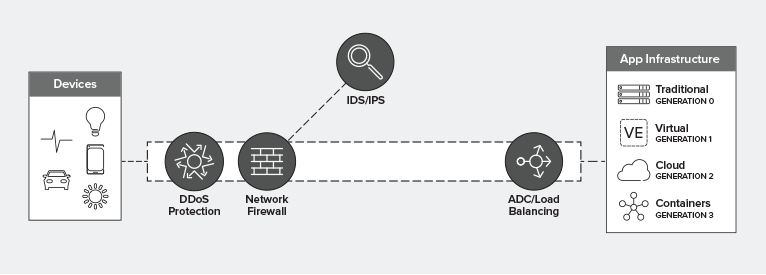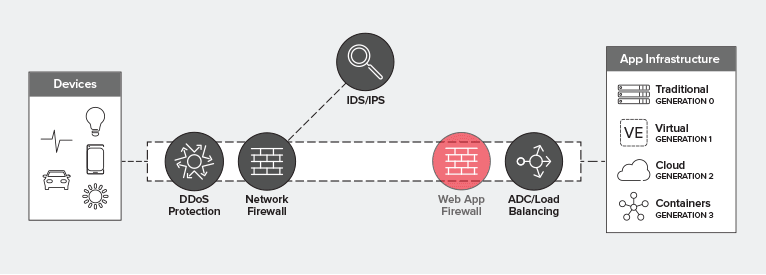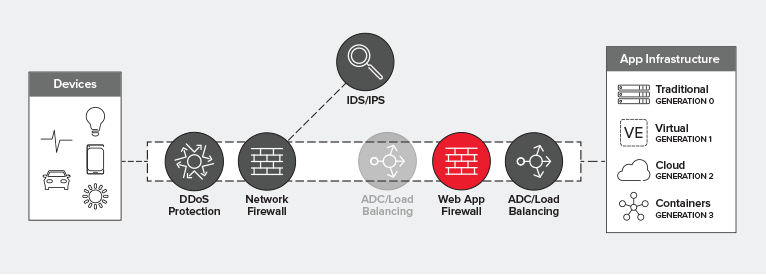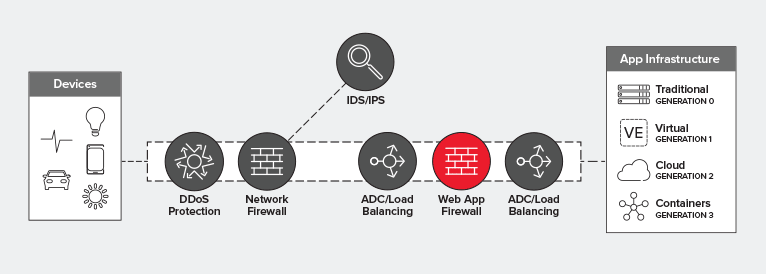
Idealerweise stellen Sie eine WAF hinter Ihrer Load-Balancing-Ebene bereit. Dies optimiert Auslastung, Leistung und Zuverlässigkeit und bietet zugleich den erforderlichen Schutz für alle Anwendungen – insbesondere jedoch für Anwendungen, die über das Internet erreichbar sind.
Auslastung
Die Ressourcenanforderungen (CPU und Ähnliches) für eine Lastverteilungsentscheidung sind minimal. Daher kann ein Load Balancer in der Regel Millionen von Benutzern gleichzeitig unterstützen, während WAFs mehr Ressourcen benötigen, da sie die gesamte Nutzlast prüfen und anhand von Signaturen und Richtlinien bewerten, ob die Anfrage gültig und sicher ist.
Moderne Rechenzentrumsmodelle orientieren sich stark an der Cloud und ihrer nutzungsbasierten Kostenstruktur. Die Auslastung wird zu einem entscheidenden Faktor für die Betriebskosten. Eine höhere Auslastung führt zu einem zusätzlichen Ressourcenbedarf, der das Budget belastet. Die Optimierung der Auslastung ist daher eine sinnvolle Strategie, um die Kosten sowohl im Rechenzentrum als auch in öffentlichen Cloud-Umgebungen zu begrenzen.
Zuverlässigkeit
Es ist gängige Praxis, WAFs horizontal zu skalieren. Das heißt, Sie verwenden den LB, um WAFs zu skalieren. Diese Architekturentscheidung steht in direktem Zusammenhang mit der Auslastung. Viele WAFs lassen sich zwar gut skalieren, können aber dennoch durch plötzliche Lastspitzen oder Angriffe überlastet werden. Wenn der WAF vor dem LB positioniert ist, benötigen Sie entweder eine weitere LB-Ebene, um ihn separat zu skalieren, oder Sie riskieren Beeinträchtigungen der Leistung und Verfügbarkeit.
Leistung
Die Performance ist ein zentrales Anliegen in einer anwendungsorientierten Wirtschaft. Da so viele Variablen und Systeme mit den Daten interagieren, während diese den Datenpfad durchlaufen, kann es schwierig sein, genau zu ermitteln, wo die Performance beeinträchtigt wird, geschweige denn, die einzelnen Komponenten zu optimieren, ohne andere zu beeinträchtigen. Wie bereits häufig festgestellt wurde, nimmt die Performance mit zunehmender Systemauslastung ab. Dies ist eine der unbeabsichtigten Folgen einer fehlenden Optimierung der Auslastung und ein wesentlicher Grund dafür, dass erfahrene Netzwerkarchitekten bei Netzwerkgeräten einen Auslastungsgrenzwert von 60 % ansetzen.
Durch die Bereitstellung einer WAF hinter der LB-Ebene entfällt die Notwendigkeit einer vorgelagerten, dedizierten WAF-Lastverteilungsebene, wodurch eine komplette Netzwerkschicht wegfällt. Auch wenn die dadurch eingesparte Verarbeitungszeit gering erscheinen mag, zählen die wertvollen Mikrosekunden, die für die Verwaltung von Verbindungen und die Skalierung von WAF-Diensten sowie anschließend erneut für die Auswahl einer Ziel-App-Instanz bzw. eines Zielservers aufgewendet werden. Wird diese Ebene durch die Bereitstellung der WAF hinter der LB-Ebene eliminiert, werden wertvolle Mikrosekunden eingespart, die heutige Benutzer nicht nur bemerken, sondern auch zu schätzen wissen.
Transparenz
Transparenz ist eine zentrale Anforderung an Sicherheitslösungen im Datenpfad. Ohne die Möglichkeit, den gesamten Datenfluss – einschließlich der Nutzdaten – zu untersuchen, wird ein Großteil der Sicherheitsfunktionen einer WAF wirkungslos. Schließlich befindet sich der meiste Schadcode in den Nutzdaten und nicht in den Protokoll-Headern. Wird eine WAF hinter der Load-Balancer-Ebene positioniert, kann SSL/TLS entschlüsselt werden, bevor der Datenverkehr zur Überprüfung an die WAF weitergeleitet wird. Diese Architektur ist vorzuziehen, da der Load Balancer wahrscheinlich ohnehin Einblick in den verschlüsselten Datenverkehr benötigt, um zu bestimmen, wie Anfragen korrekt weitergeleitet werden sollen.
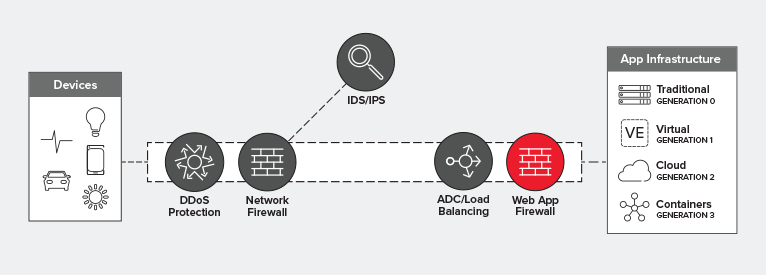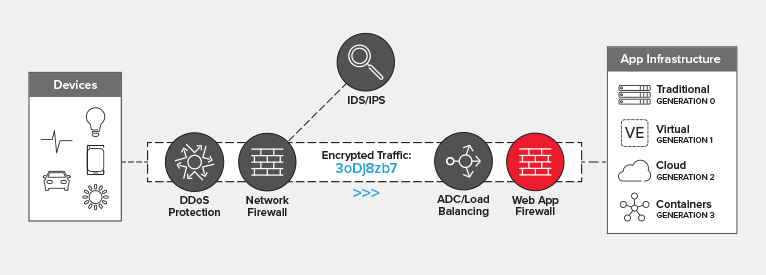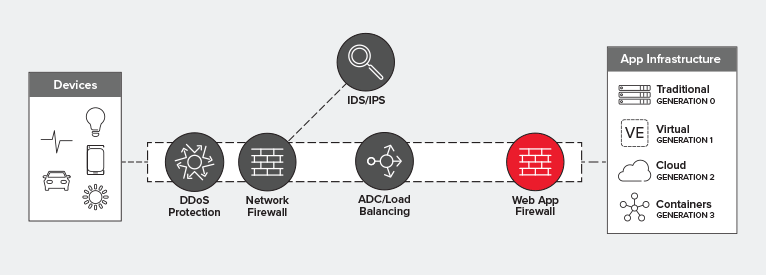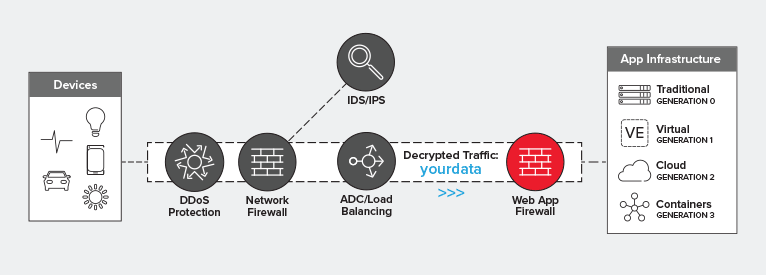
Abgesehen davon lässt sich eine WAF praktisch an jeder gewünschten Stelle im Datenpfad einsetzen. Sie ist ein auf einem L7-Proxy basierender Sicherheitsdienst, der als Vermittler im Netzwerkpfad bereitgestellt wird. Sie könnte durchaus am Netzwerkrand platziert werden. Wenn Sie Ihre Architektur jedoch gleichzeitig hinsichtlich Leistung, Zuverlässigkeit und Auslastung optimieren möchten, empfiehlt es sich, die WAF hinter der Lastverteilungsebene und näher an der zu schützenden Anwendung zu positionieren.
Mit den richtigen Tools kann eine umfassende WAF-Abdeckung sowohl Ihre Angriffsfläche als auch Ihre Betriebskosten erheblich reduzieren. Erfahren Sie in den On-Demand-Webinaren von F5 mehr darüber, wie Sie Ihre Anwendungen vor den OWASP Top 10 und anderen Bedrohungen schützen können, und entdecken Sie die vielfältigen Möglichkeiten zur Bereitstellung der WAF-Funktionen von F5, darunter auch der cloudbasierte Managed Service Silverline WAF.
F5 Security Architect Brian McHenry und Principal Threat Research Evangelist David Holmes haben zu diesem Beitrag beigetragen. Im August 2019 wurden kleinere Änderungen vorgenommen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...