
Was ist Web-App- und API-Schutz (WAAP)?
Web-App- und API-Schutz (WAAP) bezeichnet eine integrierte Reihe von Sicherheitsdiensten, die zusammenwirken, um Sicherheitsrisiken durch APIs und Webanwendungen zu minimieren.
Bedeutung von WAAP
WAAP-Lösungen schützen vor Sicherheitsrisiken für Anwendungen, die durch das Ausnutzen von Schwachstellen, Bots, automatisierte Angriffe, Denial-of-Service-Angriffe, Betrug und Missbrauch sowie unsichere Integrationen von Drittanbieter-APIs entstehen.
Integrierte Sicherheitskontrollen ermöglichen Unternehmen, ihre Transparenz durch umsetzbare Erkenntnisse zu verbessern, mit denen sich sowohl gezielte Angriffe abwehren als auch koordinierte Bedrohungskampagnen erkennen lassen, die mehrere Angriffsvektoren umfassen.
In dieser Brightboard-Lektion erklärt Buu Lam, was eine WAAP ist, welche Probleme sie löst und wie man ihre Vorteile nutzen kann.
Was sind APIs und API-Gateways?
Anwendungsprogrammierschnittstellen (APIs) sind in modernen IT-Umgebungen die gängigste Methode, um Benutzer, Anwendungen und Dienste miteinander zu verbinden. Die meisten modernen Apps basieren auf APIs – Softwareschnittstellen, über die Anwendungen oder Dienste miteinander kommunizieren und Produkte und Dienste in Form von Anfragen und Antworten interagieren können. Mehr APIs bedeuten jedoch auch eine größere Angriffsfläche. Da APIs immer häufiger eingesetzt und über Microservices-Architekturen verteilt werden, ist zusätzliche Infrastruktur erforderlich, um Skalierbarkeit und Sicherheit zu gewährleisten.
Bei auf Microservices basierenden Anwendungen fungiert ein API-Gateway als zentraler Zugangspunkt zum System und ist für die Weiterleitung und Zusammenführung von Anfragen sowie die Durchsetzung von Richtlinien zuständig. Einige Anfragen leitet es einfach an den entsprechenden Backend-Dienst weiter, während es für andere mehrere Backend-Dienste aufruft und deren Ergebnisse zusammenführt.
API-Gateways verfügen außerdem über integrierte Sicherheitsfunktionen, die APIs vor gängigen Bedrohungen schützen. Darüber hinaus übernehmen sie wichtige Sicherheitsaufgaben wie die Verwaltung der Zugriffskontrolle, Authentifizierung und Autorisierung für Ihre APIs und stellen so sicher, dass nur authentifizierte und autorisierte Benutzer darauf zugreifen können.
Ein API-Gateway kann vor einem Kubernetes-Cluster als Load Balancer (Multi-Cluster-Ebene), an dessen Rand als Ingress-Controller (Cluster-Ebene) oder innerhalb des Clusters als Service Mesh (Service-Ebene) bereitgestellt werden. Bei API-Gateway-Bereitstellungen am Rand und innerhalb des Kubernetes-Clusters empfiehlt es sich, ein Kubernetes-natives Tool als API-Gateway zu verwenden. Solche Tools sind eng in die Kubernetes-API integriert, unterstützen YAML und können über die standardmäßige Kubernetes-CLI konfiguriert werden.
Der gemeinsame Einsatz eines API-Gateways und einer WAAP-Lösung kann zusätzliche, sich gegenseitig ergänzende Sicherheitsebenen bieten. Ein API-Gateway konzentriert sich beispielsweise in erster Linie auf die Verwaltung und Absicherung des Zugriffs auf APIs, während eine WAAP-Lösung Webanwendungen und APIs vor einer Vielzahl von Sicherheitsbedrohungen schützt, darunter die OWASP Top 10-Schwachstellen, DDoS-Angriffe und Bot-Traffic, und erweiterte Funktionen wie Threat Intelligence und verhaltensbasierte Anomalieerkennung bietet.
Warum ist der Schutz von Webanwendungen und APIs wichtig?
Kunden mit überzeugenden und sicheren digitalen Erlebnissen anzusprechen, ist eine geschäftliche Notwendigkeit und ein zentraler Schwerpunkt für Verantwortliche im Bereich Sicherheit und Risikomanagement. Die Abwägung von Risiken und Chancen, bei der Sicherheit und Benutzerfreundlichkeit in Einklang gebracht werden sollen, war in der modernen digitalen Wirtschaft noch nie so schwierig, wichtig und lukrativ wie heute.
Eine beispiellose Auswahl, die geringe Toleranz der Kunden gegenüber Hürden oder Ausfällen und zunehmende regulatorische Auswirkungen führen dazu, dass Sicherheit nicht mehr als Kostenstelle, sondern als wettbewerbsentscheidendes digitales Differenzierungsmerkmal betrachtet wird. Darüber hinaus werden Anwendungen zunehmend dezentral und verteilt betrieben, in heterogenen und Multi-Cloud-Architekturen bereitgestellt und in komplexe Software-Lieferketten und CI/CD-Pipelines integriert.
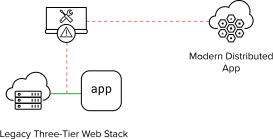
Abbildung 1: Apps werden zunehmend dezentralisiert und verteilt
Die zunehmende Raffinesse von Bots und automatisierten Angriffen sowie die wachsende Zahl von API-Endpunkten infolge der verstärkten Nutzung mobiler Apps und der modernen App-Entwicklung vergrößern die Angriffsfläche erheblich und führen zu unvorhergesehenen Risiken durch die Integration von Drittanbietern.
Der industrialisierte Angriffszyklus beginnt mit Automatisierung und endet mit Kontoübernahmen und Betrug.
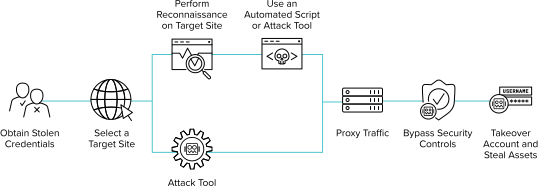
Abbildung 2: Angriffe auf Anwendungen sind hartnäckig und ausgeklügelt
Eine WAAP-Lösung steht für die Weiterentwicklung des WAF-Marktes in angrenzende Bereiche, insbesondere Bot-Management, API-Sicherheit und DDoS-Abwehr.
Ein WAF, das in cloudbasierte DDoS-Scrubbing-Center integriert ist, galt bislang als WAAP – unabhängig davon, ob es sich bei dem WAF um eine Hardware- oder virtuelle Appliance in einem Rechenzentrum, einer Private Cloud oder einer Public Cloud handelte. Der Markt befindet sich jedoch an einem Wendepunkt, an dem viele Unternehmen cloudbasierte WAAP-Plattformen in Form von Security-as-a-Service bevorzugen werden.
Mehrere Faktoren tragen dazu bei, dass das Interesse an cloudbasierten WAAP-Plattformen zunimmt:
- Der Bedarf an spezialisierter Bot-Management-Technologie zur Verhinderung von Betrug und Missbrauch
- API-Erkennung und Durchsetzungskontrollen, die Risiken durch Drittanbieterintegrationen mindern können
- Kontinuierliche Pflege von Richtlinien über APIs, Entwicklungsframeworks und CI/CD-Pipelines
- Automatisierte Schutzmaßnahmen und Behebung falsch positiver Ergebnisse mithilfe von KI mit menschlicher Unterstützung
Appliance-basierte WAFs, die sich in cloudbasierte Sicherheitsdienste integrieren lassen und auf Geschäftsergebnisse ausgerichtet sind, werden in stark regulierten Branchen wie dem Bank- und Finanzdienstleistungssektor (BFSI) weiterhin eine praktikable, wenn nicht sogar bevorzugte Option darstellen.
So bewerten Sie einen Cloud-WAAP-Dienst
Effektivität und Benutzerfreundlichkeit werden häufig als wichtige Kaufkriterien für WAAP genannt.
Eine erstklassige WAAP-Lösung hilft Unternehmen, ihre Sicherheitslage im Tempo ihrer Geschäftsentwicklung zu verbessern, Sicherheitsverletzungen ohne Reibungsverluste oder übermäßig viele Fehlalarme einzudämmen und die betriebliche Komplexität zu reduzieren, um hybride Multi-Cloud-Architekturen zuverlässig vor kritischen Schwachstellen, dem Missbrauch von Geschäftslogik und unvorhergesehenen Risiken zu schützen.
Zu den wichtigsten Funktionen gehören:
- Umfassende Observability für Cloud-native-Infrastrukturen und den gesamten Anwendungs-Stack
- Dynamische API-Erkennung und -Durchsetzung
- Widerstandsfähigkeit bei Umrüstung, Eskalation und Umgehungsversuchen durch Angreifer
Wie funktioniert der Schutz von Webanwendungen und APIs?
WAAP-Lösungen reduzieren das Risiko einer Kompromittierung, der Ausschleusung von Daten, einer Kontoübernahme und von Anwendungsausfällen, indem sie verschiedene Sicherheitskontrollen zum Schutz von Anwendungen integrieren, darunter:
- Web Application Firewall (WAF)
- Bot-Management
- API-Sicherheit
- DDoS-Abwehr
WAAP-Lösungen sind in verschiedenen Formfaktoren erhältlich:
- Physische/virtuelle WAF-Appliances, die sich in cloudbasierte Sicherheitsdienste integrieren lassen
- Auf Microservices basierende WAF-Instanzen, die in cloudbasierte Sicherheitsdienste integriert sind
- Cloudbasierte WAAP-Plattformen mit integrierten Sicherheitskontrollen für WAF, Bots, APIs und DDoS
WAAP-Lösungen umfassen außerdem clientseitige Sicherheitsfunktionen zur Erkennung schädlicher Skripte und Skimming-Aktivitäten (wie etwa Magecart-Angriffe), Sicherheitskontrollen zur Abwehr von Angriffen über bösartige Aggregatoren sowie einen Kontoschutz, der Kontoübernahmen durch manuell ausgeführten Betrug verhindert.
Lösungen für den Schutz der Anwendungsinfrastruktur (Application Infrastructure Protection, AIP) erhöhen die Anwendungssicherheit und verbessern die Behebung von Sicherheitslücken durch die dynamische Erkennung von Schwachstellen und den Schutz von Cloud-Workloads. Durch die Integration mit WAAP-Kontrollen verhindern sie die Ausnutzung und den Missbrauch der zugrunde liegenden Infrastruktur.
Wie schützt F5 Webanwendungen und APIs?
F5 WAAP-Lösungen lassen sich nativ in jede Architektur, Cloud und jedes Betriebsmodell integrieren und bieten Sicherheits- und Risikoteams umfassende Transparenz sowie eine einheitliche Durchsetzung von Richtlinien, um ältere und moderne Anwendungen vom Rechenzentrum über die Cloud bis zum Edge zu schützen. F5 WAAP-Lösungen bieten Flexibilität und Wahlfreiheit hinsichtlich des Bereitstellungs- und Betriebsmodells.
F5 Distributed Cloud WAAP bietet eine beispiellose Beobachtbarkeit, die in Verbindung mit einem großen Data Lake aus realen Daten und Algorithmen für maschinelles Lernen F5-Kunden die Einführung KI-basierter Mehrwertdienste (Value-Added Services, VAS) ermöglicht, beispielsweise Authentication Intelligence. Dieser Dienst optimiert legitime Kundentransaktionen durch eine bessere Personalisierung und den Abbau von Hürden, um Kundenbindung, Konversionsrate und Loyalität zu steigern.
Abbildung 3: F5 Distributed Cloud Plattform zum Schutz von Webanwendungen und APIs
F5 NGINX bietet außerdem verschiedene Optionen für die Bereitstellung und den Betrieb eines API-Gateways, die sich nach Ihren Anwendungsfällen und Bereitstellungsmustern richten. Zu den universell einsetzbaren Tools gehört F5 NGINX Plus, das als schlankes, leistungsstarkes API-Gateway in Cloud-, On-Premises- und Edge-Umgebungen bereitgestellt werden kann.
Zu den Kubernetes-nativen Tools gehört der NGINX Ingress Controller, der die Anwendungskonnektivität am Rand eines Kubernetes-Clusters verwaltet und Funktionen für API-Gateways, Identitätsmanagement und Observability bietet.
