Eine einheitliche Lösung für die Bereitstellung und Absicherung moderner Apps, APIs und KI
Moderne Workloads mit einem einheitlichen, cloudnativen NGINX-Paket bereitstellen, schützen und verwalten.
Komplettpaket
Anwendungen, APIs und KI-Workloads bereitstellen, schützen und verwalten
F5 NGINX Enterprise vereint eine Data Plane der Enterprise-Klasse, Kubernetes Ingress Controller, Gateway API, F5 WAF for NGINX und F5 Console for NGINX Enterprise in einem einzigen Paket. Millionen von Entwicklern und DevOps-Teams weltweit vertrauen auf die Lösung, die den Tool-Wildwuchs reduziert, die Beschaffung vereinfacht und die Bereitstellung und den Betrieb von Apps, APIs und KI-Workloads über verschiedene Umgebungen hinweg standardisiert.
- Einheitliche Lösung: Bündelt mehrere NGINX-Funktionen in einem Angebot und vereint Traffic-Management, WAF und Kubernetes-Unterstützung in einem einzigen Paket.
- Vereinfachte Beschaffung: Reduziert die Komplexität von Lizenzierung und Beschaffung und erleichtert so den Kauf, die Verwaltung und die Skalierung, ohne mehrere Tools oder Verträge aufeinander abstimmen zu müssen.
- Operative Konsolidierung: Standardisiert Bereitstellung, Sicherheit und Verwaltung über verschiedene Umgebungen hinweg und hilft Teams so, Fragmentierung zu reduzieren, die Konsistenz zu verbessern und den Betrieb zu skalieren.
Entwickelt für KI, Kubernetes und moderne Anwendungen
F5 NGINX Enterprise wurde für Cloud-native Architekturen und KI-gestützte Workloads entwickelt. Es unterstützt Kubernetes Ingress Controller und Gateway API für ein auf Inferenz abgestimmtes Traffic-Management und sichere KI-Inferenz. Durch agentenbasierte Observability und MCP-fähige Workflows bietet es detaillierte Einblicke in das Laufzeitverhalten.
- Inferenzbasiertes Traffic-Management: Leiten Sie KI-Inferenz-Traffic anhand von Modell, Anfrage und Richtlinie weiter, um Leistung, Kosten und Effizienz zu optimieren.
- NGINX Gateway API: Nutzen Sie eine Kubernetes-native Implementierung der Gateway API für einheitliches Traffic-Management über Anwendungen, APIs und KI-Workloads hinweg.
- Sichere Inferenz: Schützen und steuern Sie Modellinteraktionen und Datenflüsse mit integrierten Sicherheitskontrollen, um eine sichere, konforme und zuverlässige KI-Inferenz über verschiedene Umgebungen hinweg zu unterstützen.
Zentrale Kontrolle über verteilte Umgebungen hinweg
F5 NGINX Enterprise bietet eine zentrale Konsole, um Konfigurationen zu verwalten, Richtlinien durchzusetzen und den Systemzustand zu überwachen. Strukturierte Konfigurationsgruppen verschaffen Teams einen Überblick über Instanzen und Umgebungen hinweg und ermöglichen so einen konsistenten Betrieb und eine schnellere Fehlerbehebung.
- Zentrale Konsole: Nutzen Sie eine zentrale Benutzeroberfläche für Verwaltung, Sicherheit und Steuerung, die Teams eine einheitliche Ansicht bietet, um alle Instanzen zu konfigurieren, zu überwachen und zu verwalten.
- Konfiguration im großen Maßstab: Reduzieren Sie Fehler, beschleunigen Sie Bereitstellungen und vereinfachen Sie den Betrieb mit strukturierten Konfigurationsgruppen und wiederholbaren Workflows, die für Konsistenz in verteilten Umgebungen sorgen.
- Volle Transparenz: Überwachen Sie Datenverkehr, Leistung und Systemzustand aller Instanzen in Echtzeit, um Probleme schneller zu beheben und fundiertere betriebliche Entscheidungen zu treffen.
- Operative Kontrolle: Setzen Sie Governance-Vorgaben über alle Umgebungen hinweg durch – mit einer zentralen Richtlinienverwaltung, die sicherstellt, dass Konfigurationen und Kontrollmechanismen auch in großem Maßstab einheitlich angewendet werden.
Integrierte Sicherheit auf der Datenverkehrsebene
F5 NGINX Enterprise integriert zentrale Sicherheitsfunktionen wie Authentifizierung, TLS und die Durchsetzung von Richtlinien direkt in die Datenebene. Durch die Ergänzung von F5 WAF for NGINX können Teams den Schutz auf Bedrohungen auf Anwendungsebene ausweiten und alles über eine zentrale Konsole verwalten und konfigurieren.
- WAF-Schutz: Wehren Sie Angriffe auf Anwendungsebene mit dem erweiterten Schutz von F5 WAF for NGINX Enterprise ab.
- Richtliniensteuerung: Wenden Sie einheitliche Sicherheitsrichtlinien auf alle Arten von Datenverkehr an.
- Sicherheit des Datenverkehrs: Sichern Sie die Kommunikation mit TLS, Authentifizierung und integrierten Kontrollmechanismen auf der Datenverkehrsebene ab.
Produktübersicht
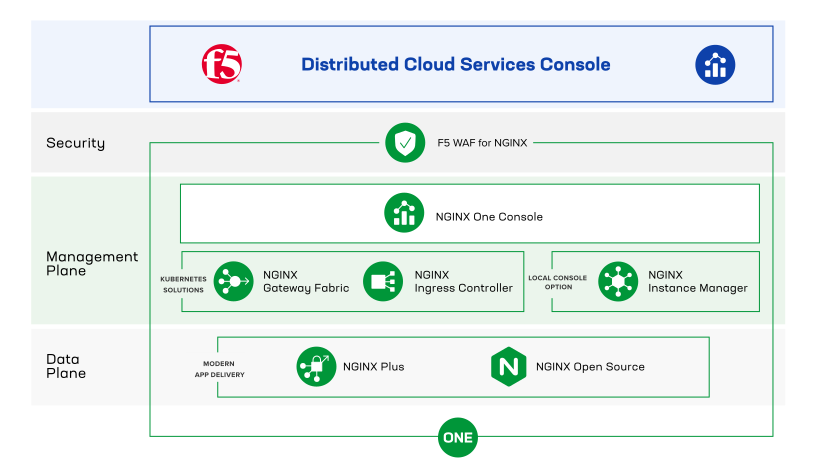
Komplettpaket für moderne Bereitstellung und Sicherheit
Console for NGINX Enterprise standardisiert das Routing, die Absicherung und die Überwachung des Datenverkehrs für Anwendungen, APIs und KI-Workloads. Die Lösung bietet Kontrolle und Konsistenz über Cloud-, On-Premises- und Kubernetes-Umgebungen hinweg und ermöglicht Plattformteams einen effizienten Betrieb auch in großem Maßstab. Sie wurde für moderne Architekturen entwickelt, ergänzt die bestehende Infrastruktur und unterstützt neue Workload-Anforderungen.
Erhalten Sie Zugang zum gesamten Ökosystem der NGINX-Lösungen, um die Bereitstellung, Skalierbarkeit und Sicherheit Ihrer Anwendungen voranzutreiben.
Kernfunktionen
Ein gezielter Funktionsumfang, der Teams eine präzise Kontrolle über Datenverkehr, Verhalten und Betriebsabläufe in verteilten Umgebungen ermöglicht.
Traffic-Management
Detailliertes Routing, Traffic-Shaping und Failover zur Steuerung des Datenverkehrs zwischen Diensten – für Zuverlässigkeit, Stabilität und gleichbleibende Leistung unter wechselnden Bedingungen.
Richtlinienverwaltung
Richtlinienbasierte Steuerung aller API-Interaktionen zur Vereinheitlichung von Routing, Authentifizierung und Nutzung. So können Teams durch die Verwaltung des API-Datenverkehrs Risiken reduzieren.
Gateway API
Standardisierte Traffic-Steuerung über verschiedene Umgebungen hinweg mit Kubernetes-nativen APIs, die eine einheitliche Durchsetzung von Richtlinien ermöglicht und das Traffic-Management vereinfacht.
Optimierung von KI-Workloads
Inferenzorientiertes Traffic-Management, das Latenz, Durchsatz und Effizienz für KI-Workloads sowie eine zuverlässige Modellleistung im großen Maßstab priorisiert.
Observability
Eine zentrale Konsole liefert praxisrelevante Erkenntnisse und gibt Teams in Echtzeit Einblick in Datenverkehr, Leistung und Systemzustand, damit sie Probleme schnell erkennen und den Betrieb optimieren können.
Inline-Sicherheit
Inline-Schutz und die Durchsetzung von Zugriffsrichtlinien mit einer container-nativen WAF schützen Anwendungen und APIs vor Bedrohungen und fügen sich dabei nahtlos in moderne, Kubernetes-basierte Umgebungen ein.
Automatisierung und Konfigurationsmanagement
Konsistente, wiederholbare Konfigurationsabläufe ermöglichen es Teams, die Bereitstellung und Verwaltung zu automatisieren, Fehler zu reduzieren und die betriebliche Effizienz auch in großem Maßstab zu steigern.
Ressourcen
Im Fokus
Die neue Wertschöpfungskette der Anwendungsbereitstellung: Ein einheitlicher Leitfaden
Entdecken Sie die Wertschöpfungskette der Anwendungsbereitstellung – ein E-Book von F5 NGINX für NetOps-, Platform-Ops-, SecOps- und DevOps-Teams zur Verbesserung von Performance und Sicherheit.
E-Book herunterladen
Vergleichsleitfäden
F5 NGINX Enterprise mit NGINX Open Source vergleichen ›
Berichte
Lösungsübersichten
F5 NGINX Enterprise Software zur Verwaltung der Anwendungsbereitstellung ›
Blogs
Wir stellen vor: der KI-Assistent für F5 NGINX One ›
Werkzeuge
Automatisieren Sie Ihre Migration von Ingress zur Kubernetes Gateway API ›
Migrieren Sie vom Community-Controller Ingress-NGINX zum NGINX Ingress Controller ›
Dokumentation zum F5 Ingress Controller for NGINX Enterprise ansehen ›